社内のマニュアルや議事録をGROWIに置いている会社は、きょうのうちに版を確かめておきたいところです。JVNは10月27日、GROWIの脆弱性3件を公表しました。閲覧しか許していない人やゲストでも、ページの下書きを書き換えられるものが含まれています。
同じ日には、IPAがPHPの脆弱性の注意を更新し、総務省などがCRYPTREC暗号リストの改定(PQC対応)の意見募集を始めました。情シスに関係するのは、次の4件です。
JPCERT/CC・IPA(JVN)
JVN#51223238 GROWIにおける複数の脆弱性(10月27日)
株式会社GROWIのWikiのソフト「GROWI」に、権限の確認が足りない脆弱性が3件あります。ログインできる人が、閲覧の権限のないページの本文やコメントを読めるもの(CVE-2026-105272)と、その本文を自分が編集できるページに写せるもの(CVE-2026-109848)です。3件目(CVE-2026-115624)は、同時編集の機能で、閲覧だけを許した利用者やゲスト、承認待ち・停止中・招待中の利用者が、ページの下書きを書き換えられます。
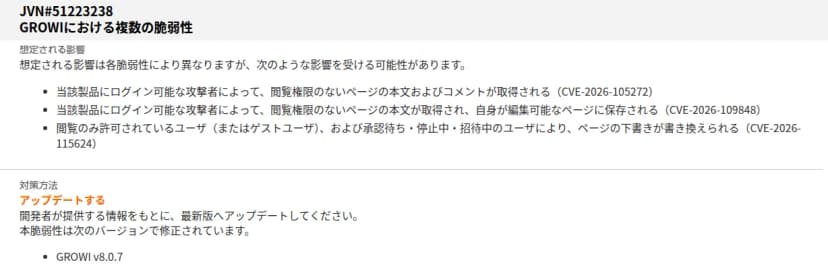
修正版はv8.0.7です。影響するのは、CVE-2026-105272がv3.2.10〜v8.0.6、CVE-2026-109848がv4.5.5〜v8.0.6、CVE-2026-115624がv7.0.0〜v8.0.6です。社外の人をゲストで招いている会社や、退職者を停止の状態で残している会社ほど、3件目の影響が大きくなります。中身はGROWIに脆弱性3件 閲覧だけの人が下書きを書き換え、v8.0.7で修正にまとめています。
JVN#90463048 Sleipnir Mobile for Androidで偽のアドレスバーなどを表示される脆弱性(10月27日)
フェンリルのブラウザ「Sleipnir Mobile for Android」の3.9.0より前の版に、細工したWebページで偽のアドレスバーなどを表示される脆弱性(CVE-2026-109434)があります。開いているサイトを取り違えさせ、フィッシングにつながる恐れがあります。
修正版は3.9.0です。社用のAndroidの端末で使わせている会社は、端末の管理の仕組みでアプリの版を確かめます。