本文へ移動
情シスのミカタ
ニュース約4分で読めます

Atlassian月例告知 Data Centerで176件修正 深刻14件

Atlassianは2026年10月20日、月例のセキュリティの告知で、Jira・Confluence・Bitbucket・Bamboo・Crowd・Fisheye/CrucibleのData Center版などの176件の修正をまとめました。すべて製品に組み込んだ他社の部品の脆弱性で、深刻度Criticalは14件です。修正版と、社内のサーバーで確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Atlassian月例告知 Data Centerで176件修正 深刻14件

この記事のまとめ

  • Atlassianは2026年10月20日の月例のセキュリティの告知で、自社で動かす版(Data Center・Server)の製品で直した脆弱性を公表しました。深刻度Highが162件、Criticalが14件の計176件(重なりを除くとCVEは75件)です。
  • 176件はすべて、Tomcat、Netty、Bouncy Castle、axiosなど、製品に組み込んだ他社の部品(ライブラリ)の脆弱性です。CriticalはConfluenceが5件、Crowdが4件、JiraとJira Service Managementが各2件、Fisheye/Crucibleが1件で、点数は最大9.8です。
  • Atlassianは、月例の告知に載せたものは、製品での使われ方から見て差し迫った危険ではないと評価しています。それでも数が多いため、外から届くサーバーを先に、告知の修正版か最新版に上げます。
こんな方に#30代#40代#50代実務

Atlassianは2026年10月20日、月例のセキュリティの告知(Security Bulletin)を出しました。自社のサーバーで動かすData Center版などのJira、Confluence、Bitbucket、Bamboo、Crowd、Fisheye/Crucibleで、ここ1か月に出た新しい版で直した脆弱性をまとめたものです。数は176件で、深刻度が最も高いCriticalは14件あります。社内のサーバーで動かしている会社は、修正版への更新の計画を立ててください。

告知の中身:176件、すべて他社の部品

告知によると、深刻度Highが162件、Criticalが14件です。製品ごとに数えると、次のとおりです(編集部で集計。同じCVEが複数の製品に出てくるため、重なりを除いたCVEの番号は75件)。
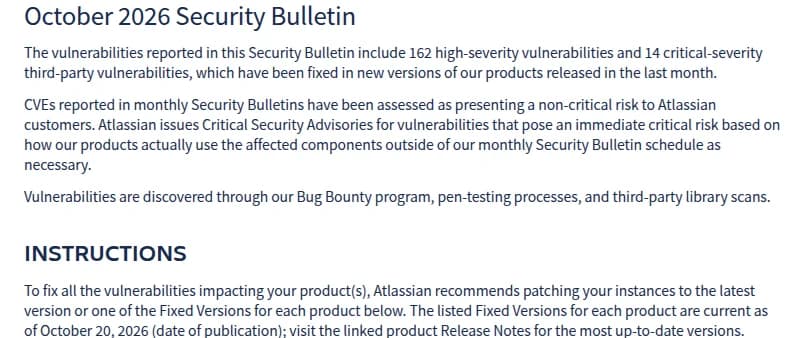
Atlassianの2026年10月のセキュリティの告知の冒頭。この告知の脆弱性には、深刻度Highが162件、他社の部品の深刻度Criticalが14件含まれ、ここ1か月に出た新しい版で直したこと。月例の告知に載せたCVEは利用者にとって差し迫った危険ではないと評価しており、差し迫った危険があるものは月例とは別に重大なセキュリティの勧告を出すこと。脆弱性はバグ報奨金の制度、侵入テスト、他社のライブラリの検査で見つけていること。手順として、各製品を最新版か一覧の修正版に上げるよう勧め、修正版は2026年10月20日時点のものであること、が書かれている
Atlassianの10月の告知。High 162件、Critical 14件で、すべて他社の部品(英語)出典: Atlassian「Security Bulletin - October 20 2026」(引用)
製品 件数 Critical 修正版(★はAtlassianが勧める版)
Confluence Data Center 31件 5件(最大9.8) ★10.2.19(LTS)、11.0.0、9.2.26(LTS)
Crowd Data Center 37件 4件(最大9.8) ★7.2.4
Jira Software Data Center 29件 2件(最大9.3) ★11.3.12(LTS)、10.3.26(LTS)
Jira Service Management Data Center 29件 2件(最大9.3) ★11.3.12(LTS)、10.3.26(LTS)
Fisheye/Crucible 11件 1件(9.1) ★4.9.15
Bamboo Data Center 28件 0件(最大8.7) ★12.1.12(LTS)、10.2.24(LTS)
Bitbucket Data Center 11件 0件(最大8.7) ★10.2.8(LTS)、10.5.1、9.4.26(LTS)

修正版の多くは「Data Center Only」とされていて、Server版には出ていません。176件はすべて、製品に組み込んだ他社の部品(ライブラリ)の脆弱性です。Atlassian自身のコードの脆弱性は、今回の告知には載っていません。

Criticalの6つのCVEは、次の部品のものです。

  • Apache Tomcat(Webサーバーの部品): CVE-2026-65637(9.8、通信の割り込み)、CVE-2026-65182とCVE-2026-68525(9.1、権限の確認の不備)。Confluence・Crowd
  • Bouncy Castle(暗号の部品): CVE-2026-58062(9.3)。Confluence・Crowd・Jira・Jira Service Management
  • Netty(通信の部品): CVE-2026-75595(9.1)。Confluence・Jira・Jira Service Management
  • Apache MINA SSHD(SSHの部品): CVE-2026-77185(9.1)。Fisheye/Crucible
「差し迫った危険ではない」の意味

Atlassianは、月例の告知に載せたCVEは、製品での部品の実際の使われ方から見て、利用者への差し迫った危険ではないと評価したものだとしています。差し迫った危険があるものは、月例とは別に「重大なセキュリティの勧告(Critical Security Advisory)」を出すとしています。Fisheye/CrucibleのCriticalにも、Atlassianの使い方では危険は低いと書き添えています。

告知には、悪用が確認されているかどうかの記載はありません。部品の点数が高くても、製品の中でその機能が使われていなければ危険は小さい、という考え方です。とはいえ、点数だけで判断しにくいうえ、件数も多いため、更新を先送りする理由にはしにくいところです(当社の見立て)。

Atlassianのサーバーの製品では、10月にも、悪用が確認された別の脆弱性がありました(Atlassian Data Centerに深刻度クリティカルの脆弱性、全版が対象)。こちらを直していない場合は、先に当てます。

影響する会社・しない会社

  • 影響する: Jira、Confluence、Bitbucket、Bamboo、Crowd、Fisheye/CrucibleのData Center版やServer版を、社内やクラウドのサーバーで動かしている会社です。
  • 影響する: サポートが終わったServer版を使い続けている会社です。修正版の多くはData Center版だけに出ていて、Server版のままでは直せません。
  • 影響しない: Atlassian Cloud(クラウド版)だけを使っている会社です。版の更新はAtlassianが行います。

情シスが今日やること

  1. 動いている製品と版を一覧にする。 社内とクラウドのサーバーで動いているAtlassianの製品と版を挙げます。部署で立てた検証用のサーバーや、古いConfluenceの記録用のサーバーも含めます。
  2. 外から届くものを先に上げる。 インターネットから入れるJiraやConfluence、外部の取引先が使うJira Service Managementを先に、表の修正版(★の版)か最新版に上げます。Criticalが多いConfluenceとCrowdを優先します。
  3. Server版を洗い出す。 Server版のまま動いているものは、Data Center版への移行かクラウドへの移行の計画を立てます。それまでは、外からの接続を絞ります。
  4. 更新の前に控えを取る。 本番のデータベースと添付ファイルの控えを取り、検証のサーバーで先に上げて、アドオン(追加の機能)が動くかを確かめます。
  5. 次の告知の日を決めておく。 Atlassianは月に1回、告知を出します。毎月の確認の担当と、更新の作業の枠を先に取っておきます。

よくある質問

Qクラウド版(Atlassian Cloud)の利用者も対応が要りますか。

A告知の対象は、自社のサーバーで動かすData Center版・Server版の製品です。クラウド版は、Atlassianが運用しているため、利用者が版を上げる作業はありません。

QなぜCriticalがあるのに「差し迫った危険ではない」とされているのですか。

AAtlassianは、月例の告知に載せた脆弱性は、製品での部品の使い方を踏まえて、利用者への差し迫った危険ではないと評価したものだとしています。差し迫った危険があるものは、月例とは別に「重大なセキュリティの勧告」を出すとしています。Fisheye/Crucibleの1件にも、Atlassianの使い方では危険は低いと書き添えています。

Q使っているLTSの版が修正版の一覧にありません。

AAtlassianは、LTSの版にまだ修正が入っていないか、修正を入れられなかった可能性があるとし、最新の版に上げるよう勧めています。サポートが終わった機能版を使っている場合は、最新版かLTSの版への更新が必要です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月21日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします