カナダのサイバーセキュリティ センター(CCCS)は10月28日、社内のITやヘルプデスク を名乗る電話のフィッシング について、注意喚起(AL26-028)を出しました。電話の口実は、急ぎの「パスキー への移行 」や多要素認証の登録、パスワードの変更です。
社員がその場で偽の画面に入力すると、攻撃者は本物のサインインを中継し、多要素認証をすり抜けます。CCCSによると、1月からカナダの組織の名前を入れた攻撃の基盤が見つかっており、10月は法律の分野に集中しています。日本の会社にとっても、パスキーへの移行を社員に頼む時期と口実が重なる話です。
電話の筋書きは「移行の期限が過ぎています」
CCCSが書いた電話の手口は、次のとおりです。
社内のITやヘルプデスクの担当を名乗り、パスキーへの移行、多要素認証の登録、パスワードの変更が急ぎで必要だと伝える
かける先は、私用の携帯電話、会社の電話、Microsoft Teams
本物のヘルプデスクの電話番号を装うことがある
実在する情シスの担当者の名前や、過ぎた期限を口にして、本物らしく見せる
社員が自分で確かめようとすると、電話を切ることがある
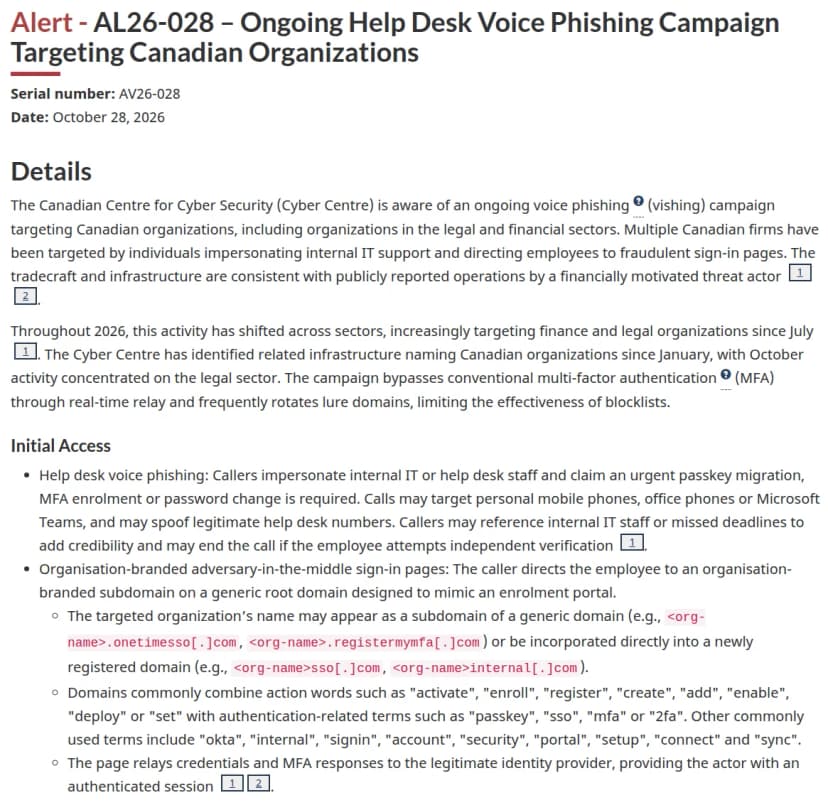
CCCSの注意喚起AL26-028。電話の口実と、会社の名前入りの偽の画面 出典: Canadian Centre for Cyber Security「AL26-028」 (引用) CCCSは、この活動の手口と基盤が、お金を目的とする攻撃者の公開された報告と一致するとしています。その報告は、Googleの脅威インテリジェンスの部門(GTIG)が追うUNC6671というグループのものです。
GTIGの8月の報告によると、私用の携帯にかけるのは、会社のセキュリティの仕組みを迂回するためです。5月の報告は、電話をかけるのは攻撃者が雇った「かけ手」だとしています。口実の「FIDO2のパスキーを有効にする」「多要素認証の登録を更新する」は、そのあとに出るセキュリティの通知を、社員に「移行の作業のせい」と思わせる役目も果たします。
偽の画面は、会社の名前が入ったアドレス
電話で案内される画面は、登録の窓口に見せかけたものです。アドレスには、狙った会社の名前が入っています。
形
CCCSが挙げた例
ありふれた親のドメインの下に、会社の名前
会社名.onetimesso[.]com、会社名.registermymfa[.]com
会社の名前を入れた、新しく取ったドメイン
会社名sso[.]com、会社名internal[.]com
ドメインの名前は、動詞と認証の言葉の組み合わせが多いといいます。動詞は「activate」「enroll」「register」「create」「add」「enable」「deploy」「set」など、認証の言葉は「passkey」「sso」「mfa」「2fa」などです。ほかに、「okta」「internal」「signin」「account」「security」「portal」「setup」「connect」「sync」もよく使われます。
画面は、入力されたIDとパスワード、多要素認証の応答を本物の認証の仕組み(IdP)へそのまま中継し、攻撃者は認証の済んだセッションを手に入れます。おとりのドメインはひんぱんに入れ替わるため、CCCSは、ドメインを並べて止める方法は効きにくいとしています。
GTIGは、ドメインを作る速さも数えています。2026年4月1日から5月31日までは28個の親のドメインを約2.2日に1個、6月1日から7月31日までは約1.6日に1個のペースで用意していました。7月20日から22日には、72時間で7個を動かしています。
入られたあとは、通知を消してデータを持ち出す
CCCSは、認証の済んだセッションを得たあとの動きとして、公開された報告から次の4つを挙げています。
攻撃者の多要素認証の方法や端末を登録して、入り続けられるようにする
パスワードのリセット、多要素認証の変更、セキュリティの通知のメールを消し、SSOにつないでいないアプリのパスワードをリセットする
自動のスクリプトとMicrosoft Graphを使い、Microsoft 365と、つないだSaaS(SharePointやOneDriveなど)からデータを持ち出す
データを盗んだあとに、金銭を要求する
GTIGの5月の報告では、攻撃者は社内の検索で「confidential」などの言葉を探し、価値の高いデータから持ち出していました。3月ごろからは、乗っ取った社内のメールとTeamsのアカウントから脅迫の文面を送っています。8月の報告によると、最初の要求額は100万ドルから300万ドル超で、交渉で50〜75%下がることが多く、追えた事例の53%超で、最終的な支払いは平均75万ドルでした。
狙う業種も変わってきました。2026年4〜5月は製造、不動産、医療、保険、6月はテクノロジー、運輸、ホテルや観光、7月からは投資ファンドや法律事務所、格付け会社など金融と法律に絞っています。GTIGは、合併や買収、訴訟に関わる機密のデータを持つ会社を選んでいるとみています。脅迫の名前はBlackFileからRedact、Pink、Helix、Falconへと増えていますが、入り口の手口は変わっていません。
日本では、本物の移行と同じ時期になる
この攻撃が日本の情シスにとって厄介なのは、口実が本物の予定と重なることです。MicrosoftはEntra IDが自前で送るSMSと音声の認証を、2027年2月1日から順に終えます。その後、SMSか音声しか持たない社員は、サインインの途中でパスキーの登録を求められます(詳しくはEntraのSMS・音声認証、2027年2月に終了 パスキーへ移すか外部の電話事業者に )。
情シスがこれから「パスキーの登録をお願いします」と社員に案内すると、攻撃者の電話の台本と、ほとんど同じ言葉になります。社員から見ると、本物の案内と偽の電話の違いが分かりにくくなります。
一方で、登録を終えたパスキーは、この手口に強い方法です。パスキーは、登録したサイトのドメインでしか使えないため、偽のアドレスの画面では中継できません。GTIGも、FIDO2のセキュリティキーやパスキー、Windows Hello for Businessのような端末に結びついた認証は、似せたドメインや中継の仕組みを無力にするとしています。危ないのは移行の途中、つまり社員がまだSMSやプッシュ通知、ワンタイムパスワードで入れる間に、攻撃者の画面で「登録」をしてしまう場面です。
Teamsで「IT Support」を名乗って画面の共有を求める手口は、Teamsで「IT Support」を名乗る詐欺400件超、外部アクセスの設定を見直す にまとめています。今回の手口は、私用の携帯への電話と、会社の名前入りの偽の登録画面を組み合わせる点が違います。
うちの会社は関係あるか、決めるのは多要素認証の種類
関係が深いのは、Microsoft 365やOktaのSSOを使い、社員の多要素認証にSMS、音声、プッシュ通知、ワンタイムパスワードが残っている会社です。中継の仕組みは、これらの応答をそのまま本物へ渡せるからです。これからパスキーへ移す会社は、移行を案内する期間がいちばん狙われやすくなります。
社員の名前や部署、電話番号が社外から調べやすい会社も、電話の台本に使われやすくなります。CCCSとGTIGは、法律と金融の会社が多いとしていますが、4〜6月は製造や医療、運輸なども狙われており、業種で外れるとは言えません。
全社員がフィッシングに強い認証だけでサインインし、登録とリセットを管理された端末や本人確認に限っている会社は、入り口で止めやすくなります。それでも、ヘルプデスクがリセットや新しい端末の登録を電話だけで受けている場合は、そこが弱い所として残ります。
社員に送る案内と、ヘルプデスクの本人確認の手順
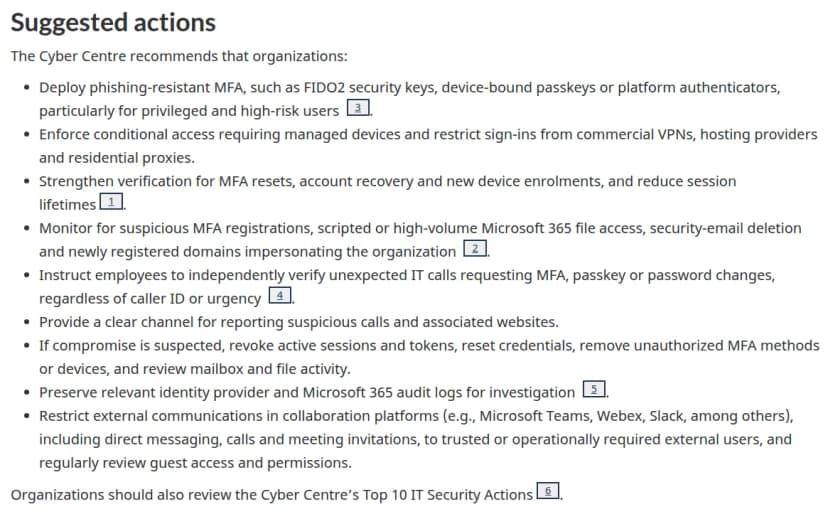
CCCSは社員に、発信者番号や急ぎかどうかにかかわらず、予期しないITからの電話は自分で確かめるよう求めています。登録の案内を出す前に、次の手順で備えます。
パスキーの登録を頼む案内より前に、「情シスは電話で登録を頼まない」と全社に伝えます。文面の例は次のとおりです。
情報システム部から、電話やTeamsの通話でパスキーや多要素認証の登録、パスワードの変更をお願いすることはありません。登録は、社内ポータルのお知らせに載せたURLからだけ行います。会社の名前が入っていても、ほかのアドレスでは入力しないでください。不審な電話は、かけてきた番号ではなく、社内ポータルに載っているヘルプデスクの番号へかけ直して確認し、情報システム部の窓口に報告してください。
登録の入り口を絞ります。Entra IDでは、条件付きアクセスのユーザー操作「セキュリティ情報の登録」を対象にしたポリシーで、登録できる場所や端末、必要な認証の強さを決められます。社外から登録させる必要がある社員には、時間を限った一時アクセスパス(TAP)を発行して渡す方法もあります。Microsoftは、2026年7月6日以降、このポリシーを、Windows Hello for BusinessとmacOSのPlatform SSOの登録にも当てるとしています。レポート専用モードで試してから有効にします。
ヘルプデスクがリセットや新しい端末の登録の依頼を受けたときは、電話だけで済ませません。社内の名簿にある番号へのかけ直しか、上司への確認を必ず挟み、対面や社員証など、社外の攻撃者が用意しにくい手段を1つ以上使います。どの手段で確認したかは、受付の記録に残します。
監視する記録を決めます。CCCSとGTIGは、身に覚えのない多要素認証の登録、Microsoft 365のファイルへの大量またはスクリプトからのアクセス、セキュリティの通知のメールの削除、自社を装った新しいドメインを監視するよう勧めています。Entra IDの監査ログでは、サインインに失敗した直後に多要素認証を登録した記録を探します。Microsoft 365の監査ログでは、python-requestsやPowerShellからのファイルのアクセスを洗い出します。
入られたときの手順も決めておきます。疑いがあれば、セッションとトークンを失効させ、パスワードをリセットし、身に覚えのない多要素認証の方法と端末を消します。そのうえで、メールボックスとファイルの操作を見直します。調べるために、IdPとMicrosoft 365の監査ログを残しておくことも、CCCSは求めています。
CCCSが勧める対策。社員には、電話を自分で確かめるよう伝える 出典: Canadian Centre for Cyber Security「AL26-028」 (引用)