10月22日に国の機関が出した情報から、情シスに関係する7件をまとめました。目立つのは、デジタル庁が、ホームページの運営の一部に使っていたWeb制作のサービスStudioへの不正アクセスで、問い合わせの内容などが漏えいした可能性を公表したことです。PHPの脆弱性(php2shell)では、JPCERT/CCが注意喚起を、IPAが対策のページを出しました。
機関ごとのまとめ
デジタル庁
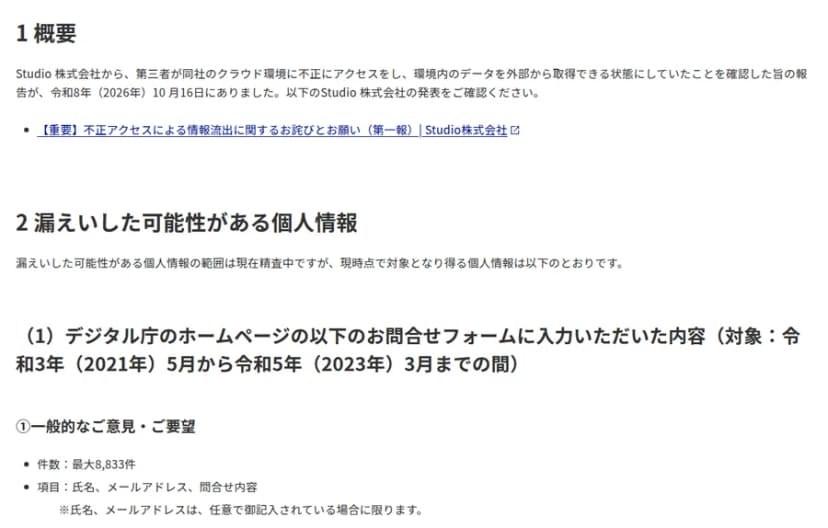
- Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について: デジタル庁(デジタル改革関連法案準備室を含む)は、ホームページの運営の一部にStudioを使っていました。10月16日にStudioから、第三者が同社のクラウドの環境に不正に入り、データを外から取れる状態にしていたと報告を受けたとしています。漏えいした可能性があるのは、2021年5月から2023年3月までに問い合わせのフォームに入力された内容と、職員や委託の事業者のStudioのアカウントの氏名・メールアドレス35件です。フォームは5つで、合わせて最大13,323件です(一般の意見・要望が最大8,833件、接種証明書アプリが最大3,661件、ワークショップなどの参加が最大462件、採用の問い合わせが最大250件、マイナちゃんの着ぐるみの借用が最大117件)。氏名やメールアドレスは、任意で書いた場合に限ります。二次被害は確認されていませんが、デジタル庁などを装う連絡に注意するよう求めています。Studioの件はStudioに不正アクセス 全ユーザーに影響の恐れ 個情委へは連名報告もにまとめています。
JPCERT/CC
- PHPにおける複数の脆弱性に関する注意喚起(JPCERT-AT-2026-0033): 10月22日に公開しました。CVE-2026-109618とCVE-2026-109619が悪用されると、PHPを動かす権限でコードを実行されるおそれがあり、国内で広く使われていることを確かめているとしています。8.5.12・8.4.27・8.3.36・8.2.35より前が対象で、8.1以前は更新が出ないため、支援の続く版へ上げるよう勧めています。PHPを使う製品やLinuxの配布元のPHPも影響を受けうるとしています。
IPA(情報処理推進機構)
- PHPの脆弱性対策について(php2shell): 10月21日の「事前準備のお願い」の続報です。修正版が出たため、対策の実施を検討するよう求めています。追記があれば、ページを更新するとしています。
JPCERT/CC・IPA(JVN)
- JVNVU#99905564 PHPの脆弱性: 上の2件と同じPHPの2件です。開発者のパッチを当てるよう求めています。PHPの件の全体はPHPの重大な脆弱性「php2shell」 各国が警戒、攻撃も観測 すぐ更新をで追っています。
- JVNVU#91023667 LIFF SDKのクロスサイトスクリプティング: LINEヤフーのLIFF SDKの2.20.0から2.31.0に、使っているサイトを開いた人のブラウザーでスクリプトを動かされるおそれ(CVE-2026-112148、CVSS 3.1で6.1)があります。2.31.1で直っています。LINEヤフーのLIFF SDKにXSS脆弱性、利用サイトは対象版確認をも参考にしてください。
- JVNVU#91196958 ISC BINDの複数の脆弱性(2026年10月): ISCが公表したBINDの脆弱性を載せました。JVNは、受け取ったメッセージの処理で資源を使い切るCVE-2026-19630、GSS-TSIGのCVE-2026-94300、リダイレクトのゾーンのCVE-2026-96888、RPZのCVE-2026-97313の4件を挙げています。BINDの件はBIND 9に脆弱性3件 GSS-TSIGで遠隔実行の恐れ、9.20.30へにまとめています。
総務省
- フロンティアAI時代の通信事業におけるデータの保護・セキュリティの在り方に関する検討会(第1回): 10月22日に初回を開き、配布資料を載せました。事務局の「通信事業におけるデータの保護・セキュリティの現状と課題」と、想定のスケジュールなどがあります。通信の事業者のデータの守り方を、高度なAIの時代を前提に見直す議論の入口で、通信の会社と付き合う情シスも、今後の方向を追っておく価値があります。