Arista Networksは2026年10月22日、SD-WANの機器をまとめて管理する「VeloCloud Orchestrator(VCO)」の自社運用版(On-Prem)に、重大な脆弱性があると公表しました。番号はCVE-2026-114625で、CVSS 3.1の点数は9.9です。Arista自身が見つけ、すでに攻撃に使われているとしています。
VCOは、もとはBroadcomのVeloCloudの製品で、いまはAristaが提供しています。Aristaが運営するクラウドの版(Dedicatedを含む)も影響を受けていましたが、すでに直してあります。
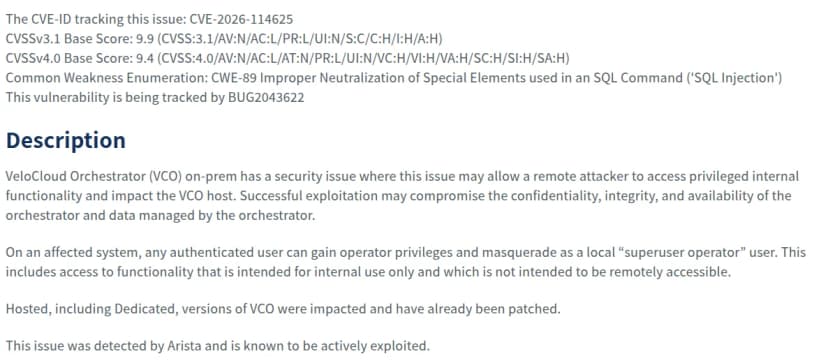 AristaのSecurity Advisory 0199。CVSS 9.9、悪用を確認出典: Arista Networks「Security Advisory 0199」(引用)
何が起きるのか
脆弱性の種類は、SQLインジェクション(CWE-89)です。Aristaによると、ログインできる利用者なら誰でも、運用者の権限を得て、内部の「superuser operator」になりすませます。外から使うことを想定していない内部の機能にも手が届き、VCOと、VCOが管理するデータの機密性・完全性・可用性が損なわれる恐れがあります。
攻撃に要るのは、VCOのWebの画面に届くことと、VCOのポータルにログインできることです。必要な最低の役割は、組み込みの役割で最も低い「Enterprise Read Only」です。Aristaは、VCOは初期の状態で外から届く作りで、この危険を防げる設定は無いとしています。
対象の版と直る版
| 系列 |
対象 |
直る版 |
| VCO 5.2 |
5.2.3.18より前 |
5.2.3.18以降 |
| VCO 6.1 |
6.1.3.10より前 |
6.1.3.10以降 |
| VCO 6.4 |
6.4.2.12より前 |
6.4.2.12以降 |
サポートが終わった版は評価していないとしています。支援中の系列に乗っていない場合は、Aristaのサポート(TAC)に、上げ方を相談するよう求めています。AristaのEOSの機器やCloudVision、無線のアクセスポイントなど、ほかの製品は対象外です。
攻撃の跡を調べる
Aristaは、攻撃に使われたIPアドレスとして、次の2つを公表しています。遮断したうえで、ログにこれらが無いかを確かめるよう勧めています。
- 74.82.197.86
- 38.54.50.151
あわせて、VCOのWebのアクセスログで、思いがけない動きを調べるよう求めています。URLのようなパスの部分、符号化された文字、内部やローカルのサービスへの参照を含む要求、要求の回数の多さが手がかりです。侵害が疑われるときは、直す前に、Webのアクセスログ、アプリのログ、システムのログ、データベースのログ、ファイルの日時を保全します。
更新までの守り
- VCOのWebの画面を、信頼できる管理のネットワークだけから使えるようにする
- 上の攻撃元のIPアドレスからの接続を見張る
- VCOのホストからの、思いがけない外への通信を見張る。ふだん使わない外向きのポートは止めることも考える
- 裏口のプログラムやWebシェルが無いかを見る
- 最近の管理者の操作に、思いがけない変更が無いかを見る
今年3件目の悪用
米国のCISAの悪用済みの一覧(KEV)には、VeloCloud Orchestratorの脆弱性が今年すでに2件載っています(7月27日のCVE-2026-16812、9月22日のCVE-2026-93952)。今回のCVE-2026-114625は、10月23日朝の時点では、まだ一覧に載っていません。同じ製品が続けて狙われているため、VCOを自社で動かしている会社は、管理の画面の置き場所から見直す価値があります(当社の見立て)。
影響する会社・しない会社
- 影響する: VeloCloud Orchestratorを自社で動かしている(On-Prem)会社です。5.2・6.1・6.4の各系列で、直る版より前の版が対象です。
- 影響する: VCOの管理の画面が、インターネットから届く会社です。初期の状態で外から届くため、とくに急ぎます。
- 影響する: SD-WANの運用を、保守の会社や通信事業者に任せている会社です。任せている先が自社で動かすVCOを使っていないかを確かめます。
- 影響しない: Aristaが運営するクラウドのVCOだけを使っている会社です。Aristaがすでに直しています。AristaのEOSの機器やCloudVisionも対象外です。
情シスが今日やること
- VeloCloudのSD-WANを使っているかと、管理のVCOが自社運用かクラウドかを確かめます。保守の会社に任せている場合は、今日中に問い合わせます。
- 自社運用のVCOがあれば、版を確かめ、5.2.3.18・6.1.3.10・6.4.2.12以降へ上げる作業を急いで組みます。
- 上げるまでの間、VCOのWebの画面を、信頼できる管理のネットワークだけから使えるようにします。
- VCOのアクセスログに、74.82.197.86と38.54.50.151が無いかを確かめ、ファイアウォールで止めます。思いがけない外への通信や、管理者の操作の変更が無いかも見ます。
- 侵害が疑われたら、直す前にログとファイルの日時を保全し、AristaのTACと、事故の対応の担当に知らせます。