ファイル転送の製品「MOVEit Transfer」を出すProgressは、「MOVEit Transfer Critical Security Bulletin - September 2026」(重大のセキュリティ 告知)を出しました。2026年10月14日に公表されたCVEは12件で、認証 のすり抜けと、重要な資源への権限の割り当ての不備は、CVSS 8.8です。直った版は2025.1.6と2026.0.4です。
Progressの告知の本文は、2026年10月17日時点で、表示にログインが要りました。この記事は、Progressが採番したCVEの記録(NVDに載ったもの)と、カナダのサイバーセキュリティセンターの注意情報(AV26-1058、10月16日)で確かめた内容を書きます。報道は根拠にしていません。
告知の中身
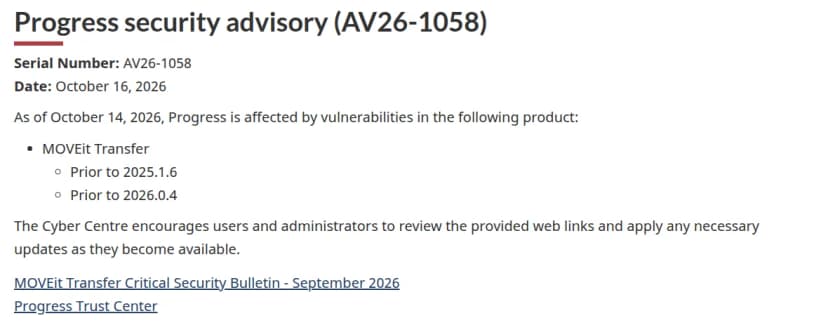
カナダのサイバーセキュリティセンターの注意情報(AV26-1058) 出典: Canadian Centre for Cyber Security (引用)
項目
確かめた内容
告知の題
MOVEit Transfer Critical Security Bulletin - September 2026(Progressのコミュニティのページは2026年10月15日付)
CVEの公表
2026年10月14日。12件とも、採番したのはProgress
対象の版
2025.1.6より前、2026.0.0から2026.0.4より前
直った版
2025.1.6、2026.0.4
CVSS
7.2から8.8(Progressの採点。NVD自身の評価はまだない)
悪用
確かめた資料に記載なし。CISA のKEVには載っていない(10月16日版)
12件の内訳
CVSSは、脆弱性 の深刻さを0から10で表す指標です。次の表の説明は、CVEの記録の文を要約したものです。どの部品の不備かは、記録に書かれている場合だけ書きました。
CVE
中身
部品
CVSS
CVE-2026-87093
重要な資源への権限の割り当ての誤り
記載なし
8.8
CVE-2026-89067
別の経路や通信路を使った認証のすり抜け
記載なし
8.8
CVE-2026-89068
認証の大事な手順が抜けている
LDAP
8.1
CVE-2026-89069
クロスサイトスクリプティング
Ad Hoc
8.0
CVE-2026-89070
通信を取って送り直す方法による認証のすり抜け
OIDC
7.5
CVE-2026-89071
LDAPの問い合わせの文の注入
LDAP
7.5
CVE-2026-89072
認可の誤り
Client Certificates
7.5
CVE-2026-89073
セッションの期限切れの扱いが不十分
記載なし
7.5
CVE-2026-89074
Unicodeの扱いの不備
記載なし
7.5
CVE-2026-89077
認証のやり方の実装の誤り
SFTP
7.5
CVE-2026-89075
機密の情報の保存が安全でない
記載なし
7.3
CVE-2026-89076
SQLインジェクション
Custom Reports
7.2
12件のうち、認証や認可に関わるものが半分を超えます。LDAPやOIDC、クライアント証明書 、SFTPなど、ログインのやり方ごとの部品に不備があるため、自社で使っているログインのやり方を確かめると、優先の付け方の材料になります(この整理は編集部の見方です)。
なぜ急ぐのか 2023年の大規模な悪用
MOVEit Transferは、2023年に大規模に悪用された製品です。米国のFBIとCISAは2023年6月7日の合同の注意(AA23-158A)で、ランサムウェアの集団CL0Pが、2023年5月27日ごろからMOVEit TransferのSQLインジェクションの脆弱性(CVE-2023-34362)を悪用したと公表しました。
今回の12件は、2023年の件とは別の脆弱性で、確かめた資料に悪用の記載はありません。ただ、外部とファイルを受け渡す機器はインターネットに置かれることが多く、狙われやすい種類の製品です。悪用の報告がないことを理由に、更新を後回しにする根拠にはなりません。
影響する会社・しない会社
影響する: MOVEit Transferを自社で運用していて、版が2025.1.6より前、または2026.0.0から2026.0.3の会社
影響する: 取引先や委託先がMOVEit Transferでファイルを受け渡ししている会社。自社の機器でなくても、預けたファイルが関わります
影響する可能性がある: MOVEit Cloudを使っている会社。確かめた資料には扱いが書かれていないため、Progressに確かめます
影響しない: すでに2025.1.6か2026.0.4以降に上げた会社
影響しない: MOVEit Transferを使っていない会社(MOVEit Automationなど別の製品は、今回の告知の対象として挙がっていません)
情シスが今日やること
使っているかを洗い出します。 外部とのファイルの受け渡しの仕組みを、資産台帳と保守契約の一覧で確かめます。部署ごとに入れている場合もあるため、取引の担当にも聞きます。版を確かめます。 2025.1.6より前、または2026.0.0から2026.0.3なら対象です。直った版に上げる日を決めます。 2025.1.6か2026.0.4です。上げ方の細かい点は、Progressのサポートか保守会社に確かめます。上げるまでの間の守りを確かめます。 インターネットから届く範囲を絞れるか、管理の画面に届く経路を限れるかを確かめます。使っていないログインのやり方(LDAP、OIDC、クライアント証明書など)があれば、止められるかも確かめます。これは編集部の補足で、告知に書かれたことではありません。取引先にも尋ねます。 MOVEit Transferでファイルを受け渡ししている取引先に、版と更新の予定を文書で尋ねます。
取引先・保守会社への聞き方
次の聞き方は、編集部の整理です。
MOVEit Transferの版は何か。2025.1.6か2026.0.4以降か
まだなら、いつ上げるか。それまでの間、インターネットから届く範囲を絞っているか
使っているログインのやり方(LDAP、OIDC、クライアント証明書、SFTPなど)は何か
上げた後、いつ、どの方法で知らせてもらえるか