「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の申請受付が、2026年度末頃に始まる予定です。経済産業省と内閣官房国家サイバー統括室が作った制度です。取引先から「★3は取れますか」と聞かれる前に、制度の中身と、受注する側がいまやることを整理します。
SCS評価制度はどんな制度か
SCS評価制度は、企業のセキュリティ対策を共通の基準で評価し、★の段階で見える形にする制度です。発注する側が取引先に必要な★を示し、受注する側が対策を進める使い方を想定しています。経済産業省は、企業を競わせる格付けではないと説明しています。
対象は、クラウドを含む会社のIT基盤です。工場の制御システム(OT)や納める製品そのものは直接の対象にせず、ほかの制度やガイドラインで対策します。運営はIPA(情報処理推進機構)が担い、経済産業省と国家サイバー統括室が監督します。
いつから・誰に・何を・罰則は
| 項目 |
内容 |
| いつから |
★3・★4は2026年度末頃(2027年1〜3月頃)に申請受付を始める予定。IPAは登録の受付開始を2027年3月以降の予定と案内 |
| 誰に |
業種・規模を問わず、サプライチェーンを構成する企業。大企業も対象 |
| 何を |
★3は専門家の確認付き自己評価、★4は評価機関による第三者評価と技術検証 |
| 費用 |
IPAへの登録料は★3が1万円(1年分)、★4が6万円(3年分)。2028年3月31日までの料金 |
| 罰則 |
なし。任意の制度で、★を求めるかは取引の契約で決める |
登録料は、2028年4月以降は★3が2万円に上がります。専門家への依頼や評価機関の審査にかかる費用は、この登録料に含まれていません。日程は「制度運営基盤の整備状況等により変更となる可能性」があると、経済産業省は注記しています。
うちの会社は関係あるか
制度ができた背景には、委託先と委託元の双方の悩みがあります。委託元は委託先の対策を外から判断しにくく、委託先は取引先ごとに違うチェックリストを求められて負担が重くなっていました。自社がどちらの立場かで、関わり方が変わります。
| 会社の立場 |
関わり方 |
まずやること |
| メーカーや金融機関などから業務を受けている |
取引先から★を示される可能性がある |
★3の26項目を自己点検する |
| 取引先のシステムの開発・保守やクラウド運用を担っている |
取引先のデータやシステムに触れるため、★4を示されることも考えられる |
★4の43項目も目を通す |
| 多くの委託先を持つ発注側 |
委託先に★を示す側になる |
自社独自のチェックリストを★に置き換えられるか検討する |
| 取引先からの要請がない |
自社の対策を見せるために、自主的に取ることもできる |
取るかどうかを経営層と決める |
発注側にとっての利点は、委託先ごとに別々の質問票を作らずに済むことです。受注側にとっては、同じ★で複数の取引先に説明できるようになります。
★3と★4は何が違うか
| 項目 |
★3 |
★4 |
| 目指す水準 |
一般的なサイバー攻撃に対処できる |
侵入を防ぐだけでなく、被害の拡大を防ぎ、取引先のデータやシステムを守る |
| 評価のしかた |
自社で評価し、セキュリティ専門家が確認して署名。経営層が自己適合を宣誓 |
評価機関が書類確認と実地審査を行い、技術検証も行う |
| 要求事項の数 |
26項目(評価基準81) |
43項目(評価基準153、★3の分を含む) |
| 期間 |
有効期間は1年 |
登録料は3年分 |
| 登録料 |
1万円 |
6万円 |
要求事項の数は、経済産業省とIPAが公開しているExcelを数えたものです。★3を持っていなくても、★4を申請できます。より高度な攻撃を想定した★5は、今後検討する段階です。
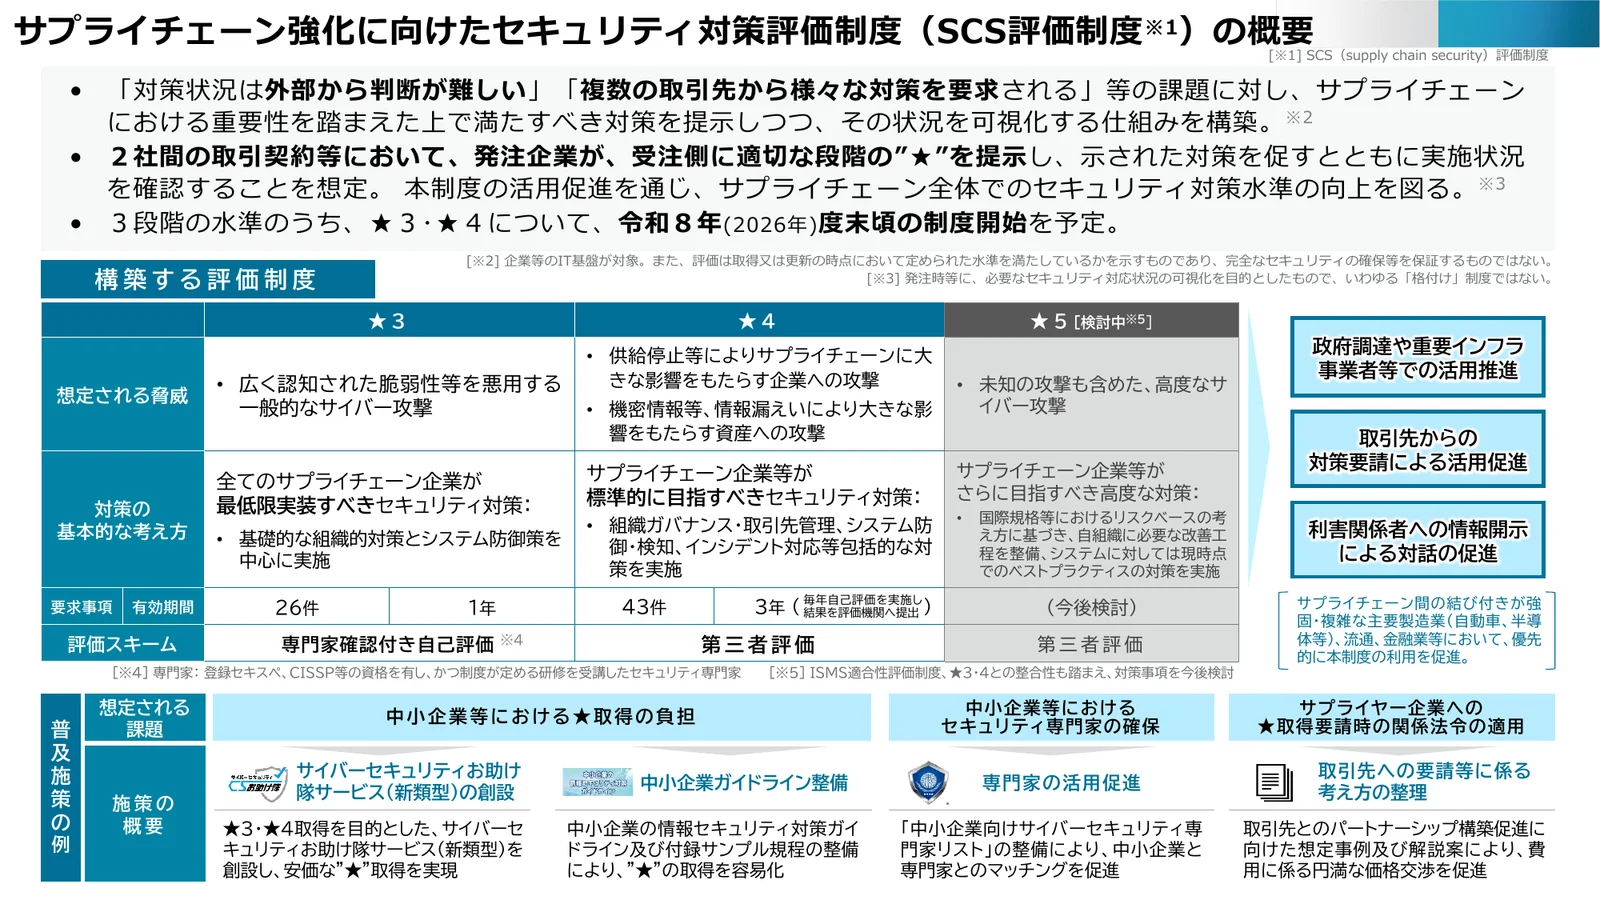 経済産業省が公開したSCS評価制度の★3・★4・★5の概要出典: 経済産業省ウェブサイト「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(概要)」(公共データ利用規約(第1.0版)(経済産業省ウェブサイトの利用ルール))
★3の「専門家」は、決められた資格を持ち、制度の研修を受けて登録した人です。資格は、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISA、CISM、ISO27001主任審査員です。
社内の情シス担当が確認するだけでは★3になりません。専門家の登録受付は2027年1月以降の予定です。
★3を取るまでの流れ
IPAが示している★3の流れは次の4段階です。
- 自社で、★3の要求事項・評価基準に沿って自己評価を書き込みます。社内外の専門家に手伝ってもらっても構いません。
- セキュリティ専門家が内容を確かめ、必要なら直し方を助言し、了承したら署名します。
- 経営層による自己適合の宣誓を含めて、評価結果をIPAの事務局に出します。
- 事務局が問題ないと判断すれば台帳に登録し、IPAのサイトで公開します。
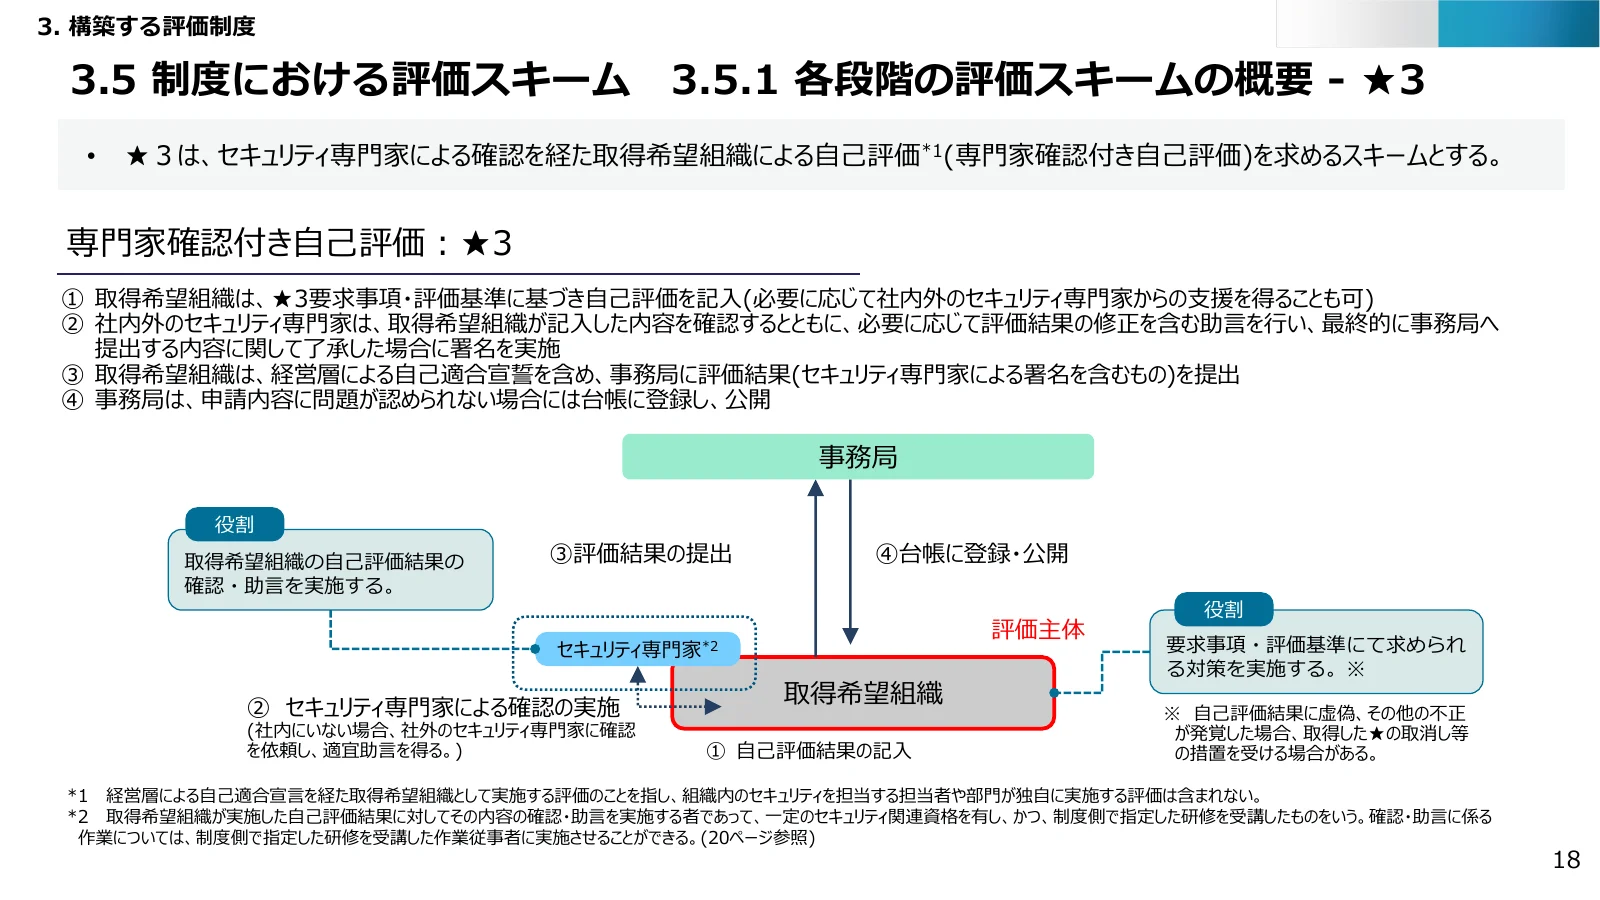 ★3の専門家確認付き自己評価の流れを示した制度構築方針の図出典: 経済産業省ウェブサイト「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)」(公共データ利用規約(第1.0版)(経済産業省ウェブサイトの利用ルール))
★4では、評価機関が書類を確かめたうえで実地審査を行い、技術検証の結果もあわせて評価報告書を出します。その報告書をもとに、事務局へ登録を申請する流れです。
★3で求められる26項目の中身
| 分類 |
★3の要求事項 |
| ガバナンス |
セキュリティ推進の担当部門、守秘義務のルール、セキュリティ対応方針の策定 |
| 取引先管理 |
取引先との関係の把握、機密情報の取扱い、インシデント時の役割と責任 |
| リスクの特定 |
機器・OS・ソフトの把握、ネットワークの把握、外部の情報サービスの管理、機密区分に応じた情報管理 |
| 攻撃の防御 |
ユーザーIDと管理者IDの管理、認証の強さ、アカウントロック、パスワードの設定と管理、アクセス権、インシデント時の教育・訓練、バックアップ、安全な設定、パッチの手続、マルウェア対策、ネットワーク境界の防御 |
| 検知 |
ネットワーク接続とデータの監視 |
| 対応・復旧 |
インシデント対応手順、事業継続に沿った復旧の準備 |
特定のセキュリティ製品を入れることは求められていません。経済産業省のFAQでも、EDRや資産管理システムの導入を必須にはしないと書かれています。要求を満たす方法は、会社の規模や構成に合わせて選べます。
いつ何が決まるか
| 時期 |
内容 |
| 2026年3月27日 |
経済産業省が制度構築方針と★3・★4の要求事項を公表 |
| 2026年4月21日 |
IPAが制度のサイトを公開 |
| 2026年9月18日 |
IPAが料金を公表し、評価機関などの募集を始める |
| 2026年10月頃 |
要求事項・評価基準の解説書を公開予定 |
| 2026年10月〜2027年9月 |
中小企業向け「お助け隊サービス(新類型)」の実証(参加無料) |
| 2026年12月頃 |
★4の評価機関を公表予定 |
| 2027年1月以降 |
セキュリティ専門家の登録受付を始める予定 |
| 2026年度末頃 |
★3・★4の申請受付を始める予定(登録受付は2027年3月以降) |
| 2027年度末まで |
お助け隊サービス(新類型)の制度化を目指す |
取引先に「★を取って」と言われたら
経済産業省のFAQによると、★をどう契約の条件にするかは、当事者同士が円満に合意して決めるものです。独占禁止法や取適法(下請法から名前が変わった法律)に照らして、適切に使うことも求めています。
また、制度が始まった時点で★を持っている会社は1社もありません。経済産業省は、★の有無だけでなく、要求事項を共通のチェックリストとして使う方法も想定しています。いま聞かれたら、点検の進み具合を示すのが現実的な答え方です。
取引先への返事の例
そのまま使える文面の例です。自社の状況に合わせて書き換えて使います。
当社は、経済産業省が公表したSCS評価制度の★3要求事項に沿って、自己点検を進めています。申請受付の開始(2026年度末頃の予定)後、速やかに★3を申請する予定です。現時点の対応状況は、別紙のチェックリストのとおりです。
受注する側の中小企業が今からやること
| 時期 |
やること |
使えるもの |
| 今月 |
SECURITY ACTIONの一つ星か二つ星を宣言する |
IPAの自己宣言(ロゴは無料) |
| 今月 |
「5分でできる!情報セキュリティ自社診断」で現状を知る |
IPAの中小企業ガイドライン付録3 |
| 10〜11月 |
★3の26項目を自社で点検し、できていない項目を一覧にする |
公開されている要求事項・評価基準のExcel |
| 10〜12月 |
機器・ソフト・ネットワークの台帳を作り、IDと管理者IDを棚卸しする |
既存の資産管理表 |
| 10〜12月 |
パスワードのルール、アカウントロック、バックアップを見直す |
ガイドラインの規程サンプル |
| 12月まで |
インシデント対応手順と復旧手順を文書にする |
ガイドライン付録5の規程サンプル |
| 2027年1月まで |
確認を頼む専門家の目星をつける |
IPAの「中小企業向けサイバーセキュリティ対策支援者リスト」 |
| 2027年1〜3月 |
申請の準備をする |
IPAが公表する様式 |
SECURITY ACTIONの一つ星は「情報セキュリティ6か条」に取り組む宣言です。二つ星は、自社診断で状況を確かめ、情報セキュリティ基本方針を定めて外部に公開する宣言です。IPAは、★3・★4の準備段階として、まずSECURITY ACTIONから始めるよう勧めています。
お助け隊サービス(新類型)の実証に参加する手もある
IPAは、中小企業の★取得を支える「サイバーセキュリティお助け隊サービス(新類型)」の実証を進めています。課題の診断、ITツールの導入、規程づくりや教育の支援をひとまとめにしたサービスです。実証は2026年10月から2027年9月までで、参加は無料、15の事業者がサービスを出しています。
参加するには、15事業者の中から1社を選んで直接連絡します。複数の事業者への重複参加はできません。実証の後もサービスを続ける場合は有償になります。
IPAは、いまのお助け隊サービスを入れていても、★3の要求事項の一部しか満たせないと説明しています。★3には規程づくりなどの組織的な対策が多いためです。ツールを入れただけで安心しないことが肝心です。
今日からできること
- 公開されている要求事項・評価基準のExcelを開き、★3の26項目に「できている・一部・できていない」を付けます。
- SECURITY ACTIONの一つ星か二つ星を宣言します。
- 上の返事の例を自社向けに直し、営業部門と共有します。
- 主な取引先に、★を求める予定があるかを聞いておきます。
申請受付の開始まで、残りは数か月です。★を取るかどうかに関係なく、26項目の点検はそのまま自社の守りを固める作業になります。