富士電機のプログラマブル表示器「モニタッチ」用の作画ソフトV-SFTに、脆弱性7件が公表されました。JVNが10月26日に載せたもので、細工したファイルを開くと、情報を盗まれたり、任意のコードを実行されたりするおそれがあります。JVNは同じ日に、国土交通省の電子納品物検査支援システムの脆弱性も公表し、Siemens製品の10月の更新のまとめに1件を加えました。
10月25日(日)は、JVN、JPCERT/CC、IPA、国家サイバー統括室、警察庁、金融庁、個人情報保護委員会、デジタル庁、総務省の報道発表を確かめた範囲で、情シスに関係する新しい発表はありません。国税庁の国税総合管理システム(KSK2)についても、26日13時の時点で国税庁のサイトに新しいお知らせは載っていません。きょうは3件です。
このほか、厚生労働省は10月22日に委託事業の個人情報の漏えいを公表しました。委託先が運営する研修サイト「1FEdu(いちえふエデュ)」がサイバー攻撃を受け、受講者6人のメールアドレスとパスワードが漏れたもので、最大595人分の情報にも漏えいのおそれがあります。
機関ごとのまとめ
JPCERT/CC・IPA(JVN)
- JVNVU#96549652 富士電機製V-SFTにおける複数の脆弱性(2026年10月): V-SFT ver 6.2.11.0以前に、スタックベースのバッファオーバーフロー、境界外書き込み、境界外読み取りの脆弱性が計7件あります(CVE-2026-107894〜CVE-2026-107900)。深刻度はいずれもCVSS 4.0で8.4です。細工したV7形式のファイルを利用者が開くことが条件で、情報漏えいや任意のコード実行につながるおそれがあります。JVNは、富士電機のV-SFT-6 改善情報 Ver.6.2.12.0をもとにパッチを当てるよう求めています。V-SFTは設備のタッチパネルの画面を作るソフトなので、設計や保守の担当者のPCに入っていることが多いはずです(当社の見立て)。
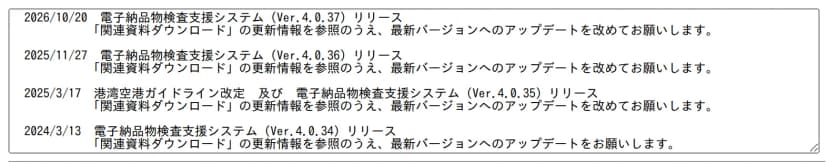
- JVN#75668103 電子納品物検査支援システムにおけるインストール時の不適切なファイルアクセス権設定の脆弱性: 国土交通省が提供する電子納品物検査支援システムのVer.4.0.36以前では、インストール時にファイルのアクセス権が適切に設定されません(CVE-2026-113345、CVSS 4.0で8.5)。PCに一般の権限でログインできる人がアプリのフォルダにあるファイルを改ざんでき、その結果、任意のコードを実行されるおそれがあります。JVNは、インストール済みなら最新版にアップデートし、新しく入れるときは最新版のインストーラを使うよう求めています。配布元の港湾CALSのサイトには、10月20日にVer.4.0.37を公開したとあります。
- JVNVU#90141693 Siemens製品に対するアップデート(2026年10月): 10月14日に公開したまとめを26日に更新し、新規の告知が18件から19件になりました。加わったのはSSA-566512です。対象は、産業用のアプリ基盤RUGGEDCOM APE1808で動かすPAN-OS(Palo Alto Networks)です。PHPの脆弱性php2shell(CVE-2026-109618、CVE-2026-109619)の影響を受けます。Siemensは10月23日にこの告知を公開し、PAN-OSの10.2、11.1、11.2、12.1、12.2はすべての版が対象としています。修正の情報はSiemensのサポート窓口に問い合わせて受け取る形で、Palo Alto Networksの告知にある回避策を当てるよう勧めています。php2shellの経緯はphp2shellの1週間を図解に、10月の更新のほかの18件は10月17日のダイジェストにまとめています。