本文へ移動
情シスのミカタ
ニュース約3分で読めます

Laravelに認証すり抜けなど2件 12.68.0・13.29.0で修正、MySQLで要注意

PHPのWebフレームワーク「Laravel」が、10月19日に2件の脆弱性を公表しました。標準のトークン方式のAPIの認証が、MySQL・MariaDBの構成ではすり抜けられるもの(CVSS 4.0で9.2)と、読むだけの権限で関連の表のデータを消されうるものです。直った版と、自社で作ったシステムや委託先に確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Laravelに認証すり抜けなど2件 12.68.0・13.29.0で修正、MySQLで要注意

この記事のまとめ

  • Laravelの開発チームは2026年10月19日、フレームワーク本体(laravel/framework)の脆弱性2件をGitHubで公表しました。ドイツのCERT-Bundも同じ日に注意情報を出しています。
  • 重いのは、標準のトークン方式のAPIの認証(TokenGuard)のすり抜けです。MySQL・MariaDBの構成では、ログインしていない攻撃者が、APIのトークンを知らなくても、ほかの利用者として認証されるおそれがあります。深刻度はCVSS 4.0で9.2(Critical)です。
  • もう1件は、読むだけの権限の利用者が、関連の表のデータを消してしまえるものです(CVSS 3.1で6.5)。12系は12.68.0、13系は13.29.0以降で、2件とも直ります。
こんな方に#30代#40代#50代実務

PHPで業務のシステムや会員サイトを作るときによく使われるWebフレームワーク「Laravel」に、2件の脆弱性が見つかりました。1件は、APIの認証をすり抜けて他人として振る舞えるもので、深刻度はCVSS 4.0で9.2です。自社で開発したり、委託して作ってもらったりしたシステムにLaravelが使われていないか、確かめる必要があります。Laravelの公式の勧告から整理します。

何が見つかったか

Laravelの開発チームは2026年10月19日、フレームワーク本体(laravel/framework)の脆弱性2件を、GitHubのセキュリティ勧告で公表しました。ドイツのCERT-Bundも同じ日に、深刻度「高」の注意情報を出しています。

勧告 中身 深刻度 対象の版 直った版
GHSA-f9x3-7vq9-cph6 トークン方式のAPIの認証(TokenGuard)のすり抜け CVSS 4.0で9.2(Critical) 12.68.0より前、13.29.0より前 12.68.0、13.29.0
GHSA-5wcm-3v2w-8362 読み取りの窓口から、関連の表のデータを消せる CVSS 3.1で6.5(Medium) 12.45.0以降12.68.0より前、13.27.0より前 12.68.0、13.27.0

2件とも、10月20日時点でCVE番号は付いておらず、悪用の記載もありません。

重いのは、APIの認証のすり抜け

1件目は、Laravelに組み込みの「TokenGuard」を、標準のトークン方式のAPIの認証として設定している場合の不具合です。MySQLかMariaDBを使う構成では、攻撃者が文字列ではない特別な形の値を送ると、認証の照合がうまく働かず、意図しない利用者のデータと一致してしまうとしています。
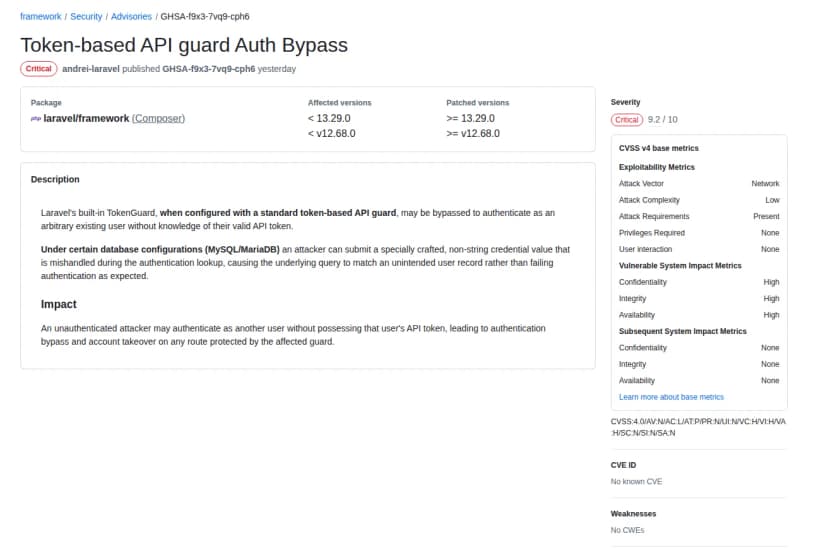
GitHubのLaravelのセキュリティ勧告のページ(英語)。題名はToken-based API guard Auth Bypass、深刻度はCritical。パッケージはlaravel/framework(Composer)、対象の版は13.29.0より前と12.68.0より前、直った版は13.29.0以降と12.68.0以降。説明は、標準のトークン方式のAPIの認証として設定したLaravelの組み込みのTokenGuardが、正しいAPIのトークンを知らなくても既存の任意の利用者として認証されるようにすり抜けられうること、MySQL・MariaDBの一部の構成では、文字列ではない特別な形の値が認証の照合で正しく扱われず、意図しない利用者の記録と一致してしまうこと、影響として、ログインしていない攻撃者が他人として認証され、この認証で守られた窓口でアカウントを乗っ取られうること。右側にCVSS 4.0で9.2の評価の内訳と、CVE番号は未付与の表示
LaravelのGitHubの勧告(GHSA-f9x3-7vq9-cph6)。深刻度は9.2出典: Laravel(GitHub)「Token-based API guard Auth Bypass」(引用)

その結果、ログインしていない攻撃者が、相手のAPIのトークンを知らなくても、ほかの利用者として認証され、この認証で守っている窓口(ルート)で、アカウントを乗っ取られるおそれがあります。勧告の評価では、ネットワーク越しに、権限も利用者の操作も要らずに狙えます(ただし、MySQL・MariaDBなどの条件が要る)。

2件目は、データの関係をまとめて読み込む処理の不具合です。特定の条件では、読むだけの窓口への細工した要求で、関連する表の中身を消すような操作が起きてしまうとしています。読む権限しかない利用者が、元に戻せない形でデータを失わせるおそれがあります。

影響する会社・しない会社

  • 影響する: Laravelで作った業務のシステムや会員サイト、APIを動かしている会社です。とくに、TokenGuardでAPIを守り、データベースにMySQLかMariaDBを使っている場合は、急いで更新します。
  • 影響する: システムの開発や保守を外部に任せている会社です。Laravelを使っているかどうかを、自社で把握していないことがあります。
  • 影響しない: Laravelを使っていない会社です。Laravelを使っていても、12.68.0以降・13.29.0以降に上げ済みなら、2件とも直っています。

情シスが今日やること

  • Laravelを使っているシステムを洗い出す。社内で作ったシステム、委託して作ったシステム、パッケージの製品の中に、Laravelが入っていないかを確かめます。開発の担当者には、composer.lockでlaravel/frameworkの版を見てもらうと早く分かります。
  • 認証の方式とデータベースを確かめる。APIをTokenGuard(標準のトークン方式)で守っているか、データベースがMySQL・MariaDBかを、開発した会社や担当者に聞きます。両方に当てはまるなら、最優先で更新します。
  • 12.68.0・13.29.0以降に上げる。更新は、試験の環境で動きを確かめてから本番に当てます。保守の契約がある場合は、更新の予定日と、当てた版を書面で受け取ります。
  • ログを見ておく。更新の前に、APIの認証の記録で、見覚えのない利用者としての成功や、普段と違う接続元からの成功が無いかを確かめます。データの消去の件に備えて、関係する表のバックアップが取れているかも確かめます。

よくある質問

Qどの版に上げればよいですか。

A12系は12.68.0以降、13系は13.29.0以降です。認証のすり抜けは12.68.0より前と13.29.0より前の全部が対象で、データの消去の件は12.45.0以降12.68.0より前と、13.27.0より前が対象です。どちらも、この版に上げれば直ります。

QLaravelを使っていれば、必ず狙われますか。

A認証のすり抜けは、Laravelに組み込みのTokenGuardを、標準のトークン方式のAPIの認証として設定し、データベースにMySQLかMariaDBを使っている場合に起きうるとされています。ほかの認証の仕組みだけを使っている場合の扱いは、勧告には書かれていません。対象かどうかは、開発した会社や担当者に、使っている認証の方式とデータベースを確かめてもらいます。

Q悪用は確認されていますか。

A10月20日時点で、勧告には悪用の記載はなく、CVE番号もまだ付いていません。ただ、認証のすり抜けはログインが要らず、条件がそろえば他人のアカウントを乗っ取られるため、早めの更新が勧められます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします