防犯カメラの映像を見ているPCは、情シス の資産台帳に載っているでしょうか。
米国のセキュリティ 企業Huntressは2026年10月27日、9月と10月に対応した数件の侵入が、カメラの管理ソフトから始まっていたと報告しました。社内で普通に使われていたはずのソフトが、攻撃者のプログラムを置いて動かしていたのです。翌28日には、Help Net Securityなどが報告の中身を伝えています。
どのメーカーの、どの製品なのかは、まだ分かっていません。手がかりになるのは、ソフトが動いたあとに残る痕跡のほうです。
カメラのソフトが、リバースシェルを起動していた
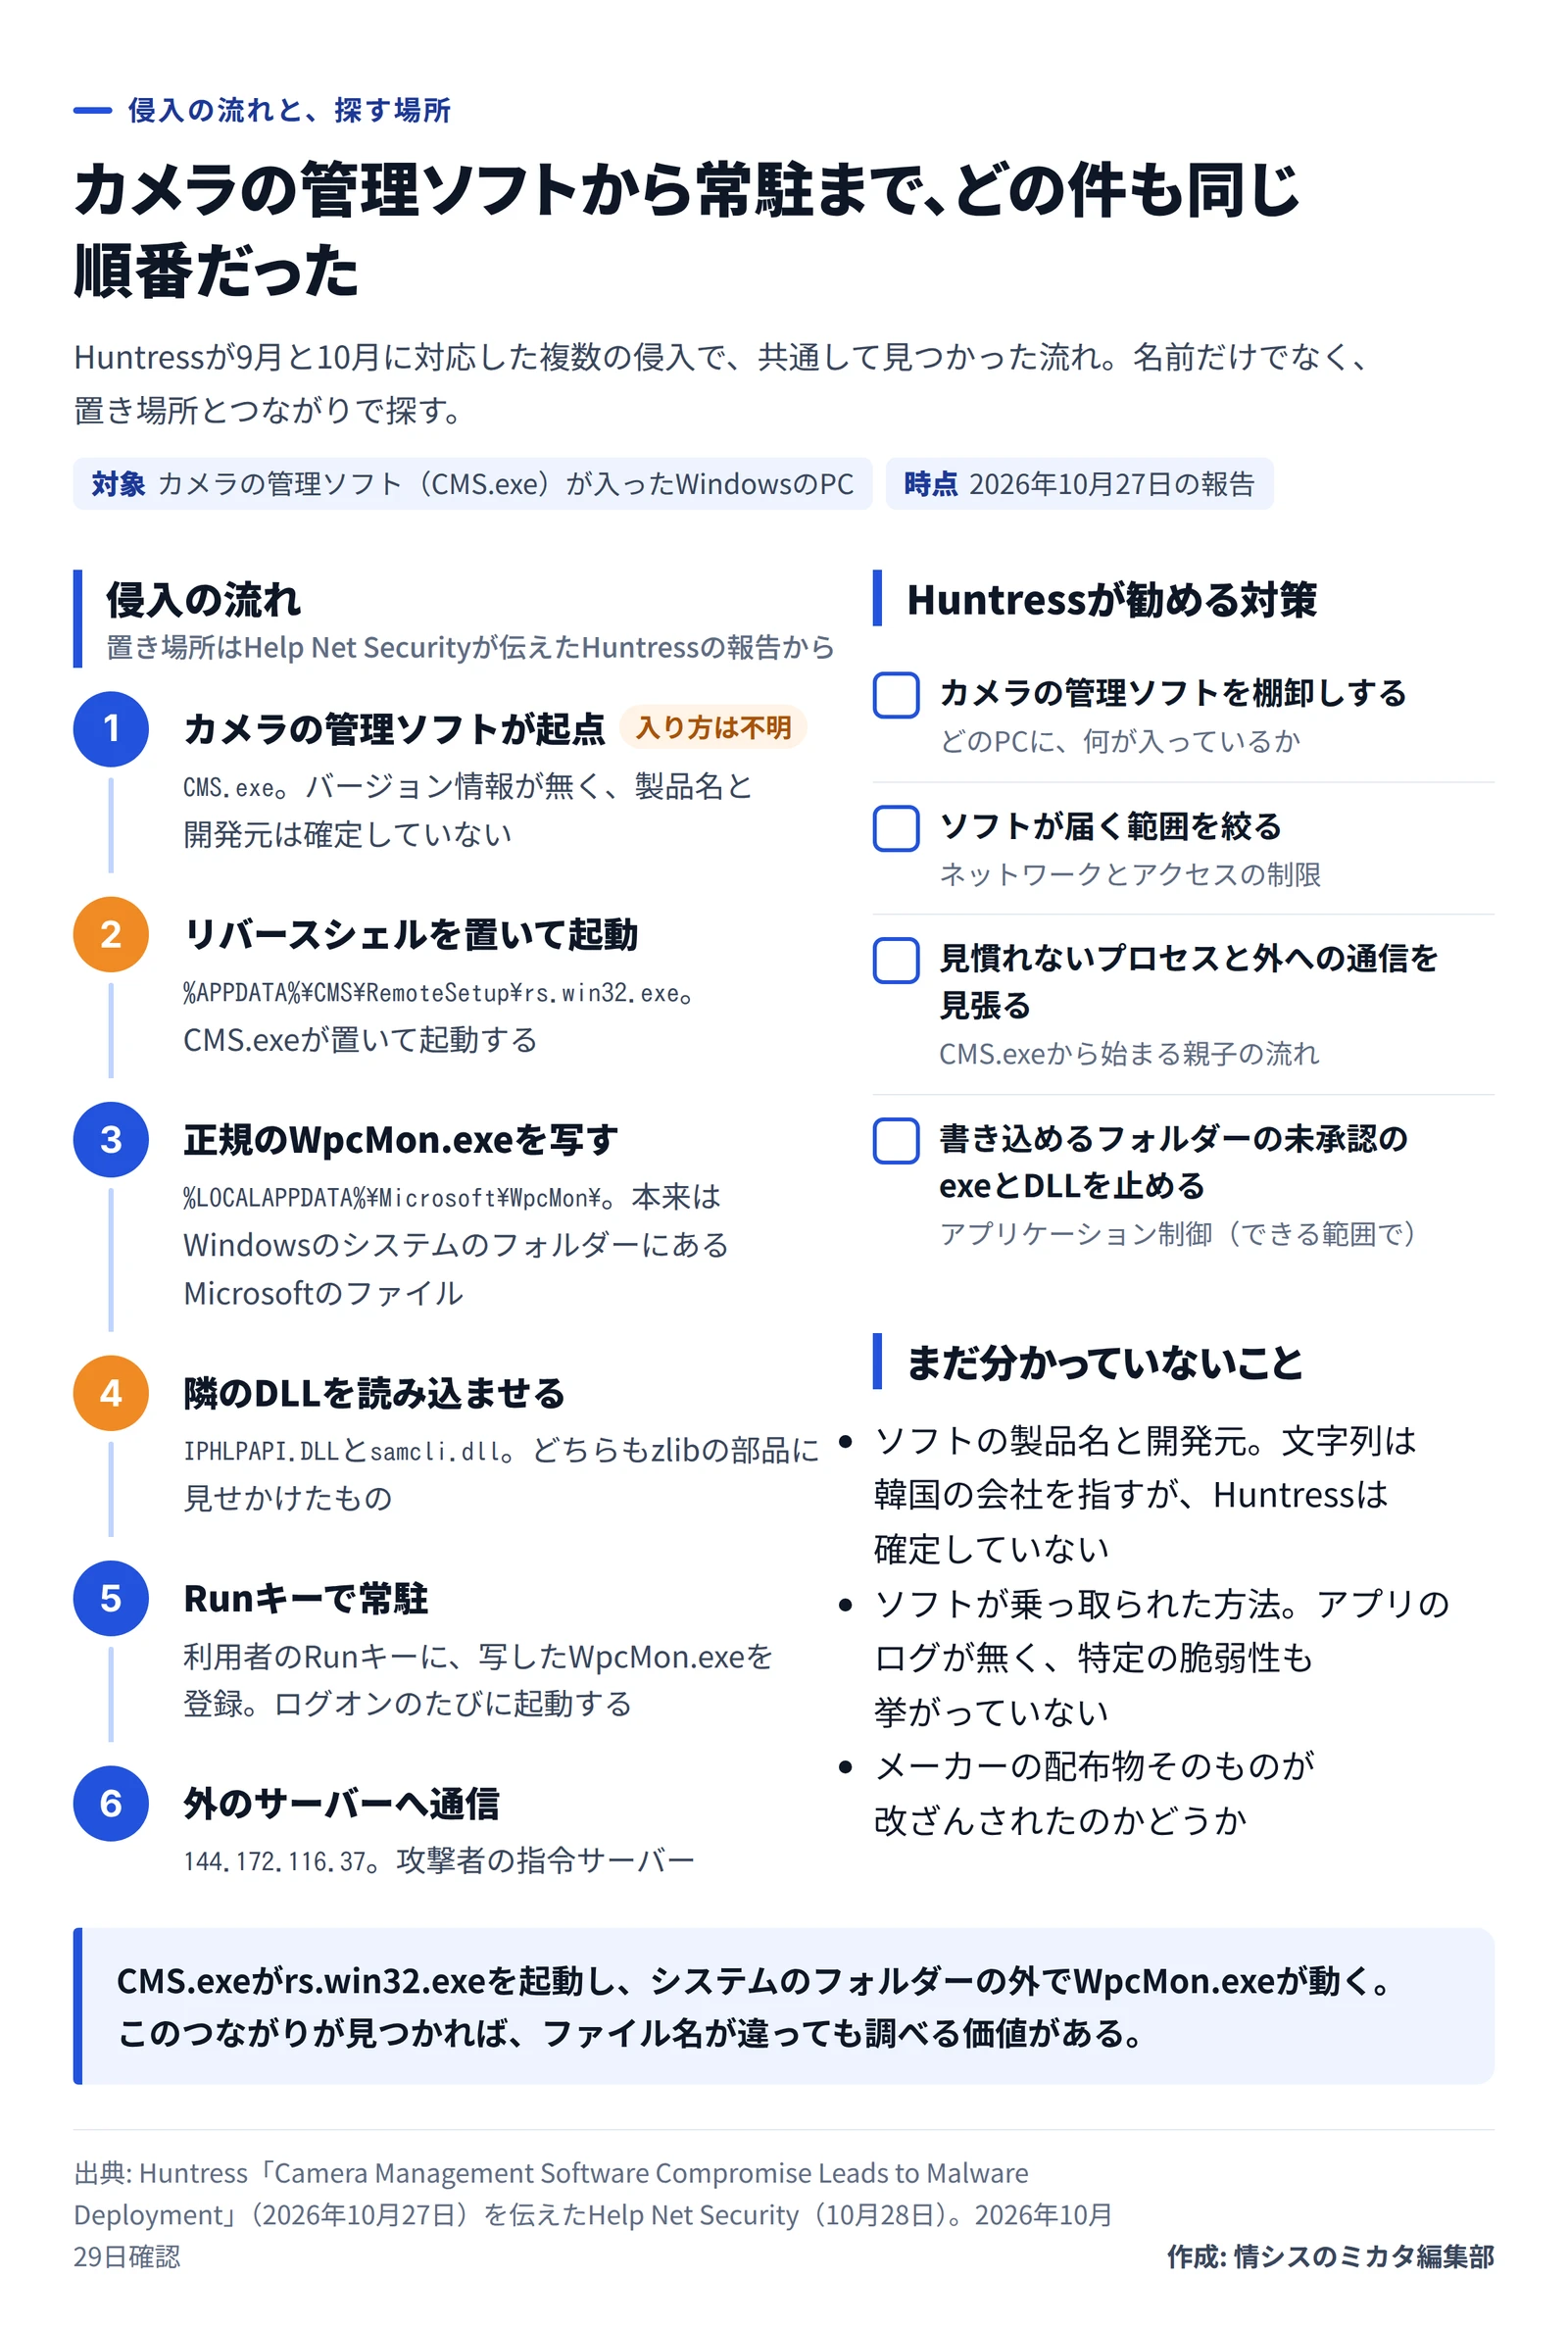
起点は「CMS .exe」という実行ファイルでした。
CMS.exeはまず「rs.win32.exe」を置き、そのまま起動しています。置き場所は、利用者のAppDataの中にあるCMS\RemoteSetupというフォルダーです。コマンドラインには、接続先のアドレスとポート、認証 に使う値が並んでいました。利用者が書き込めるフォルダーに置かれていたこととあわせて、Huntressはrs.win32.exeをリバースシェルと判断しています。リバースシェルは、乗っ取ったPCの側から外のサーバーへつなぎにいき、攻撃者に操作の窓口を渡すプログラムです。
厄介なのは、ここで終わらなかったことです。
本物のWpcMon.exeに、偽のDLLを読み込ませる
次に攻撃者が使ったのは、Windows の「WpcMon.exe」でした。保護者による使用制限(ペアレンタルコントロール)の監視に使う、Microsoftの正規のファイルです。Huntressも、ファイルそのものは本物だと確認しています。
おかしかったのは置き場所です。本来はWindowsのシステムのフォルダーにあるファイルを、攻撃者は利用者のAppData\Local\Microsoft\WpcMonへ写していました。
その隣に並んでいたのが、IPHLPAPI.DLLとsamcli.dllの2つ。どちらも圧縮の部品のzlibに見せかけたもので、決まった間隔で外の指令サーバーへ通信するよう手を加えてありました。
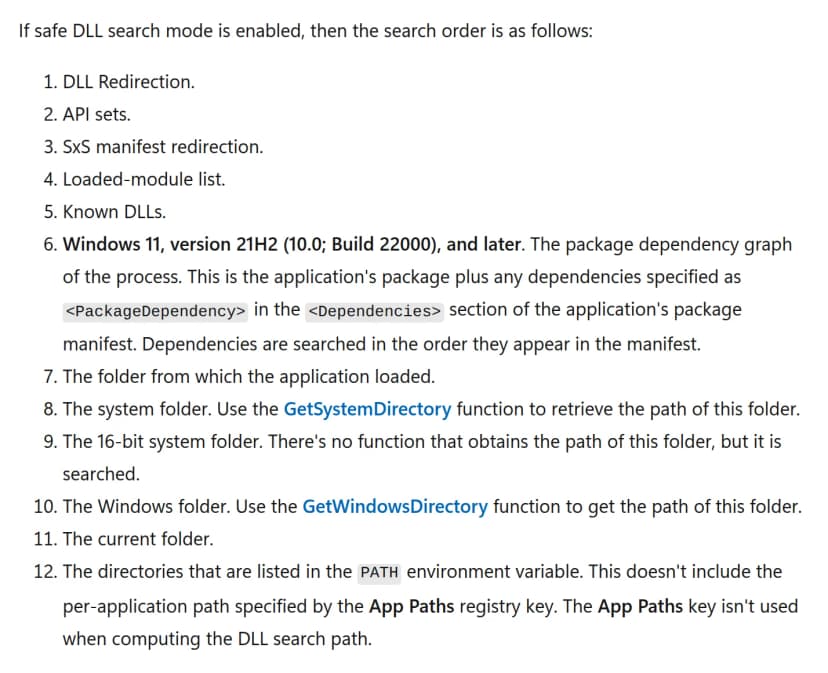
なぜ隣に置くだけで動くのか。Windowsは、プログラムが読み込むDLLを探すとき、システムのフォルダーより先に、プログラムが置かれたフォルダーを見るからです。書き込めるフォルダーへ写すだけで、WpcMon.exeは隣の偽物を本物の代わりに読み込みます。この手口をDLLサイドローディングといい、10月28日に伝えたGitHubの偽AIアプリの件 でも、攻撃者は署名つきのexeの隣にDLLを置いていました。
MicrosoftのDLLの検索の順番。アプリのフォルダーがシステムのフォルダーより先 出典: Microsoft Learn「Dynamic-link library search order」 (引用) 仕上げに、利用者のRunキーへ写したWpcMon.exeを登録し、ログオンのたびに動くようにしていました。Huntressが調べた侵入は、どれも同じ指令サーバー、144.172.116.37へ通信していました。
カメラの管理ソフトから常駐までの流れと、Huntressが勧める対策 作成: 編集部 / 出典: Huntressの報告を伝えたHelp Net Security どの製品なのかは、Huntressも決めていない
報告の時点で分からないことは、主に次の3つです。
ソフトの製品名と開発元。CMS.exeにはファイルのバージョン情報が入っていませんでした。中の文字列には韓国のカメラと録画機の会社に関係するドメインがあり、同じ文字列を含むソフトを、つながりのありそうな別のブランドが配っています。それでもHuntressは、出どころの候補にとどまると強調しています。
攻撃者がソフトをどう乗っ取ったか。ソフトのログが見つからず、特定の脆弱性やCVEも挙がっていません。
メーカーの配布物そのものが改ざんされたのか。今ある材料では、メーカーのサプライチェーンが破られたと言える根拠は無いとされています。
確定していないため、ここでは会社の名前を挙げません。
報道によると、Huntressの分析者は「セキュリティの担当は、攻撃者が狙うと分かっているソフトに目を向けがちだ。しかし脆弱性は、組織の環境に触れるどんなソフトにもありうる」と指摘しています。カメラのシステムと管理ソフトを、侵入の入口になりうるものとして扱うよう勧めていました。
映像を見るPCは、だれが入れたのか
日本の会社でも、思い当たる形があるはずです。防犯カメラは総務や施設の担当が設置業者に頼み、録画機と一緒に、映像を見るソフトを受付や総務のPCに入れてもらう。PCは台帳に載っていても、その中のソフトまでは載っていない。そんな形でしょう。
こうしたソフトは、録画機を入れ替えるまで同じ版のまま動き続けがちです。録画機に届くよう、ネットワークの設定を変えてある会社もあるでしょう。10月20日には、アツミ電氣のDVRで、更新が提供されない機種がある ことも分かりました。カメラの周りは、更新の仕組みが情シスの手の届かない所に置かれています。
影響を受けるのは、映像をWindowsのソフトで見ている会社
今回の流れに当たるのは、WindowsのPCに、メーカーや設置業者の管理ソフトを入れて映像を見ている会社です。ソフトの名前がCMSでなくても、同じ種類のソフトとして確認しておきたいところです。とくに、そのPCが業務のファイルサーバーやメールと同じネットワークにある場合は、優先して調べます。
一方、録画機のWeb画面やスマートフォンのアプリだけで見ている会社は、今回の流れの対象外です。報告にあるのはWindowsの上の動きだからです。ただし、録画機そのものの脆弱性は、別に確認が要ります。
クラウドの録画サービスを使い、PCに何も入れていない会社も、今回の流れには当たりません。カメラをビルの管理会社が持ち、社内のネットワークにつながっていないなら、対象外と考えてよいでしょう。
EDRとログで、痕跡を確認する場所
ファイル名は、攻撃者が変えられます。置き場所と、プロセスの親子のつながりで見るほうが確かです。
見る所
探すもの
プロセスの親子
CMS.exeがrs.win32.exeを起動している
ファイル
%APPDATA%\CMS\RemoteSetup\rs.win32.exe
ファイル
%LOCALAPPDATA%\Microsoft\WpcMon\にあるWpcMon.exeと、同じフォルダーのIPHLPAPI.DLLとsamcli.dll
レジストリ
利用者のRunキー(HKCU\Software\Microsoft\Windows\CurrentVersion\Run)に登録された、上のWpcMon.exe
通信
144.172.116.37への接続
システムのフォルダーの外で動くWpcMon.exeは、それだけで調べる価値があります。
見つかったPCは、電源を切らずにネットワークから外し、EDRの記録とファイルを残してから調べます。そのPCでログインしたアカウントは、パスワードも替えておくと安心です。
台帳の外のカメラのPCを、今週見つける手順
総務や施設、店舗の担当に、防犯カメラの映像をPCで見ているかを聞きます。設置業者との保守の契約書があれば、録画機の型番と、入れたソフトの名前を控えます。
資産管理のツールやEDRのソフトの一覧で、CMS、NVR、DVR、Viewerを含む名前を探します。インストールの記録に残らないソフトもあるので、Program Filesの下のフォルダーの名前も見ておきます。
見つかったPCで、上の表の痕跡を探します。
映像を見るだけのPCは、メールやWebの閲覧に使わないよう決め、ファイルサーバーに届かない区画へ移します。外への通信は、録画機とメーカーの更新先だけに絞れれば十分です。
AppLockerかApp Control for Businessで、書き込めるフォルダーからのexeとDLLの実行を止める設定を、カメラ用のPCから試します。
このうちAppLockerについて、MicrosoftはDLLの規則が既定では働かず、設定で有効にする必要があると説明しています。有効にする前に、許可するアプリが使うDLLごとに許可の規則を用意するよう求めています。手間はかかりますが、使うソフトが決まっているカメラのPCなら、規則の数は抑えやすいはずです。
冒頭の問いに戻ると、PCが台帳に載っていても、その中のカメラのソフトまで見えている会社は多くないでしょう。総務の机の上にあるPCも、社内のネットワークの一台です。今週の棚卸しの一覧にカメラのソフトの行を1つ足しておけば、次に同じ報告が出たとき、どのPCを見ればよいかで慌てずに済みます。