Java でシステムどうしをつなぐための部品(フレームワーク)「Apache Camel」に、脆弱性 が38件見つかりました。開発元のApacheが10月15日に公表しました。ドイツの連邦情報セキュリティ 庁(BSI)のCERT-Bundは、注意情報WID-SEC-2026-4006にまとめています。
Camelは自社で作ったシステムや購入した製品の中に部品として入るため、「入れた覚えがない」会社にも関係します。この記事は、公式の資料だけで書いています。
CERT-Bundの注意情報は2本
項目
WID-SEC-2026-4006
WID-SEC-2026-3683
対象
Apache Camel(本体)
Apache Camel Quarkus(Quarkusで動かす版)
CVE
38件(CVE-2026-78162ほか)
1件(CVE-2026-88789)
深刻度(CERT-Bund)
hoch(高)
mittel(中)
初版
10月15日22:00(UTC)。ドイツ時間では16日
9月30日22:00(UTC)。ドイツ時間では10月1日
更新
なし(第1版)
10月15日22:00(UTC)にRed Hatの更新を加えた第3版
直った版
4.23.0、4.22.1、4.18.5
Camel Quarkus 3.40.0、3.33.3
38件をすべて直した4.22.1は、公表の約4週間前の9月17日に出ていました。Apacheは、4.18.5(10月11日)に続いて4.23.0が出た10月15日に、38件を公表しています。9月中に4.22.1へ上げたシステムは、すでに直っています。
Camelは見えない部品として入っている
Camelは、システムどうしをつなぐ処理をまとめて書くための部品です。つなぐ相手は、ファイルの受け渡し、HTTPのAPI 、メール、クラウドのサービスなどです。公式サイトは、つなぐ相手ごとの部品(コンポーネント)が350以上あり、2007年から本番で使われていると説明しています。
部品は、camel-ftp、camel-httpのような名前のjar(Javaの部品のファイル)に分かれています。Camelは、Spring BootやQuarkus(Javaのアプリを作る土台)の上でも動きます。
自社や委託先が作った連携のシステムのほか、データ連携の製品や業務パッケージに入っていることがあります。Red Hatも、製品「Red Hat Build of Apache Camel」として配っています。
38件は、Camelのどの部品を使っているかで、当たるかどうかが決まります。使っている部品と版を、まず確かめます。
38件の深刻度と、急ぐもの
Apacheの評価では、38件のうちHigh(高)が13件、Medium(中)が25件です。Critical(緊急)とLow(低)はありません。CVSS(深刻さを0から10で表す指標)の点数は、38件とも公表されていません(10月17日時点)。
対象の版は、ほとんどが4.0.0から4.18.4までと、4.19.0から4.22.0までです。部品によっては、もっと後の版から対象になります(終わりの一覧の表)。急ぐものを、型ごとにまとめます(Apacheの告知の要約)。
命令を実行される恐れ
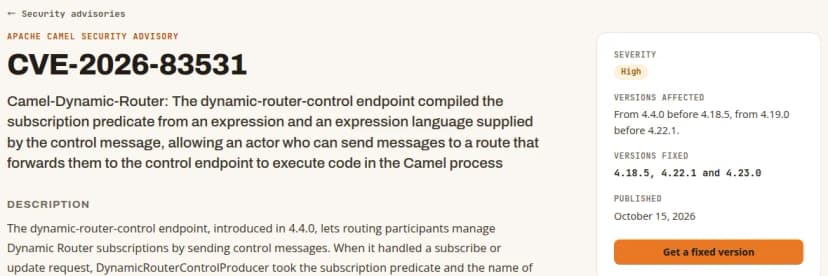
camel-dynamic-router(CVE-2026-83531)は、送り先を動的に決める部品です。届いた制御のメッセージにある式を、そのまま評価していました。
camel-spring-redis(CVE-2026-78165)は、Redis(データを一時的に置く仕組み)とつなぐ部品です。受け取ったデータを、制限なしにJavaのオブジェクトへ戻していました。どちらもHighで、メッセージやデータを送り込める人に、命令を実行される恐れがあります。
camel-hazelcast(CVE-2026-78162)も中身は命令の実行ですが、Apacheの評価はMediumです。上げるまでは、camel-dynamic-routerの制御用の入口へ、外から届くメッセージを流しません。RedisとHazelcastは、Javaの起動の設定(jdk.serialFilter)で戻せる型を絞り、認証と通信の制限も入れます(告知の記載)。
Apache CamelのCVE-2026-83531の告知。深刻度Highと直った版 出典: The Apache Software Foundation(Apache Camel) (引用) FTPなどで、決めたフォルダの外のファイルを読む・消す
ファイルを取りに行く4つの部品に、同じ型の問題がありました。camel-ftp、camel-mina-sftp、camel-smb、camel-azure-filesです。サーバーが返す一覧の名前を、そのまま場所の指定に使っていたためです。
名前しだいで、決めたフォルダの外のファイルを読む、消す、名前を変える恐れがあります。4件ともHighです(CVE-2026-79983から79986)。読む方は標準の設定でも起き、消す・移す方は取った後に消す(delete=true)などの設定を使う場合です。
上げるまでは、暗号化しないFTPをSFTPかFTPSに替え、サーバーの鍵や証明書を確かめます。信頼できないサーバーには、消す・移す設定を使いません。取引先とファイルを自動でやり取りしている会社は、ここから確かめます(編集部の補足)。
認証をすり抜ける・資格情報が外に出る
camel-oauth(CVE-2026-80312)は、ログインの確かめができなくても処理を先へ進めていました。camel-netty-http(CVE-2026-80343)は、パスの大文字と小文字を変えると、アクセスの制限を飛ばせました。
HTTPで送る部品(CVE-2026-78164)は、届いたヘッダーで指定された送り先に、設定の値を埋め込む処理をかけていました。環境変数や秘密の保管庫の値を、外へ送らされる恐れがあります。
camel-http(CVE-2026-85251)は、自動の転送を有効にすると、転送の先にもトークンやパスワードを送っていました。企業間の電子データ交換(EDI)で使うcamel-as2(CVE-2026-80344)は、受領の通知の送り先を相手に決めさせていました。
5件ともHighです。告知は回避策として、2つのヘッダー(CamelHttpUri、CamelRestHttpUri)を信頼の境目で外すことを挙げています。資格情報を送る宛先では、自動の転送(followRedirects)を切ります。
XMLの外部の参照を読む(XXE)
XXEは、XMLに書かれた外部の参照を読みにいき、サーバーの中のファイルを読まれるなどする問題です。
camel-xpath(CVE-2026-85250)は、documentType=InputSourceの設定のときに起きます。camel-smooks(CVE-2026-88901)は、標準の設定のままで起きます。どちらもHighで、上げるまでは信頼できないXMLをこれらに渡しません。
Mediumの25件
Mediumの25件は、特定の部品を、特定の使い方をしたときの問題です。多いのは、暗号・署名・鍵の扱い(5件)と、エラーの中身を相手に返すもの(4件)です。ログインの確かめの漏れ(3件)や、ブラウザーからの読み取りの許可(CORS)が広いもの(2件)もあります。
医療の情報を扱う会社は、camel-mllp(医療の電文HL7を送受信する部品)のCVE-2026-85260を見ます。標準の設定で、HL7の中身(患者のデータ)をログに書いていました。上げるまではlogPhi=falseにし、ログを見られる人を絞るよう、告知は書いています。
直った版と、版の系列
Camelは、ほぼ毎月新しい版を出し、一部をLTS(長期サポート版)にしています。LTSには最長1年ほど、不具合とセキュリティの修正が出ます。直った版は、使っている系列で決まります。
系列
直った版
公開日
サポートの終わり
最新の版
4.23.0
10月15日
記載なし
4.22系(LTS)
4.22.1
9月17日
2027年8月
4.18系(LTS)
4.18.5
10月11日
2027年2月
4.19から4.21系、4.15から4.17系
出ない
なし
終了
4.14系(LTS)以前
出ない
なし
終了
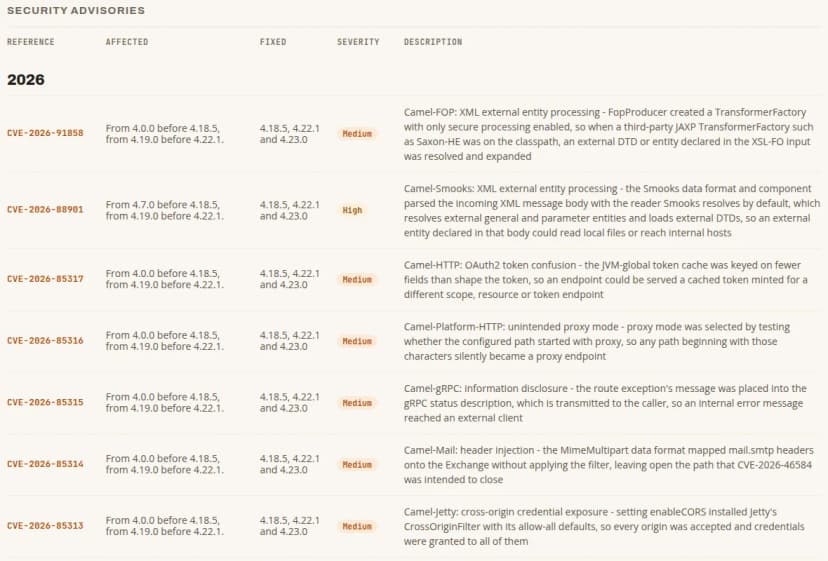
Apache Camel公式の告知の一覧。直った版は4.18.5・4.22.1・4.23.0 出典: The Apache Software Foundation(Apache Camel) (引用) 4.14系の最も新しい版は、8月16日の4.14.9です。告知は、4.14系以前には修正が出ないとし、サポート中の版へ移るよう求めています。Camel 3系も、ダウンロードの頁のサポート中の版にありません。
Camelの配り方ごとの状況
配り方
38件が直った版(10月17日時点)
Camel本体
4.23.0、4.22.1、4.18.5
Camel Spring Boot
本体と同じ番号で出る。4.23.0、4.22.1、4.18.5
Camel Quarkus
3.40.0(中のCamelは4.22.1)
Camel Quarkus 3.33系(LTS)
まだない。最新の3.33.3の中のCamelは4.18.4
Camel Karaf
まだない。最新の4.18.4の中のCamelは4.18.4
中のCamelの版は、Maven Centralにある各版のファイル(使う部品の版をまとめたBOMなど)で確かめました。Camel Quarkus 3.33系は、3.40.0へ移るか、Camel 4.18.5を使う版を待つことになります(編集部の補足)。
上げると、標準の動きが変わる部品
部品
変わること(告知の記載)
camel-knative、camel-mina、camel-cxf、camel-grpc
エラーの中身を相手に返さないのが標準に
camel-mllp
HL7の中身をログに書かないのが標準に
camel-crypto-pgp
改ざんの確かめのない暗号文を、標準で拒む
camel-oauth
ログインの戻りにstateの値が要る。途中で消えると400のエラー
camel-jetty
enableCORSで、指定していないサイトに資格情報を許さない
Camel QuarkusのCVE-2026-88789と、Red Hatの更新
WID-SEC-2026-3683は、Camel Quarkusの1件です。Apacheは9月30日に公表し、深刻度はHigh、CVEの記録にあるApacheのCVSS 3.1は8.6です。
原因は、XSLT(XMLを別の形に変える仕組み)を支える部品camel-quarkus-support-xalanです。外部の参照を止める設定が、効いていませんでした。変換するXMLを渡せる人に、サーバーの中のファイルを読まれる恐れがあります。
対象は、camel-quarkus-xslt、xslt-saxon、tika、xmlsecurityのどれかを使うアプリです。版は、3.2.0から3.33.2までと、3.34.0から3.39系までです。
上げるまでは、信頼できない入力から作ったSource(XMLの入れ物の型)を、xsltに渡しません。文字列やバイト列のまま渡すよう、Apacheは書いています。
CERT-Bundの表は、対象を「Apache Camel 3.33.3未満・3.40.0未満」と書いています。Apacheの告知では、これはCamel Quarkusの版で、Camel本体の3系のことではありません。表には「Red Hat Enterprise Linux」もありますが、RHSAの対象の製品の欄はRed Hat Build of Apache Camelです。
CERT-Bundが10月15日(UTC)に加えたのは、Red Hatの更新RHSA-2026:83670です。製品は「Red Hat Build of Apache Camel 4.18 for Quarkus 3.33」(RHBQ 3.33.4.GA)です。深刻度は「重要(Important)」です。
このRHSAは、CVE-2026-88789のほか、JacksonやApache CXFなど部品の23件をまとめて直しています。10月15日に公表された38件は、このRHSAの一覧にありません。Red HatのCVEのデータにも、39件とも見つかりませんでした(10月17日時点)。
同じRHSAに入るBouncy Castleの2件は、Javaの暗号部品Bouncy Castleに脆弱性12件 1.86で修正 にまとめています。
悪用の状況と、自動の検査の注意
確かめた資料に、悪用の報告はありません。米国CISAのKEV(悪用が確認された脆弱性の一覧)の10月16日版に、39件は載っていません。CVE-2026-88789へのCISAの評価(SSVC)でも、悪用は「none(なし)」です。
38件は、10月17日正午の時点で、脆弱性の主なデータベースにまだ載っていません。CVEの公式の記録(cve.org)、NVD(米国の脆弱性のデータベース)、GitHub Advisory Database、OSVです。こうしたデータベースを使う検査の道具では、まだ知らせが出ないことがあります。
CVE-2026-88789も、GitHubでは「unreviewed(未レビュー)」で、対象のパッケージの欄が空です。GitHubは、未レビューのものにはDependabot(部品の脆弱性を知らせる機能)の知らせを出さないと説明しています。
Dependabot doesn't create Dependabot alerts for unreviewed advisories as this type of advisory isn't checked for validity or completion.
出典: GitHub Docs「About the GitHub Advisory database」
検査の結果が「問題なし」でも、Camelの版を人の目で確かめます(編集部の補足)。
自社に入っているかの確かめ方
サーバーでjarを探す
Camelのjarは、名前にcamel-が付きます(例: camel-ftp-4.18.4.jar)。名前の最後の数字が版で、camel-quarkus-で始まるものはCamel Quarkusの版です。Linuxでは次のように探せます。
find / -type f -name '*camel-*.jar' 2>/dev/null
WindowsではPowerShellで次のように探せます。
Get-ChildItem -Path C:\ -Recurse -Filter '*camel-*.jar' -ErrorAction SilentlyContinue | Select-Object FullName
Spring Bootのアプリは、1つのjarの中に部品がまとめて入っています。unzip -l <ファイル名> | grep camel- で、中の一覧から探せます。
開発中のアプリは、依存関係の一覧で
Mavenで作るアプリは、開発者に mvn dependency:tree -Dincludes='org.apache.camel*' を頼みます。ほかの部品を通じて入ったものも含めて、Camel、Camel Spring Boot、Camel Quarkusの部品が出ます。Gradleでは、gradle dependencies の出力から org.apache.camel を探します。
SBOMで探す
SBOM(ソフトウェア部品表)は、ソフトに入っている部品と版の一覧です。手元にSBOMがあれば、「org.apache.camel」で検索します。
Spring Boot 3.3以降は、ビルドで作ったSBOMをjarの中に入れると、Camelの手引きは説明しています。場所は META-INF/sbom/application.cdx.json です。
購入した製品・ミドルウェア
購入した製品は、中のファイルを見られないことが多いため、提供元や保守会社に下の文面で聞きます。Red Hatの製品は、Red Hatの更新の一覧(エラータ)で確かめます。
影響する会社・しない会社
影響する: 自社開発・委託開発のシステムで、Camel 4.0.0から4.18.4、または4.19.0から4.22.0を使っている会社。当たる件は、使っている部品で決まります
影響する: Camel 4.14系以前を使い続けている会社。38件の修正は出ないため、4.18.5以降への移行が要ります
影響する: Camel Quarkus 3.40.0より前の版(LTSの3.33.3を含む)と、Camel Karaf 4.18.4以前を使っている会社。中のCamelが38件の対象の版です
影響する: Camel Quarkusの3.33.3・3.40.0より前の版で、xsltなど4つの部品のどれかを使う会社(CVE-2026-88789)
影響する可能性がある: Javaで動く業務パッケージ、データ連携の製品、保守会社の製品を使っている会社。中のCamelの版は、提供元に聞かないと分かりません
影響が小さい: Camelが入っていても、問題の部品を使っていない場合。ただし判断は開発元に任せます
影響しない: Camel 4.23.0・4.22.1・4.18.5以降(Camel Spring Bootも同じ番号)を使っている会社
影響しない: Camel Quarkus 3.40.0以降を使っている会社と、Camelを使っていないシステム
情シスが今日やること
Javaで動く連携のシステムを洗い出します。 資産台帳から、ファイルの自動の受け渡し、EDI、APIの連携、業務パッケージを挙げます。今日のうちに一覧にします。Camelの版と、使っている部品を確かめます。 上の方法で、jar、依存関係の一覧、SBOMを調べます。版と、camel-ftpなどの部品の名前を控えます。提供元と委託先に、文書で聞きます。 下の文面を使えます。返事の期限を決めます(例: 1週間)。上げる日を決め、それまでは回避策を当てます。 4.22系は4.22.1、4.18系は4.18.5へ上げます。FTPのSFTP・FTPSへの切り替えや、Redis・Hazelcastの認証は、開発元と相談して先に入れます。修正の出ない版は、移る先と時期を決めます。 4.14系以前は4.18.5以降へ、Camel Quarkus 3.33系は3.40.0か次の版へ移る計画を、台帳に残します。
開発会社・委託先への聞き方
次の文面は、編集部が公式の資料をもとに作ったものです。
件名: Apache Camelの脆弱性(CERT-Bund WID-SEC-2026-4006ほか)の確認のお願い
御社が納品・保守しているシステムに、Apache Camel(org.apache.camel。jarの名前にcamel-が付くもの)は入っていますか。Spring Boot、Quarkus、Karafや、ほかの部品を通じて入っている場合も含めて教えてください
入っている場合は、Camelの版と、使っている部品の名前を教えてください(例: camel-ftp-4.18.4.jar)
Apacheが10月15日に公表した38件(CVE-2026-78162ほか)の対象になりますか。Camel Quarkusの場合は、CVE-2026-88789も教えてください
4.23.0、4.22.1、4.18.5(Camel Quarkusは3.40.0)へ上げる予定日を教えてください。上げると標準の動きが変わる部品があるため、試験の予定も教えてください
4.14系以前を使っている場合は、移行の計画を教えてください
部品の一覧(SBOM)を出していただけますか
Javaの部品の同じ型の話として、Java部品Nettyに脆弱性23件 修正版4.1.138・4.2.18と4.1系の終了 の記事もあります。
38件の一覧
対象の版は、表の「始まり」の版から4.18.5未満までと、4.19.0から4.22.1未満までです。直った版は、38件とも4.18.5、4.22.1、4.23.0です。中身は、Apacheの告知の要約です。
Highの13件
CVE
部品
何が起きるか
始まり
CVE-2026-78164
camel-httpなどHTTPで送る部品
ヘッダーの値から、秘密の値が外に出る恐れ
4.0.0
CVE-2026-78165
camel-spring-redis
Redisのデータを戻すときに、命令を実行される恐れ
2.11.0
CVE-2026-79983
camel-ftp(ftp・ftps・sftp)
決めたフォルダの外のファイルを読む・消す
4.0.0
CVE-2026-79984
camel-mina-sftp
CVE-2026-79983と同じ型
4.18.0
CVE-2026-79985
camel-smb
CVE-2026-79983と同じ型
4.2.0
CVE-2026-79986
camel-azure-files
CVE-2026-79983と同じ型
4.0.0
CVE-2026-80312
camel-oauth
認証できなくても処理を進める
4.11.0
CVE-2026-80343
camel-netty-http
大文字・小文字の違いで、アクセスの制限を飛ばす
4.0.0
CVE-2026-80344
camel-as2
通知の送り先を相手が決め、中のサーバーへつながされる
4.0.0
CVE-2026-83531
camel-dynamic-router
制御のメッセージの式で、命令を実行される恐れ
4.4.0
CVE-2026-85250
camel-xpath
InputSourceの設定でXXE
4.0.0
CVE-2026-85251
camel-http
転送先にもトークンやパスワードを送る
4.0.0
CVE-2026-88901
camel-smooks
XMLの読み取りでXXE
4.7.0
Mediumの25件
CVE
部品
何が起きるか
始まり
CVE-2026-78162
camel-hazelcast
以前の修正の漏れ。命令を実行される恐れ
4.0.0
CVE-2026-78163
camel-docling
本文しだいで、外のURLや手元のファイルを読む
4.15.0
CVE-2026-84176
camel-platform-http-vertx
CORSが広く、どのサイトからも資格情報つきで読める
4.0.0
CVE-2026-84178
camel-oauth
ログインのCSRFと、別のサイトへの転送
4.11.0
CVE-2026-84180
camel-knative
エラーの詳細を相手に返す
4.0.0
CVE-2026-84181
camel-shiro
前の処理の認証を使い回す
4.0.0
CVE-2026-85243
camel-crypto-pgp
古い形式の暗号文で、改ざんの確かめを飛ばす
4.0.0
CVE-2026-85245
camel-thrift
前のメッセージのデータが次に残る
4.0.0
CVE-2026-85246
camel-mina
エラーの詳細を相手に返す
4.0.0
CVE-2026-85247
camel-knative
truststoreが無いと、証明書を確かめずにつなぐ
4.0.0
CVE-2026-85248
camel-pqc
同時の処理で、署名の確かめが誤って通る
4.12.0
CVE-2026-85249
camel-tika
文書の情報で、保存先などを変えられる
4.0.0
CVE-2026-85254
camel-platform-http
要求のヘッダーが応答に返る
4.0.0
CVE-2026-85257
camel-cxf
SOAPの応答にエラーの詳細を返す
4.0.0
CVE-2026-85260
camel-mllp
医療の電文(HL7)の中身をログに書く
4.0.0
CVE-2026-85296
camel-as2
別の取引先の鍵で署名する
4.0.0
CVE-2026-85300
camel-pqc
秘密鍵のファイルを、ほかの利用者も読める
4.12.0
CVE-2026-85301
camel-keycloak
トークンの発行元の確かめを飛ばす
4.15.0
CVE-2026-85312
camel-core(saga)
外からのヘッダーで、他人の処理の流れに加わる
4.0.0
CVE-2026-85313
camel-jetty
CORSを有効にすると、どのサイトにも資格情報を許す
4.0.0
CVE-2026-85314
camel-mail
メールのヘッダーで、送信の設定を変えられる
4.0.0
CVE-2026-85315
camel-grpc
エラーの文を相手に返す
4.0.0
CVE-2026-85316
camel-platform-http
proxyで始まるパスが、中継の入口になる
4.0.0
CVE-2026-85317
camel-http
別の用途のOAuth2のトークンを使い回す
4.0.0
CVE-2026-91858
camel-fop
Saxon-HEなどがあるとXXE
4.0.0
書かれていないこと
Camelが入っている製品の一覧は、どの資料にもありません。製品の名前は、Red HatのRHSAとApacheの配布物で確かめたものだけを挙げました
38件のCVSSの点数は公表されていません。NVDなどの登録も、10月17日正午の時点でまだです
3件(CVE-2026-85300、85301、85317)は、説明の文に「深刻度は低い(low)」とあります。一方、深刻度の欄はMediumで、この記事は欄の値で数えました
38件を直すRed Hatの更新は、確かめた範囲では見つかりませんでした
Apacheの一覧には、Kubernetes向けのCamel KのCritical 2件(9月8日公表)と、KaravanのHigh 2件も並びます。どちらもCERT-Bundの2本には入っていない、別の件です
2026年10月17日時点の内容です。