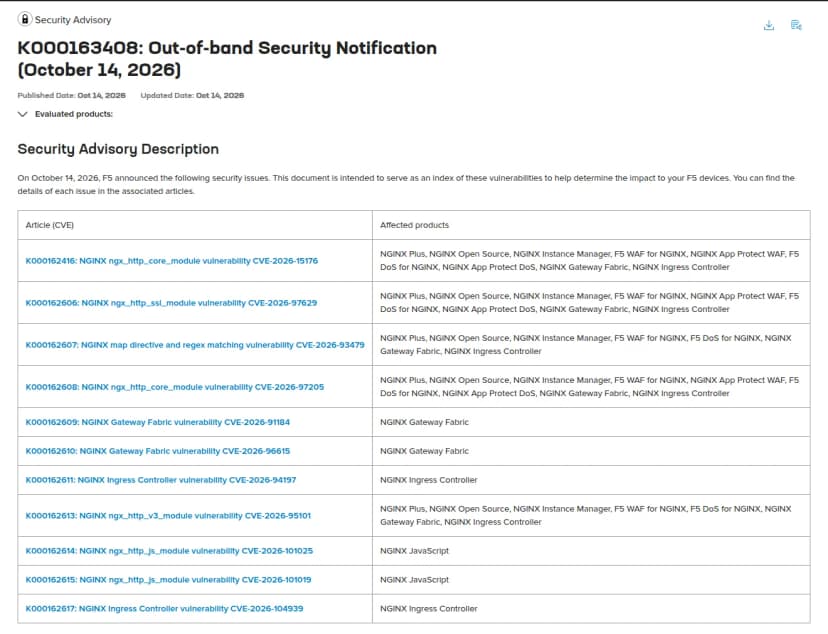
F5は2026年10月14日、NGINX 系の製品の脆弱性 11件を、臨時のセキュリティ 通知(Out-of-band Security Notification)で公表しました。対象は、有償版のNGINX PlusやF5 WAF for NGINX、Kubernetes 向けのIngress ControllerとGateway Fabricなどです。BIG-IPは11件とも対象外です。
悪用の報告は、10月17日時点でありません。F5の告知(Kで始まる番号の記事)とリリースノート、フランスのCERT-FR、カナダのCCCS、米国CISA で確かめた内容だけを書きます。無償版のNGINX(NGINX Open Source)の5件は、NGINXに脆弱性5件 独当局も注意喚起 1.31.7・1.30.6へ更新を で扱っています。
10月の告知は四半期の通知ではない
F5は2026年、2月4日と5月13日に、四半期ごとのセキュリティ通知(Quarterly Security Notification)を出しました。その後は6月17日、7月15日、9月2日、10月14日に、臨時の通知を出しています。8月の四半期の通知は、F5の一覧(K12201527)にありません。
10月16日に改められたF5の方針の記事(K4602)は、告知を月ごとの「Monthly Security Notification」で出すと書いています。次の日付は、10月17日時点で一覧に載っていません。四半期ごとに見に行く運用だった会社は、F5が記事K9970で案内するメールの受け取りに切り替える時期です(編集部の補足)。
F5の臨時の通知K000163408。10月14日の11件の告知と対象の製品が並ぶ 出典: F5 (引用) 11件の中身とF5の評価
CVSSは、脆弱性の深刻さを0から10で表す指標です。F5は深刻度(Severity)をCVSS v3.1の値で決め、新しい版のv4.0の値も併せて載せています(K4602)。
CVE
F5の説明(要約)
対象
v3.1 / v4.0
CVE-2026-15176
aliasとrewriteを使う特定の設定で、細工した要求によりメモリがあふれる
NGINXを含む製品
High 8.1 / Critical 9.2
CVE-2026-93479
mapの正規表現を使う特定の設定で、メモリがあふれる
同上
High 8.1 / Critical 9.2
CVE-2026-97205
非同期のファイル入出力(AIO)とSSIの組み合わせで、解放したメモリを使ってしまう
同上
High 8.1 / Critical 9.2
CVE-2026-97629
特定の設定で、TLSのセッションを偽造され、クライアント証明書の確認をすり抜けられる
同上
Medium 6.5 / High 8.3
CVE-2026-95101
HTTP/3で、中継する要求にデータを差し込まれる
同上
Medium 5.3 / Medium 6.9
CVE-2026-94197
外部認証の問い合わせに、利用者が送った見出しをそのまま渡してしまう
Ingress Controller
High 7.5 / High 8.7
CVE-2026-104939
外部認証で、IdPの応答の扱いを誤る
Ingress Controller
High 7.5 / High 8.7
CVE-2026-91184
認証の設定の文字から、NGINXの設定を差し込める
Gateway Fabric
High 8.8 / High 8.7
CVE-2026-96615
NGINX Agentの通信になりすまし、別の名前空間のTLSの秘密鍵を読める
Gateway Fabric
Medium 6.5 / High 7.1
CVE-2026-101019
署名つきのXMLの確認を、一部すり抜けられる
NGINX JavaScript
Medium 6.5 / High 8.3
CVE-2026-101025
壊れたXMLを読むとメモリが解放されず、処理が止まりうる
NGINX JavaScript
Medium 5.3 / Medium 6.9
v3.1で見ると、Highが6件、Mediumが5件です。v4.0では、NGINX本体に関わる3件が9.2(Critical)になります。この3件は、ASLR(メモリの配置をばらばらにする守り)が無効か破られた場合、コードを実行されうるとF5は書いています。
Kubernetesの入口の4件
Ingress ControllerとGateway Fabricは、Kubernetesのクラスターに外から届く通信を受ける入口です。Ingress Controllerの2件は、外部の認証サービスにログインの確認を任せる設定(ExternalAuth)が対象です。
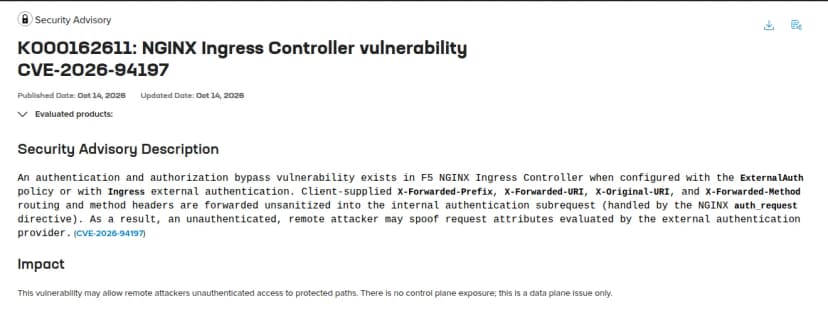
CVE-2026-94197では、利用者が送るX-Forwarded-URIなどの見出しが、確かめられずに認証の問い合わせへ渡ります。F5は、認証なしの攻撃者が保護された場所に入れるおそれがあるとしています。CVE-2026-104939は、OAuthのIdP(ログインを受け持つサービス)の応答の扱いを誤り、認証の前に保護された場所に入れるものです。
F5のK000162611。Ingress Controllerの外部認証の不備を説明している 出典: F5 (引用) Gateway Fabricの2件は、Kubernetesの名前空間(チームごとの区画)に権限を持つ利用者が攻撃する形です。とくに、1つのGatewayを複数のチームで共有する使い方は注意が要ります。CVE-2026-91184では、ほかのチームの秘密の情報(Secret)を読まれたり、通信の行き先を乗っ取られたりするおそれがあります。
NGINX本体の5件は、製品の中のNGINXにも及ぶ
NGINX Plus、Instance Manager、F5 WAF for NGINX、Ingress Controllerなどは、中にNGINXを含みます。そのため本体の5件は、これらの製品も対象です。F5は5件とも通信を処理する部分(データプレーン)の問題で、管理の部分は関係しないとしています。
直った版に上げるまでの回避策として、F5は次の設定の変更を示しています。
CVE
F5が示す回避策
CVE-2026-15176
locationでaliasを使わない。$request_filenameの変数を使わない
CVE-2026-93479
名前のないキャプチャをやめ、名前付きのキャプチャを正規表現のブロックの中だけで使う
CVE-2026-97205
AIO(aio)かSSI(ssi)を止める
CVE-2026-97629
共有のセッションキャッシュをやめるか、鍵をファイルで指定するか、セッションチケットを止める
CVE-2026-95101
proxy_request_bufferingをoffにする
CVE-2026-94197
外部の認証サービスで、X-Forwarded-*とX-Original-*の見出しを無視する
CVE-2026-91184
AuthenticationFilterとSecretを書き換えられる権限を、信頼できる管理者だけにする
CVE-2026-101025
njsのエンジンをQuickJS(js_engine qjs)にする
CVE-2026-104939とCVE-2026-96615には、回避策がありません(F5の告知で「None」)。CVE-2026-101019についてF5は、DTD(XMLの型の宣言)を含む入力を受け付けないなど、アプリの側での確認を勧めています。
製品ごとの直った版
次の表は、11件の告知の表を製品ごとにまとめたものです。直った版の欄の「なし」は、その系列に直った版がまだないという意味です。F5は、直った版のある系列へ上げるよう勧めています。
製品
対象の版(11件のどれかに当たる版)
直った版
NGINX Plus
37.0.0〜37.0.6、37.1.0〜37.1.1、R33〜R36
37.0.7.1(LTS)、37.2.0.1(CR)。R33〜R36はなし
NGINX Open Source
1.31.6以前、1.30.5以前(件で異なる)
1.31.7、1.30.6
NGINX Instance Manager
2.18.0〜2.23.0
2.24.0
F5 WAF for NGINX
5.9.0〜5.15.0
5.16.0、5.14.2
NGINX App Protect WAF
5.4.0〜5.8.0、4.12.0〜4.16.0
なし
F5 DoS for NGINX
4.8.0〜4.10.0
4.11.0
NGINX App Protect DoS
4.5.0〜4.7.0
なし
NGINX Ingress Controller
5.0.0〜5.6.3、4.0.0〜4.0.1、3.7.1〜3.7.2、LTSの2026-lts-r3〜r8
5.7.0。4.x・3.x・LTSはなし
NGINX Gateway Fabric
2.0.0〜2.7.2、1.5.0〜1.6.2
2.8.0。1.xはなし
NGINX JavaScript(njs)
1.0.0〜1.0.1、0.7.10〜0.9.9
1.0.2。0.xはなし
F5 WAF for NGINXは、NGINX App Protect WAFの今の名前です。11件の表で「Not vulnerable(影響なし)」とされた製品もあります。BIG-IP(すべてのモジュール)、BIG-IQ、F5OS、BIG-IP Next、F5 Distributed Cloud、NGINX One Console、F5 AI Gatewayです。
NGINX Plusは9月2日の版で4件が直っていた
NGINX Plusは2026年5月13日から、版の出し方が変わりました。毎年出るLTS(3年の長期サポート)の系列と、新しい機能が入るCR(最新の版だけがサポートの対象)の系列です。版の番号は「PLS.37.0.7.1」の形です。
F5のリリースノートでは、9月2日のPLS.37.0.5.1(LTS)とPLS.37.1.0.1(CR)で、本体の4件がすでに直っています。残るCVE-2026-95101は、10月14日のPLS.37.0.7.1(LTS)とPLS.37.2.0.1(CR)で直りました。カナダのCCCSの一覧は「37.0.5.1・37.1.0.1より前」を対象としていますが、5件とも直すには10月14日の版が要ります。
R33〜R36には、直った版がありません。F5は、R36からPLS.37へ移る前に、R36の最新のR36 P8(7月22日)にしておくことと、次の違いを確かめることを書いています。
upstream(中継先)ごとの統計が増え、共有メモリの領域が25〜30%ほど多く要ることがある
中継先との接続の使い回し(keepalive)が既定で有効になる。使えない中継先には「keepalive 0;」を書く
中継先へのHTTPの版の既定が1.1になる。1.0が要るなら「proxy_http_version 1.0;」を書く
Ingress ControllerのLTS版は、表と変更履歴が合わない
F5の告知の表では、Ingress ControllerのLTS版(2026-lts-r3〜r8)は、CVE-2026-93479とCVE-2026-95101の対象です。直った版は「None」となっています。一方、LTS版の変更履歴には、10月14日の2026-lts-r9で、中のNGINX Plusを37.0.7.1 LTSに上げたとあります。
この食い違いは、10月17日時点で残っています。LTS版を使う会社は、どの版で直るかをF5のサポートに確かめます。
Gateway Fabric 2.8.0では、AuthenticationFilterで使う「nginx.org/htpasswd」の形式のSecretの対応が終わりました。Opaqueの形式で「auth」の鍵を持つSecretに置き換えてから上げます(F5の変更履歴)。
BIG-IPを使う会社は9月のAPMの件を先に
11件の告知はどれも、BIG-IPを対象外としています。ただし、9月22日に出たBIG-IP APMの脆弱性(CVE-2026-94127、K000162605)について、F5は悪用を把握したと書いています。CISAも9月22日に、KEVに加えました。
対象は、APMをOAuthの認可サーバー(アクセスのトークンを発行する側)として使う構成だけです。CVSSは9.8(v3.1)で、認証なしでコードを実行されるおそれがあります。10月15日に更新された告知では、直った版は21.1.0.3、17.5.1.10、17.1.3.6です。
すぐに上げられない場合のiRule(BIG-IPの通信の処理を変える設定)は、F5のサポートが出すとしています。OAuthの失敗のログが短い間に繰り返す、怪しいコマンド、TMMの異常終了の3つが近い時刻にそろうのを、侵入の兆候として調べるよう告知は書いています。
BIG-IPの管理画面が受けるApache Tomcatの脆弱性(K000163606)は、10月17日時点で直った版が「None」です。Apache Tomcatの記事 にまとめています。
影響する会社・しない会社
影響する: NGINX Plusを使い、版が37.0.7.1(LTS)か37.2.0.1(CR)より前の会社。R33〜R36も対象で、直った版はPLS.37の系列にしかありません
影響する: KubernetesでF5のNGINX Ingress Controller(5.7.0より前)か、NGINX Gateway Fabric(2.8.0より前)を使う会社。外部認証を使うIngress Controllerと、複数のチームでGatewayを共有するGateway Fabricは、とくに急ぎます
影響する: F5 WAF for NGINX、F5 DoS for NGINX、NGINX Instance Manager、njsを使う会社。njsのnginx-samlでSAMLのログインを組んでいる構成は、F5が影響を確かめています
影響する: 無償版のNGINXで、1.31.7・1.30.6より前を使う会社。くわしくは冒頭のNGINXの記事にあります
影響する: 委託先やクラウドの事業者が、自社のシステムの前にNGINXの製品を置いている会社。版は、運用する側に聞かないと分かりません
影響しない: BIG-IP、BIG-IQ、F5OS、BIG-IP Next、F5 Distributed Cloud、NGINX One Consoleだけを使う会社(今回の11件について)。ただし、BIG-IP APMは9月の件を確かめます
確認が要る: NGINXaaS for Azureを使う会社。11件の告知に記載がありません
確認が要る: Kubernetesの団体のingress-nginxを使う会社。今回の対象ではありませんが、保守は2026年3月で終わる予定と発表されていました
情シスが今日やること
NGINXの製品を使っているかを洗い出します。 社外向けのサーバー、Kubernetesのクラスター、WAFの担当者、委託先に聞きます。Kubernetesでは、Ingressの製品がF5のものか、Kubernetesの団体のingress-nginxかを見分けます。F5の製品は、コンテナのイメージの名前がnginx/nginx-ingressか、private-registry.nginx.com/nginx-icで始まります。版を確かめ、上の「製品ごとの直った版」の表と照らします。 NGINX Plusは、LTSかCRか、R36のままかも聞きます。上げるまでの回避策を、今日のうちに入れます。 外部認証を使うIngress Controllerは、認証サービスの側でX-Forwarded-*とX-Original-*の見出しを無視させます。Gateway Fabricは、AuthenticationFilterとSecretを書き換えられる権限を見直します。設定の変更は、先に試験の環境で確かめるようF5は勧めています。直った版へ上げる日を決め、運用の担当と委託先に知らせます。 R36からPLS.37へ移る場合や、Gateway Fabric 2.8.0へ上げる場合は、上の注意を先に確かめます。BIG-IPを使っているなら、APMの構成を確かめます。 APMをOAuthの認可サーバーとして使っていれば、K000162605の直った版に上げます。上げるまではF5のiRuleを入れ、告知にある兆候がログにないかを見ます。
委託先・クラウドの事業者への聞き方
次の聞き方は、F5の告知から作った編集部の整理です。答えは文書で返してもらいます。
F5のNGINXの製品(Plus、Ingress Controller、Gateway Fabric、WAFなど)を置いているか。今の版は何か
直った版へ上げる予定日はいつか。それまでに、どの回避策を入れたか
Ingress Controllerで外部認証を使っているか。Gatewayを複数の利用者で共有しているか