Microsoftは2026年10月14日、10億件超の悪意あるメッセージを支えた中国語圏のサイバー犯罪マーケットプレイスを無力化したと発表しました。押収やアカウント無効化といった今回の措置の具体は、Microsoft、フィッシング基盤3種を無力化 日本企業も受信状況の確認をで整理しています。
この無力化で見えたのは、一つの犯罪グループではなく、フィッシングが分業され、商品として売買される「犯罪のサービス経済」の姿でした。そして、そこで使われる偽サイトは、ワンタイムの確認コードまでその場で盗みます。ここでは、その背景と、情シスが取るべき防御を深掘りします。
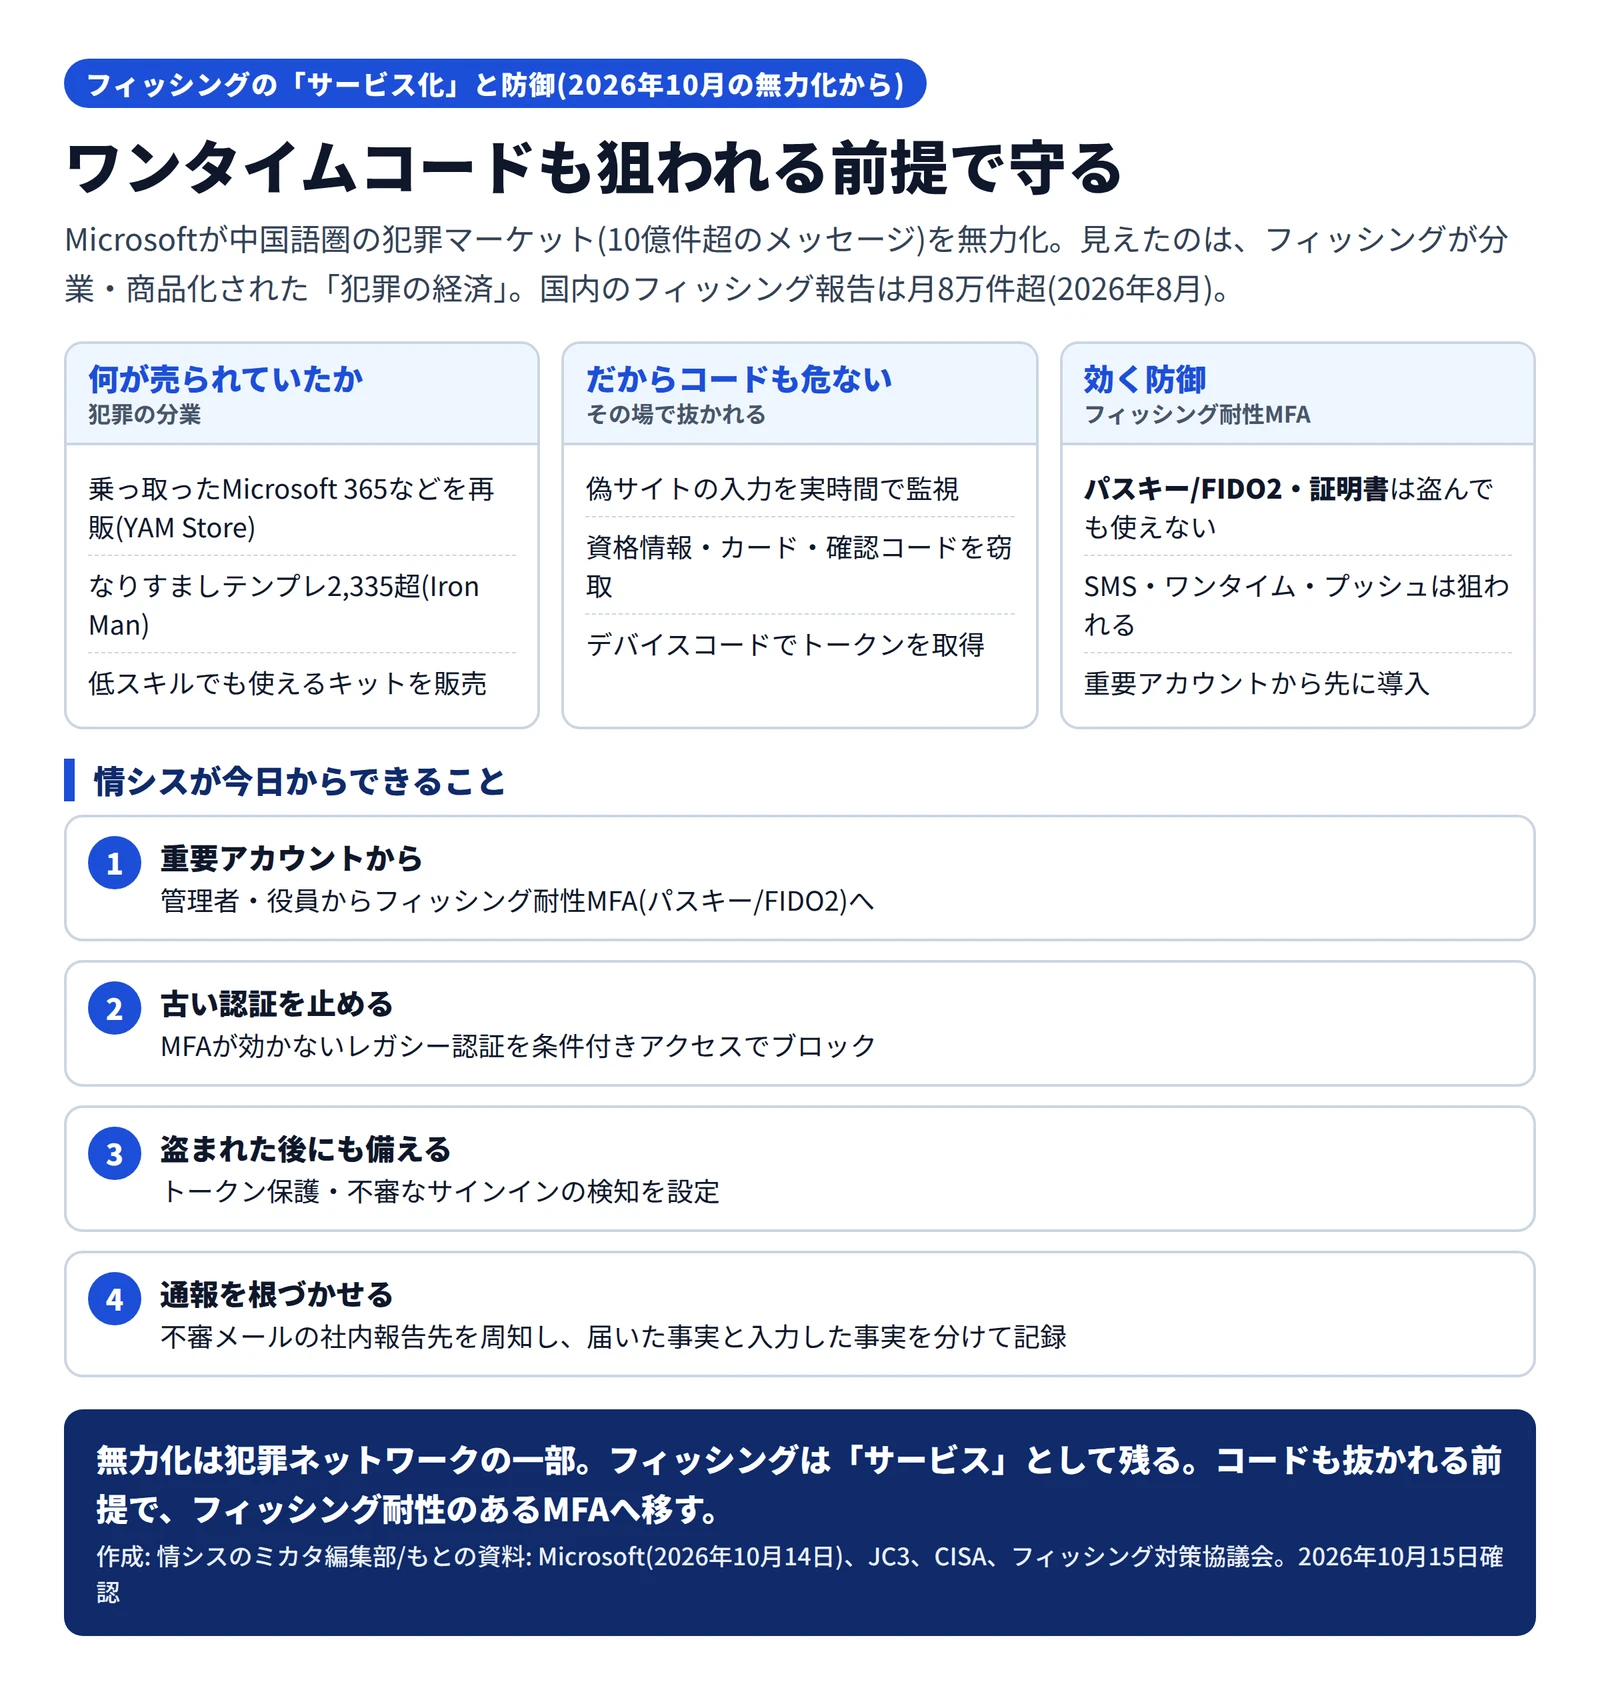
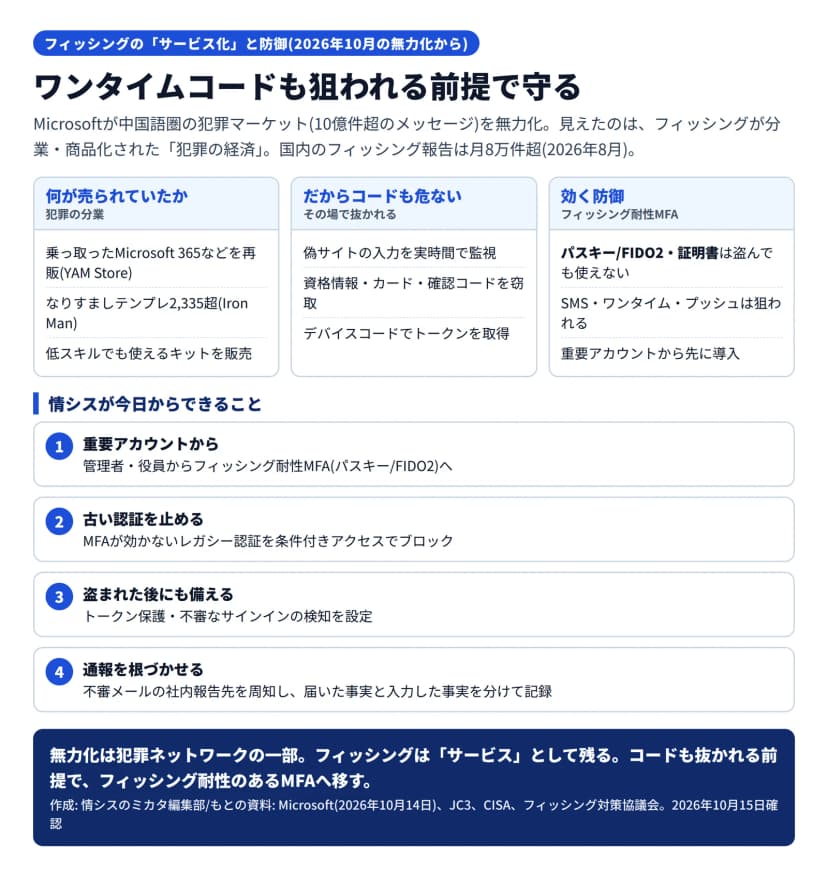 フィッシングのサービス化と、フィッシング耐性MFAを軸にした防御(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
フィッシングが「分業・サービス」になっている
今回Microsoftが無力化したのは、「YAM Store」「CoGUI」「Iron Man」という3つのサービスです。注目すべきは、それぞれが役割分担していたことです。
YAM Storeは「アクセスの仲介業者」として、乗っ取ったMicrosoft 365や教育機関向けクラウドのアカウントを、下流の攻撃者へ再販していました。買い手は、アカウントの古さや契約の種類を選べたとされます。失効した非営利団体や学校のドメインを乗っ取って、アカウントを不正取得する手口も報告されています。
CoGUIやIron Manは、実際にだますためのフィッシングキットです。Iron Manには、地方自治体、交通・駐車の当局、警察、医療、金融などを装う2300件超のテンプレートがあり、139カ国超に向けられていました。日本の金融事業者をかたるものも含まれます。Microsoftは、これらを中国語を話す攻撃者が開発したと高い確信で評価しています。
これらのキットには、調べられることを避ける工夫も組み込まれていました。自動で解析するツールをはじく偽のCAPTCHAや、指定した国からのアクセスだけを通す地域制限、特定のIPアドレスを拒否する仕組みなどです。こうした作り込みにより、セキュリティ側が偽サイトを見つけて遮断するのは簡単ではありません。だからこそ、入り口を塞ぐだけに頼らず、利用者と認証の仕組みの両方で守ることが重要になります。
つまり、攻撃者自身が高い技術を持たなくても、キットや乗っ取り済みのアカウントを「買う」ことで、本物そっくりの大規模なフィッシングを仕掛けられる構造ができていました。攻撃の敷居が下がっていることが、被害が広がる背景です。
ワンタイムコードも、その場で抜かれる
こうしたキットの怖さは、ただ情報を入力させるだけではない点にあります。Microsoftによると、キットは被害者の入力をリアルタイムで運営者へ送り、運営者はメッセージ通知を受け取りながら、次に表示する画面を手動で操作していました。通知の対象には、資格情報やクレジットカード情報に加えて、「確認コード(verification codes)」が含まれていました。
これは、SMSや認証アプリに届くワンタイムのコードも、入力した直後にその場で盗まれ、即座に使われうることを意味します。下流の攻撃者が、別の手口(デバイスコードフィッシング)で認証トークンを手に入れる例も示されています。注意深い人が、画面に出た認証の要求を確認してから承認したつもりでも、本物そっくりの偽サイトを経由していれば、入力や承認はそのまま攻撃者に渡ってしまいます。
多要素認証(MFA)は重要な対策です。しかし、コードやプッシュ通知に頼る方式は、こうした「その場で盗んで即使う」手口に対して万全ではありません。米国CISAも、SMSやワンタイムコード、プッシュ通知を使うMFAは、フィッシングやプッシュ爆撃、SIMスワップなどに弱いと指摘しています。 コードを使うMFAがまったく無意味というわけではありませんが、乗っ取られたときの影響が大きいアカウントほど、より強い方式へ移す価値があります。
「フィッシング耐性のあるMFA」という答え
では何が効くのか。CISAが推奨するのは「フィッシング耐性のあるMFA」です。広く使える方式は、パスキーなどのFIDO/WebAuthnと、証明書(PKI)を使う方式の2つとされています。
これらが強いのは、認証の鍵が「本物のサイト」と結び付いているためです。利用者が偽サイトに誘導されても、そこで得た情報を本物のサイトで使い回すことができません。ワンタイムコードのように「盗んで即使う」ことが成り立たないため、今回のような手口に耐えられます。
一度に全社を切り替える必要はありません。CISAは、まず管理者や役員など、乗っ取られたときの影響が大きい重要アカウントから段階的に導入することを勧めています。 パスキーは、スマートフォンやパソコン、物理的なセキュリティキーで使えるようになってきており、以前より導入のハードルは下がっています。
影響する会社・しない会社
- 影響する: Microsoft 365やGoogleなど、業務でクラウドのアカウントを使うすべての会社です。偽のログイン画面で、ワンタイムコードごと認証情報を盗まれる恐れがあります。
- 影響する: メールやSMSで取引先・顧客とやり取りする会社です。自社をかたる偽メッセージの標的や、踏み台にされる可能性があります。日本のフィッシング報告は、2026年8月だけで8万2338件にのぼります。
- 影響しない: 特定の製品・プランを使っていないから対象外になる、という条件はありません。犯罪のサービス経済は、業種や規模を問わず広く標的にしています。むしろ、対策の手が回りにくい小規模な組織ほど、狙われやすい面があります。
情シスが今日からできること
今回の無力化は、Microsoft自身が「より大きな犯罪ネットワークの一部に過ぎない」と述べています。基盤がひとつ潰れても、フィッシングは「サービス」として供給され続けます。そのうえで、設定でできる守りから着実に進めます。
- 重要アカウントからフィッシング耐性のあるMFAへ。 管理者や役員のアカウントから、パスキー(FIDO2)や証明書を使う方式へ移します。コードやプッシュに頼る方式は、当面の併用でも、重要アカウントでは優先して切り替えます。
- MFAが効かない古い認証をブロックします。 条件付きアクセスなどで、レガシー認証を止めます。Microsoftは、認証情報を使い回す攻撃の97%超がレガシー認証経由と分析しています。まず影響を確認するモードで様子を見てから広げます。
- 盗まれた後にも備えます。 トークンの保護や、不審なサインインの検知を設定します。普段と違う場所・端末からのサインインに気づける状態にしておきます。
- 通報を社内に根づかせます。 不審なメッセージの社内報告先を周知し、「届いた事実」と「情報を入力してしまった事実」を分けて記録します。入力してしまった場合の初動(パスワード変更、該当アカウントの確認)も決めておきます。
- 国内の指針も活用します。 フィッシング対策協議会の「フィッシング対策ガイドライン」や、JC3・警察庁の情報が参考になります。警察庁の統計では、インターネットバンキングの不正送金被害額は令和7年に104億円にのぼり、法人の被害が急増しています。
攻撃が「サービス化」している以上、守りも一度きりでは足りません。コードも盗まれる前提に立ち、フィッシング耐性のあるMFAへ移すことが、限られた人数でも効果の高い一手です。