本文へ移動
情シスのミカタ
トレンド約5分で読めます

最近相次ぐ国内の情報漏えい・ランサム10件に見る共通の「入口」【図解】

2026年秋、国内で情報漏えいやランサムウェアの公表が相次ぎました。各組織の公式発表から主な10件を図解で整理し、委託先・クラウド経由と、認証情報・リモート接続という共通の「入口」、情シスの備えをまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
最近相次ぐ国内の情報漏えい・ランサム10件に見る共通の「入口」【図解】

この記事のまとめ

  • 2026年秋に各組織が公表した国内の情報漏えい・ランサムウェア事故のうち、主な10件を公式発表から図解で整理しました。
  • 共通するのは、委託先・クラウド経由で巻き込まれる形と、認証情報・リモート接続(VPN・RDP)という入口です。
  • 件数は各組織の公表値(最大・可能性)で確定ではありません。会社の優劣をつけるものではなく、備えを学ぶための整理です。
こんな方に#30代#40代#50代#60代実務

2026年の秋は、国内で情報漏えいやランサムウェアの公表が相次ぎました。予約システム、人事システム、メール、ITサービスの委託先と、狙われた先はさまざまです。一つひとつは別の事故ですが、並べてみると、共通する「入口」が見えてきます。

ここでは、各組織の公式発表から主な10件を図解で整理します。件数は各組織の公表値(多くは「最大」「可能性」の段階)で、確定ではありません。会社の優劣をつけるものではなく、自組織の備えに生かすための整理です。

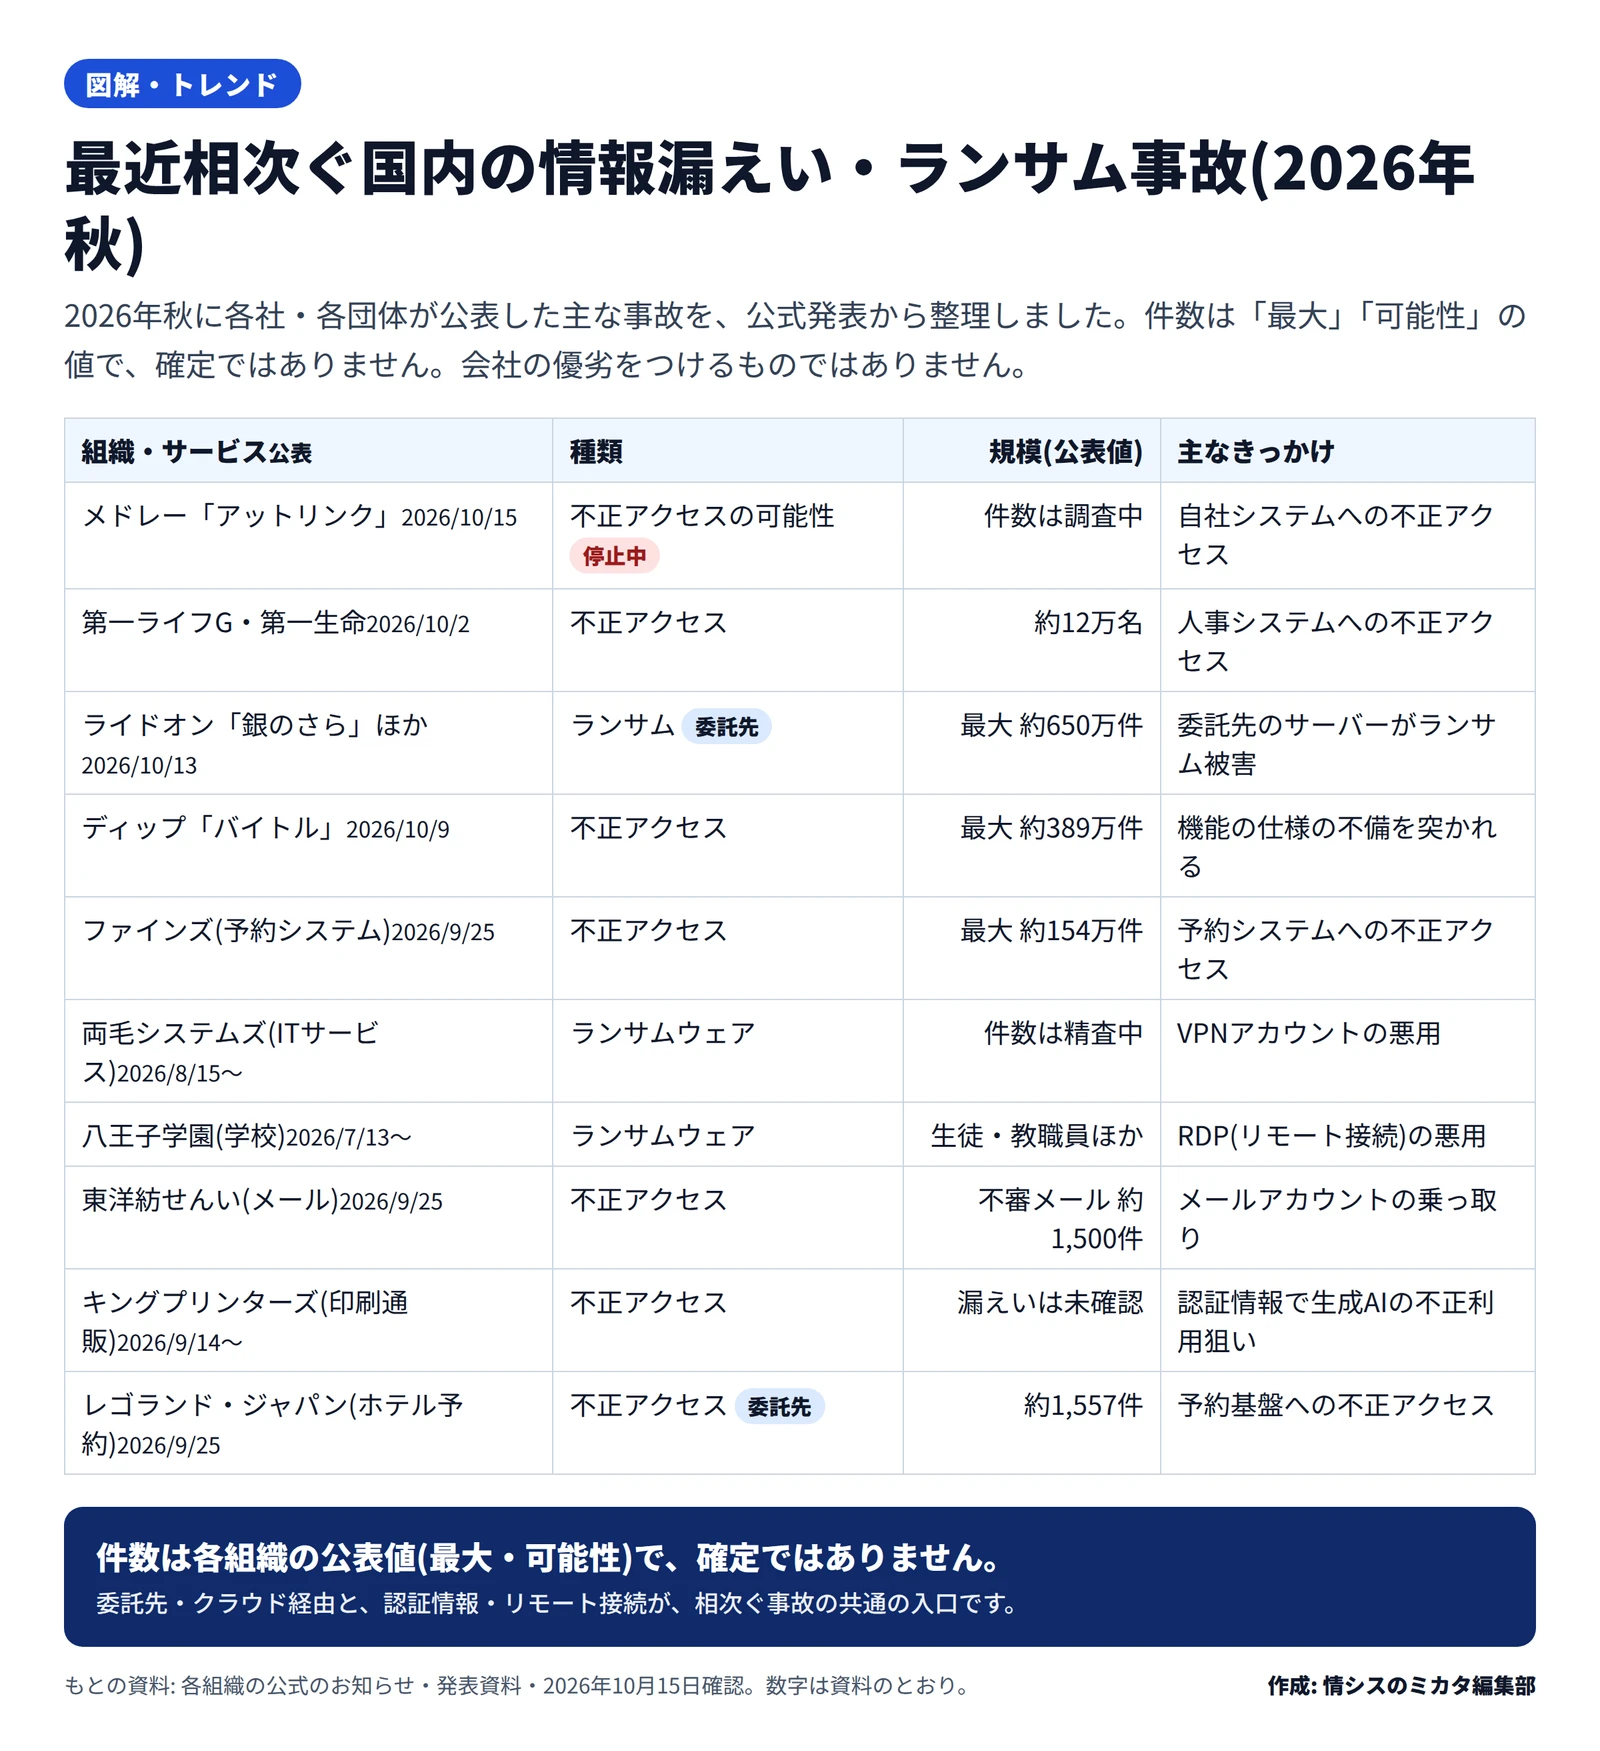
相次いだ主な事故(公式発表より)
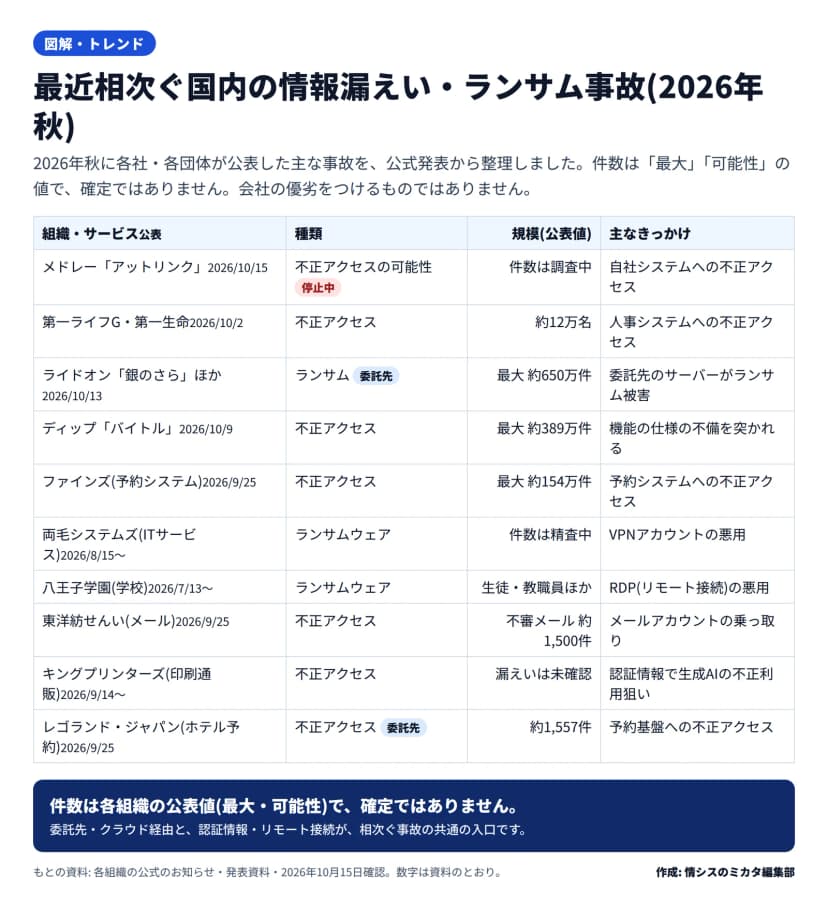
表形式の図。2026年秋に公表された国内の主な情報漏えい・ランサム事故10件を、組織・サービス、種類、規模の公表値、主なきっかけの4列で整理。メドレーのアットリンクは不正アクセスの可能性で停止中・件数は調査中、第一ライフグループと第一生命は人事システムへの不正アクセスで約12万名、ライドオンの銀のさらほかは委託先のランサムで最大約650万件、ディップのバイトルは最大約389万件、ファインズは予約システムで最大約154万件、両毛システムズはVPN悪用のランサムで件数は精査中、八王子学園はRDP悪用のランサム、東洋紡せんいはメール乗っ取りで不審メール約1,500件、キングプリンターズは認証情報で生成AI不正利用狙い・漏えい未確認、レゴランドは予約基盤への不正アクセスで約1,557件
2026年秋に公表された主な情報漏えい・ランサム事故10件(編集部整理)作成: 編集部 / もとの資料: 各組織の公式のお知らせ・発表資料

図に出した内容を、表でも示します(件数は公表値)。

組織・サービス(公表) 種類 規模(公表値) 主なきっかけ
メドレー「アットリンク」(10/15) 不正アクセスの可能性(停止中) 件数は調査中 自社システムへの不正アクセス
第一ライフG・第一生命(10/2) 不正アクセス 約12万名 人事システムへの不正アクセス
ライドオン「銀のさら」ほか(10/13) ランサム(委託先) 最大 約650万件 委託先のサーバーがランサム被害
ディップ「バイトル」(10/9) 不正アクセス 最大 約389万件 機能の仕様の不備を突かれる
ファインズ(予約システム)(9/25) 不正アクセス 最大 約154万件 予約システムへの不正アクセス
両毛システムズ(ITサービス)(8/15〜) ランサムウェア 件数は精査中 VPNアカウントの悪用
八王子学園(学校)(7/13〜) ランサムウェア 生徒・教職員ほか RDP(リモート接続)の悪用
東洋紡せんい(メール)(9/25) 不正アクセス 不審メール 約1,500件 メールアカウントの乗っ取り
キングプリンターズ(印刷通販)(9/14〜) 不正アクセス 漏えいは未確認 認証情報で生成AIの不正利用狙い
レゴランド・ジャパン(ホテル予約)(9/25) 不正アクセス(委託先) 約1,557件 予約基盤への不正アクセス

各件の詳しい経緯は、組織名のリンク先の記事にまとめています。

共通する「入口」と「狙われたもの」

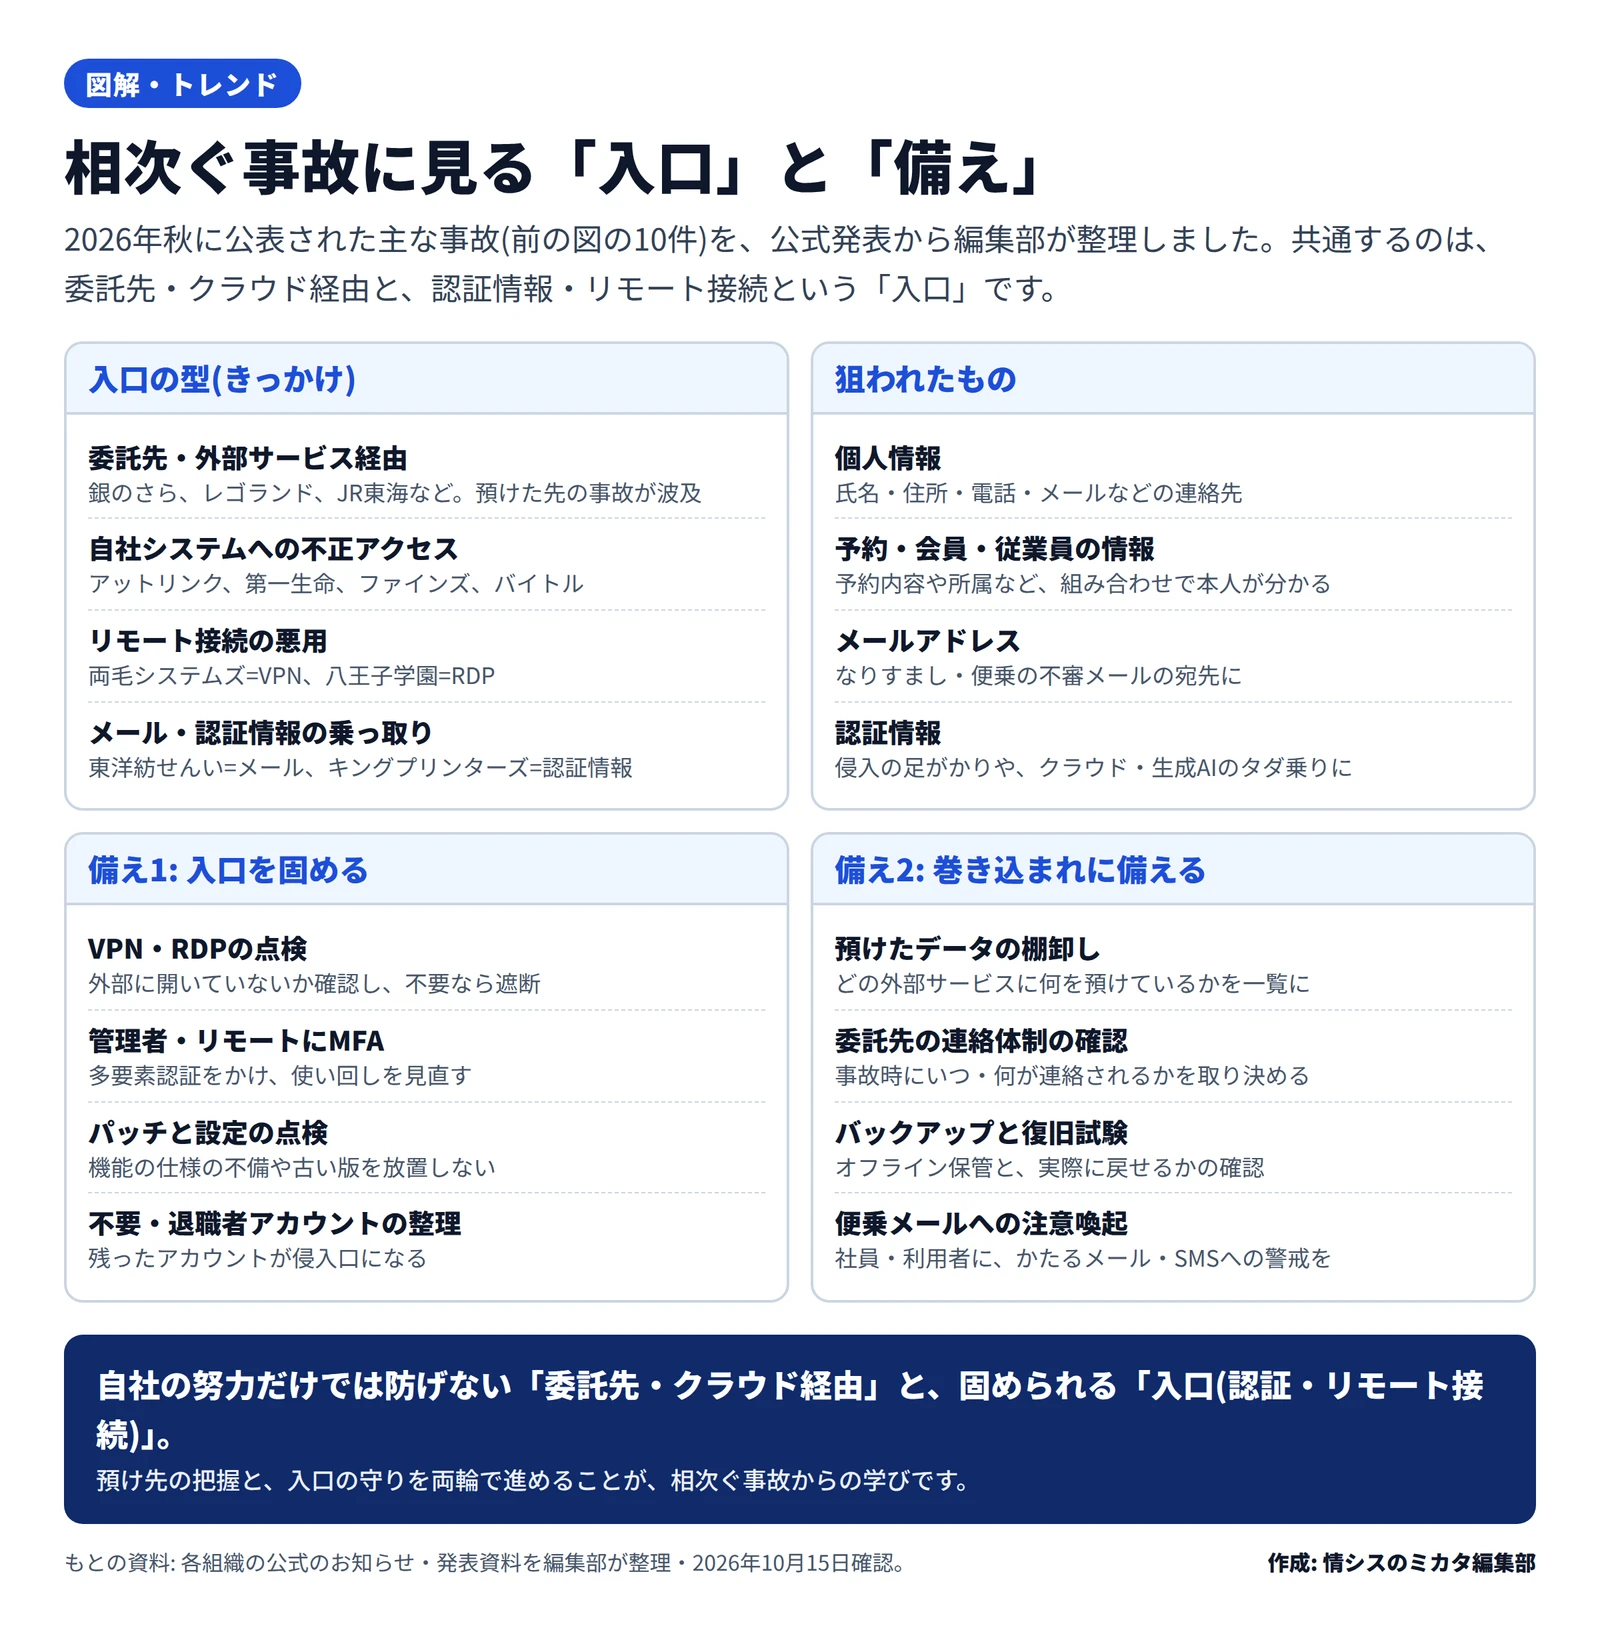
並べてみると、きっかけ(入口)には型があります。委託先や外部サービス経由で巻き込まれる形、自社システムへの直接の不正アクセス、VPN・RDPといったリモート接続の悪用、そしてメールや認証情報の乗っ取りです。狙われたものも、個人情報、予約・会員・従業員の情報、メールアドレス、認証情報に整理できます。
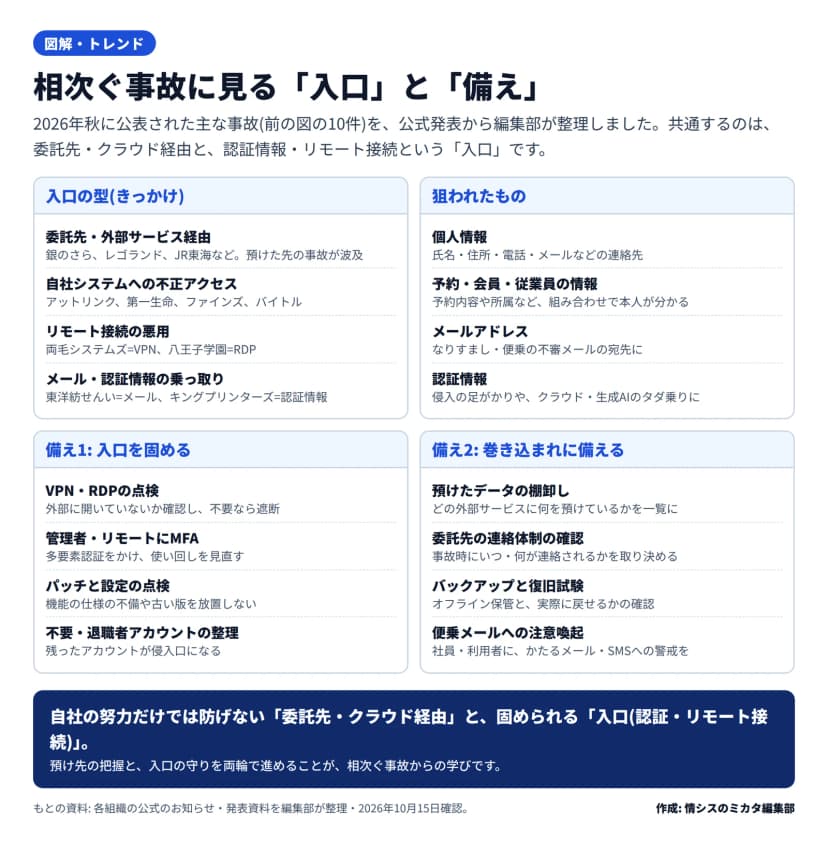
4つの区画の図。入口の型は、委託先・外部サービス経由(銀のさら・レゴランド・JR東海)、自社システムへの不正アクセス(アットリンク・第一生命・ファインズ・バイトル)、リモート接続の悪用(両毛=VPN・八王子=RDP)、メール・認証情報の乗っ取り(東洋紡=メール・キングプリンターズ=認証情報)。狙われたものは、個人情報、予約・会員・従業員の情報、メールアドレス、認証情報。備え1(入口を固める)はVPN・RDPの点検、管理者・リモートにMFA、パッチと設定の点検、不要・退職者アカウントの整理。備え2(巻き込まれに備える)は預けたデータの棚卸し、委託先の連絡体制の確認、バックアップと復旧試験、便乗メールへの注意喚起
相次ぐ事故に見る「入口」と「狙われたもの」、情シスの備え作成: 編集部 / もとの資料: 各組織の公式のお知らせ・発表資料を編集部が整理

とくに目立つのが、二つの流れです。一つは、委託先やクラウドに預けたデータが、その先の事故で巻き込まれる形(銀のさら、レゴランド、JR東海など)。もう一つは、VPN・RDPや、メール・認証情報という「入口」が突かれる形(両毛システムズ、八王子学園、東洋紡せんい、キングプリンターズ)です。前者は自社の努力だけでは防ぎきれず、後者は自社で固められる部分です。

委託先やクラウドで起きた事故が自社に波及する形は、サービスを外部に任せるほど増えます。便利さと引き換えに、預けた先のリスクも一緒に引き受けることになるためです。防ぎきれないからこそ、「どこに何を預けているか」を把握し、事故が起きたときにすぐ動ける段取りを持っておくことが、現実的な備えになります。一方で、VPN・RDPや認証情報といった入口は、自社の設定と運用で固められます。相次ぐ事故は、この「固められる入口」が、まだ十分に守られていない組織が少なくないことも示しています。

狙われるものにも、新しい動きがあります。キングプリンターズの事故では、攻撃者の狙いが、盗んだ認証情報を使って生成AIのサービスを不正に利用することだったとされています。データそのものだけでなく、クラウドや生成AIにログインするための「鍵」が狙われる形です。APIキーやアカウントが漏れると、見知らぬ利用や高額な請求につながります。認証情報を、データと同じくらい大切に守る視点が、これからいっそう必要になります。

件数の読み方に注意

図や表の件数は、各組織が公表した時点の値です。多くは「最大」「可能性のある」件数で、漏えいが確定した人数ではありません。調査が進むと、増えることも減ることもあります。「調査中」「精査中」としている組織もあります。見出しの大きな数字だけで驚くのではなく、確定した事実と、調査中の事項を分けて受け取ることが大切です。報道や図を見た社員から問い合わせが来たときも、この違いを添えて伝えると、落ち着いた対応につながります。

情シスが今日やること

  • 預けたデータを棚卸しする: どの外部サービス・クラウドに、どんなデータを預けているかを一覧にします。委託先で事故が起きたとき、いつ・何が連絡されるか(連絡体制)も確認します。
  • 入口を固める: 外部に開いたVPN・RDPがないかを確認し、不要なら遮断します。管理者やリモート接続のアカウントには多要素認証(MFA)をかけ、パスワードの使い回しを見直します。
  • アカウントを整理する: 退職者や使われていないアカウントは、侵入の入口になります。人事の連絡から無効化までの流れを決めておきます。
  • バックアップを確かめる: ランサムウェアへの最後の備えはバックアップです。オフラインの保管があるか、実際に戻せるかの復旧試験をしているかを確認します。
  • 便乗の不審メールに備える: 漏れた連絡先を狙うなりすましや、事故に便乗したフィッシングが増えます。社員・利用者に、かたるメール・SMS・電話への注意を周知します。

同じような事故は、業種や規模を問わず、どの組織にも起こりえます。だからこそ、他社の事故を「対岸の火事」にせず、自組織に置き換えて点検する材料にすることが役立ちます。

一つひとつの事故は別々でも、入口には共通点があります。委託先・クラウドに「何を預けているか」を把握し、認証情報とリモート接続という「入口」を固める。この二つを両輪で進めることが、相次ぐ事故からの実務的な学びになります。

完璧に事故をゼロにするのは難しくても、固められる入口を一つ減らし、預け先を一つ把握するたびに、巻き込まれたときの被害は小さくできます。他社の公表を点検のきっかけにして、できるところから、一つずつ進めていきましょう。

よくある質問

Qこの図解は何をもとにしていますか。

A各組織が公式サイトやお知らせで公表した発表資料をもとに、編集部が整理しました。件数は各組織の公表値で、多くは「最大」「可能性」の段階の数字です。漏えいが確定した人数ではなく、調査で変わることがあります。

Q会社の良し悪しを比べる図ですか。

Aいいえ。どの組織が良い・悪いを決めるものではありません。狙われた「入口」や「狙われたもの」に共通点があるため、自組織の備えに生かすための整理です。事故は、委託先やクラウド経由で、どの組織にも起こりえます。

Qいちばんの共通点は何ですか。

A大きく二つです。一つは、委託先や外部サービスに預けたデータが、その先の事故で巻き込まれる形。もう一つは、VPN・RDPなどのリモート接続や、メール・認証情報の乗っ取りという入口です。前者は預け先の把握、後者は入口の守りが備えになります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします