JetBrainsは2026年10月15日(日本時間16日)、CI/CDサーバー「TeamCity」の脆弱性 3件を公表しました。CI/CDは、プログラムの組み立て(ビルド)から試験、配布までを自動で行う仕組みです。1件は遠隔でコードを実行できるもので、NVD(米国の脆弱性データベース )は深刻度を9.8としています。
直した版は、9月2日にすでに出ています。一方、7月に公表された別の脆弱性CVE-2026-63077は、悪用が報告されました。JetBrainsの発表、NVD、米国CISA 、JPCERT/CC などで確かめた内容だけを書きます。
TeamCityが乗っ取られると何が起きるか
TeamCityは、ソースコードを取り込んでビルドし、試験して、本番の環境へ配るまでを自動で行うサーバーです。そのため、ソースコードの置き場所(リポジトリ)に入る鍵や、クラウド へ配るためのトークン、ソフトに付ける署名の証明書が集まります。
米国のCISA・FBI・NSAと、ポーランドと英国の機関は、2023年12月13日に共同の注意喚起(AA23-347A)を出しました。ロシアの対外情報庁(SVR)のサイバー攻撃者が、TeamCityの脆弱性CVE-2023-42793を悪用しているという内容です。悪用は2023年9月からで、規模は大きいと評価しています。
If compromised, access to a TeamCity server would provide malicious actors with access to that software developer’s source code, signing certificates, and the ability to subvert software compilation and deployment processes
出典: CISA「Russian Foreign Intelligence Service (SVR) Exploiting JetBrains TeamCity CVE Globally」
注意喚起によると、TeamCityのサーバーに入った攻撃者は、ソースコードと署名の証明書に手が届きます。ビルドと配布の工程に手を入れることもできる、としています。自社のソフトに不正なコードを混ぜられると、使っているお客様にも被害が広がります。
米国CISAのKEV(悪用が確認された脆弱性の一覧)には、TeamCityの脆弱性がこれまでに4件載っています。4件とも、ランサムウェア(データを人質に身代金を求める攻撃)で使われたことが分かっている、という印(Known)が付いています。
CVE
KEVの説明(要約)
KEVに載った日
CVE-2023-42793
認証の回避で、TeamCityのサーバーで遠隔でコードを実行できる
2023年10月4日
CVE-2024-27198
認証の回避で、管理者の操作ができる
2024年3月7日
CVE-2024-27199
パスの扱いの不備で、一部の管理者の操作ができる
2026年4月20日
CVE-2026-63077
信頼できないデータの復元の不備で、認証なしで遠隔でコードを実行できる
2026年8月5日
10月15日に公表された3件
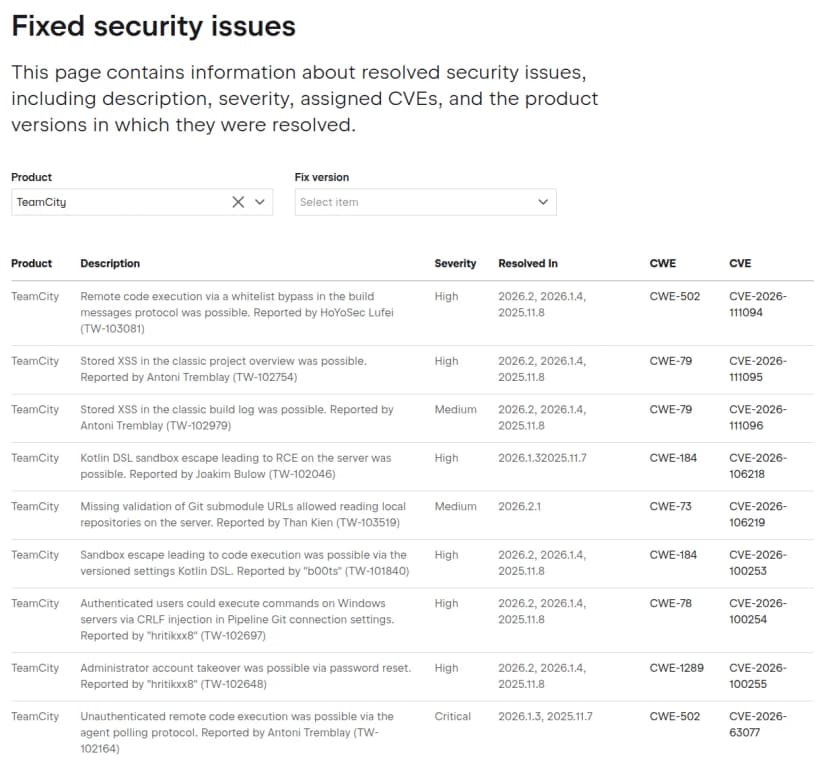
JetBrainsは、直した脆弱性を「Fixed security issues」のページの表で公開しています。今回のTeamCityの3件は次のとおりです。CVSSは脆弱性の深刻さを0から10で表す指標で、採点した機関によって値が違います。
CVE
JetBrainsの説明(要約)
深刻度
CVSS(JetBrains)
CVSS(NVD)
CVE-2026-111094
build messages protocol(ビルドのメッセージをやり取りする仕組み)の許可リストをすり抜け、遠隔でコードを実行できた
High
8.1
9.8
CVE-2026-111095
classicのproject overview(プロジェクトの概要の画面)に、スクリプトを保存して仕込めた(stored XSS)
High
8.0
5.4
CVE-2026-111096
classicのbuild log(ビルドのログの画面)に、スクリプトを保存して仕込めた(stored XSS)
Medium
6.7
5.4
JetBrainsのFixed security issuesの表(TeamCityで絞り込み)。上の3行が今回の3件 出典: JetBrains (引用) ドイツのBSI(連邦情報セキュリティ庁)のCERT-Bundも、3件の注意情報(WID-SEC-2026-3986)を出しました。深刻度は「hoch」(高)で、日付はドイツ時間の10月16日です。
遠隔でコードを実行できるCVE-2026-111094
JetBrainsの評価(8.1)は、攻撃の経路がネットワークで、権限も利用者の操作も要らないというものです。ただし、攻撃の条件はそろいにくい(AC:H)としています。NVDは条件もそろいやすい(AC:L)と見て、9.8にしました。
どちらの評価でも、ログインの権限なしで狙える種類です。分類のCWE-502は、外から受け取ったデータを、確かめが足りないままプログラムの中のデータに戻してしまう不備を指します。JetBrainsの説明は1文だけで、どこから届けば狙えるかといった条件は書かれていません。
米国CISAが10月15日に付けた評価(SSVC)は、悪用が「none(なし)」、乗っ取られたときの影響が「total(全面的)」です。KEVにも載っていません(10月16日版で確認)。
XSSの2件
XSS(クロスサイトスクリプティング)は、画面に不正なスクリプトを仕込み、開いた人のブラウザーで動かす攻撃です。stored型は、仕込んだものがサーバーに残ります。2件とも、どちらの評価でも、攻撃にはログインできる権限と、ほかの利用者が画面を開くことが要ります。
直した版は9月2日に出ている
系列
今回の3件が直った版
出た日
10月17日時点の最新
2026.2
2026.2
2026年9月2日
2026.2.1(10月5日)
2026.1
2026.1.4
2026年9月2日
2026.1.5(10月5日)
2025.11
2025.11.8
2026年9月2日
2025.11.8
NVDの記載では、対象は2025.11.8より前のすべての版と、2026.1から2026.1.3までです。2025.07など、さらに古い系列も対象に入ります。
リリースノートは、Fixed security issuesの表を、版を出した数日後に更新するのが通例だと書いています。今回は、版が出てからCVEの公表まで6週間ほどありました。9月2日以降に上の版へ上げた会社は、公表の前にすでに直っています。
10月5日の更新は、2025.11系には出ていません。JetBrainsの決まり(TeamCity Release Cycle)では、新しい大きな版が2つ出ると、古い版の通常の技術サポートが終わります。2025.11の後には、2026.1と2026.2が出ています。
同じ版で直った、ほかの3件
表には、同じ3つの版で直ったTeamCityの脆弱性が、ほかに3件あります。NVDへの登録は9月30日です。
CVE
JetBrainsの説明(要約)
CVSS(JetBrains / NVD)
CVE-2026-100253
設定をコードで書く仕組み(Kotlin DSL)のサンドボックス(閉じ込めの仕組み)を抜けて、コードを実行できた
8.8 / なし
CVE-2026-100254
ログインした利用者が、PipelineのGitの接続の設定を使って、Windowsのサーバーでコマンドを実行できた
8.8 / なし
CVE-2026-100255
パスワードの再設定を使って、管理者のアカウントを乗っ取れた
8.1 / 9.8
表には、10月6日にNVDへ登録された2件もあります。Kotlin DSLのサンドボックスを抜けてサーバーでコードを実行できたCVE-2026-106218は、2026.1.3と2025.11.7で直りました。Gitのサブモジュールの接続先を確かめず、サーバーの中のリポジトリを読めたCVE-2026-106219は、2026.2.1で直りました。
リリースノートは、2026.2で130件、2026.1.4で94件、2025.11.8で76件のセキュリティの問題を直したと書いています。10月5日の2026.2.1(41件)と2026.1.5(27件)も、JetBrainsはできるだけ早く上げるよう強く勧めています。
7月のCVE-2026-63077は別の脆弱性で、悪用が報告された
CVE-2026-63077は、JetBrainsが2026年7月27日に公表した脆弱性です。ビルドを実行する機械(ビルドエージェント)が、サーバーに仕事を問い合わせる仕組み(agent polling protocol)の不備です。
JetBrainsの告知によると、サーバーにHTTP(S)で届く攻撃者が、認証の確かめを抜けてOSのコマンドを実行できました。権限は、TeamCityのサーバーのプロセスと同じです。
対象は当時のすべてのオンプレミス版で、2025.11.7と2026.1.3で直りました。CVSSはJetBrainsの評価で9.8です。
日付
出来事
7月27日
JetBrainsが公表。修正版と、2017.1以降の版に入れる修正プラグインを公開。この時点で悪用は把握していない
8月5日
米国CISAがKEVに追加。米国の連邦機関に、8月8日までの対応と、侵害の有無の調べを求めた
8月7日
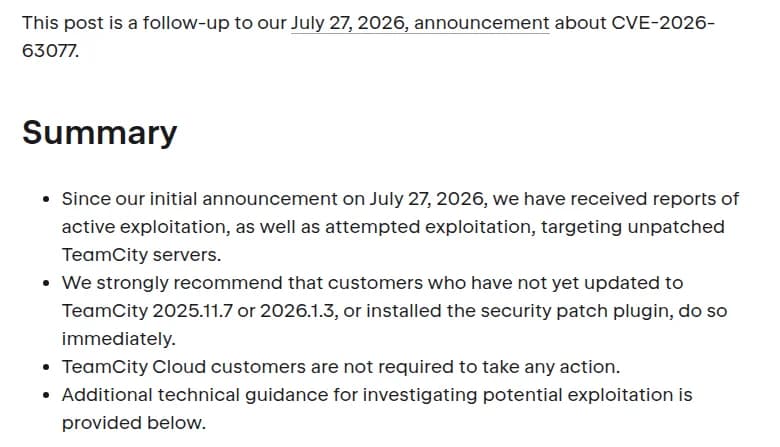
JetBrainsが続報。修正していないサーバーを狙った悪用と、悪用の試みの報告を受けた
8月13日
JPCERT/CCが注意情報(CyberNewsFlash)。影響を受ける版のTeamCityが国内で動いていることを確かめた
KEVには、ランサムウェアの攻撃で使われたことが分かっている(Known)とあります。JPCERT/CCは、8月8日に悪用できるコードが公開されたことも伝えています。
JetBrainsが8月7日に出したCVE-2026-63077の続報の要約 出典: JetBrains (引用) 今回の3件との違い
項目
CVE-2026-63077
今回の3件
公表
2026年7月27日
2026年10月15日
不備のある所
agent polling protocol
build messages protocol(1件)、classicの画面(XSSの2件)
直った版
2025.11.7、2026.1.3
2025.11.8、2026.1.4、2026.2
修正プラグイン
あり(CVE-2026-63077だけを直す)
案内なし
悪用
報告あり。KEVに載っている
記載なし。KEVに載っていない
番号も、不備のある仕組みも、直った版も違う、別の脆弱性です。分類はどちらもCWE-502ですが、JetBrainsは両者の関係を書いていません。今回の3件を直す版は、どれもCVE-2026-63077を直した版より後の版で、上げればこちらも直ります。
7月に修正プラグインだけを当てた会社は、今回の3件が直っていません。JetBrainsは、プラグインはCVE-2026-63077だけを直すもので、ほかの修正のためにも版を上げるよう勧めています。10月17日時点で、今回の3件の修正プラグインの案内は、JetBrainsのブログ、リリースノート、Fixed security issuesのどこにもありません。
悪用の痕跡の確かめ方
JetBrainsは8月7日の続報で、次の3つの確認を勧めています。どれも、それだけで侵害されたと決まるものではありません。
サーバーのログに「com.thoughtworks.xstream.converters.ConversionException」がないか。悪用の試みか成功を示すことがあり、さらに調べるきっかけになります
修正版かプラグインを当てた後のログに「com.thoughtworks.xstream.security.ForbiddenClassException」がないか。当てた後の悪用の試みを、止めたことを示します
未承認(Unauthorized)のビルドエージェントの一覧に、覚えのないもの、とくに名前が「scan」で始まるものがないか。あれば、攻撃者がサーバーのURLに届いて試みた可能性があります。JetBrainsは、消してかまわないとしています
一覧に出る日付は、試みの日時とは限りません。いつ試みられたかは、ログの時刻で判断します。
ログは既定で、TeamCityのサーバーのホームにあるlogsフォルダのteamcity-server.logです。システム管理者は、画面の「Administration | Diagnostics | Server Logs」でも見られます。
JetBrainsによると、悪用が成功すると、TeamCityのデータや設定、保存した認証情報が漏れるおそれがあります。ビルドの成果物や、その先の工程に手を入れられるおそれもあります。痕跡が見つかったらJetBrainsのサポートに相談し、TeamCityに保存している鍵やトークンの作り直しも検討します(作り直しは編集部の補足です)。
影響する会社・しない会社
影響する: TeamCityのオンプレミス版を使い、版が2025.11.8より前か、2026.1から2026.1.3の会社。オンプレミス版は、自社のサーバーやクラウドの仮想マシン、Dockerなどで自分で動かす形です
影響する: 7月にCVE-2026-63077の修正プラグインだけを当て、版を上げていない会社
影響する: 開発会社や委託先が、自社のソフトのビルドにTeamCityを使っている会社。版は、運用している側に聞かないと分かりません
影響しない: 2026.2以降、2026.1.4以降、2025.11.8のどれかに上げ済みの会社(今回の3件について)
影響しない: TeamCityを使っていない会社
確認が要る: TeamCity Cloudだけを使う会社。CloudはJetBrainsがホストするサービスです。7月の件でJetBrainsは「Cloudの利用者は対応不要」と明記しましたが、今回の3件にはCloudの記載がありません
情シスが今日やること
TeamCityを使っているか、誰が運用しているかを洗い出します。 開発部門に、ビルドや配布の自動化にTeamCityを使っているかを聞きます。委託先が自社のためのTeamCityを動かしていることもあります。社外(インターネット)から画面を開けるかも確かめます。今の版を確かめます。 運用の担当者に、版の番号(例: 2026.1.3)を聞きます。管理者は「Administration | Updates」の画面で、上げられる版と修正プラグインを確かめられます(JetBrainsの文書)。CVE-2026-63077の対象なら、今日のうちに手を打ちます。 2025.11.7・2026.1.3より前の版で、修正プラグインも入れていない場合です。インターネットから届くなら、直すまで外からの接続を一時的に絞ります(JetBrainsの続報の勧め)。その版で動かしていた期間があれば、上の「悪用の痕跡の確かめ方」の3つも確かめます。最新の版へ上げます。 2026.2系は2026.2.1、2026.1系は2026.1.5、2025.11系は少なくとも2025.11.8で、2026系へ移る計画も立てます。上げる前にバックアップを取り、Dockerなら新しいイメージに入れ替えます。大きな版をまたぐときは、「Administration | Licenses」で、ライセンスの保守の期間に新しい版の発売日が入るかを確かめます。知らせが届くようにし、外から届く範囲を見直します。 修正プラグインの知らせは、既定ではシステム管理者の役割の人にメールと画面で届きます。管理者のメールアドレスと通知の設定を確かめ、JetBrainsの告知のメール(Security Notification Service)にも登録します。JetBrainsは、インターネットから届くTeamCityには、VPNか別の守りの層を勧めています。
開発会社・委託先への聞き方
次の聞き方は、JetBrainsの発表にある内容から作った編集部の整理です。答えは文書で返してもらいます。
当社のソフトのビルドや配布に、TeamCityを使っているか。オンプレミス版か、TeamCity Cloudか
オンプレミス版なら、今の版は何か。10月15日に公表された3件(CVE-2026-111094ほか)の対象に当たるか
7月のCVE-2026-63077には、版の更新と修正プラグインのどちらで、いつ対応したか
JetBrainsが8月7日に示した、ログと未承認のエージェントの確認をしたか。結果はどうだったか
TeamCityの画面は、インターネットから開けるか。開けるなら、絞る予定はあるか
TeamCityに、当社の鍵やトークン(リポジトリ、クラウド、署名の証明書など)を保存しているか