AIセキュリティ企業のXBOWが、公開されているOpenAIのモデルと人間の専門家を使って、Google Chromeの深刻な攻撃を、わずか約6日で構築したと公表しました。XBOWの公式ブログ(2026年10月13日)によるものです。対象の脆弱性はすでに修正済みで、AIが完全に自律して作ったわけでもありませんが、「AIが攻撃側のコストと時間を下げている」ことを示す実例です。攻撃の手口ではなく、情シスにとって何が変わるのか、防御の観点から整理します。
何が公表されたのか
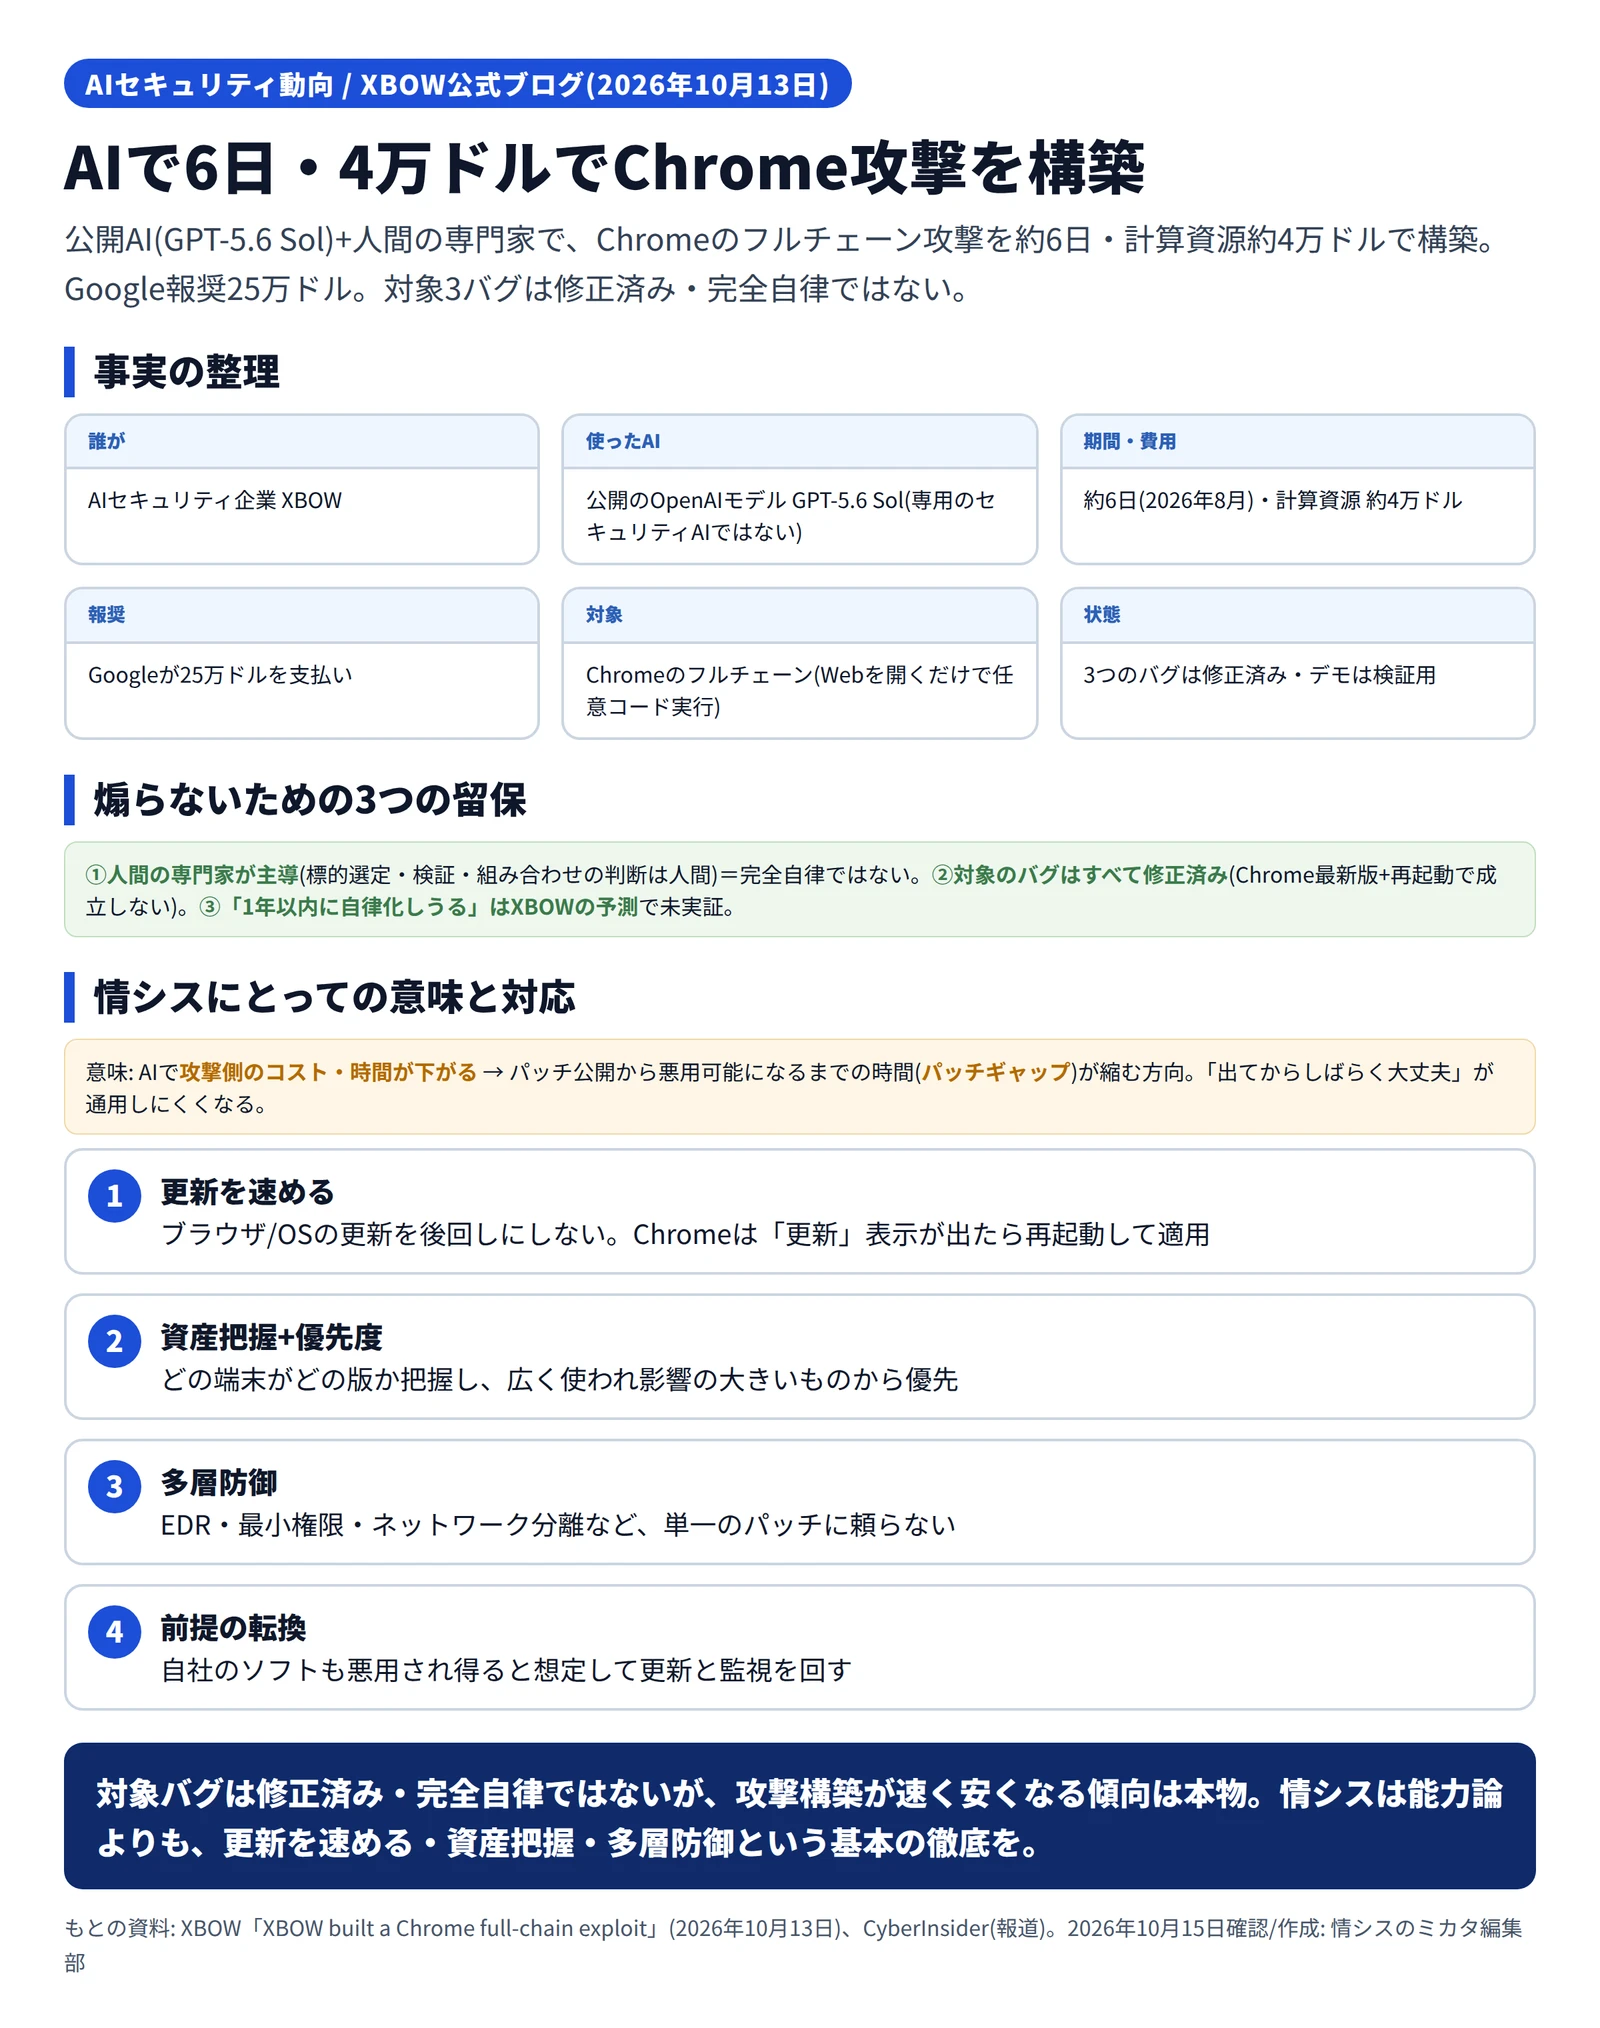
XBOWによると、公開されているOpenAIのモデル(GPT-5.6 Sol)と、同社の専門家チームが協力して、Google Chromeの「フルチェーン・エクスプロイト」を構築しました。フルチェーンとは、複数の脆弱性を連鎖させて、Webページを開くだけで、ブラウザの保護(サンドボックス)を破り、任意のコードを実行できる状態にする、という深刻な攻撃です。
XBOWは、この構築を2026年8月に約6日で行い、計算資源(AIの利用)にかかった費用は約4万ドルだったとしています。この成果に対して、Googleは報奨金25万ドルを支払いました。使われたのは、専用のセキュリティ用のAIではなく、誰でも使える公開のモデルだと、XBOWは強調しています。
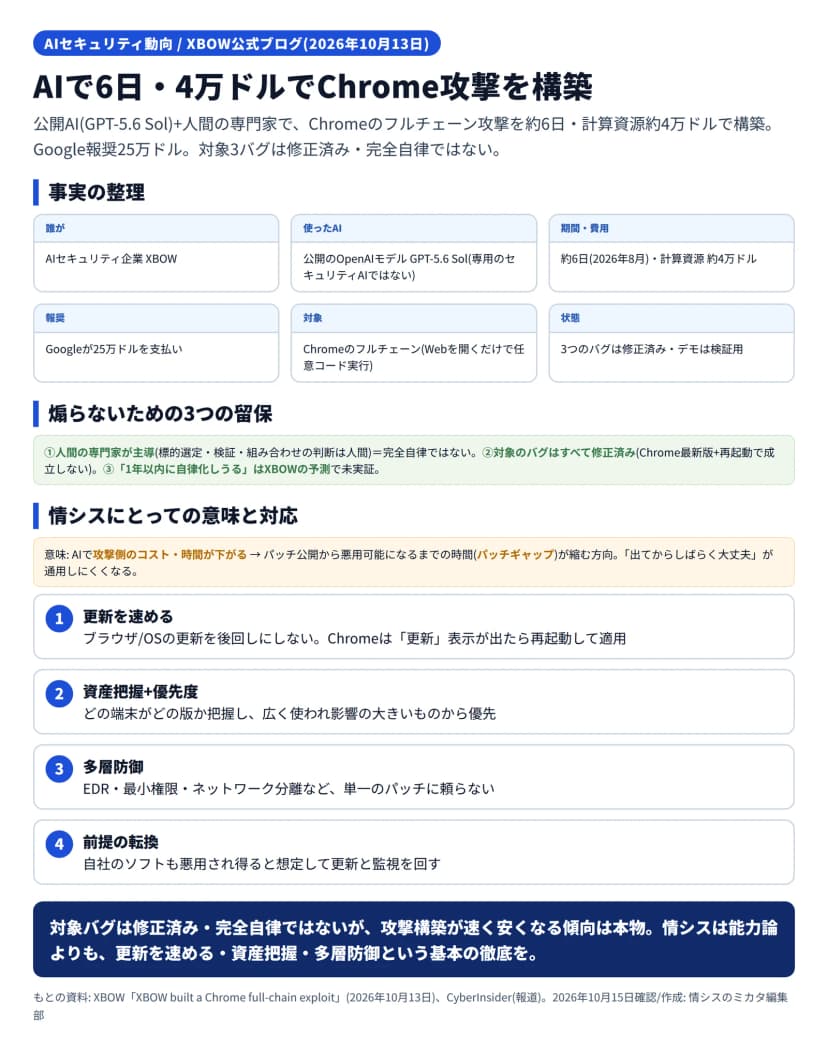 AIでChrome攻撃を構築した研究の事実整理と、情シスの防御(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
完全自律ではない、対象のバグは修正済み
見出しだけを見ると不安になりますが、冷静に押さえるべき点が3つあります。
1つ目は、これが「AIが完全に自律して作った」ものではないことです。標的の選定、結果の検証、どの脆弱性を組み合わせるかといった判断は、人間の専門家が担っています。XBOW自身も「人間と機械のパートナーシップ」と表現しています。
2つ目は、対象となった3つのChromeの脆弱性は、いずれもGoogleがすでに修正済みだということです。Chromeを最新版にして再起動していれば、このデモの攻撃は成立しません。
3つ目は、XBOWが述べる「1年以内に、AIが単独で各脆弱性を見つけうる」というのは予測であって、実証された結果ではない、という点です。過度に怖がる必要はありません。
情シスにとっての意味: パッチギャップが縮む
では、情シスにとって何が重要かというと、「攻撃側のコストと時間が下がっている」という傾向です。
従来は、高度な熟練者が半年以上かけて行っていた「脆弱性の解析から、実際に動く攻撃の構築まで」が、公開のAIと人間の指揮で、1週間弱・約4万ドルで達成されました。これは、守る側にとっては、パッチが公開されてから、攻撃者が実際に悪用できるようになるまでの時間(パッチギャップ)が、従来の想定より短くなりうる、という警鐘です。
つまり、「パッチが出てから、しばらくは大丈夫だろう」という前提が、通用しにくくなっていきます。特に、Chromeのように広く使われ、悪用されたときの影響が大きいソフトでは、更新を早く当てることの価値が、これまで以上に高まります。
参考までに、こうしたブラウザの深刻な攻撃は、脆弱性を売買する市場では高値が付くとされ、報道では、デスクトップ版Chromeの連鎖に最大100万ドル超という提示も紹介されています。構築にかかる費用や時間が下がるほど、攻撃に手を出す動機は強まります。
情シスが今日やること
特別な新しい対策というより、基本を「より速く・確実に」行うことが鍵です。
- ブラウザとOSの更新を速める: Chromeは「更新」の表示が出たら放置せず、再起動して適用します。自動更新と、定期的な再起動を運用に組み込みます
- 資産を把握し、優先度をつける: どの端末がどのバージョンかを把握し、ブラウザのように広く使われ、悪用の影響が大きいものから優先して当てます
- 多層で守る: EDRやウイルス対策、最小権限、ネットワークの分離など、単一のパッチに頼らない守りを整えます。1つの穴が塞がっていない時間を、他の層で補います
- 「悪用され得る」前提で考える: 自社で使うソフトは悪用され得ると想定し、更新と監視を回します。更新の速さが、そのまま守りの強さになります
なお、AIがどこまでできるか、というモデルの能力そのものの話は、この記事の範囲ではありません。情シスとしては、「攻撃側も防御側もAIで速くなる」という前提で、自社の更新と監視のスピードを上げることに集中するのが実践的です。更新の基本は、Google Chromeに緊急7件の更新 社内PCとAndroidの版を確認もあわせて参考にしてください。