社内チャットのソフト「Mattermost」で、サーバーの脆弱性 15件の中身が公開されました。開発元のMattermostがCVEの記録を出したのは、10月16日(日本時間の午後4時ごろ)です。直した版は8月25日から9月16日にかけて出ていて、自社で動かしている会社は版の数字を確かめる必要があります。
Mattermostの15件はいつ直り、いつ公表されたか
Mattermostは、チャンネルに分けて会話する社内チャットのソフトです。自社のサーバーやクラウド の仮想マシンで動かす形(セルフホスト )と、Mattermostがホストする「Mattermost Cloud」があります。インターネットから切り離した環境(エアギャップ)で動かすための手順も、公式の文書にあります。
Mattermostは、直した版を出すときは「セキュリティ の修正を含む」とだけ知らせ、中身は30日後に公表する決まりです。利用者が先に版を上げる時間を取るためです。
In releases containing security fixes, Mattermost announces an update is available, acknowledges the contributions of security researchers, and it withholds specific details until 30 days after availability to give time for the community to apply updates.
出典: Mattermost「Security Vulnerability Report」
脆弱性の一覧(Security Updates)では、今回の15件の修正の日付は9月15日です。直した版が出た日は、系列によって違います。
日付
出来事
8月25日
11.10.1を公開。一覧では、15件のうち11件が直った版
8月26日
11.7.10を公開。一覧では、15件のうち10件が直った版
9月15日
11.10.2、11.9.2、11.7.11を公開。どれも15件がすべて直った版
9月16日
11.11.0を公開。15件がすべて直った版
10月16日
MattermostがCVEの記録を公開。大きな版の12.0も公開
ドイツのBSI(連邦情報セキュリティ 庁)のCERT-Bundも、10月16日付(ドイツ時間)で注意情報(WID-SEC-2026-4009)を出しました。深刻度は「mittel」(中)で、載っているのは14件です。
Mattermostの一覧には、同じ日付で直した招待リンクの不備(CVE-2026-18223)もあります。この記事では、これを含めた15件として整理します。
悪用の報告はない
Mattermostの一覧に、悪用の記載はありません。米国CISAのKEV(悪用が確認された脆弱性の一覧)にも、15件とも載っていません(10月16日版で確認)。CISAが10月16日に付けた評価(SSVC)も、15件とも悪用は「none(なし)」です。
米国のNVD(脆弱性データベース)は15件を「Awaiting Analysis(分析待ち)」としていて、NVD自身の点数はまだありません。この記事のCVSSは、MattermostがCVEの記録に付けた値です。
15件を深刻度で並べると
CVSSは、脆弱性の深刻さを0から10で表す指標です。今回は、Highが1件(7.1)、Mediumが14件(4.3から6.5)です。評価ではどれも、ログインの権限が要る(PR:LかPR:H)としています。
CVE
直った不備(Mattermostの説明の要約)
CVSS
CVE-2026-16453 SAMLでログインした利用者が、招待なしで、招待制を含むどのチームにも入れた
7.1
CVE-2026-16251 画像のプロキシが外の画像を上限なしでメモリーに読み込み、悪意のある画像のサーバーからメモリーを使い切らせられた
6.5
CVE-2026-18551 ゲストのアカウントに、ロールのAPIでチームやチャンネルの管理者の権限を付けられた
6.5
CVE-2026-19541 外向きのOAuth接続を確かめる際に、保存済みのclient secret(接続用の秘密の値)が外のURLに送られることがあった
6.5
CVE-2026-19621 ボタンつきのメッセージの連携の秘密の値(webhookのURLなど)が、管理者でないチャンネルのメンバーに見えた
6.5
CVE-2026-18795 投稿を隔離するAPIが、DMやグループDMの投稿も受け付けた。確認役が、見るべきでないメッセージを見るおそれがあった
6.4
CVE-2026-18223 招待のリンクを、招待された人のメールアドレスと照らしていなかった。リンクを手に入れた別の利用者もチームに入れ、ゲストの招待では非公開のチャンネルにも入れた
5.0
CVE-2026-19601 AD/LDAPの接続の設定から、保存済みの接続用のパスワードを外のサーバーへ渡せた(System Consoleの管理者が対象)
4.9
CVE-2026-19600 認証が失敗したときなどに、セッションのトークンなどがデバッグのログに平文で書かれた
4.5
CVE-2026-19076 OAuthアプリのトークンで、SSOのアカウントにパスワードを設定し、IdP(ID管理の仕組み)から切り離せた
4.4
CVE-2026-18256 非公開のチームのIDや名前を、チームの検索で取り出せた
4.3
CVE-2026-18560 確かめる順番の誤りで、投稿に隔離の印が付いているかが、確認役でない人にも分かった
4.3
CVE-2026-18799 Slackからの取り込みで、チームの管理者がほかの利用者を勝手にチームへ入れ、その人の名前で投稿を残せた
4.3
CVE-2026-19603 在席などの状態を返すAPIから、ほかの人が見ている非公開のチャンネルのIDが分かった
4.3
CVE-2026-19867 通知の言葉(メンションのキー)を上限なく登録でき、同じチャンネルの人の投稿の処理を重くできた
4.3
Highの1件はSAMLのログインに関わる
SAMLは、Entra IDやOktaなどのID管理の仕組みでログインし、ほかのサービスにも入れるようにする方式(シングルサインオン)の一つです。RelayStateは、ログインの後の行き先などを運ぶ値です。
CVE-2026-16453では、Mattermostがこの値の改ざんを確かめていませんでした。SAMLでログインできる人なら、招待されていない招待制のチームにも入れました。評価では、情報が漏れる影響を大(C:H)としています。
11.10.1の変更履歴には、SAMLのRelayStateに署名と検証を足したとあります。SAMLのログインは、Entry、Professional、Enterprise、Enterprise Advancedのプランの機能です(公式の文書)。
秘密の値が漏れる4件
次の4件は、連携や認証に使う秘密の値が、見えてはいけない人に渡るものです。版を上げても、すでに渡った値は変わりません。
CVE-2026-19621: ボタンつきのメッセージを出す連携(interactive message)のwebhookのURLなど
CVE-2026-19541: 外向きのOAuth接続のclient secret。接続を管理する権限を持つ利用者が対象です
CVE-2026-19601: AD/LDAPにつなぐための接続用のパスワード。System Consoleで設定を触れる管理者が対象です
CVE-2026-19600: セッションのトークン、個人用のアクセストークン、外部のOAuthのアクセストークン
CVE-2026-19600は、デバッグの詳しさのログに書かれる不備です。Mattermostの設定の文書では、コンソール(標準出力)に出すログの詳しさは、既定でDEBUGです。ファイル(mattermost.log)の既定はINFOで、ログの文書は本番ではどちらもINFOを勧めています。
ゲスト・招待・非公開のチームの境目の不備
社外の取引先などをゲストとして招いている会社は、CVE-2026-18551とCVE-2026-18223を見ます。ゲストのアカウントは、システムの管理者が有効にしたときだけ使えます。非公開のチームの名前やチャンネルのIDが分かる2件(CVE-2026-18256、CVE-2026-19603)は、メッセージの中身まで読めるとは書かれていません。
使っている機能から当てはまる件を探す
次の表は、Mattermostの説明から編集部が整理したものです。使っていない機能の件は、急ぎの度合いが下がります。
使っている機能・設定
関係するCVE
SAMLなどのSSOでのログイン
CVE-2026-16453、CVE-2026-19076
ゲストのアカウント、招待のリンク
CVE-2026-18551、CVE-2026-18223
非公開のチーム・チャンネル
CVE-2026-18256、CVE-2026-19603
ボタンつきのメッセージの連携、外向きのOAuth接続、OAuthアプリ
CVE-2026-19621、CVE-2026-19541、CVE-2026-19076
AD/LDAPとの連携
CVE-2026-19601
サーバーのログ(コンソールの既定はDEBUG)
CVE-2026-19600
Slackからの取り込み
CVE-2026-18799
Data Spillage Handling(既定は無効)
CVE-2026-18795、CVE-2026-18560
画像のプロキシ(既定は無効)
CVE-2026-16251
機能を問わない
CVE-2026-19867
Data Spillage Handlingは、漏れてはいけない情報が書かれたと報告された投稿を隔離し、確認役が見て消すかどうかを決める機能です。EntryとEnterprise Advancedのプランで使えます。
直った版は系列ごとに違う
Mattermostは毎月16日に新しい版を出し、毎月の版のサポートは出てからおよそ3か月です。ESR(Extended Support Release)は9か月ごとに出る長く使うための版で、12か月サポートされます。
系列
対象の版(15件のどれか)
15件がすべて直った版
10月17日時点の最新
サポートの終わり
12.0
一覧に載っていない
-
12.0.0(10月16日)
2027年1月15日
11.11
一覧に載っていない
11.11.0(9月16日)
11.11.1(9月24日)
2026年12月15日
11.10
11.10.0〜11.10.1
11.10.2(9月15日)
11.10.2
2026年11月15日
11.9
11.9.0〜11.9.1
11.9.2(9月15日)
11.9.2
2026年10月15日(終了)
11.8
11.8.0〜11.8.5
11.8.6(一覧の記載だけで配布はない)
11.8.5
2026年9月15日(終了)
11.7(ESR)
11.7.0〜11.7.10
11.7.11(9月15日)
11.7.12(10月8日)
2027年5月15日
12.0と11.11は、一覧の対象の版に入っていません。CVEの記録は、直った版を「11.11.0、11.10.1、11.7.10、11.9.2、11.8.6以降」のように書いています。
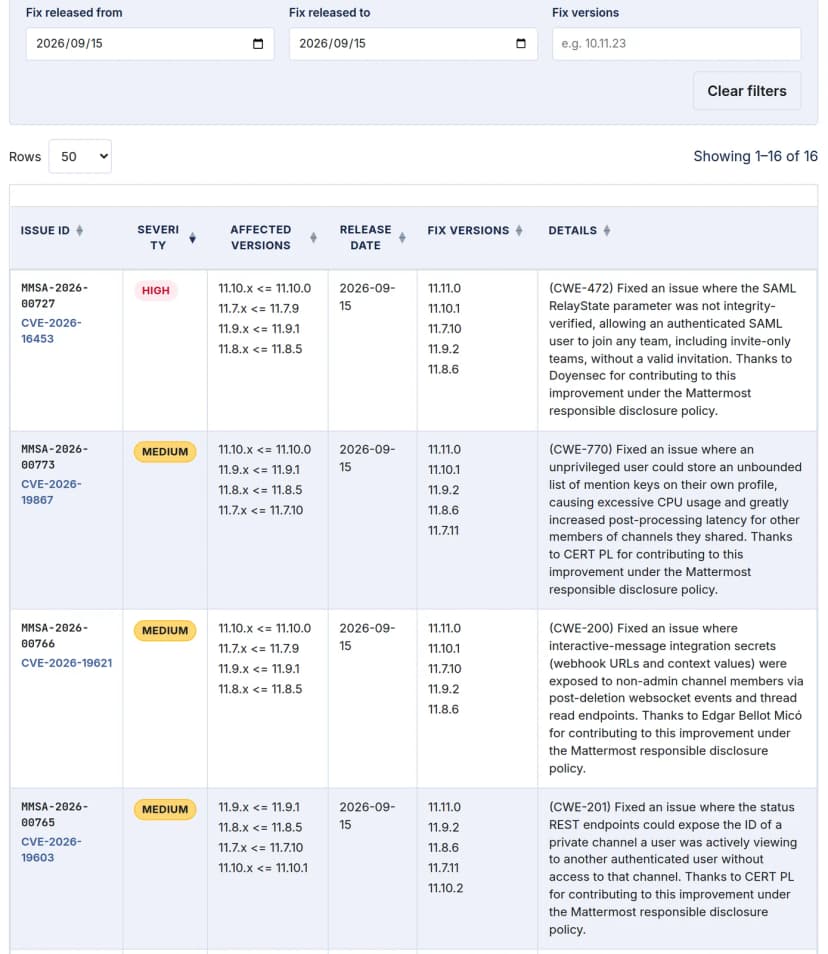
Security Updatesの一覧を修正の日付9月15日で絞り込み、深刻度の順に並べた 出典: Mattermost (引用) 11.10系と11.7系は、版によって直った件数が違います。一覧では、11.10.1では4件、11.7.10では5件が直っていません。15件がすべて直るのは、11.10.2と11.7.11以降です。
CERT-Bundの注意情報は、直った版を11.10.1や11.7.10などとしています。Mattermostの一覧では、4件(11.7系は5件)はその次の版で直ります。版はMattermostの一覧で確かめます。
11.8系の直った版は、一覧では11.8.6です。ただし10月17日時点で、変更履歴(v11 Changelog)、配布の一覧(Version Archive)、GitHubのタグのどこにも11.8.6はなく、最後の版は8月13日の11.8.5です。11.8系のサポートは9月15日に終わっていて、サポート中の新しい系列へ上げるしかありません。
11.9系は、11.9.2で15件が直っています。ただしサポートは10月15日に終わりました。Mattermostは、修正をサポート中の版に出すとしています。
前のESRの10.11は、8月15日にサポートが終わりました。Mattermostは、11.7以降へ上げる必要があるとしています。
10.11は今回の一覧の対象に載っていませんが、9月16日に10.11.24が出ています。変更履歴には、SAMLのRelayStateに署名と検証を足したHighの修正が1件とあり、CVE-2026-16453との関係は書かれていません。
12.0は10月16日に出た大きな版で、変更が多くあります。PostgreSQLは15以上が必要になり、RHEL 7と8はサポートから外れました。プラグインも、12.0に合う版への更新が要ります(変更履歴)。
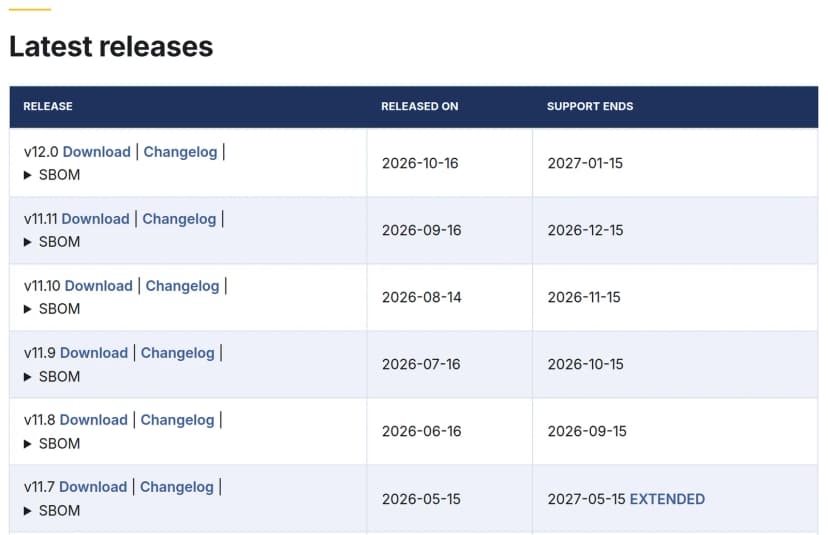
MattermostのServer Releasesの表。11.8と11.9はサポートが終わった 出典: Mattermost (引用) 一覧には、修正の版は出ていて中身の公表を待っている行もあります(サーバーで7件、10月17日時点)。そのうち5件は、10月18日に中身を載せるとしています。一覧の記載では、11.11.1、11.10.2、11.7.12は、これらの対象に入りません。
Mattermost Cloudの扱い
Mattermost Cloudは、Mattermostがホストする形です。公式の文書(CloudのFAQ)では、セキュリティの修正や更新はMattermostが受け持ち、毎月、希望の保守の時間帯に最新の修正版へ上げるとしています。深刻な問題では、予定外の保守をすることもあります。
利用者が版を上げる作業はありません。ただし今回の15件について、Cloudがいつ直ったかの記載はありません。
影響する会社・しない会社
影響する: 自社のサーバーやクラウドの仮想マシンでMattermostのサーバーを動かし、版が11.10.0〜11.10.1、11.9.0〜11.9.1、11.8.0〜11.8.5、11.7.0〜11.7.10の会社
影響する: 11.8系を使っている会社。直った版が配布されておらず、新しい系列へ移るまで直りません
影響する: 工場や研究所など、インターネットから切り離した環境で動かしている会社。評価では15件ともログインの権限が前提で、外から届かなくても、社内の利用者やゲストのアカウントからは届きます
影響する: 開発会社や委託先に、自社のためのMattermostの運用を任せている会社。版は、運用している側に聞かないと分かりません
影響しない: 11.11.0以降、12.0、11.10.2以降、11.9.2、11.7.11以降に上げ済みの会社(今回の15件について。11.9系はサポートが終わっています)
影響しない: Mattermostを使っていない会社
確認が要る: 11.6以前や10.11 ESRなど、サポートが終わった版を使う会社。一覧には載っていませんが、Mattermostは修正をサポート中の版に出すとしています。10.11には9月16日に10.11.24が出ています
確認が要る: Mattermost Cloudだけを使う会社。更新はMattermostが受け持ちますが、今回の15件にCloudの記載はありません
15件はどれもサーバーの不備で、一覧の区分もServerです。デスクトップやスマホのアプリを更新しても直りません。
情シスが今日やること
Mattermostのサーバーがどこで動いているかと、版を確かめます。 部門ごとに立てたサーバーや、工場・研究所の閉じたネットワークの中のサーバーも洗い出します。管理者は、mmctlの「mmctl system version」で、動いているサーバーの版の番号を確かめられます(公式の文書)。系列ごとに、直った版以上へ上げます。 11.10系は11.10.2、11.7系(ESR)は最新の11.7.12、11.11系は11.11.1が目安です。11.8系と11.9系は、11.10.2以降などサポート中の系列へ移ります。上げる前に、データベースとアプリのバックアップを取ります(公式の手順)。閉じた環境では、持ち込むファイルを確かめます。 配布の一覧(Version Archive)には、版ごとのSHA-256の値とGPGの署名があります。持ち込んだファイルの値が一覧と同じかを見てから入れます。FIPS版を使っている場合は、11.7.10以降と11.11.0以降で、データベースのパスワードが14文字より短いと接続の時に止まるようになった点にも注意します(変更履歴)。使っている機能を見て、秘密の値の作り直しを考えます。 ボタンつきのメッセージの連携のwebhookのURL、外向きのOAuth接続のclient secret、AD/LDAPの接続用のパスワードが対象です。コンソールのログをDEBUGのまま集めていた場合は、そのログを誰が見られたかも確かめます。作り直しは、Mattermostの指示ではなく編集部の補足です。次の知らせを受け取れるようにします。 Mattermostは、中身の公表より前に、修正版が出たことをメールで知らせる登録(Security Bulletin)を用意しています。11.7 ESRのサポートは2027年5月15日までで、次のESRは2027年2月ごろの12.4の予定です(変わることがあります)。
運用を任せている委託先への聞き方
自社のためのMattermostを、開発会社や委託先が動かしていることもあります。次の聞き方は、Mattermostの公表から作った編集部の整理です。答えは文書で返してもらいます。
当社のMattermostは、自社運用(セルフホスト)か、Mattermost Cloudか
今の版は何か。10月16日にCVEが公開された15件(CVE-2026-16453ほか)の対象に当たるか
11.10.1や11.7.10で止まっていないか。止まっているなら、いつ11.10.2や11.7.11以降へ上げるか
11.8系や11.9系など、サポートが終わった系列で動かしていないか
SAML、ゲストのアカウント、AD/LDAP、外向きのOAuth接続、ボタンつきのメッセージの連携を使っているか
コンソールとファイルのログの詳しさは何か。ログを集めている先を誰が見られるか
自社で動かす業務のソフトの脆弱性は、自前のNextcloudの記事 と、n8nの脆弱性10件の記事 でも扱っています。チャットのサービスの選び方は、ビジネスチャット比較 にまとめています。