本文へ移動
情シスのミカタ
ニュース約3分で読めます

pfSenseに複数の脆弱性 修正版CE2.9.0・Plus26.07公開

ファイアウォール製品として広く使われるpfSenseに、管理画面(webGUI)を中心とした複数の脆弱性が見つかり、Netgateが修正版を公開しました。多くは管理者としてのログインが前提ですが、同梱するWireGuardの重大な脆弱性も修正されています。ネットワークの入口を預かる情シスは、更新と管理画面の公開範囲を確認しましょう。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
pfSenseに複数の脆弱性 修正版CE2.9.0・Plus26.07公開

この記事のまとめ

  • ファイアウォール製品pfSenseに、管理画面(webGUI)を中心とした複数の脆弱性(pfSense-SA-26_06〜26_22)が見つかり、Netgateが修正版を公開しました。
  • 多くは管理者としてのログインが前提のクロスサイトスクリプティングやコマンド実行ですが、同梱するWireGuardの重大な脆弱性(CVE-2026-58085)も修正されています。
  • 修正版はpfSense CE 2.9.0 / pfSense Plus 26.07。影響はPlus 26.03.1以前・CE 2.8.1以前です。ネットワークの入口を預かる情シスは、更新と管理画面の公開範囲を確認しましょう。
こんな方に#20代#30代#40代#50代実務

社内ネットワークの入口に置く機器として、pfSenseは国内外で広く使われているファイアウォール/VPN製品です。そのpfSenseに、管理画面(webGUI)を中心とした複数の脆弱性が見つかり、開発元のNetgateが修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。

何があったか

Netgateは、pfSense-SA-26_06から26_22までの一連のセキュリティ助言を公開しています。あわせて、修正を取り込んだ新しいバージョンとして、pfSense CE(コミュニティ版)2.9.0 と pfSense Plus 26.07 をリリースしました。
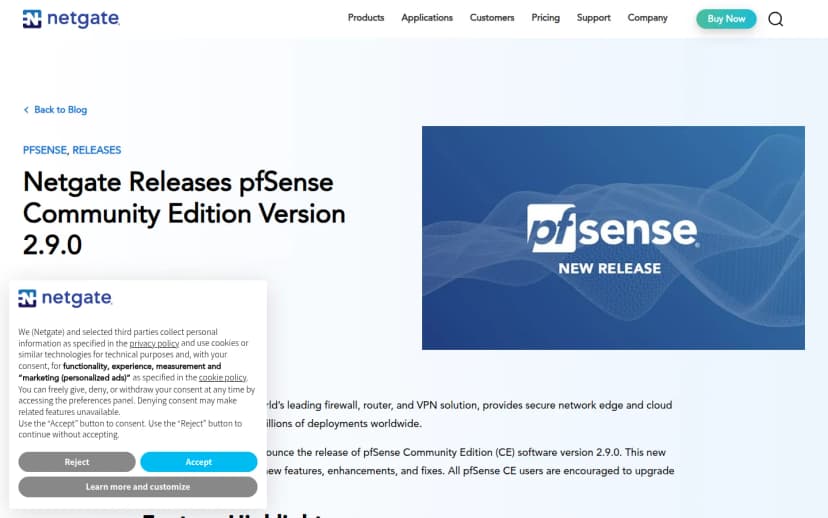
Netgate公式ブログの記事。見出しはNetgate Releases pfSense Community Edition Version 2.9.0で、pfSenseのNEW RELEASEのバナー画像が添えられている
Netgateによるコミュニティ版2.9.0の公開告知。修正を取り込んだ新版(Netgate公式ブログ)出典: Netgate(netgate.com)(引用)

影響を受けるのは、pfSense Plus 26.03.1以前・pfSense CE 2.8.1以前です。2026年10月15日時点で、Netgateの助言やブログに、悪用が確認されたという記載はありません。

どんな脆弱性か

公開された助言の多くは、管理画面(webGUI)に関するものです。

  • 認証済みのコマンド実行: プロキシ設定やOpenVPN設定、Kea DHCPのカスタム設定などを通じて、管理者としてログインした利用者が任意のコマンドを実行できる不具合(SA-26_06・26_07・26_20など)。
  • クロスサイトスクリプティング(XSS): ファイアウォールのルール説明やダッシュボードのウィジェット、トラフィックグラフなど、多くの画面で保存型・反射型のXSSが修正されています。
  • ダッシュボードのファイル読み込み(LFI): ダッシュボードのウィジェットデータを通じて、サーバー内のファイルを読み込める不具合(SA-26_18)。
  • 同梱部品の更新: 組み込みのWireGuardで重大とされる脆弱性(CVE-2026-58085)が修正されたほか、OpenSSL・OpenSSH・PHPなどの更新も含まれています。

webGUIの脆弱性の多くは「管理者としてのログイン」が前提です。ただし、管理画面がインターネットに公開されていたり、管理者の認証情報が漏れていたりすれば、悪用の起点になりえます。

影響する環境・しない環境

影響する: pfSense CE 2.8.1以前・pfSense Plus 26.03.1以前を使っている環境。とくに管理画面を社外から到達できる形で運用している場合は優先度が高めです。

影響が小さい: すでにCE 2.9.0 / Plus 26.07へ更新済みの環境。また、管理画面をVPNや社内からのみに限定している場合は、悪用の起点が減ります(ただし更新は推奨)。

情シスが今日やること

  1. バージョンの確認: 社内のpfSense機器のバージョンを確認する(ダッシュボードのシステム情報)。CE 2.8.1以前・Plus 26.03.1以前なら対象。
  2. 管理画面の公開範囲を絞る: webGUIやSSHがインターネットから到達できないか確認し、社内または特定のVPN経由に限定する。これは今回の脆弱性の多くに共通する回避策でもあります。
  3. 修正版へ更新: CE 2.9.0 / Plus 26.07へ更新する。すぐにメジャー更新できない場合は、Netgateが案内するSystem Patchesパッケージで個別の修正を当てる。
  4. 管理者アカウントの点検: 使っていない管理者アカウントの棚卸し、パスワードの見直し、可能なら多要素認証を検討する。

ファイアウォールはネットワークの入口を守る機器だからこそ、その管理画面の守りと更新は後回しにしないことが大切です。

よくある質問

Q管理者ログインが必要なら、急がなくてよいですか?

A管理画面(webGUI)がインターネットに公開されていたり、管理者の認証情報が漏れていたりすると悪用の起点になります。まず管理画面の公開範囲を社内や特定のVPN経由に絞り、そのうえで修正版へ更新するのが安全です。

Qすぐにメジャー更新できません。何かできますか?

ANetgateは、26.03.1 / 2.8.1 に留まる場合でもSystem Patchesパッケージで個別の修正を当てられるとしています。あわせて、管理画面を信頼できる管理者だけに限定する回避策が各助言に示されています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします