カナダのサイバーセキュリティ機関(CCCS)は2026年10月13日、MikroTikのルーターなどが使うOS「RouterOS」の7.24.5より前のバージョンに脆弱性があるとして、更新を促す注意情報(AV26-1029)を出しました。背景には、MikroTikが公表した複数の脆弱性があります。
ここでは、特に重大な脆弱性の中身と、すでに悪用が始まっている脆弱性、情シスが今日やることを、MikroTikとCCCSの公式発表から整理します。
何が見つかったのか
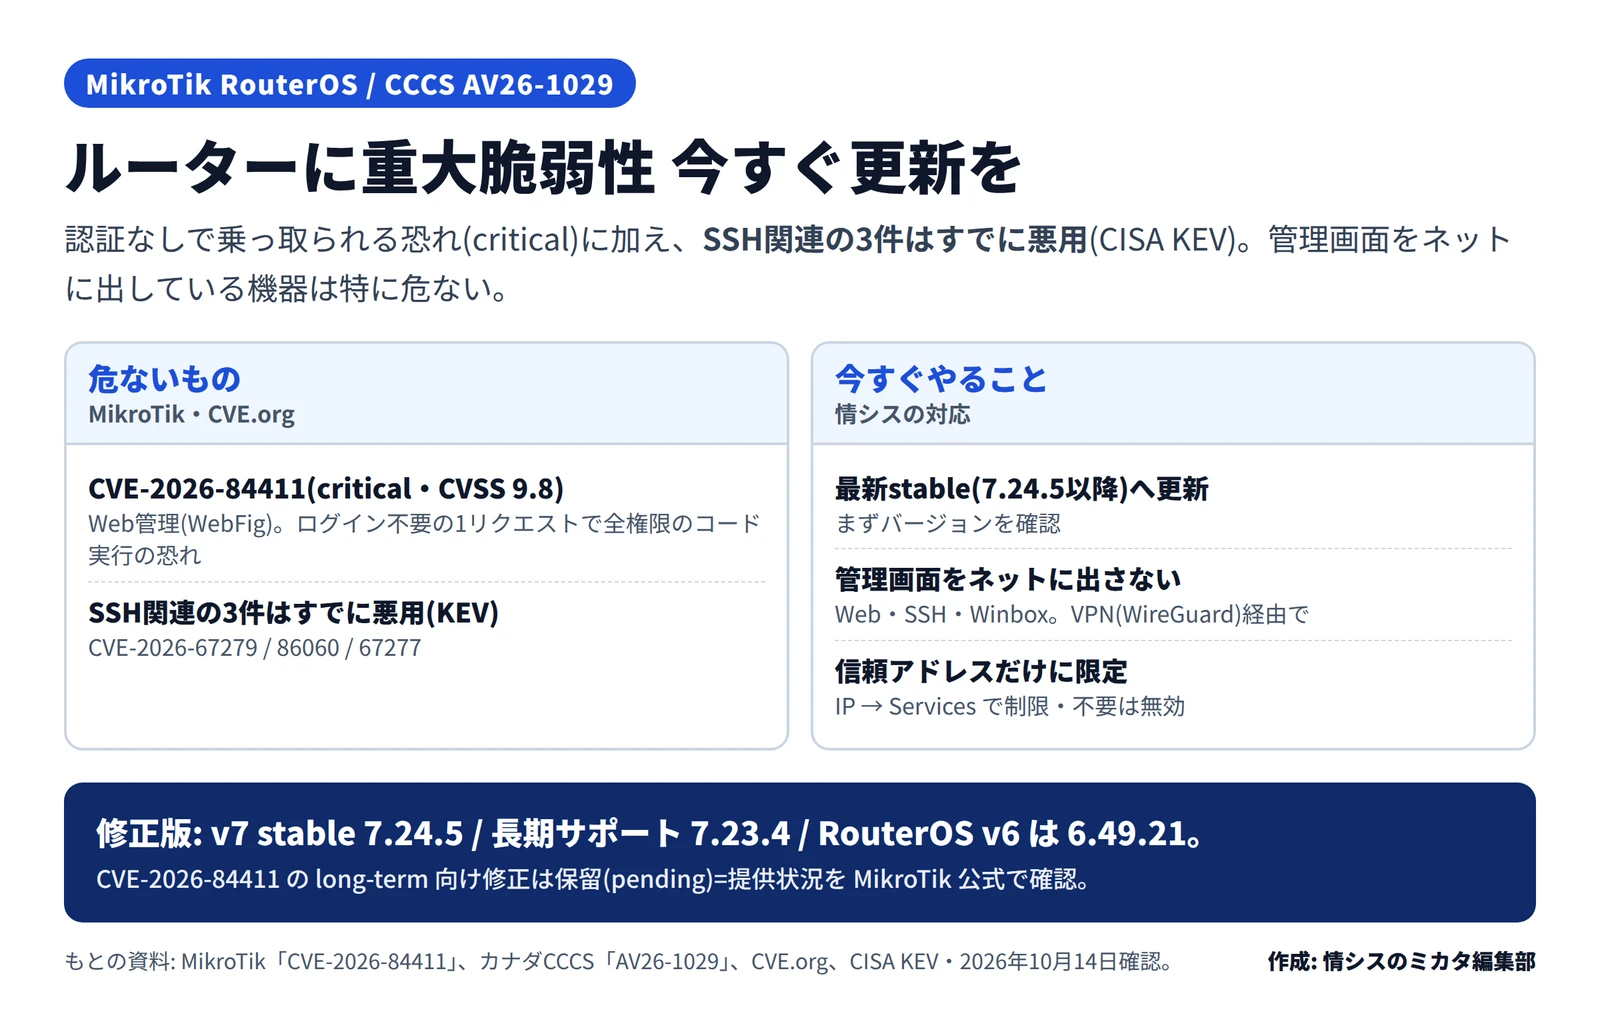
最も重大なのが、CVE-2026-84411です。MikroTikの発表によると、RouterOSのWeb管理サービス(WebFig。www・www-sslポートで動くもの)のHTTPリクエストの処理に不具合(integer underflow)があります。ログインせずに、細工した1つのHTTPリクエストを送るだけで、サービスをクラッシュさせたり、ルーター上で全権限のコードを実行させたりできる恐れがあります。深刻度は「critical(重大)」で、CVSSは9.8(CVE.org)です。
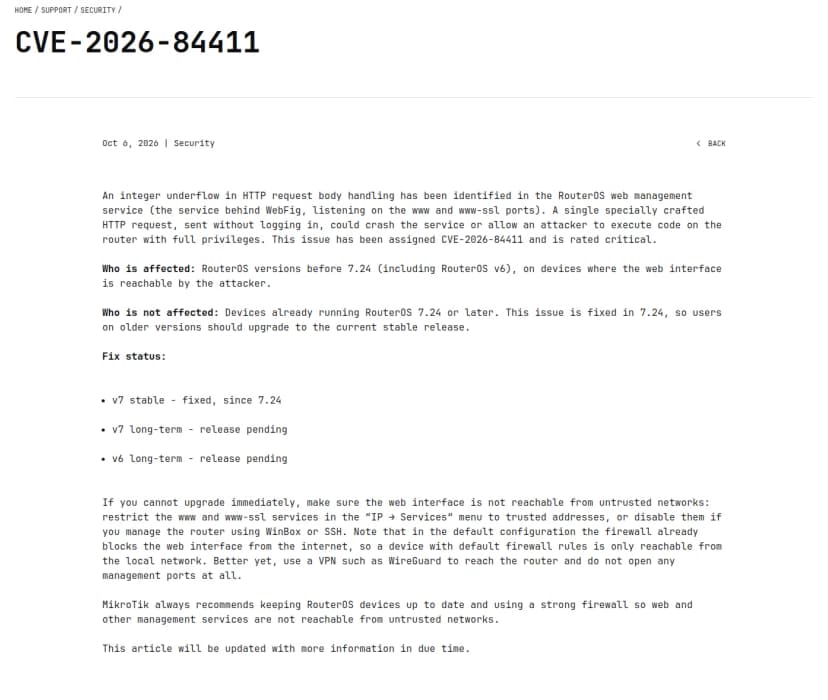 MikroTik公式のCVE-2026-84411の発表。認証なしで乗っ取りの恐れ出典: MikroTik(引用)
影響を受けるのは、RouterOSの7.24より前(RouterOS v6を含む)で、攻撃者からWeb管理画面に到達できる機器です。MikroTikによると、この問題はv7 stableでは7.24で修正されました。一方、v7 long-termとv6 long-termの修正は、10月6日時点では提供が保留(pending)とされています。
さらに、SSHに関連する3件の脆弱性(CVE-2026-67279・CVE-2026-86060・CVE-2026-67277)は、米国CISAの「悪用が確認された脆弱性カタログ(KEV)」に載っており、すでに実際に悪用されています。これらは、RouterOSの7.24.2、長期サポートの7.23.4、RouterOS v6の6.49.21で修正されています。
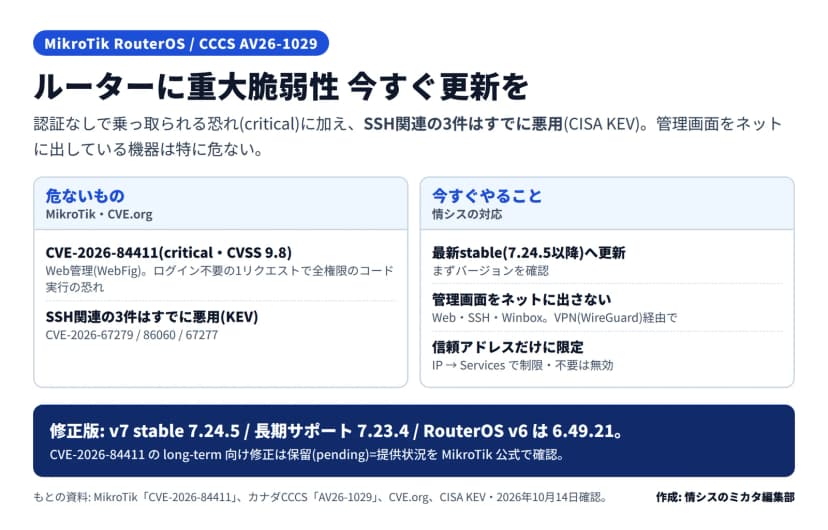 情シスが今すぐやること(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
なぜ今、注意なのか
認証なしで乗っ取られる恐れのある重大な脆弱性に加えて、SSH関連の3件がすでに悪用されている点が重要です。MikroTikの機器は、小規模な拠点やSOHOのルーター・ネットワーク機器として広く使われており、過去にもボットネット(VPNFilterやMerisなど)に悪用された経緯があります。管理画面(Web管理やSSH)をインターネットに出している機器は、特に狙われやすくなります。
ただしMikroTikは、既定のファイアウォール設定では、Web管理画面はインターネットからブロックされ、ローカルネットワークからのみ到達できるとしています。既定の設定を変えて管理画面を外部に開けている場合は、リスクが上がります。
影響する会社・しない会社
関係するのは、MikroTikのルーターやスイッチ(RouterOSを使う機器)を使っている会社・拠点です。特に、Web管理(WebFig)・Winbox・SSHをインターネットから見られる状態にしている場合や、古いバージョン(7.24より前、RouterOS v6を含む)のままの場合は、すぐに対応が必要です。
MikroTikの機器を使っていない会社は、直接の対象ではありません。ただし、拠点や委託先のルーターがMikroTikのこともあります。この機会に、社内と拠点のネットワーク機器の棚卸しをしておくと役立ちます。
情シスが今日やること
- 使っているMikroTik機器のRouterOSのバージョンを確認する
- 最新のstable(7.24.5以降)に更新する
- 長期サポート(long-term)を使っている場合は、SSH関連の修正(7.23.4、RouterOS v6は6.49.21)を適用し、CVE-2026-84411のlong-term向け修正の提供状況をMikroTik公式(supportsec)で確認する
- すぐ更新できないときは、「IP → Services」でWeb管理(www・www-ssl)やSSHを、信頼できるアドレスだけに制限する。使っていない管理サービスは無効にする
- 管理画面(Web・SSH・Winbox)をインターネットに直接公開しない。WireGuardなどのVPN経由で管理する
- ファイアウォールの既定のルールを外していないか確認する
- ログで、見覚えのない設定変更や不審なアクセスがないか確認する
書かれていないこと
CCCSの注意情報(AV26-1029)自体には、CVE番号や脆弱性の種類は書かれておらず、「7.24.5より前が影響・更新を」という案内です。CVEの詳しい内容は、MikroTik公式(supportsec)とCVE.orgで確認しました。
CVE-2026-84411のv7 long-term・v6 long-term向けの修正は、10月6日のMikroTikのページ時点で「保留(pending)」とされています。MikroTikは「この記事は、追って情報を更新する」としているため、提供され次第、更新してください。なお、現時点でCISA KEVに載って悪用が確認されているのは、SSH関連の3件です。CVE-2026-84411自体は、現時点ではKEVには掲載されていません。