Apache HTTP Serverは、世界で広く使われているWebサーバーのソフトです。公式のセキュリティ 情報ページは、2026年10月1日公開の2.4.69で、脆弱性 20件を修正したと記載しています。ドイツのBSI(CERT-Bund)も、同日付で注意情報WID-SEC-2026-3703(深刻度「hoch」)を出しました。
対象は2.4.68までの2.4系です。自社や委託先のサーバーに入っているApacheの版を確認し、2.4.69へ更新します。
公式の資料で確かめられたこと
項目
内容
修正版
2.4.69。公式の記載は「Update 2.4.69 released 2026-10-01」
件数
20件。BSIが挙げるCVEも20件で同じ
深刻度(Apache公式)
Moderate 5件、Low 15件。Importantはありません
対象の版
脆弱性ごとに違う。多くは「2.4.0 through 2.4.68」
BSIの評価
全体で「hoch」(高)。BSIの評価で、Apacheの評価とは別です
悪用
CISA のKEVに、20件は載っていません(10月8日版・10月13日確認)
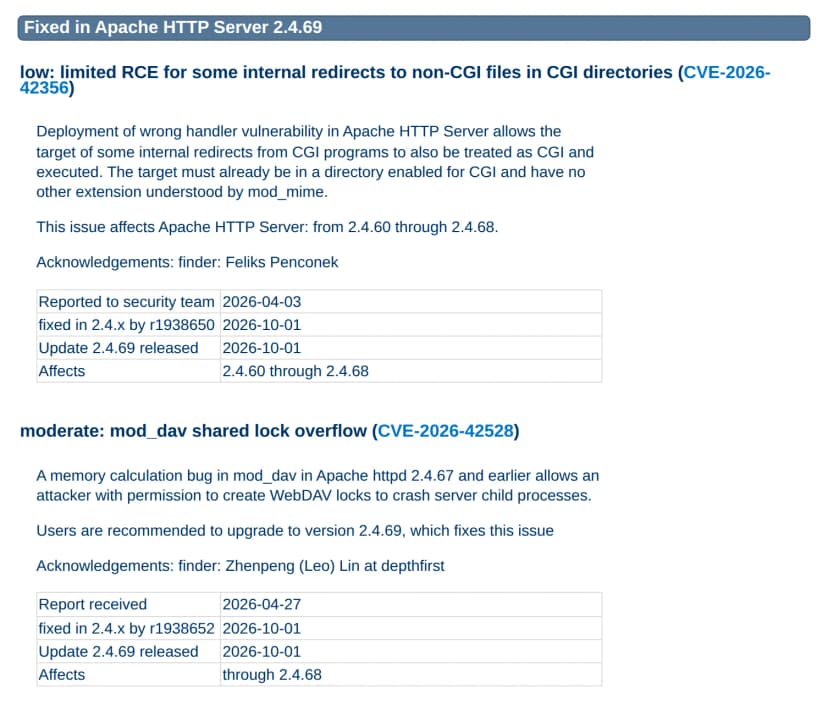
Apache公式の2.4.69の節。最初の2件(CVE-2026-42356・42528)の記載 出典: Apache Software Foundation (引用) 深刻度がModerateの5件と、分かりやすい例
「対象の版」は公式の「Affects」欄の表記です。内容は、公式の説明を編集部が日本語に要約しました。
CVE
深刻度
関係する部分
対象の版
修正版
CVE-2026-42528
Moderate
mod_dav(WebDAV)
through 2.4.68
2.4.69
CVE-2026-93546
Moderate
mod_dav_fs(WebDAVのファイル保存)
through 2.4.68
2.4.69
CVE-2026-57941
Moderate
mod_http2(HTTP/2)
2.4.17 through 2.4.68
2.4.69
CVE-2026-63292
Moderate
mod_vhost_alias
2.4.0 through 2.4.68
2.4.69
CVE-2026-59685
Moderate
Windows 版のパスの処理2.4.0 through 2.4.68
2.4.69
CVE-2026-42356
Low
CGIとmod_mime
2.4.60 through 2.4.68
2.4.69
CVE-2026-56449
Low
mod_proxy_html
2.4.68
2.4.69
CVE-2026-63718
Low
mod_proxy_uwsgi
2.4.30 through 2.4.68
2.4.69
公式の説明が書く内容は、次のとおりです。
CVE-2026-42528: WebDAVのロックを作る権限がある攻撃者が、サーバーの子プロセスを異常終了させられる
CVE-2026-93546: 書き込み権限のあるWebDAVの利用者が、ワーカープロセスを異常終了させ、ディレクトリのプロパティ情報を壊せる
CVE-2026-63292: Hostヘッダーが8192バイトを超える要求で、サービス不能になる。公式は「任意のコードを実行できる可能性」にも触れています。条件は、VirtualDocumentRootがホスト名の書式を使い、LimitRequestFieldSizeを既定より大きくしている場合です
CVE-2026-59685: Windows上で、8.3形式の名前を含むパスの処理に問題がある
残る12件はすべてLowです。mod_auth_digest(4件)、mod_ssl、mod_rewrite、mod_charset_lite、mod_session_cookie、mod_userdir、mod_xml2enc、mod_heartmonitor、mod_dav_fs、mod_proxy_ftpなどが挙がっています。
A memory calculation bug in mod_dav in Apache httpd 2.4.67 and earlier allows an attacker with permission to create WebDAV locks to crash server child processes. Users are recommended to upgrade to version 2.4.69, which fixes this issue
出典: Apache HTTP Server 2.4 vulnerabilities
関係するモジュールの意味
mod_dav・mod_dav_fs: WebDAV(Webサーバー上のファイルを、ネットワーク経由で読み書きする機能)
mod_proxy系: リバースプロキシ(Webサーバーが、背後の別のサーバーに要求を中継する機能)
mod_http2: 通信を速くする新しい規格HTTP/2への対応
mod_ssl: HTTPSの暗号化通信
mod_auth_digest: ダイジェスト認証 (パスワードを送る方式の一つ)
mod_vhost_alias: 1台のサーバーで、ホスト名ごとに表示先を振り分ける機能
mod_rewrite・mod_userdir: アドレスの書き換えと、利用者ごとの公開フォルダー
公式の説明は、脆弱性ごとに、モジュールが有効なことや設定の条件を書いています。使っていないモジュールの脆弱性は、影響が小さい場合があります。ただし、公式が影響しないと断言しているわけではないので、更新が基本です。
KEVと悪用の状況
CISAのKEVの10月8日版(1,739件)で、今回の20件を確かめました。載っていません。KEVには、過去のApache HTTP Serverの脆弱性として、CVE-2019-0211、CVE-2021-41773、CVE-2021-42013(いずれも2021年11月3日に追加)と、CVE-2024-38475(2025年5月1日に追加)が載っています。
BSIは、攻撃者が任意のコードの実行、認証の回避、機密情報の漏えい、データの改ざん、サービス妨害を行えるおそれがあるとまとめています。Apache公式の評価は低めで、機関ごとに評価が違います。今回確かめた資料に、悪用の記載はありません。
BSIの注意情報は10月12日(UTC)に更新され、AmazonとRed Hatの更新情報も参照先に入っています(編集部は両社のページを開いていません)。同じApacheの名前でも、JavaのアプリサーバーであるApache Tomcatの脆弱性 は別の製品です。
影響する会社・しない会社
影響する: 自社や委託先のWebサーバーで、Apache HTTP Server 2.4.68以前を動かしている会社
影響する(確認が要る): WebDAV、リバースプロキシ、HTTP/2、Digest認証などを有効にしている会社。上の表の該当行を確かめます
影響する(確認が要る): Apacheを中に持つ機器やパッケージ製品を使う会社。提供元に、中のApacheの版と対応を聞きます
影響しない: Apache HTTP Serverを使っていない会社。nginxやIISなど別のWebサーバーだけの会社は、この20件の対象外です
影響しない(修正済み): 2.4.69以降を使っている会社
情シスが今日やること
自社、拠点、委託先、ホスティング業者のWebサーバーで、Apacheを使っているかを洗い出す。社内の台帳と、委託先への確認を使います
版を確認する。サーバーで httpd -v(Debian系は apache2 -v)を実行します。2.4.68以前なら、更新の対象です
有効なモジュールを確認する。設定ファイルのLoadModuleの行を見て、WebDAV、プロキシ、HTTP/2、Digest認証を使っているかを分けます
保守会社やホスティング業者に、2.4.69への更新を依頼する。期限と、更新後の版の報告を求めます
Apacheを中に持つ機器や製品は、提供元の情報を待つ。LinuxのパッケージはOSの提供元の情報で、修正の有無を確かめます
書かれていないこと
悪用された事例や、攻撃の観測の報告
Apacheを内蔵する個別の機器やアプライアンスの対応状況
各ディストリビューションの修正版の番号。OSの提供元の情報で確かめます