本文へ移動
情シスのミカタ
ニュース約3分で読めます

CISA、悪用中の脆弱性4件を追加 Palo Alto・Cisco・Ahsay製品

米CISAが、実際に悪用が確認された脆弱性4件を「悪用脆弱性(KEV)」の一覧に追加しました。対象はPalo AltoのPAN-OS、CiscoのメールゲートウェイAMP、Ahsayのバックアップ基盤です。連邦機関の是正期限は10月17日。自社で使う製品の確認と対応を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
CISA、悪用中の脆弱性4件を追加 Palo Alto・Cisco・Ahsay製品

この記事のまとめ

  • 米CISAが、実際に悪用が確認された脆弱性4件を、既知の悪用脆弱性の一覧(KEVカタログ)に追加しました(2026年10月14日)。
  • 対象はPalo AltoのPAN-OS(管理インターフェース)、CiscoのSecure Email Gateway、Ahsayのバックアップ基盤AhsayCBS(2件)です。
  • 連邦機関の是正期限は10月17日です。いずれも悪用が確認されているため、自社で使っている製品があれば、優先して更新・対処が必要です。
こんな方に#30代#40代#50代#60代実務

米CISAが、実際に攻撃で悪用されている脆弱性4件を、「悪用が確認された脆弱性(KEV)」の一覧に追加しました。対象は、Palo Alto、Cisco、Ahsayの製品です。いずれも、企業のネットワークやメール、バックアップを支える、情シスにとって身近な製品です。

何が追加されたのか

CISAが2026年10月14日にKEVカタログへ追加したのは、次の4件です。
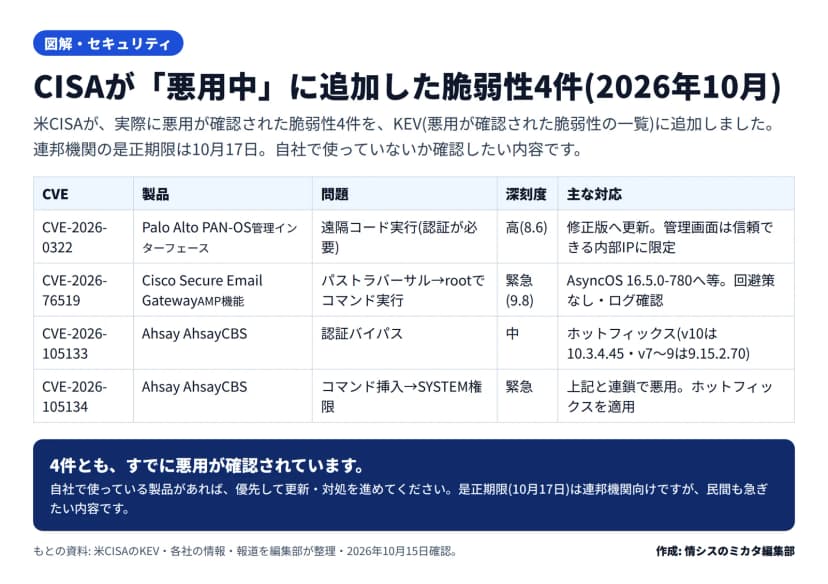
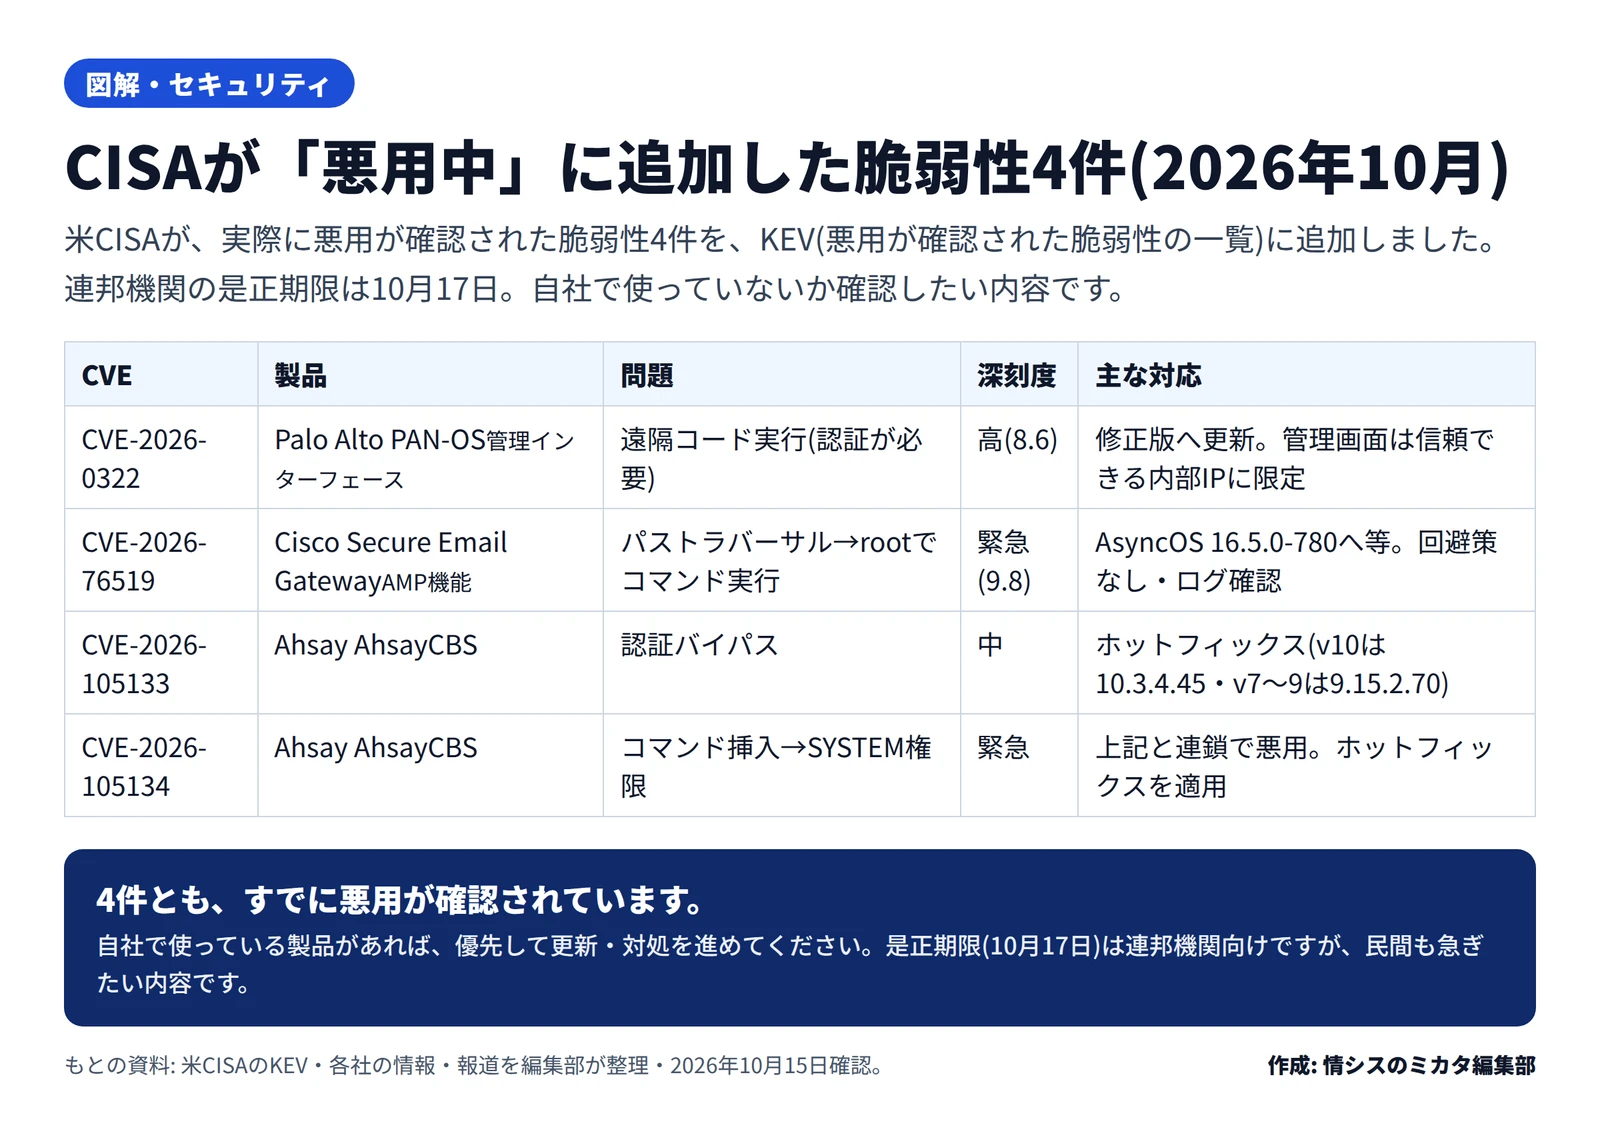
表形式の図。CISAが2026年10月に悪用脆弱性(KEV)へ追加した4件。CVE-2026-0322はPalo Alto PAN-OSの管理インターフェースの遠隔コード実行(認証要)で深刻度は高(8.6)、対応は修正版へ更新と管理画面の内部IP限定。CVE-2026-76519はCisco Secure Email GatewayのAMP機能のパストラバーサルでrootでのコマンド実行、緊急(9.8)、AsyncOS 16.5.0-780へ等。CVE-2026-105133はAhsay AhsayCBSの認証バイパスで中、CVE-2026-105134はコマンド挿入でSYSTEM権限・緊急、いずれもホットフィックス適用。連邦機関の是正期限は10月17日
CISAが悪用中として追加した脆弱性4件(編集部作成)作成: 編集部 / もとの資料: CISAのKEV・各社の情報・報道を編集部が整理
  • CVE-2026-0322(Palo Alto PAN-OS): ファイアウォールのOSであるPAN-OSの管理インターフェースで、遠隔からコードを実行されうる問題です(悪用には認証が必要)。深刻度は高(CVSS8.6)で、Palo Altoは悪用は「ごく限定的」としています。クラウド版(Cloud NGFW、Prisma Access)は影響を受けないとされます。
  • CVE-2026-76519(Cisco Secure Email Gateway): メールの安全を守るゲートウェイのAMP機能に、相対パストラバーサルの問題があり、任意のファイルの書き込みや、root権限でのコマンド実行につながります。深刻度は緊急(CVSS9.8)で、Ciscoは10月に悪用を確認したとしています。
  • CVE-2026-105133・CVE-2026-105134(Ahsay AhsayCBS): バックアップ管理基盤AhsayCBSの、認証バイパスとコマンド挿入の問題です。連鎖して悪用され、Webシェルや暗号通貨のマイニングを仕込まれています。この2件は、別の記事でも詳しく取り上げています。

米国の連邦機関には、2026年10月17日までの是正の期限が設けられました。

影響を受けるのはどんな環境か

関係するのは、これらの製品を使っている組織です。Palo Altoのファイアウォール(PAN-OS)、Ciscoのメールゲートウェイ、Ahsayのバックアップ基盤は、いずれも企業のインフラを支える製品で、インターネットに接する位置で使われることも多いものです。悪用が確認されている以上、「使っているかどうか分からない」状態を放置せず、まず棚卸しで確かめることが大切です。

情シスが今日やること

  • 自社の利用を確認する: Palo AltoのPAN-OS、CiscoのSecure Email Gateway、AhsayのAhsayCBSを使っていないかを確認します。委託先が運用している機器も含めて、棚卸しします。
  • 修正版へ更新する: 使っている場合は、各社の情報に沿って修正版へ更新します。PAN-OSは対象の版(10.2・11.1・11.2・12.1・12.2)へ、CiscoはAsyncOS 16.5.0-780以降などへ、Ahsayはホットフィックス(10.3.4.45・9.15.2.70)を当てます。
  • 回避策・アクセスの制限も行う: 回避策がないものもあります。PAN-OSの管理インターフェースは、信頼できる内部IPからのみアクセスできるように制限するなど、入口を絞る対応をあわせて行います。
  • 侵害の痕跡を確認する: 悪用が確認されているため、更新だけでなく、不審なログインやファイル、通信がないかを確認します。rootを奪う攻撃では、痕跡が消されることもあるため、外部のログもあわせて見ます。

KEVに載るのは、「実際に攻撃に使われている」脆弱性です。優先度を見極める、よい手がかりになります。自社で使う製品が含まれていないかを確かめ、含まれていれば、通常の更新より優先して対応することが、被害を避ける近道です。


よくある質問

QKEV(悪用脆弱性の一覧)とは何ですか。

ACISAが、実際に悪用が確認された脆弱性をまとめた一覧(Known Exploited Vulnerabilities Catalog)です。掲載されるのは「理論上危ない」ではなく「実際に攻撃に使われている」脆弱性です。米国の連邦機関には是正の期限が設けられますが、日本の企業にとっても、優先して対処すべき脆弱性を知る手がかりになります。

Qどの製品が対象ですか。

A4件の内訳は次のとおりです。CVE-2026-0322はPalo AltoのPAN-OSの管理インターフェースの遠隔コード実行(認証が必要・深刻度高)。CVE-2026-76519はCiscoのSecure Email GatewayのAMP機能のパストラバーサルで、rootでのコマンド実行につながるもの(深刻度 緊急)。CVE-2026-105133とCVE-2026-105134は、Ahsayのバックアップ基盤AhsayCBSの認証バイパスとコマンド挿入で、連鎖して悪用されています。

Q何をすればよいですか。

Aまず、これらの製品(Palo AltoのファイアウォールPAN-OS、Ciscoのメールゲートウェイ、Ahsayのバックアップ基盤)を自社で使っていないかを確認します。使っている場合は、各社の情報に沿って修正版へ更新します。回避策がないものもあるため、たとえばPAN-OSの管理インターフェースは信頼できる内部IPからのみに制限するなど、アクセスを絞る対応もあわせて行います。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします