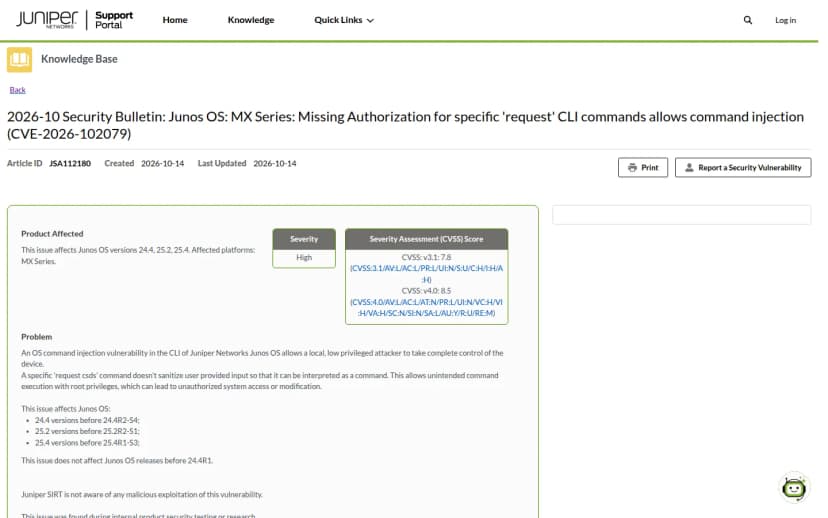
関係するのは、Junos OSを搭載するJuniperのネットワーク機器を使っている組織です。対象は、MXシリーズ(ルーターなど)、SRXシリーズ(ファイアウォールなど)、およびJunos OS Evolvedです。影響を受ける版は脆弱性ごとに異なります(たとえばCVE-2026-102079は、Junos OS 24.4・25.2・25.4の一部)。これらの機器は、社内外の通信の中核を担っていることが多く、止まると影響が広い範囲に及びます。
情シスが今日やること
対象機と版を確認する: 自組織でJuniperのMX・SRX・Junos OS Evolvedを使っているかを洗い出し、それぞれの版を確認します。
AJunos OSを搭載するネットワーク機器のうち、MXシリーズ(ルーターなど)、SRXシリーズ(ファイアウォールなど)、およびJunos OS Evolvedが対象です。影響を受ける版は脆弱性ごとに異なり、たとえばCVE-2026-102079はJunos OS 24.4・25.2・25.4の一部が対象です。正確な対象版と修正版は、Juniperの各セキュリティ情報(JSA)で確認してください。
Q何をすればよいですか。
A自組織でJuniperのMX・SRX・Junos OS Evolvedを使っているかを確認し、Juniperの2026年10月のセキュリティ情報(JSA)で、自機の版が対象かと修正版を確かめ、計画的に更新します。ネットワークの中核機器は止めると影響が大きいため、冗長化の状況を見て、順番に更新する段取りを組みます。