本文へ移動
情シスのミカタ
ニュース約5分で読めます

LinuxのSMBサーバーKSMBDに重大な欠陥2件 修正前に公開 使っているか確認を

Trend MicroのZero Day Initiative(ZDI)は2026年10月21日、Linuxカーネルに入っているSMBのサーバー「KSMBD」の遠隔コード実行の欠陥2件(CVSS 9.0)を、カーネルの公開のメーリングリストにも送りました。1件は保守担当が「すでに直した」と答えましたが、本流のカーネルと配布元にはまだ届いていません。KSMBDを使っているかの確かめ方と、当面の対処をまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
LinuxのSMBサーバーKSMBDに重大な欠陥2件 修正前に公開 使っているか確認を

この記事のまとめ

  • ZDIは10月21日、LinuxカーネルのSMBのサーバー「KSMBD」の遠隔コード実行の欠陥2件(どちらもCVSS 9.0)を、カーネルの公開のメーリングリストにも送りました。修正やCVEの番号がつく前の公開です。
  • ZDI-CAN-33774は、通信の振り分けの競合で、範囲外のメモリーを読み書きされうる欠陥です。KSMBDの保守担当は22日、9月30日付の修正ですでに直したと返信しました。修正は23日の時点でlinux-nextに入っていますが、本流のカーネルにはまだです。
  • ZDI-CAN-33549は、RDMAを使うSMB Directの処理の欠陥で、RDMAに対応した通信の機器などが条件です。保守担当は、開発中の枝で直っているはずとして、確かめを頼んでいます。
  • KSMBDはSambaとは別物です。使っていなければ影響しません。使っているなら、445番を外に出さず、ゲストの共有を止め、配布元のカーネルの更新を待ちます。
こんな方に#30代#40代#50代実務

Trend MicroのZero Day Initiative(ZDI)は2026年10月21日(協定世界時)、Linuxカーネルに入っているSMBのサーバー「KSMBD」の遠隔コード実行の欠陥2件を、カーネルのセキュリティの窓口に加え、公開のメーリングリストにも送りました。深刻度はどちらもCVSS 9.0です。修正の版やCVEの番号がそろう前に、欠陥の中身が公になった形です。

KSMBDは、Windowsのファイル共有と同じSMBの仕組みを、カーネルの中で提供するサーバーです。よく使われるSambaとは別物で、使っていなければ影響しません。まず、自社のLinuxのサーバーやNASで、KSMBDが動いているかを確かめます。

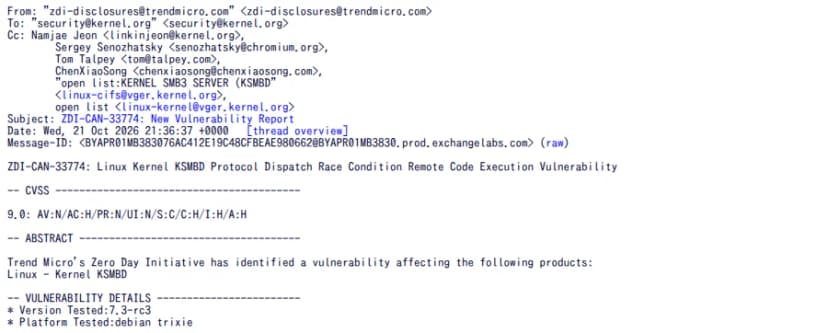
Linuxカーネルのメーリングリストに残るZDIの報告。送り元はzdi-disclosures、宛先はカーネルのセキュリティの窓口で、KSMBDの保守担当とlinux-cifsとlinux-kernelの公開のリストも写しに入っている。題はZDI-CAN-33774、日付は2026年10月21日21時36分(協定世界時)。Linux Kernel KSMBD Protocol Dispatch Race Condition Remote Code Execution Vulnerability、CVSSは9.0。試した版は7.3-rc3、環境はDebianのtrixie。
ZDIの報告(ZDI-CAN-33774)。公開のメーリングリストにも送られた出典: lore.kernel.org「ZDI-CAN-33774: New Vulnerability Report」(引用)

公開された2件

ZDIの番号 中身 条件 直す状況(10月23日)
ZDI-CAN-33774 通信の振り分けの競合。短いSMB1のデータを、SMB2の処理で読んでしまい、範囲外のメモリーを読み出す。書き込みにつながる道もある ZDIの報告は、競合を起こすことと、ゲストで使える共有が要るとしている。The Hacker Newsは、445番でKSMBDを動かすサーバーが認証なしで狙われうると伝えている KSMBDの保守担当が22日、9月30日付の修正ですでに直したと返信。修正はlinux-nextに入ったが、本流のカーネルには未収録(当社調べ)
ZDI-CAN-33549 RDMAを使うSMB Directの処理で、数の計算がずれて、確保した領域を超えて書き込む RDMAに対応した通信の機器(またはソフトのrxe)、書き込める共有、SMB Directでつなぐクライアント SMB Directの保守担当が22日、開発中の枝で直っているはずとして、報告者に確かめを依頼

ZDIは、どちらもLinuxの7.3-rc3で試したとしています。どの版から影響するかは、報告にも修正にも書かれていません。2件ともCVEの番号はまだありません。The Hacker Newsによると、Linuxカーネルは安定版の修正が出てからCVEをつけます。

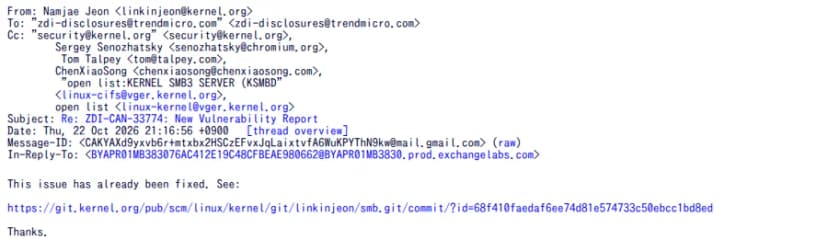
KSMBDの保守担当のNamjae Jeon氏が、2026年10月22日21時16分(日本時間)にZDI-CAN-33774の報告に返信したメール。This issue has already been fixed.(この問題はすでに直した)として、linkinjeonのsmb.gitの修正のコミットへのリンクを示している。
KSMBDの保守担当の返信。「すでに直した」と修正を示した出典: lore.kernel.org「Re: ZDI-CAN-33774: New Vulnerability Report」(引用)

修正が本流のカーネルに入っても、安定版の系列と、各配布元のカーネルに届くまでには、ふつう数週間かかります(The Hacker News)。それまでの間は、使い方で危険を減らします。

なぜ修正の前に公開されたのか

The Hacker Newsによると、2件を見つけたのは、Trend MicroのAIのスキャナー「TrendAI」です。Linuxカーネルのセキュリティの文書は2026年5月に改められ、AIの道具で見つけた欠陥は、そもそも公になっているものとして、各分野の開発者の公開のリストに送るよう求めています。ZDIはこれに沿って、修正を添えずに公開のリストへ送ったとみられます。

安定版の保守担当のGreg Kroah-Hartman氏は、ZDIのほかの報告にも、修正が無いのに公開のリストに送ったことに不満を返信しています。同じ時期にZDIは、KSMBDとは関係の無いカーネルの報告(ネットワークの処理、VMwareの画面の部品、NVMeの部品)も出しています。

AIで欠陥が早く大量に見つかるようになり、修正より先に中身が公になる例は、今後も増えそうです(当社の見立て)。

KSMBDとSambaは別物

Linuxカーネルの文書によると、KSMBDは、SMB3のファイル共有をカーネルの中で動かすサーバーです。性能にかかわる読み書きはカーネルが受け持ち、利用者の管理などは、ユーザー空間の補助の仕組み(ksmbd.mountd)が受け持ちます。サーバーを起動すると、445番で接続を待ちます。

Sambaは、ユーザー空間で動く別のSMBのサーバーです。今回の2件はKSMBDの欠陥で、Sambaだけを使っている場合は対象ではありません。

使っているかどうかは、The Hacker Newsが紹介する次の方法で確かめられます。

  • systemctl status ksmbd で、KSMBDのサービスが動いているかを見る
  • lsmod | grep ksmbd で、KSMBDのモジュールが読み込まれているかを見る

The Hacker Newsによると、Red Hat Enterprise Linuxは、既定ではKSMBDを含めていません。一方、ルーターなどに使われるOpenWrtには、KSMBDのサーバーのパッケージ(ksmbd-server)があり、ゲストだけの共有も作れます。NASや小規模の機器の中には、KSMBDを使う製品がありえます。

影響する会社・しない会社

  • 影響する: LinuxのサーバーやNASで、KSMBDを動かして共有を出している会社。とくに、445番が社外や信頼できない網から届く場合や、ゲストで使える共有がある場合です
  • 影響する: SMB Directを使い、RDMAに対応した通信の機器を積んだファイルサーバーを動かしている会社(ZDI-CAN-33549)
  • 確かめる: OpenWrtなどを土台にしたルーターやNASで、ファイル共有の機能を使っている会社。メーカーの告知を確かめます
  • 影響しない: KSMBDを動かしていない会社。Sambaや、Windowsのファイルサーバーだけを使う場合は、今回の2件の対象ではありません

情シスが今日やること

  1. KSMBDが動いているかを一覧にします。 Linuxのファイルサーバー、NAS、ルーターについて、systemctl status ksmbdやlsmod | grep ksmbdで確かめます。外部に運用を任せている機器は、委託先に聞きます。
  2. 使っていなければ止めます。 KSMBDを使っていないのに動いていたら、サービスを止め、起動時に動かないようにします(当社の見立て)。
  3. 使っているなら、届く範囲を絞ります。 445番を社外や信頼できない網に出さず、ゲストで使える共有を止めます。SMB Directを使っていなければ、無効のままにします(当社の見立て)。
  4. 配布元とメーカーの更新を待ち、すぐ当てます。 使っている配布元のカーネルの更新と、CVEの番号がつくのを見張ります。NASやルーターは、メーカーの告知を確かめます。
  5. ほかのZDIの報告も見ます。 同じ時期のZDIの報告には、ネットワークの処理、VMwareの画面の部品、NVMeの部品の欠陥もあります。仮想マシンでVMwareの画面の部品を使う環境や、NVMeの共有の機能を使う環境は、配布元の更新を同じように確かめます。

よくある質問

QSambaを使っていれば影響しますか。

AKSMBDは、Sambaとは別の、カーネルの中で動くSMBのサーバーです。今回の2件はKSMBDの欠陥で、Sambaだけを使っている場合は対象ではありません。

QKSMBDを使っているかはどう確かめますか。

AThe Hacker Newsは、systemctl status ksmbdやlsmod | grep ksmbdで、KSMBDのサービスやモジュールが動いているかを確かめられると紹介しています。NASやルーターは、メーカーの告知を確かめます。

QCVEの番号はありますか。

A10月23日の時点で、2件ともCVEの番号はついていません。The Hacker Newsによると、Linuxカーネルは安定版の修正が出てからCVEをつけます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします