マクニカのセキュリティ研究センターは2026年10月7日、国内の会社が運営するWebシステムからの情報漏えいが相次いでいる件について、被害の傾向と攻撃の手法をブログで公表しました。10月6日時点で分かっていることを、伊藤忠サイバー&インテリジェンスとセキュアスカイ・テクノロジーから提供を受けた情報をもとにまとめたものです。数字で見ると、7月から公表が急に増えています。狙われるサイトも、ECサイトに限られなくなりました。
今年は10月6日までに119件、7月以降が81件
マクニカの集計では、同じような特徴を持つ国内のWeb侵害の公表は、2024年が62件、2025年が84件、2026年は10月6日までに119件で、合わせて265件です。今年の119件のうち約68%にあたる81件が、7月以降の公表でした。月別では、8月が26件、9月が27件です。
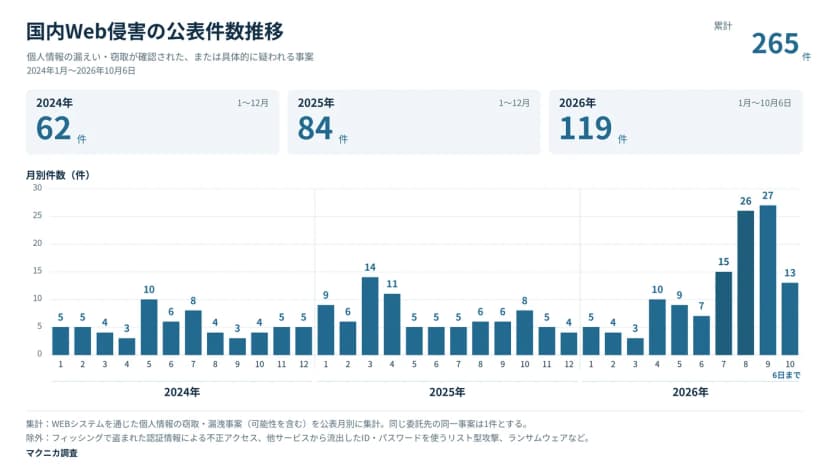 マクニカの集計。国内のWeb侵害の公表は、2024年が62件、2025年が84件、2026年は10月6日までに119件出典: マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(引用)
筆者は、これまでとは違う異常な事態が起きていると感じているとしています。数えているのは公表された事案だけで、同じ委託先の1つの事案を複数の会社が公表した場合は1件にまとめています。ホテルを狙うフィッシング、他のサービスから漏れたIDとパスワードを使うリスト型攻撃、ランサムウェアは、別の攻撃者によるものとして除いています。
狙われるサイトが広がった
以前は、ECサイトからクレジットカードの情報を盗む被害が目立っていました。いまは、さまざまな用途のWebシステムが狙われています。
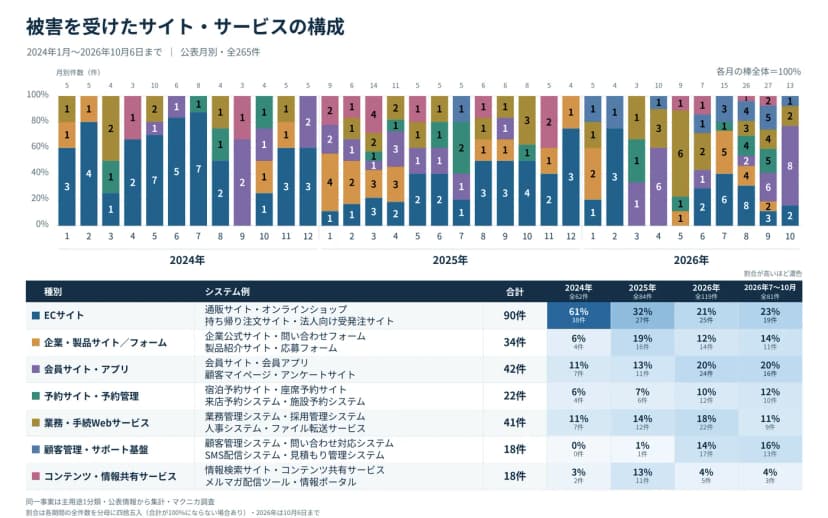 被害を受けたサイト・サービスの用途の内訳。ECサイトの割合が下がり、会員サイトや顧客管理などに広がった出典: マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(引用)
| 用途 |
2024年 |
2026年7月〜10月 |
| ECサイト |
61%(38件) |
23%(19件) |
| 会員サイト・アプリ |
11%(7件) |
20%(16件) |
| 顧客管理・サポートの仕組み |
0%(0件) |
16%(13件) |
| 企業・製品のサイト、フォーム |
6%(4件) |
14%(11件) |
| 予約サイト・予約管理 |
6%(4件) |
12%(10件) |
| 業務・手続きのWebサービス |
11%(7件) |
11%(9件) |
図書館の蔵書検索、観光列車の座席予約、大学のセミナーハウスの予約、公演チケットの払い戻しの管理といった、これまで狙われにくかったシステムでも、漏えいやその可能性が公表されています。業種や規模もばらばらです。マクニカは、特定の会社を狙うのではなく、個人情報を扱う公開のWebシステムを無差別に狙い、うまくいった方法を同じ技術を使うサイトでも試している可能性が高いとみています。
盗まれた情報も、お金に結びつきやすいものばかりではありません。7月以降の81件のうち、氏名や連絡先だけのものが11件、住所や生年月日までのものが9件ありました。単体では悪用しにくい情報まで、集められるだけ集めている様子がうかがえる、としています。
公表から原因が読み取れたのは2割
7月以降の81件を、各社の公表と続報に書かれた原因で分けると、次のとおりです。
| 原因 |
件数 |
| 製品・CMS・プラグイン・分析ツールなどの脆弱性 |
9件(11.1%) |
| 認証情報の悪用やパスワードへの攻撃 |
4件(4.9%) |
| サイトの設定やアクセス制御の不備 |
3件(3.7%) |
| 分けるための説明が足りないもの |
65件(80.2%) |
原因が書かれていなくても、何をされたかは公表されていることがあります。不正なプログラムの設置・実行が11件、APIやデータベースを通じた情報の取得が9件、不正なアカウントや認証キーの作成が6件でした。個人情報の漏えいの懸念は示さず、サイトの改ざんや不正な利用を公表した例も、7月以降に少なくとも25件あるとしています。
事案対応で見えた攻撃の動き
ここからは、公表ではなく、事案対応やログの分析から分かったことです。マクニカによると、特定の脆弱性だけを探すのではなく、サイト全体を広く調べ、画面やAPIを普通に動かしながら、情報に届く不備を探す動きが見えています。スマートフォンのアプリを解析してAPIキーを取り出し、正規のアクセスに見える形でAPIを呼び出す例もあります。
狙われている不備として、次のものを挙げています。
- 必要以上の情報を返すAPI、権限が強すぎるAPI
- 会員向けの機能に、ログインしていない人でもアクセスできてしまう問題
- 処理や条件の判定の不備、セッションの管理の不具合
- 一部では、管理画面の弱いパスワードや、既知の脆弱性(CVE)の悪用
AIによって共通のソフトウェアの未知の脆弱性(ゼロデイ脆弱性)が見つけられ、悪用されている状況は、いまのところ確認されていないとしています。起きているのは、アクセス権や設定、認証といった基本的な不備や、既知の脆弱性を広く探して悪用する動きです。同じ見方は、JPCERT/CCのJPCERT/CCが攻撃元を調査 Androidアプリ解析とAPI攻撃の痕跡や、NICTの公開アプリからサーバを狙う「A2B攻撃」とは NICTの注意喚起を解説でも示されています。攻撃側のAIの利用については、漏えい続出の背景に攻撃側のAI活用? 公式資料で分かること・分からないことにまとめています。
確認用のIPアドレス2件
マクニカは、ログを確かめるときに重点的に見るIPアドレスとして、10月6日時点の観測から次の2件を挙げています。今後書き足すことがあるとしています。
- 210.149.87[.]120
- 69.10.51[.]162
VPNの出口など、正規の利用者が混ざりうるものを含みます。アクセスがあっただけで、攻撃や被害が確定するわけではありません。ただし、ここから大量のアクセスがあったり、大量のエラーを起こす通信があったりする場合は、詳しいログの調査をするべきだとしています。この2件は、JPCERT/CCが10月8日に出した注意喚起でも、9月ごろに悪用されていた送信元として載っています(JPCERT注意喚起を情シスの週次点検に API・管理画面・BIツールの確認先)。
海外でも似た被害、日本が目立つ
筆者が海外の似た事件を調べたところ、2026年7月〜9月を中心に、13の国と地域で99件の例が見つかりました。韓国が30件で、通販・予約・教育・金融支援など、日本と似た状況です。フランスが11件、ポーランドが8件でした。日本の被害が目立つのは確かだが、日本だけが狙われているかは分からない、としています。
影響する会社・しない会社
- 影響する: 個人情報を扱うWebシステムやスマートフォンのアプリを、自社で公開している会社です。ECサイトでなくても、予約、問い合わせ、会員向けのサービス、顧客管理のシステムが狙われています。
- 影響する: Webシステムの開発や運用を委託している会社です。マクニカの集計でも、同じ委託先の事案で複数の会社が公表した例を1件にまとめて数えています。委託先が作ったAPIやアプリの点検は、委託元から頼まないと進まないことがあります。
- 影響しにくい: 個人情報を持つWebシステムやアプリを外に公開していない会社です。ただし、社員が使うクラウドのサービスやSaaSの側で漏えいが起きる可能性は残ります。
情シスが今日やること
- 公開しているものを洗い出す。 自社が外に出しているWebシステム、スマートフォンのアプリ、その連携先と、それぞれが持つ個人情報の種類と量を一覧にします。マクニカは、ここから始めるよう勧めています。
- 直近1か月のアクセスログを見る。 上の2件のIPアドレスも手がかりに、同じIPアドレスからのAPIへの大量のアクセス、403・404・503などのエラーの急な増加、存在しないファイルや機能を探るアクセス、普段より極端に多い正常な応答がないかを調べます。管理機能へのいつもと違う場所からのアクセス、データベースの負荷やエラーの増加、ログインの試行の増加も見ます。おかしなところがあれば、ログを保全し、さかのぼって調べます。
- 脆弱性診断の範囲を確かめる。 診断をしていないWebシステムやアプリが公開されていないかを確認します。診断をしていても、管理画面のように一般に公開しない機能は対象から外されがちです。管理機能や大事な機能が実際に診断されたか、管理機能は外からのアクセスを絞っているかを、委託先にも確かめます。
- APIとアプリの中身を点検する。 強い権限の機能で、アクセス権をサーバーの側で確かめているか。APIが必要以上のデータや、ログインしていない人に余計な結果を返していないか。APIキーだけで大きな権限を与えていないか。配るアプリやブラウザのコードに、秘密にするべきAPIキーやデータベースの認証情報を入れていないか(難読化しても取り出されうる)を見ます。
- 持っている情報を減らす。 使わなくなった個人情報や、備考欄などにたまった想定外の情報を見直します。サービスを終えたときは、サーバーを止めるだけでなく、APIキーも無効にします。
- 気づいたあとに誰が動くかを決める。 アクセスログ・エラーログ・サーバーの負荷を見張る仕組みが、上の兆しを本当に検知できるかを確かめます。通知を受けたあと、誰が確認し、誰に連絡し、調べるのかまで決めておきます。
マクニカは、被害を受けた組織が公表するときに、使われた手口を何か1つでも多く書いてほしいと呼びかけています。原因が読み取れない公表が8割という数字は、次に狙われる会社が点検の手がかりを得にくいことを示しています。自社で事故が起きたときに、何をどこまで公表するかを決めておくことも、備えの1つになります(当社の見立て)。IPAの相談先や緊急の対策は、IPA、不正アクセス特別相談窓口を開設 被害の疑いから初動を支援とIPAが不正アクセス続発で緊急の対策を要請 まず点検すべき3つにまとめています。
2026年10月21日時点の内容です。マクニカの集計とIPアドレスは、10月6日時点のものです。