JavaScriptの実行環境Node.js(サーバーなどでJavaScriptを動かすソフト)の開発チームが、セキュリティの更新を出すと予告しました。公開は10月21日(水)か、その少し後の予定です。対象は26.x・24.x・22.xの3つの系列です。
予告の段階なので、直す脆弱性の中身はまだ出ていません。この記事では、予告に書かれた範囲と、公開日までに済ませておく準備をまとめます。公開の後、中身を続報で伝えます。
予告に書かれていること
予告は、Node.jsの公式ブログに日本時間10月14日の正午付で載りました。書かれているのは次のことだけです。
| 項目 |
予告の内容 |
| 公開の予定 |
2026年10月21日(水)か、その少し後。時刻の記載はない |
| 対象の系列 |
26.x・24.x・22.x |
| 深刻度 |
最も高いものはHigh(3つの系列とも) |
| 件数 |
書かれていない |
| 保守の終わった版 |
更新が出るときは、いつも影響を受ける |
件数について補足します。3月の予告までは、High・Medium・Lowの件数を系列ごとに書いていました。6月の予告からは、最も高い深刻度だけを書く形に変わっています。件数と中身は、公開の日に同じページで分かります。
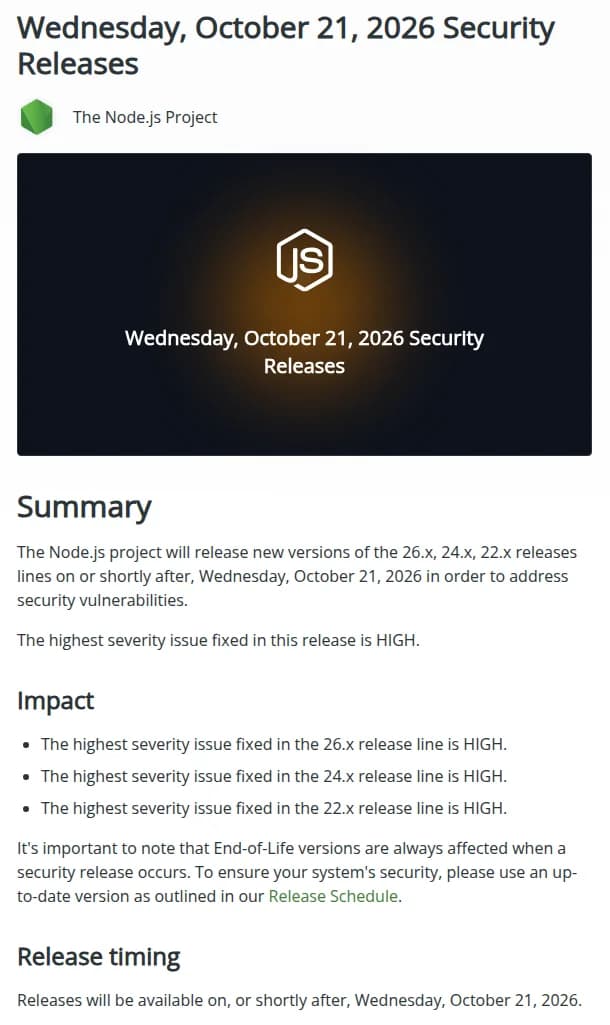 Node.jsの10月21日の更新の予告。対象の3つの系列と最も高い深刻度Highが並ぶ出典: Node.js(OpenJS Foundation)(引用)
It's important to note that End-of-Life versions are always affected when a security release occurs.
出典: Node.js「Wednesday, October 21, 2026 Security Releases」
保守の終わった版(End-of-Life、EOL)は、更新が出るたびに必ず影響を受ける、という意味です。
公開はいつ届くか
予告は日付だけで、時刻も時間帯もありません。参考に、2026年のこれまでの3回を、Node.jsのGitHubの公開の記録で日本時間に直しました。
| 回 |
予告した日付 |
実際の公開(日本時間) |
| 3月 |
3月24日(火) |
3月25日の5時台 |
| 6月 |
6月17日(水) |
6月18日の13時台 |
| 7月 |
7月27日(月) |
7月29日の23時台から30日の1時台 |
7月は2回延びました。27日に「追加の試験と確認」のため28日へ、28日に「基盤の問題」のため29日へ移っています。3回とも、日本時間では予告した日付の翌日以降に出ました。今回も22日以降にずれることを見込んでおきます(編集部の見立て)。
知らせは、公式ブログの脆弱性の記事のRSSと、告知だけを流すメーリングリストnodejs-secで受け取れます。
保守の対象の版と、終わった版
10月19日時点の状態と予定は次のとおりです(公式の予定表)。LTSは長期の保守のことです。保守の段階(Maintenance)では、主に重い不具合とセキュリティの修正が出ます。
| 系列 |
10月19日時点 |
予定 |
いまの最新 |
| 26.x |
Current(最新の系列) |
10月28日にLTSへ |
26.12.0 |
| 24.x |
LTS |
10月20日から保守の段階、2028年4月30日に終了 |
24.22.0 |
| 22.x |
LTS(保守の段階) |
2027年4月30日に終了 |
22.23.3 |
| 25.x |
終了 |
2026年6月1日に終了 |
なし |
| 20.x |
終了 |
2026年4月30日に終了 |
なし |
20.xは、3月の更新(20.20.2)が最後でした。19.x以前と21.x・23.xも、すでに終わっています。
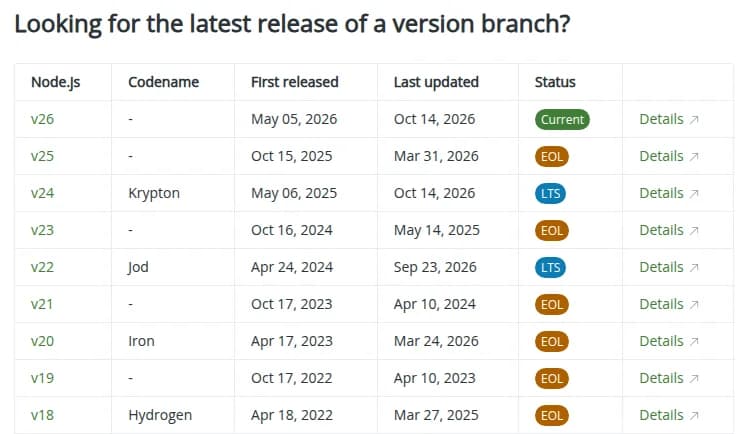 Node.jsの公式の版の一覧。26はCurrent、24と22はLTS、25と20はEOL出典: Node.js(OpenJS Foundation)(引用)
公式のEOLのページは、保守の終わった版には脆弱性の修正が出ず、公開された脆弱性をそのまま突かれる、と書いています。すぐに移れない会社向けに、HeroDevs・NodeSource・TuxCareの商用の保守も案内しています。ただし同じページは、これを一時の策とし、保守中の版へ上げることを目標にするよう求めています。
Node.jsは2025年3月から、新しいCVE(脆弱性の番号)の対象に、保守の終わった版も含めています。脆弱性を調べる道具が20.xなどを警告するのは、このためです。業務アプリのランタイムの保守の終わりは、.NET 8・9のサポートが11月10日に終了 業務アプリのランタイム移行をでも扱っています。
影響する会社・しない会社
- 影響する: サーバー・社員のPC・コンテナで、Node.js 26.x・24.x・22.xを動かしている会社。公開しているWebアプリやAPI、社内ツール、自動でビルドする環境(CI)を含みます
- 影響する: 20.x・25.xなど、保守の終わった版を使っている会社。直した版は出ません
- 確認が要る: 委託先が作って動かしているWebアプリや、Node.jsを組み込んだ製品を使っている会社。デスクトップアプリの土台のElectronも、Node.jsを組み込んでいます
- 確認が要る: Node.jsの入ったコンテナのイメージを使っている会社。イメージの中のNode.jsは、作り直すまで変わりません
- 影響しない: サーバー・PC・コンテナ・製品のどこでもNode.jsを動かしていない会社
どの機能に脆弱性があるかは、まだ分かりません。「この機能は使っていないから対象外」と決めるのは、公開を待ってからにします。Electronのアプリの扱いは、Electronに脆弱性3件、組み込み設定の確認と修正版への更新をも参考になります。
情シスが今日やること
- Node.jsを使っている所を洗い出します。 開発部門と委託先に、サーバー・CI・開発用のPC・コンテナ・製品のどこで動いているかを聞きます。21日までに一覧にします。
- 版を確かめます。 その環境で
node -v を実行すると、v22.23.3 のように版が出ます。コンテナは中で同じく実行するか、Dockerfileの元のイメージの行を見ます。
- 保守の終わった版を分けます。 20.x以前と25.xは、今回の更新でも直りません。22.x以降へ移す期限と担当を決めます。
- 各系列の最新の版へ先に上げておきます。 26.12.0・24.22.0・22.23.3にしておくと、公開日の更新が小さな差で済みます(編集部の補足)。
- 公開日の段取りを決めます。 RSSかnodejs-secで知らせを受け、検証と本番への反映の担当と枠を22日以降に取ります。コンテナはイメージを作り直します。製品に組み込まれたNode.jsは、作った会社に更新の予定を問い合わせます。
予告から公開までの備え方は、DrupalコアにRCEの脆弱性 修正公開、拡張モジュール経由は認証不要もの予告の段階の整理と同じ流れです。