10月15日〜19日の情報漏えい・不正アクセスの公表24件を、前回の図解でまとめました。その一覧のあとに、新しい公表が3件、すでに公表されていた件の続報が5件出ています。各社の公式の発表で確かめて、図にしました。
この記事の件数と言葉は、2026年10月21日に各社の公表で確かめたものです。続報で変わることがあります。
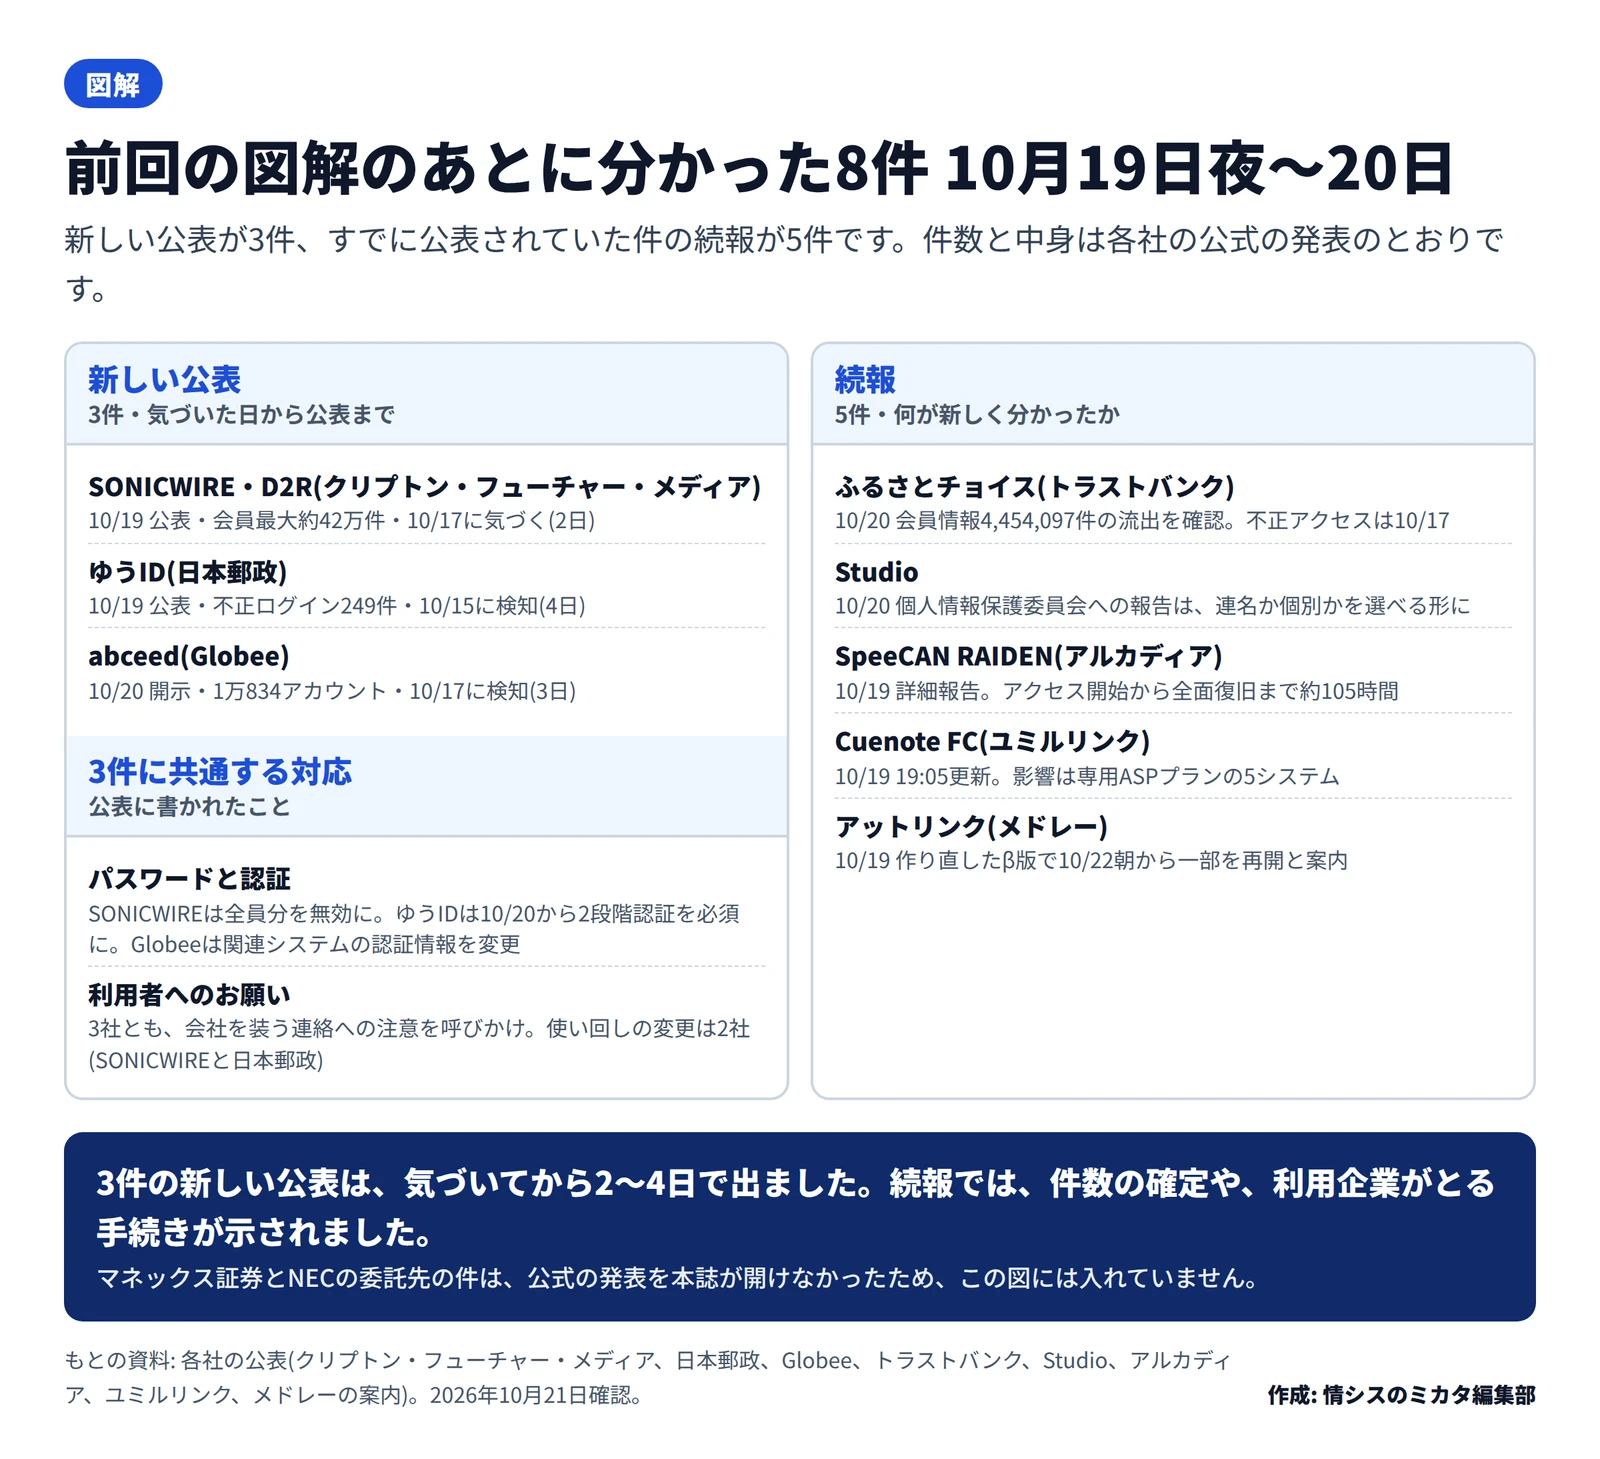
8件の一覧 新しい公表3件と続報5件
 前回の図解のあとに分かった8件(10月19日夜〜20日)作成: 編集部 / もとの資料: 各社の公表を編集部が整理
| 区分 |
会社・サービス |
公表 |
中身 |
| 新しい公表 |
SONICWIRE・D2R(クリプトン・フューチャー・メディア) |
10月19日 |
会員(ニュースレターの購読者を含む)最大約42万件の情報が閲覧・取得された可能性 |
| 新しい公表 |
ゆうID(日本郵政) |
10月19日 |
外部で漏れたIDとパスワードによる不正ログイン249件 |
| 新しい公表 |
abceed(Globee) |
10月20日 |
1万834アカウントのメールアドレスとハッシュ化したパスワードが漏えいした可能性 |
| 続報 |
ふるさとチョイス(トラストバンク) |
10月20日 |
会員情報4,454,097件の外部への流出を確認。不正アクセスは10月17日 |
| 続報 |
Studio |
10月20日 |
個人情報保護委員会への報告は、Studioがまとめる連名か、自社で個別かを選べる |
| 続報 |
SpeeCAN RAIDEN(アルカディア) |
10月19日 |
詳細報告。アクセスの開始から全面の復旧まで約105時間 |
| 続報 |
Cuenote FC(ユミルリンク) |
10月19日 |
19時5分の更新。影響のあるシステムは専用ASPプランのうち5システム |
| 続報 |
アットリンク(メドレー) |
10月19日 |
前のシステムは使わず、作り直したβ版で10月22日の朝から一部を再開と案内 |
新しい公表3件 気づいてから2〜4日
新しい3件は、どれも気づいてから数日で公表されています。
| 会社・サービス |
気づいた日 |
公表 |
日数 |
件数と項目 |
| SONICWIRE・D2R |
10月17日 20時ごろ |
10月19日 |
2日 |
最大約42万件。氏名、メールアドレス、ハッシュ化したパスワードなど |
| ゆうID |
10月15日(不審なアクセスを検知) |
10月19日 |
4日 |
249件。氏名、住所、生年月日、電話番号、メールアドレスなどが閲覧された可能性 |
| abceed |
10月17日(検知) |
10月20日 |
3日 |
1万834アカウント。メールアドレスとハッシュ化したパスワード(うち90はユーザー名も) |
日数は、公表に書かれた気づいた日から公表の日までを数えたものです。
対応の中身には違いがあります。クリプトン・フューチャー・メディアは全員のパスワードを無効にし、日本郵政(日本郵便)は10月20日からゆうIDのログインで2段階認証を必須にしました。Globeeは、不正アクセスの経路を断ち、関連するシステムの認証情報を変えたとしています。
利用者へのお願いでは、3社とも、会社を装うメールや連絡への注意を呼びかけています。ほかのサービスで同じパスワードを使っている場合の変更は、クリプトン・フューチャー・メディアと日本郵政が求めています。
続報5件 件数の確定と、利用企業の手続き
続報のうち、ふるさとチョイスは、10月19日の停止の時点では漏えいの有無が分かっていませんでした。10月20日に、10月17日の不正アクセスで会員情報4,454,097件が外部に流出したと公表しました。項目は、氏名、メールアドレス、住所、電話番号、ハッシュ化したパスワード、寄附控除の試算額です。
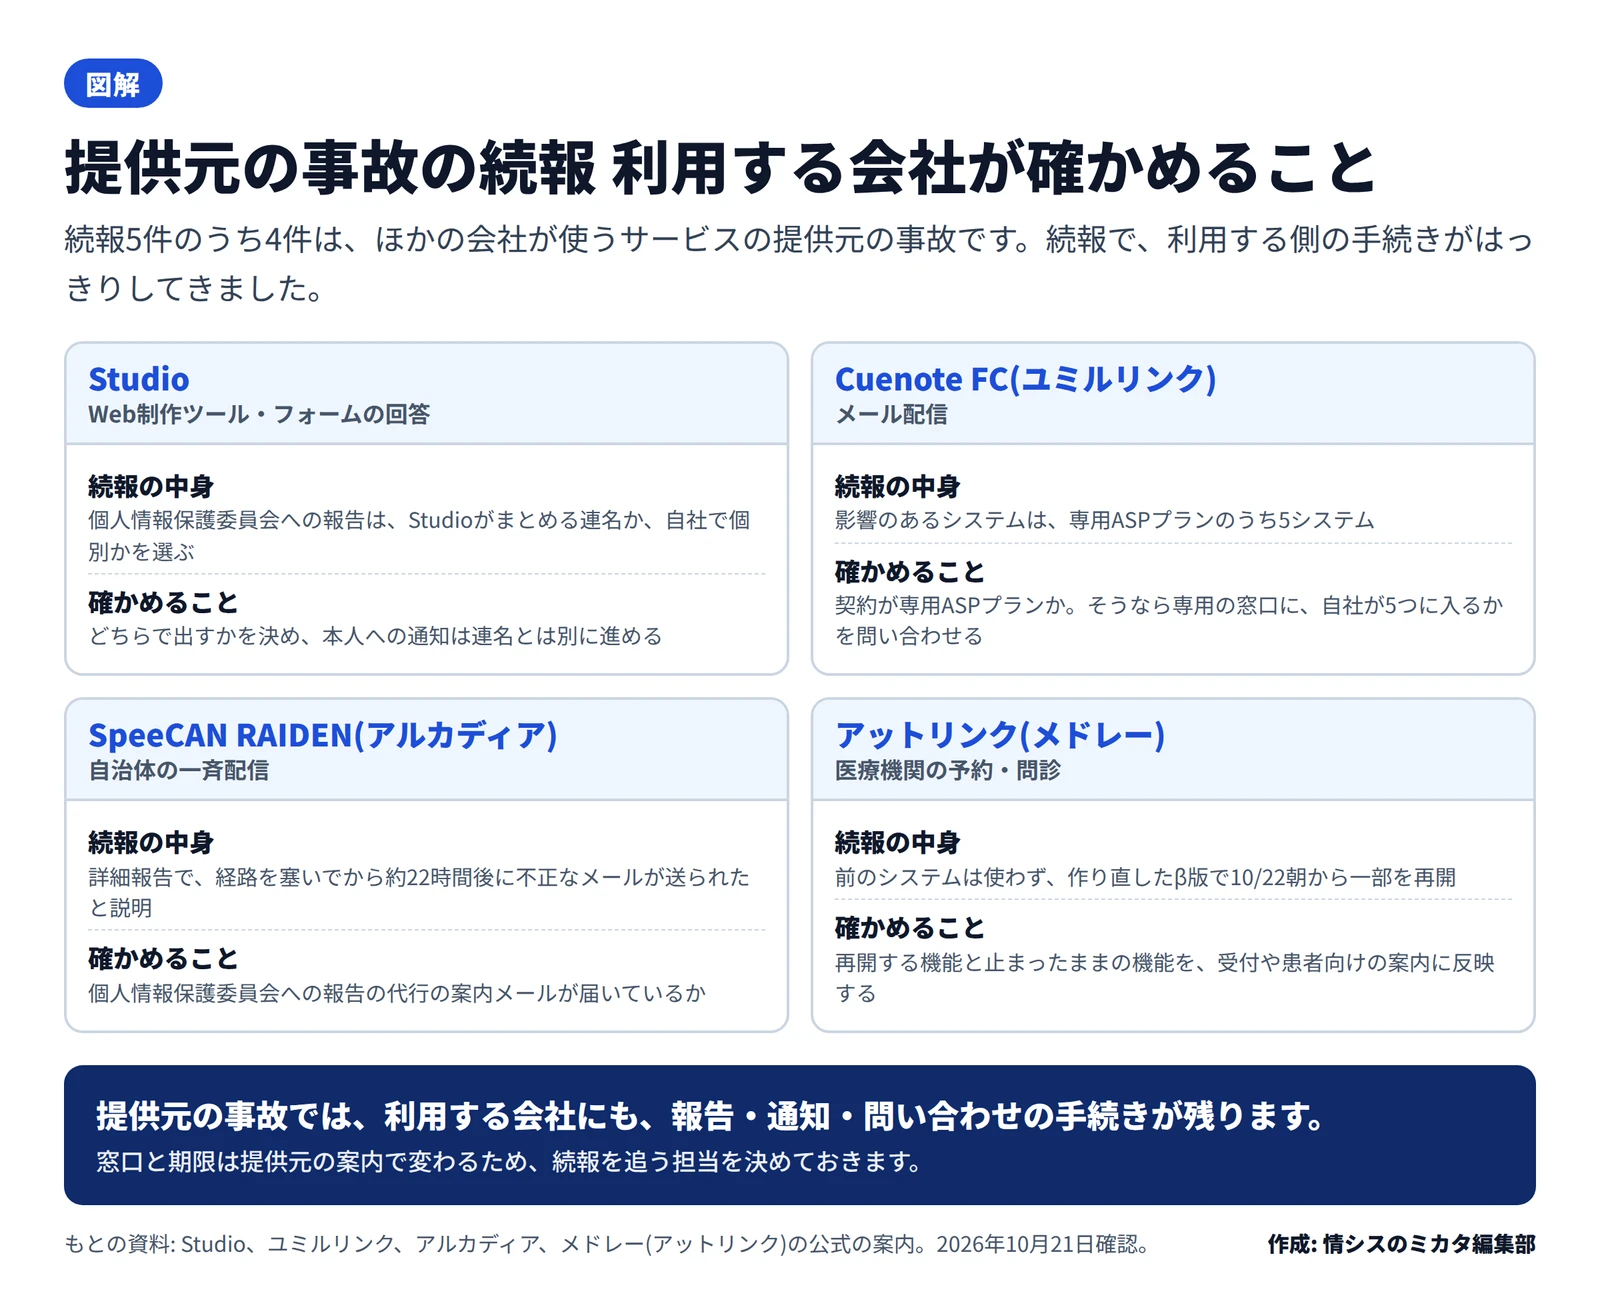
残りの4件は、ほかの会社や自治体、医療機関が使うサービスの提供元の事故です。続報で、利用する側がとる手続きがはっきりしてきました。
 提供元の事故の続報 利用する会社が確かめること作成: 編集部 / もとの資料: Studio・ユミルリンク・アルカディア・メドレーの案内を編集部が整理
| サービス |
続報の中身 |
利用する側が確かめること |
| Studio |
個人情報保護委員会への報告は、Studioがまとめる連名か、自社で個別かを選ぶ |
どちらで出すかを決める。本人への通知は連名とは別に進める |
| Cuenote FC |
影響のあるシステムは、専用ASPプランのうち5システム |
契約が専用ASPプランか。そうなら専用の窓口に、自社が5つに入るかを問い合わせる |
| SpeeCAN RAIDEN |
詳細報告で、経路を塞いでから約22時間後に不正なメールが送られたと説明 |
個人情報保護委員会への報告の代行の案内メールが届いているか |
| アットリンク |
前のシステムは使わず、作り直したβ版で10月22日の朝から一部を再開 |
再開する機能と止まったままの機能を、受付や患者向けの案内に反映する |
1件ずつの記事
このほか10月20日には、マネックス証券の新規口座開設の一時停止と、NECの委託先への攻撃も伝えられました。どちらも本誌の環境から公式の発表を開けず、報道をもとに記事にしたため、この図解の件数には入れていません。
今日からできること
- 社員に注意の呼びかけを出します。 SONICWIRE、ゆうID、abceed、ふるさとチョイスの名前を並べ、心当たりのある人に、パスワードの変更と、各社を名乗るメール・SMS・電話への注意を求めます。
- 会社で使っているゆうIDやabceedの法人契約を確かめます。 発送の手続きや研修で使っている場合は、誰のアカウントか、2段階認証の受け取り先が誰の端末かを確かめます。
- 提供元の事故の続報を追う担当を決めます。 Studio、Cuenote FC、SpeeCAN RAIDENのように、報告の方法や窓口が続報で変わることがあります。契約しているサービスの案内を、決まった担当が毎日見るようにします。
- 個人情報保護委員会への報告と本人への通知を分けて考えます。 提供元が報告をまとめる場合でも、本人への通知は利用する側の対応として残ることがあります。法務や個人情報の担当と、どちらを誰が進めるかを決めます。