本文へ移動
情シスのミカタ
ニュース約5分で読めます

サポート終了のDrayTek Vigor2960に脆弱性9件 悪用手順も公開、置き換えを

DrayTekのVPNルーター「Vigor2960」の管理画面に、ログインした攻撃者がコマンドを動かせる脆弱性など9件が見つかり、悪用の手順も公開されました。Vigor2960は2021年に販売が終わり、ファームウェアの保守も2026年12月で終わります。1.5.1.7で直ると書かれていないものも3件あります。管理画面の守りと、置き換えの計画を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
サポート終了のDrayTek Vigor2960に脆弱性9件 悪用手順も公開、置き換えを

この記事のまとめ

  • DrayTekのVPNルーター「Vigor2960」の1.5.1.6(Revision 8218)に、管理画面の処理(mainfunction.cgi)の脆弱性9件(CVE-2026-113389〜113397)が、2026年10月20日にGitHubの勧告のデータベースで公表されました。悪用の手順も公開済みです。
  • 9件はどれもログインが要りますが、コマンドを動かせるものが5件あり、うち3件はCVSSが9.9です。DrayTekは「1.5.1.7で多くの問題を直した。2960はサポートが終わっていて、重大な問題(認証なしの脆弱性など)だけ見直す」と答えています。勧告で1.5.1.7で直ると書かれていないものが3件あります。
  • Vigor2960は2021年12月に販売が終わり、DrayTek UKの一覧ではファームウェアの保守は2026年12月9日までです。1.5.1.7に上げ、管理画面を外に出さず、後継の機器への置き換えを急ぎます。
こんな方に#30代#40代#50代実務

台湾のDrayTekが作る拠点向けのVPNルーター「Vigor2960」に、管理画面の脆弱性が9件見つかりました。ログインした攻撃者が、機器の上でコマンドを動かせるものを含みます。悪用の手順も公開されています。Vigor2960は2021年に販売が終わり、ファームウェアの保守も2026年12月で終わる機器です。まだ使っている会社は、今の版を確かめ、管理画面の守りを固め、置き換えを急いでください。

何が見つかったか

2026年10月20日、GitHubの勧告のデータベースに、Vigor2960の1.5.1.6(Revision 8218)の脆弱性9件(CVE-2026-113389〜113397)が載りました。ドイツのCERT-Bundも同じ日に、深刻度を最も高い「kritisch(重大)」として勧告(WID-SEC-2026-4069)を出しています。9件はどれも、管理画面の処理(/cgi-bin/mainfunction.cgi)の中にあります。
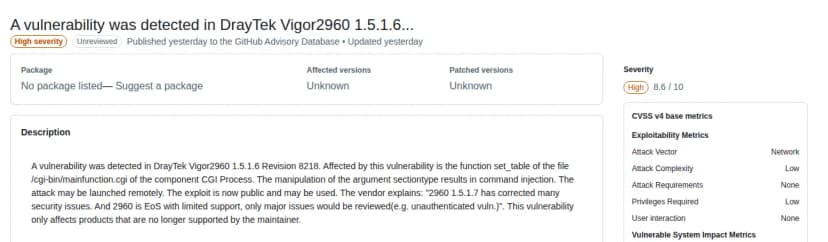
GitHubの勧告のデータベースのページ。DrayTek Vigor2960の1.5.1.6 Revision 8218の脆弱性で、深刻度はHigh、CVSS v4は8.6。説明には、管理画面の処理のset_tableの関数で、sectiontypeの値の扱いからコマンドの注入が起き、ネットワーク越しに攻撃でき、悪用の手順が公開されていること、DrayTekが2960の1.5.1.7で多くのセキュリティの問題を直した、2960はサポートが終わり支援は限られ、認証なしの脆弱性など重大な問題だけを見直すと答えていること、作り手のサポートが終わった製品だけに当たること、が書かれている。右に、攻撃の経路はネットワーク、必要な権限は低い、利用者の操作は不要という評価
GitHubの勧告(CVE-2026-113389、英語)。DrayTekはサポート終了で支援は限られると答えている出典: GitHub Advisory Database「GHSA-93hq-w565-c2gv」(引用)
CVE 中身 CVSS(v3) ログイン 勧告に「1.5.1.7で直る」の記載
CVE-2026-113389 コマンドの注入 9.9 要(低い権限) 無し
CVE-2026-113390 OSのコマンドの注入 9.9 要(低い権限) 無し
CVE-2026-113391 コマンドの注入(言語のファイルの取り込み) 9.9 要(低い権限) 有り
CVE-2026-113396 コマンドの注入(設定の表の名前の変更) 7.4 要(低い権限) 有り
CVE-2026-113397 コマンドの注入(IPsecの証明書の要求) 7.4 要(低い権限) 有り
CVE-2026-113392 パスの書き換え(ファイルの取り込み) 7.4 要(低い権限) 有り
CVE-2026-113394 パスの書き換え(プロファイルの設定) 7.4 要(低い権限) 無し
CVE-2026-113395 パスの書き換え(設定のファイルの取り込み) 7.4 要(低い権限) 有り
CVE-2026-113393 ファイルの取り込みの制限が無い 6.3 要(低い権限) 有り

勧告はどれも、攻撃はネットワーク越しにでき、悪用の手順が公開済みだとしています。必要な権限は「低い」とされ、管理画面に入れるアカウントが1つあれば悪用されうる、という評価です。

DrayTekの答え:「サポート終了で、限られた支援だけ」

勧告には、DrayTekの答えとして「2960の1.5.1.7で多くのセキュリティの問題を直した。2960はサポートが終わっていて支援は限られ、重大な問題(認証なしの脆弱性など)だけを見直す」と書かれています。また、9件とも「すでに作り手のサポートが終わった製品だけに当たる」と記されています。

1.5.1.7は2026年9月に公開されたファームウェアで、リリースノートには「WebのCGIの守りを強めた」とあります。9件のうち6件は、勧告に「1.5.1.7に上げれば直る」と書かれていますが、CVE-2026-113389、CVE-2026-113390、CVE-2026-113394の3件には、その記載がありません。認証が要る脆弱性は見直しの対象外ともとれる答えのため、1.5.1.7に上げても残るものがある前提で守ります(当社の見立て)。

サポートが終わった機器を使い続けるということ
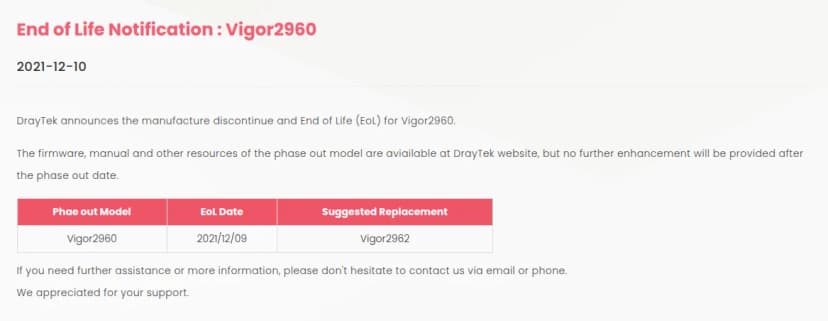
DrayTekの2021年12月10日の告知「End of Life Notification : Vigor2960」。Vigor2960の製造をやめ、販売の終わり(EoL)とすること、ファームウェアや説明書は引き続きサイトで公開するが、その後は機能の改善をしないこと、表にVigor2960、日付2021年12月9日、後継の推奨はVigor2962と書かれている
DrayTekの2021年12月の告知。Vigor2960の製造をやめ、後継にVigor2962を勧めた出典: DrayTek「End of Life Notification : Vigor2960」(引用)

DrayTekは2021年12月の告知で、Vigor2960の製造をやめ、その後は機能の改善をしないとし、後継にVigor2962を勧めました。英国の販売会社DrayTek UKの製品の一覧では、Vigor2960は2012年8月の発売で、販売の終了は2021年12月9日、ファームウェアの保守は販売の終了から5年で、2026年12月9日に終わります。

Vigor2960は、狙われてきた機器でもあります。米CISAの悪用が確認された脆弱性の一覧(KEV)には、同じ管理画面の処理の脆弱性が、2021年(CVE-2020-8515)、2024年(CVE-2020-15415)、2025年(CVE-2024-12987)に載っています。今回の9件も手順が公開されたため、同じように狙われる前提で考えます(当社の見立て)。

VPNの機器が狙われ続ける理由と守り方は、NetScalerはなぜ狙われ続けるのか 1年余りで悪用8件、VPN機器の守り方でも取り上げています。

影響する会社・しない会社

  • 影響する: 本社や拠点のVPNやネットの出口に、Vigor2960を使っている会社です。1.5.1.6以前なら9件すべてが当たります。
  • 影響する: Vigor2960の管理画面に、インターネットや広い社内のネットワークから入れる会社と、管理者のアカウントを複数の人や外部の業者で共有している会社です。
  • 影響しない: Vigor2960を使っていない会社です。今回の9件は、Vigor2960の1.5.1.6で見つかったものとして公表されています。同じ処理を持つほかのVigorの機種への影響は、勧告に書かれていません。

情シスが今日やること

  1. 機器を探す。 本社・拠点・倉庫・店舗のネットワークの機器の一覧で、DrayTek Vigor2960があるかを確かめます。保守の会社に任せている拠点は、保守の会社に機種と版を聞きます。
  2. 1.5.1.7に上げる。 見つかったら、ファームウェアを1.5.1.7に上げます。上げる前に、設定の控えを取ります。管理者のパスワードに「%」を使っている場合は、リリースノートの注意どおり、先にパスワードを変えます。
  3. 管理画面を外に出さない。 インターネットから管理画面(WebやSSH、Telnet)に入れないようにし、社内からも管理用の端末だけに絞ります。
  4. 管理者のアカウントを見直す。 使っていないアカウントを消し、残るアカウントのパスワードを、ほかと使い回していない長いものに替えます。業者と共有しているアカウントは、人ごとに分けます。
  5. 置き換えの計画を立てる。 ファームウェアの保守は2026年12月9日に終わります。後継の機種や別の製品への置き換えの予算と日程を、今月中に決めます。置き換えまでの間は、機器の記録(ログ)で、覚えのないログインや設定の変更がないかを定期的に見ます。

よくある質問

Q1.5.1.7に上げれば安全ですか。

A9件のうち6件は、勧告に1.5.1.7に上げれば直ると書かれています。残る3件(CVE-2026-113389、CVE-2026-113390、CVE-2026-113394)は、その記載がありません。1.5.1.7に上げたうえで、管理画面にインターネットから入れないようにし、置き換えを進めるのが確実です。

Qログインが要るなら、危険は小さいのではありませんか。

A攻撃に要る権限は「低い」と評価されていて、管理画面に入れるアカウントが1つ漏れるだけで悪用されえます。Vigor2960は、これまでにも同じ管理画面の処理の脆弱性が3件、米CISAの悪用が確認された脆弱性の一覧(KEV)に載っています。使い回しのパスワードや、初期のままのパスワードがあれば、危険は大きくなります。

Qサポートが終わると、どうなりますか。

ADrayTekは2021年の告知で、製造をやめ、その後は機能の改善をしないとしています。DrayTek UKの一覧では、販売の終了は2021年12月9日、ファームウェアの保守はその後5年で、2026年12月9日に終わります。それ以降は、新しい脆弱性が見つかっても直らない前提で考えます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月21日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします