カナダのサイバーセキュリティセンター(Cyber Centre)は、2026年10月19日、Redisの脆弱性CVE-2026-25243について、悪用されているとの公開の報告があると注意情報を更新しました。Redisが5月5日に直したもので、データを戻すRESTOREの命令から、サーバーの上で命令を実行される恐れがあります。5月の修正をまだ当てていないRedisは、すぐに確かめます。
カナダ当局の10月19日の更新
Cyber Centreの注意情報AV26-423は、Redisが5月5日に5件の脆弱性を直したことを伝えたものです。10月19日の「Update 1」で、次の一文が加わりました。
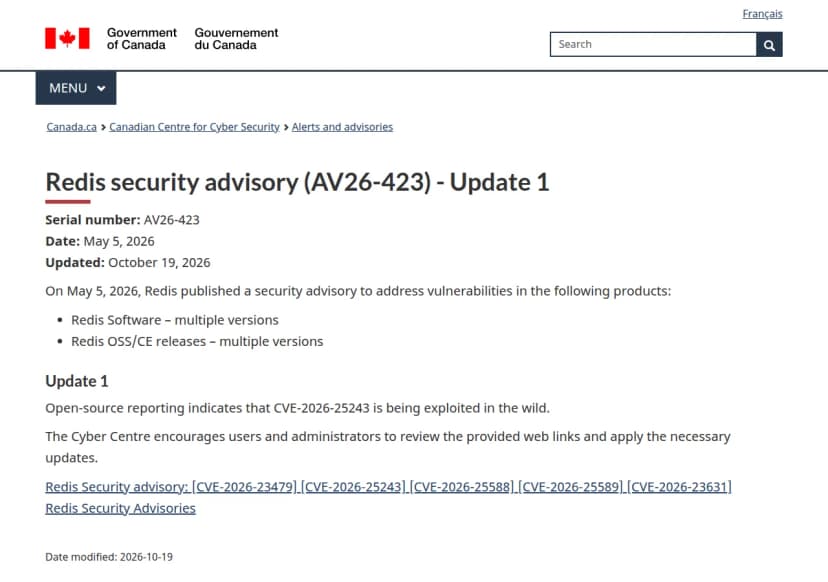 カナダのサイバーセキュリティセンターの注意情報AV26-423(10月19日の更新)出典: Canadian Centre for Cyber Security「Redis security advisory (AV26-423) - Update 1」(引用)
Open-source reporting indicates that CVE-2026-25243 is being exploited in the wild.
出典: Canadian Centre for Cyber Security「Redis security advisory (AV26-423) - Update 1」
公開の報告によると、CVE-2026-25243が実際に悪用されている、という意味です。Cyber Centreは、利用者と管理者に、Redisの資料を見て必要な更新を当てるよう求めています。どの報告をもとにしたかは書かれていません。
一方、Redisは5月5日の公表の時点で、悪用の証拠は無いとしていました。米国CISAの悪用が確認された脆弱性の一覧(KEV)にも、10月16日版の時点で載っていません。
CVE-2026-25243とは
RedisのRESTOREは、別のRedisから取り出したデータを、そのまま戻すための命令です。Redisによると、細工したデータをRESTOREに渡すと、認証された利用者が不正なメモリの読み書きを起こせます。その結果、Redisのサーバーの権限で命令を実行される恐れがあります。CVSSは7.7(High)です。
悪用には、Redisへの認証と、RESTOREを使える権限が要ります。Redisは、これを「認証のあとに起きる問題」としています。
5月5日の告知では、同じ時に次の5件を直しています。
| CVE |
中身 |
CVSS |
| CVE-2026-25243 |
RESTOREの命令の不正なメモリの読み書き。命令の実行の恐れ |
7.7 |
| CVE-2026-25588 |
RedisTimeSeriesのモジュールを使うときのRESTOREの同じ型の問題 |
7.7 |
| CVE-2026-25589 |
RedisBloomのモジュールを使うときのRESTOREの同じ型の問題 |
7.7 |
| CVE-2026-23479 |
待たされている接続を追い出すときの解放後の使用。命令の実行の恐れ |
7.7 |
| CVE-2026-23631 |
Luaの処理での解放後の使用。読み取り専用でない複製(レプリカ)だけが対象 |
6.1 |
直った版
| 種類 |
直った版 |
| Redis OSS/CE |
6.2.22、7.2.14、7.4.9、8.2.6、8.4.3、8.6.3 |
| Redis Software |
8.0.10-64、7.22.2-79、7.8.6-253、7.4.6-279、7.2.4-153 |
| Redis Cloud |
5月5日の時点で、すべての環境に修正済み(Redisが当てる) |
LinuxのディストリビューションのRedisは、各社の版で確かめます。Debianでは、Debian 12(bookworm)が5:7.0.15-1~deb12u8(DLA-4682-1)、Debian 13(trixie)が5:8.0.2-3+deb13u3(DSA-6538-1)で直っています。
影響する会社・しない会社
- 影響する: Redis OSS/CE、Redis Softwareを自分で動かしていて、上の直った版より前の版を使っている会社です。アプリのキャッシュやセッションの保存、キューなどで使われます。
- 影響する: インターネットや広い社内のネットワークから届く所にRedisを置いている会社と、パスワードを設定していないRedisを使っている会社です。攻撃の条件の「認証」を満たされやすくなります。
- 影響する: 業務の製品やコンテナのイメージにRedisが入っている会社です。中のRedisの版は、提供元に確かめます。
- 影響する: Debian 13でValkeyを使っている会社です。Debianのトラッカーでは、10月19日時点で修正の版がまだです。
- 影響しない: Redis Cloudです。Redisは、5月5日の時点ですべての環境に修正を当てたとしています。
情シスが今日やること
- 自分で動かしているRedisを洗い出します。 サーバー、コンテナ、業務の製品の中のものを含めます。
redis-server --version か、Redisにつないで INFO server の redis_version で版を確かめます。
- 直った版より前なら、上げる日を決めます。 悪用の報告があるので、外から届く所にあるものから先に上げます。ディストリビューションのパッケージは、各社のセキュリティの告知の版と照らします。
- 外から届かないようにします。 Redisの待ち受けのポート(標準は6379)が、インターネットや不要なネットワークから届かないよう、ファイアウォールで絞ります。
- 認証と権限を確かめます。 パスワードが設定されているか(requirepassかACL)。アプリの利用者に、使わないRESTOREなどの命令を許していないかを、ACLで確かめます。
- 怪しい動きが無いかを見ます。 Redisの利用者の一覧(ACL LIST)に覚えのない利用者がいないか、ログに見慣れない接続元や RESTORE の命令が無いかを確かめます。
2026年10月19日時点の内容です。