本文へ移動
情シスのミカタ
トレンド約6分で読めます

証明書の信頼の一覧の地図 eMudhraの件で見るブラウザ・OS・言語の更新

インドの認証局eMudhraの中間証明書8件の鍵が破られた件で、ブラウザ・OS・言語・製品のそれぞれが、どこの「信頼の一覧」をどう直したかを図解しました。ブラウザは自動で守られ、ほかは更新や作り直しが要ります。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
証明書の信頼の一覧の地図 eMudhraの件で見るブラウザ・OS・言語の更新

この記事のまとめ

  • eMudhraの中間証明書8件の鍵が破られた件で、各社が直した「信頼の一覧」を、ブラウザ・OS・言語と実行環境・製品とサービスの4つの置き場所に分けて図にしました。
  • ChromeとFirefoxは、報告の数時間後に、自動で受け取る失効の一覧で守りました。OS・言語・製品は、それぞれの一覧を更新するか、作り直すまで守られません。
  • Goで作ったツールは作り直し、Pythonの仮想環境は1つずつpipを上げます。10月27日(米国時間)には、ChromeがemSignのルートを外します。
こんな方に#30代#40代#50代実務

インドの認証局eMudhraの中間証明書8件で、秘密鍵の作り方に誤りがあり、だれでも鍵を取り出せる状態でした。10月17日の報告から1週間で、ブラウザ、OS、言語、製品の各社が、それぞれの「信頼の一覧」(どの認証局の証明書を正しいとみなすかの一覧)を直しました。

この件で分かったのは、信頼の一覧が1か所ではないことです。ブラウザが守られても、サーバーやアプリはそれぞれの一覧を持っていて、別に直す必要があります。この記事は、一覧の置き場所と直し方を、2枚の図にまとめました。事故そのものの詳しい経過は、eMudhra、中間CAの鍵が破られSSL/TLS事業から撤退 証明書の差し替えと一覧の更新をにあります。

信頼の一覧は、4つの場所にある
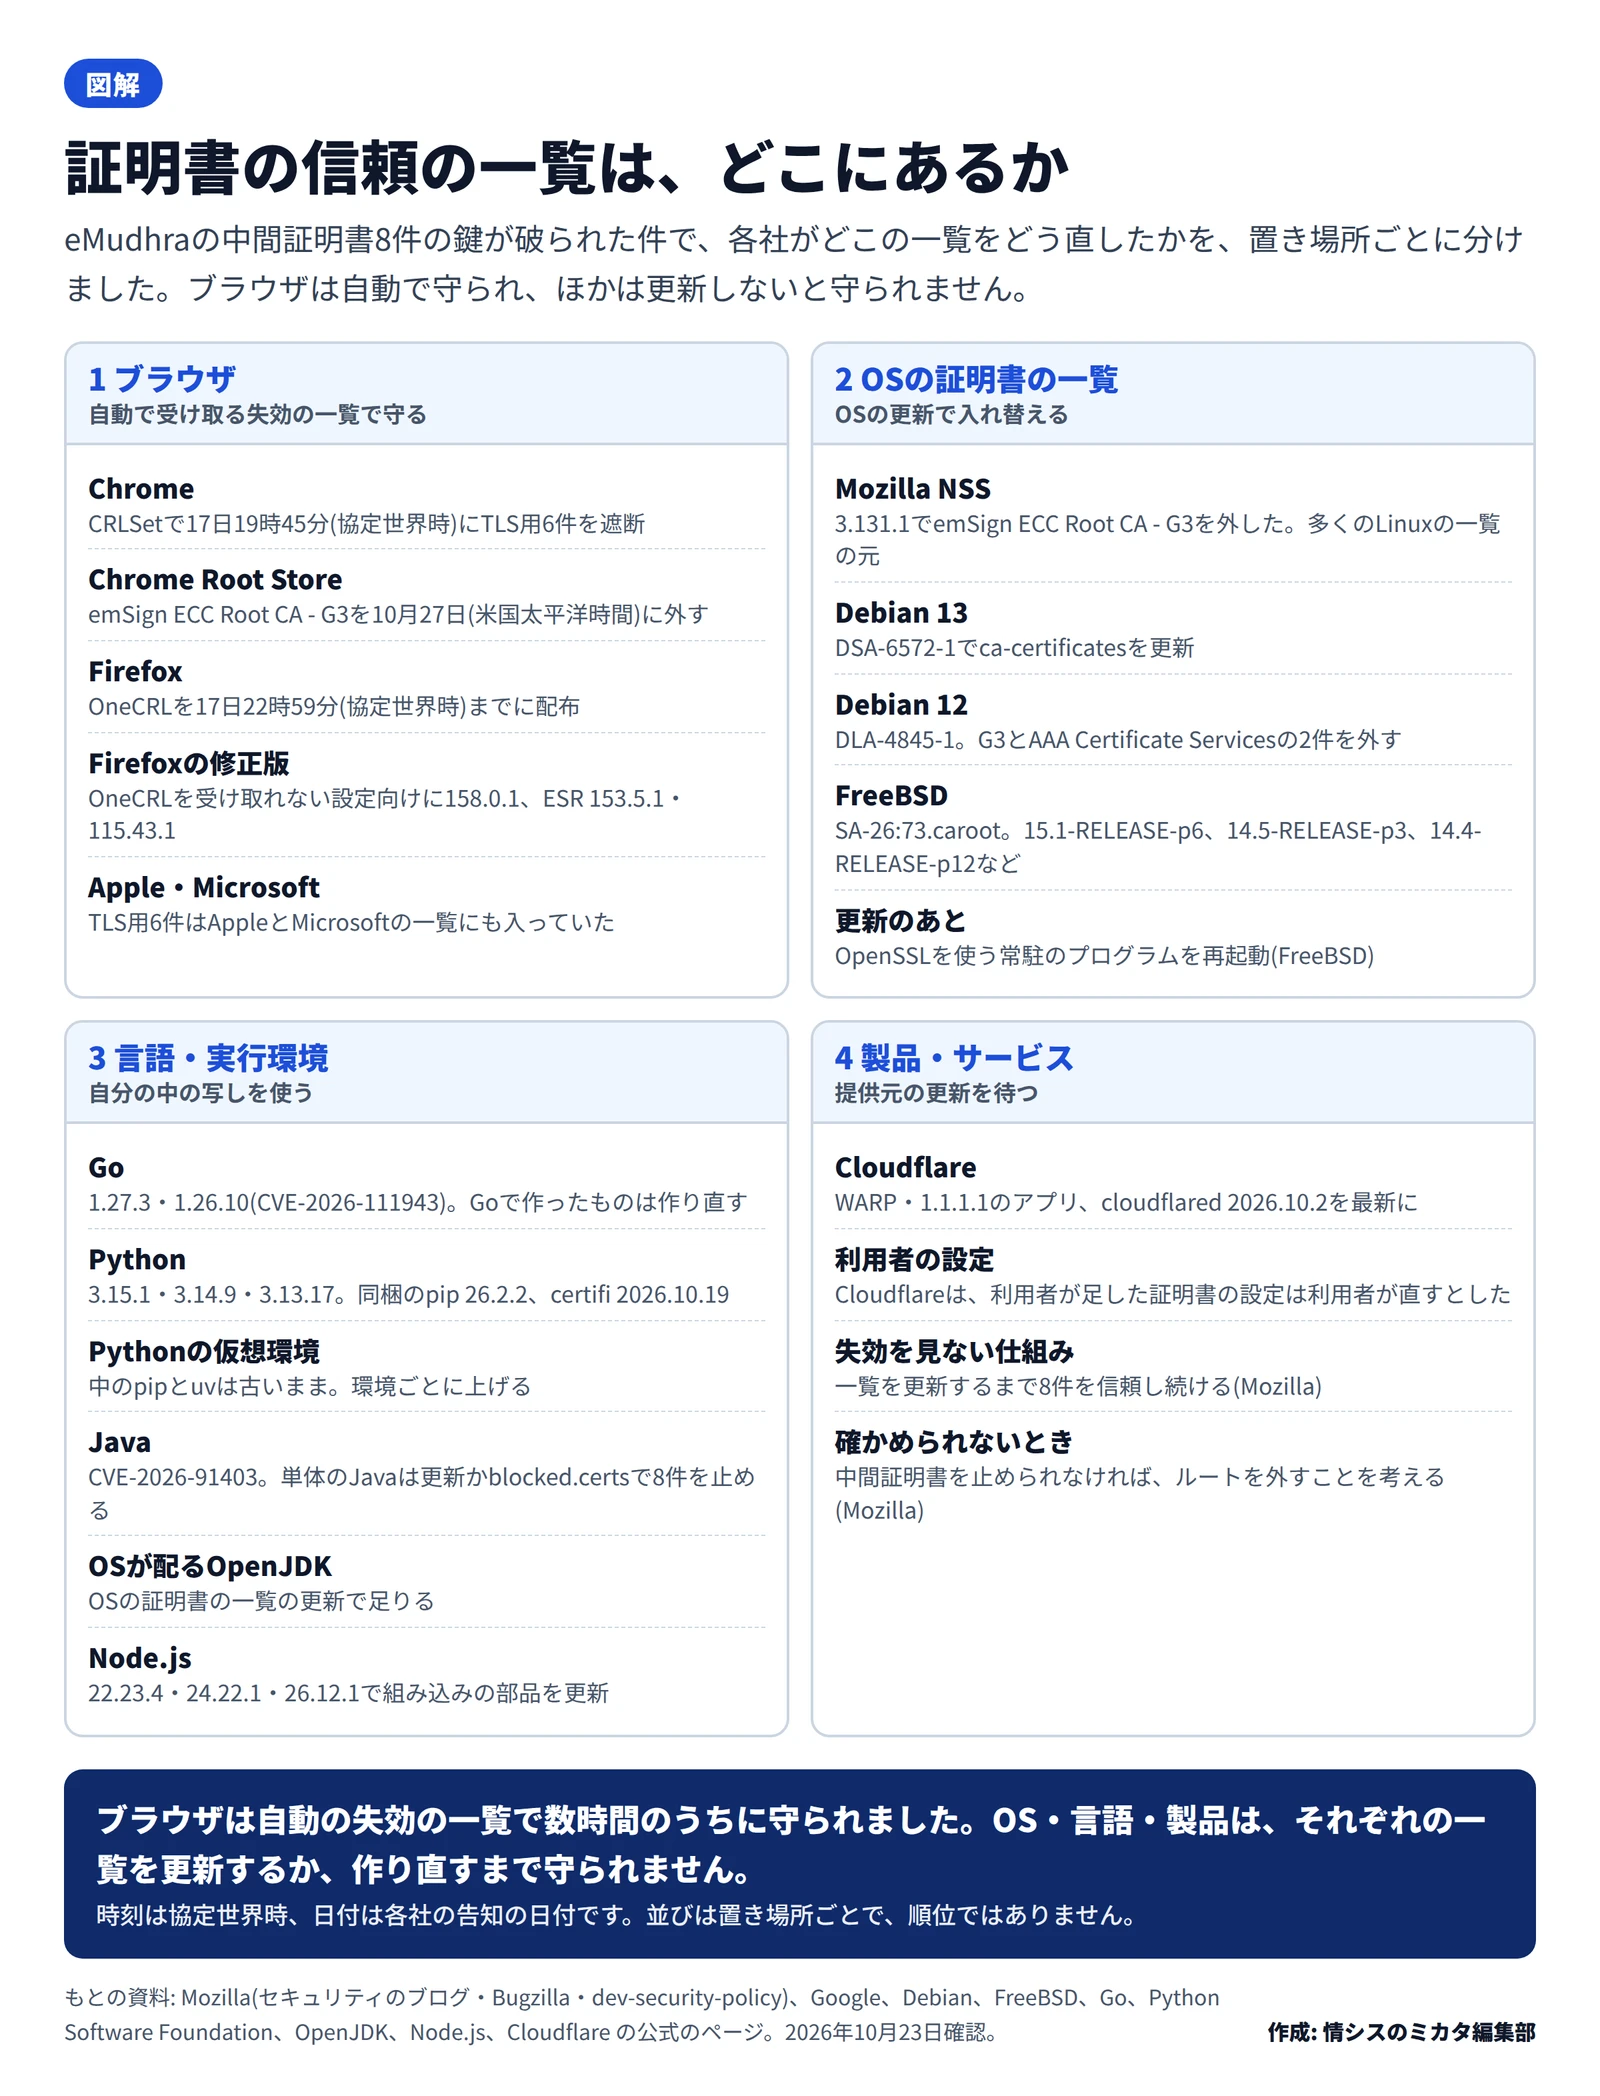
図解。題は証明書の信頼の一覧は、どこにあるか。4つの区画。1 ブラウザ(自動で受け取る失効の一覧で守る): ChromeはCRLSetで17日19時45分にTLS用6件を遮断、Chrome Root StoreからemSign ECC Root CA - G3を10月27日に外す、FirefoxはOneCRLを17日22時59分までに配布、受け取れない設定向けに158.0.1とESR、6件はAppleとMicrosoftの一覧にも入っていた。2 OSの証明書の一覧: Mozilla NSS 3.131.1でG3を外す、Debian 13はDSA-6572-1、Debian 12はDLA-4845-1、FreeBSDはSA-26:73.caroot、更新のあと常駐を再起動。3 言語・実行環境: Go 1.27.3・1.26.10で作り直し、Python 3.15.1などでpip 26.2.2とcertifi 2026.10.19、仮想環境は環境ごと、JavaはCVE-2026-91403、OSのOpenJDKはOSの更新で足りる、Node.js 22.23.4など。4 製品・サービス: Cloudflareのアプリとcloudflared、利用者の設定は利用者が直す、失効を見ない仕組みは一覧の更新まで信頼し続ける。
証明書の信頼の一覧の置き場所 ブラウザ・OS・言語・製品の4つ作成: 編集部 / もとの資料: 各社の公式の告知をもとに編集部が作成
置き場所 製品・仕組み 直し方(公式の告知)
ブラウザ Chrome CRLSetで、17日19時45分(協定世界時)にTLS用6件を遮断。Chrome Root StoreからemSign ECC Root CA - G3を10月27日(米国太平洋時間)に外す
ブラウザ Firefox OneCRLを17日22時59分(協定世界時)までに配布。OneCRLを受け取れない設定向けに158.0.1、ESR 153.5.1・115.43.1
ブラウザ Apple・Microsoft TLS用6件は、AppleとMicrosoftの信頼の一覧にも入っていた(Mozillaの事故の報告)
OS Mozilla NSS 3.131.1でemSign ECC Root CA - G3を外した
OS Debian Debian 13はDSA-6572-1、Debian 12はDLA-4845-1でca-certificatesを更新。G3とAAA Certificate Servicesの2件を外す
OS FreeBSD SA-26:73.caroot。15.1-RELEASE-p6、14.5-RELEASE-p3、14.4-RELEASE-p12など。更新のあと、OpenSSLを使う常駐のプログラムを再起動
言語・実行環境 Go 1.27.3・1.26.10(CVE-2026-111943)。Goで作ったものは作り直す
言語・実行環境 Python 3.15.1・3.14.9・3.13.17。同梱のpip 26.2.2、certifi 2026.10.19。仮想環境の中のpipとuvは環境ごとに上げる
言語・実行環境 Java CVE-2026-91403。単体で入れたJavaは更新か、blocked.certsで8件を止める。OSが配るOpenJDKはOSの一覧の更新で足りる
言語・実行環境 Node.js 22.23.4・24.22.1・26.12.1で組み込みの部品を更新
製品・サービス Cloudflare WARP・1.1.1.1のアプリ、cloudflared 2026.10.2を最新に。利用者が足した証明書の設定は、利用者が直す
製品・サービス 失効を見ない仕組み 一覧を更新するまで8件を信頼し続ける。中間証明書を止められなければ、ルートを外すことを考える(Mozillaの勧め)

Mozillaは、信頼の一覧を配る各社に向けて、失効の情報を必ず確かめ、確かめられなければ接続を断る仕組みなら対応は要らないと説明しています。逆にいえば、失効を確かめない仕組みは、一覧を直すまで守られません。FreeBSDは、OpenSSLは初期の設定では失効を確かめないとしています。
報告から1週間の動きと、守られ方の4つの型

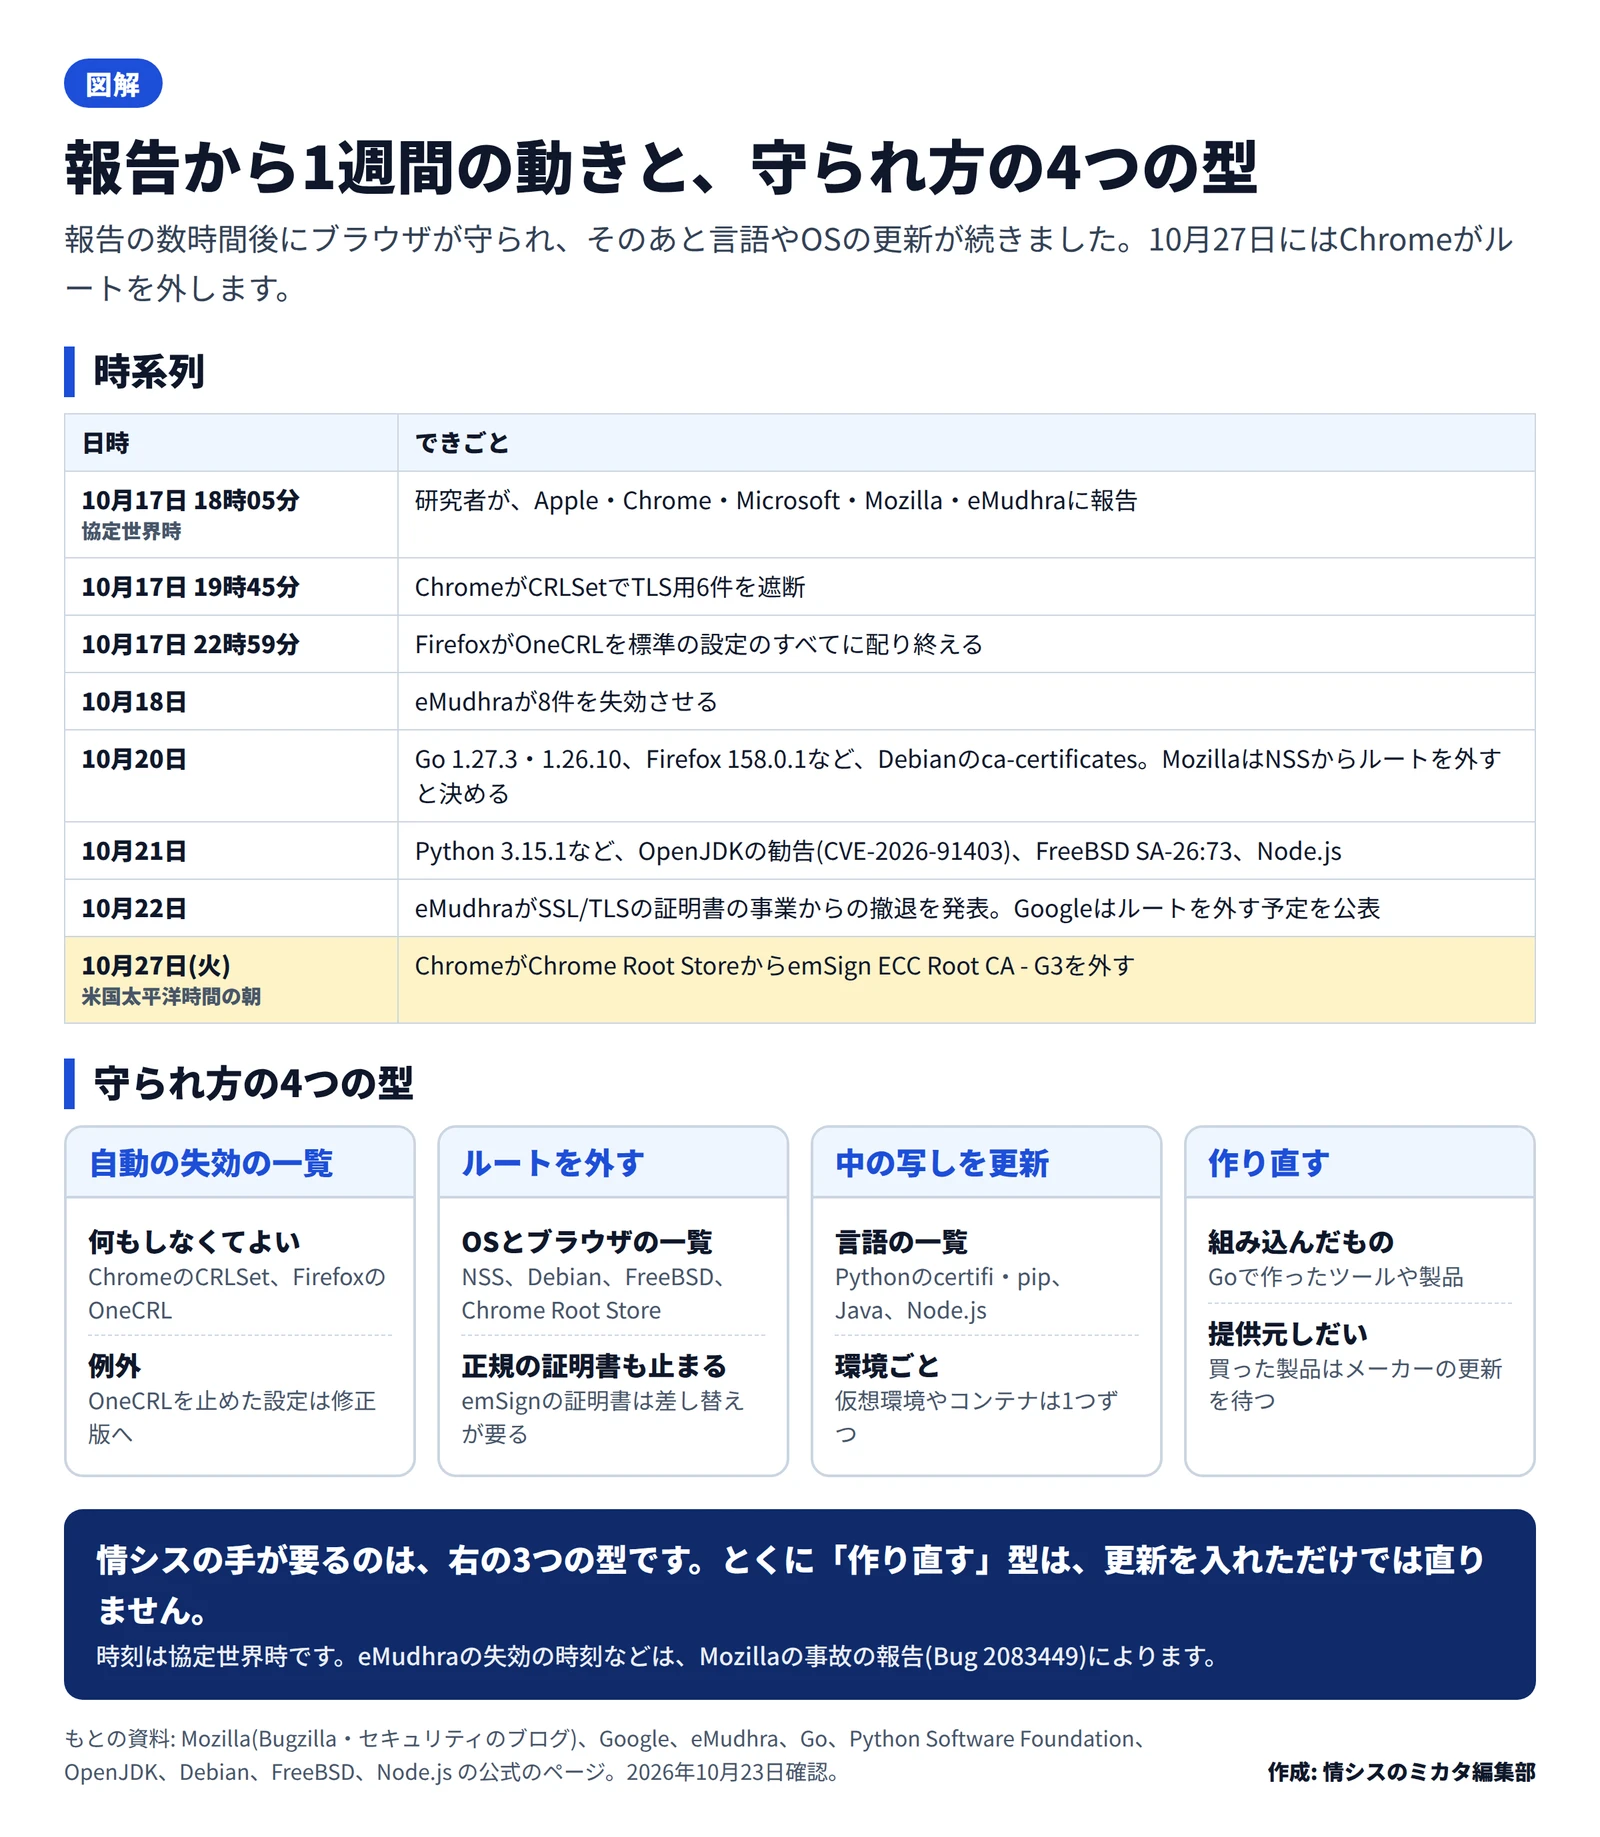
図解。題は報告から1週間の動きと、守られ方の4つの型。時系列の表: 10月17日18時05分に研究者が報告、19時45分にChromeが遮断、22時59分にFirefoxが配り終える、10月18日にeMudhraが失効、10月20日にGo・Firefox・Debianの更新とMozillaがルートを外す決定、10月21日にPython・OpenJDK・FreeBSD・Node.js、10月22日にeMudhraの撤退の発表とGoogleの予定の公表、10月27日にChromeがルートを外す。守られ方の4つの型: 自動の失効の一覧、ルートを外す、中の写しを更新、作り直す。まとめは、情シスの手が要るのは右の3つの型で、作り直す型は更新を入れただけでは直らない。
報告から1週間の動きと、守られ方の4つの型作成: 編集部 / もとの資料: 各社の公式の告知をもとに編集部が作成
日時 できごと
10月17日18時05分(協定世界時) 研究者が、Apple・Chrome・Microsoft・Mozilla・eMudhraに報告
10月17日19時45分 ChromeがCRLSetでTLS用6件を遮断
10月17日22時59分 FirefoxがOneCRLを標準の設定のすべてに配り終える
10月18日 eMudhraが8件を失効させる
10月20日 Go 1.27.3・1.26.10、Firefox 158.0.1など、Debianのca-certificates。MozillaはNSSからルートを外すと決める
10月21日 Python 3.15.1など、OpenJDKの勧告(CVE-2026-91403)、FreeBSD SA-26:73、Node.js
10月22日 eMudhraがSSL/TLSの証明書の事業からの撤退を発表。Googleはルートを外す予定を公表
10月27日(火)、米国太平洋時間の朝 ChromeがChrome Root StoreからemSign ECC Root CA - G3を外す

守られ方は、4つの型に分けられます(当社の整理)。

型 例 情シスの手間
自動の失効の一覧 ChromeのCRLSet、FirefoxのOneCRL 何もしなくてよい。OneCRLを止めた設定は修正版へ
ルートを外す NSS、Debian、FreeBSD、Chrome Root Store OSの更新を入れる。emSignの正規の証明書も止まるので、使っていれば差し替える
中の写しを更新 Pythonのcertifi・pip、Java、Node.js 環境ごとに更新する。仮想環境やコンテナは1つずつ
作り直す Goで作ったツールや製品 新しい版で作り直す。買った製品はメーカーの更新を待つ

なぜ、ブラウザ以外は遅れるのか

ブラウザは、遮断の一覧を自分で配る仕組み(CRLSetやOneCRL)を持っていて、利用者が何もしなくても数時間で守られます。これに対して、サーバーのOSや言語は、証明書の一覧をファイルとして持ち、更新を入れたときに入れ替わります。さらに、Goで作ったツールのように、一覧をプログラムの中に組み込んでいるものは、作り直すまで古い一覧のままです。

社内のシステムは、ブラウザよりも、サーバーの間の通信(APIの呼び出し、バッチ、監視の道具)の方が多くあります。そうした通信は、ブラウザの更新では守られません。今回の件は、どの仕組みがどの一覧を使っているかを知っておく機会になります(当社の見立て)。

影響する会社・しない会社

  • 影響する: サーバーやコンテナで、Python・Java・Go・Node.jsのアプリを動かしている会社。言語ごとの一覧の更新や作り直しが要ります
  • 影響する: emSignのSSL/TLSの証明書を自社のサイトやAPIで使っている会社。10月27日(米国時間)以降、Chromeからつながらなくなる恐れがあり、差し替えが要ります
  • 影響する: 取引先のサイトやAPIにつなぐ会社。相手がemSignの証明書を使っていると、接続が止まることがあります
  • 影響が小さい: 社員がブラウザだけでWebのサービスを使う会社。ChromeとFirefoxは自動で守られています

情シスが今日やること

  1. サーバーのOSの更新を入れます。 Debianはca-certificatesの更新、FreeBSDはSA-26:73の更新を入れ、OpenSSLを使う常駐のプログラムを再起動します。
  2. 言語ごとの一覧を確かめます。 Pythonはすべての仮想環境でpipとcertifiを上げ、単体で入れたJavaは更新するか、blocked.certsで8件を止めます。Node.jsは22.23.4・24.22.1・26.12.1へ上げます。
  3. Goで作ったツールを作り直します。 社内で作ったGoのツールは1.27.3か1.26.10で作り直し、買った製品はメーカーに更新の予定を聞きます。
  4. emSignの証明書を探します。 自社のサイト・API・VPNで使っていれば、10月27日より前に、ほかの認証局の証明書へ差し替える日を決めます。
  5. 接続の切り分けの手順に入れます。 取引先のAPIなどにつながらなくなったら、相手の証明書がemSignでないか、Debianの更新で外れたAAA Certificate Servicesの古い連なりでないかを確かめる、と手順に書いておきます。

よくある質問

Qブラウザを更新すれば、会社のPCは全部守られますか。

Aブラウザは守られますが、ほかは別です。サーバーのOSの証明書の一覧、Python・Java・Goなどの言語が持つ一覧、製品が中に持つ一覧は、それぞれ更新するまで8件を信頼し続けます。

QGoで作ったツールは、Goを更新すれば直りますか。

A直りません。Goは1.27.3と1.26.10で8件を信頼しない修正を入れましたが、すでに作ったツールは古い一覧のまま動きます。新しいGoで作り直します。

QemSignの証明書を使っていない会社も、何かする必要がありますか。

A相手の会社のサイトやAPIがemSignの証明書を使っていると、10月27日(米国時間)以降、Chromeなどからつながらなくなる恐れがあります。取引先との接続が止まったときの切り分けに、この件を入れておきます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします