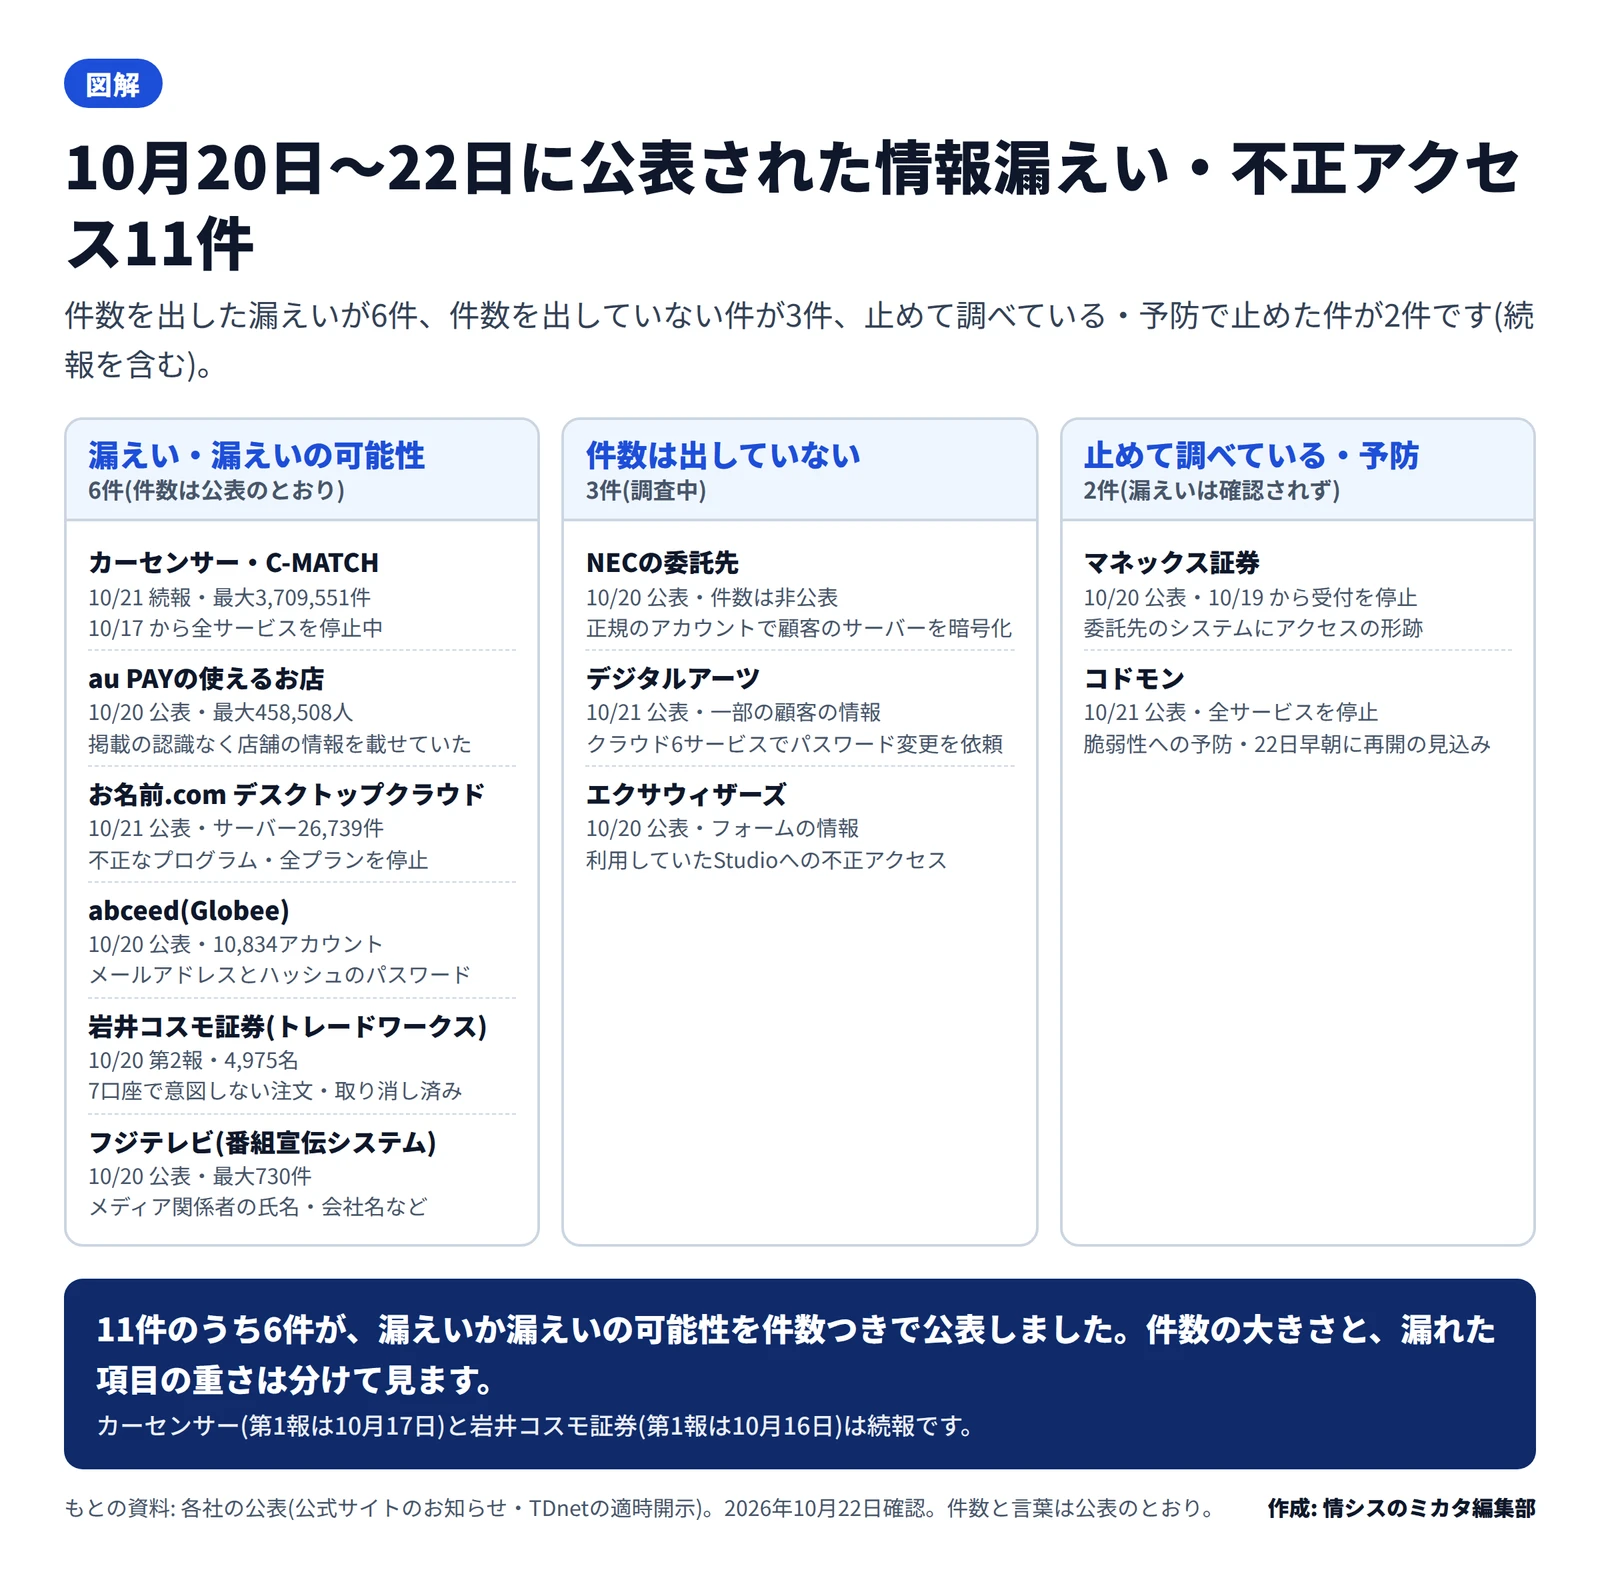
2026年10月20日から22日の3日間に、国内で情報漏えい・不正アクセス・予防のためのサービスの停止の公表が11件(続報2件を含む)ありました。今回目立ったのは、入口が自社のサイトではなかった件です。委託先のアカウント、利用していたサイトの制作サービス、サービスの提供元の運用の認証情報から入られた件が、11件のうち6件ありました。各社の公表の言葉をそのまま並べ、件数の読み方と、自社で確かめることを整理します。
11件の一覧 件数と状況は公表のとおり
 10月20日〜22日に公表された11件 件数と状況作成: 編集部 / もとの資料: 各社の公表(公式サイトのお知らせ・TDnetの適時開示)
| 公表 |
会社・サービス |
起きたこと |
件数・規模 |
| 10月21日(続報) |
カーセンサー・C-MATCH(リクルート) |
不正アクセスで個人情報の漏えいの可能性。10月17日から全サービスを停止中 |
最大370万9551件 |
| 10月20日 |
au PAYの使えるお店(KDDI) |
個人事業主の店舗の情報を、掲載を明確に認識しないまま載せていた可能性 |
最大45万8508人 |
| 10月21日 |
お名前.com デスクトップクラウド(GMOインターネット) |
利用者のサーバーに不正なプログラム。全プランを停止 |
サーバー26,739件 |
| 10月20日 |
abceed(Globee) |
メールアドレスとハッシュ化したパスワードの漏えいの可能性 |
10,834アカウント |
| 10月20日(第2報) |
岩井コスモ証券(トレードワークスの提供システム) |
漏えいが増え、7口座で意図しない注文(取り消し済み) |
4,975名 |
| 10月20日 |
フジテレビ(番組宣伝システム) |
メディア関係者の氏名・会社名などの漏えいの可能性 |
最大730件 |
| 10月20日 |
NECの委託先 |
正規のアカウントで顧客のサーバーを暗号化、ファイルの漏えい |
非公表 |
| 10月21日 |
デジタルアーツ |
クラウドの運用の環境に侵入。一部の顧客の情報が見られた可能性 |
非公表(6サービス) |
| 10月20日 |
エクサウィザーズ |
利用していたStudioへの不正アクセスで、フォームの情報の漏えいの可能性 |
非公表 |
| 10月20日 |
マネックス証券 |
委託先が管理するシステムにアクセスの形跡。新規口座の受付を停止 |
漏えいは書かれていない |
| 10月21日 |
コドモン |
重大な脆弱性への予防で全サービスを停止。22日早朝に再開の見込み |
漏えいは確認されず |
件数の大きさ 最大370万件から最大730件まで
件数を出したのは6件です。いちばん大きいのはカーセンサー・C-MATCHの最大370万9551件で、カーセンサーnetで販売店に問い合わせた人の情報(321万421件)が大半を占めます。ほとんどが氏名と住所(原則は市区町村まで)で、決済の情報とログインのパスワードは含まれていないとしています。
件数の数え方は会社ごとに違います。au PAYは「人」、お名前.comは「サーバーの件数」、abceedは「アカウント」、岩井コスモ証券は「名」、フジテレビは「件」です。「最大」や「可能性」がつくものは、調べが進むと変わることがあります。件数の大きさと、漏れた項目の重さは分けて見ます。
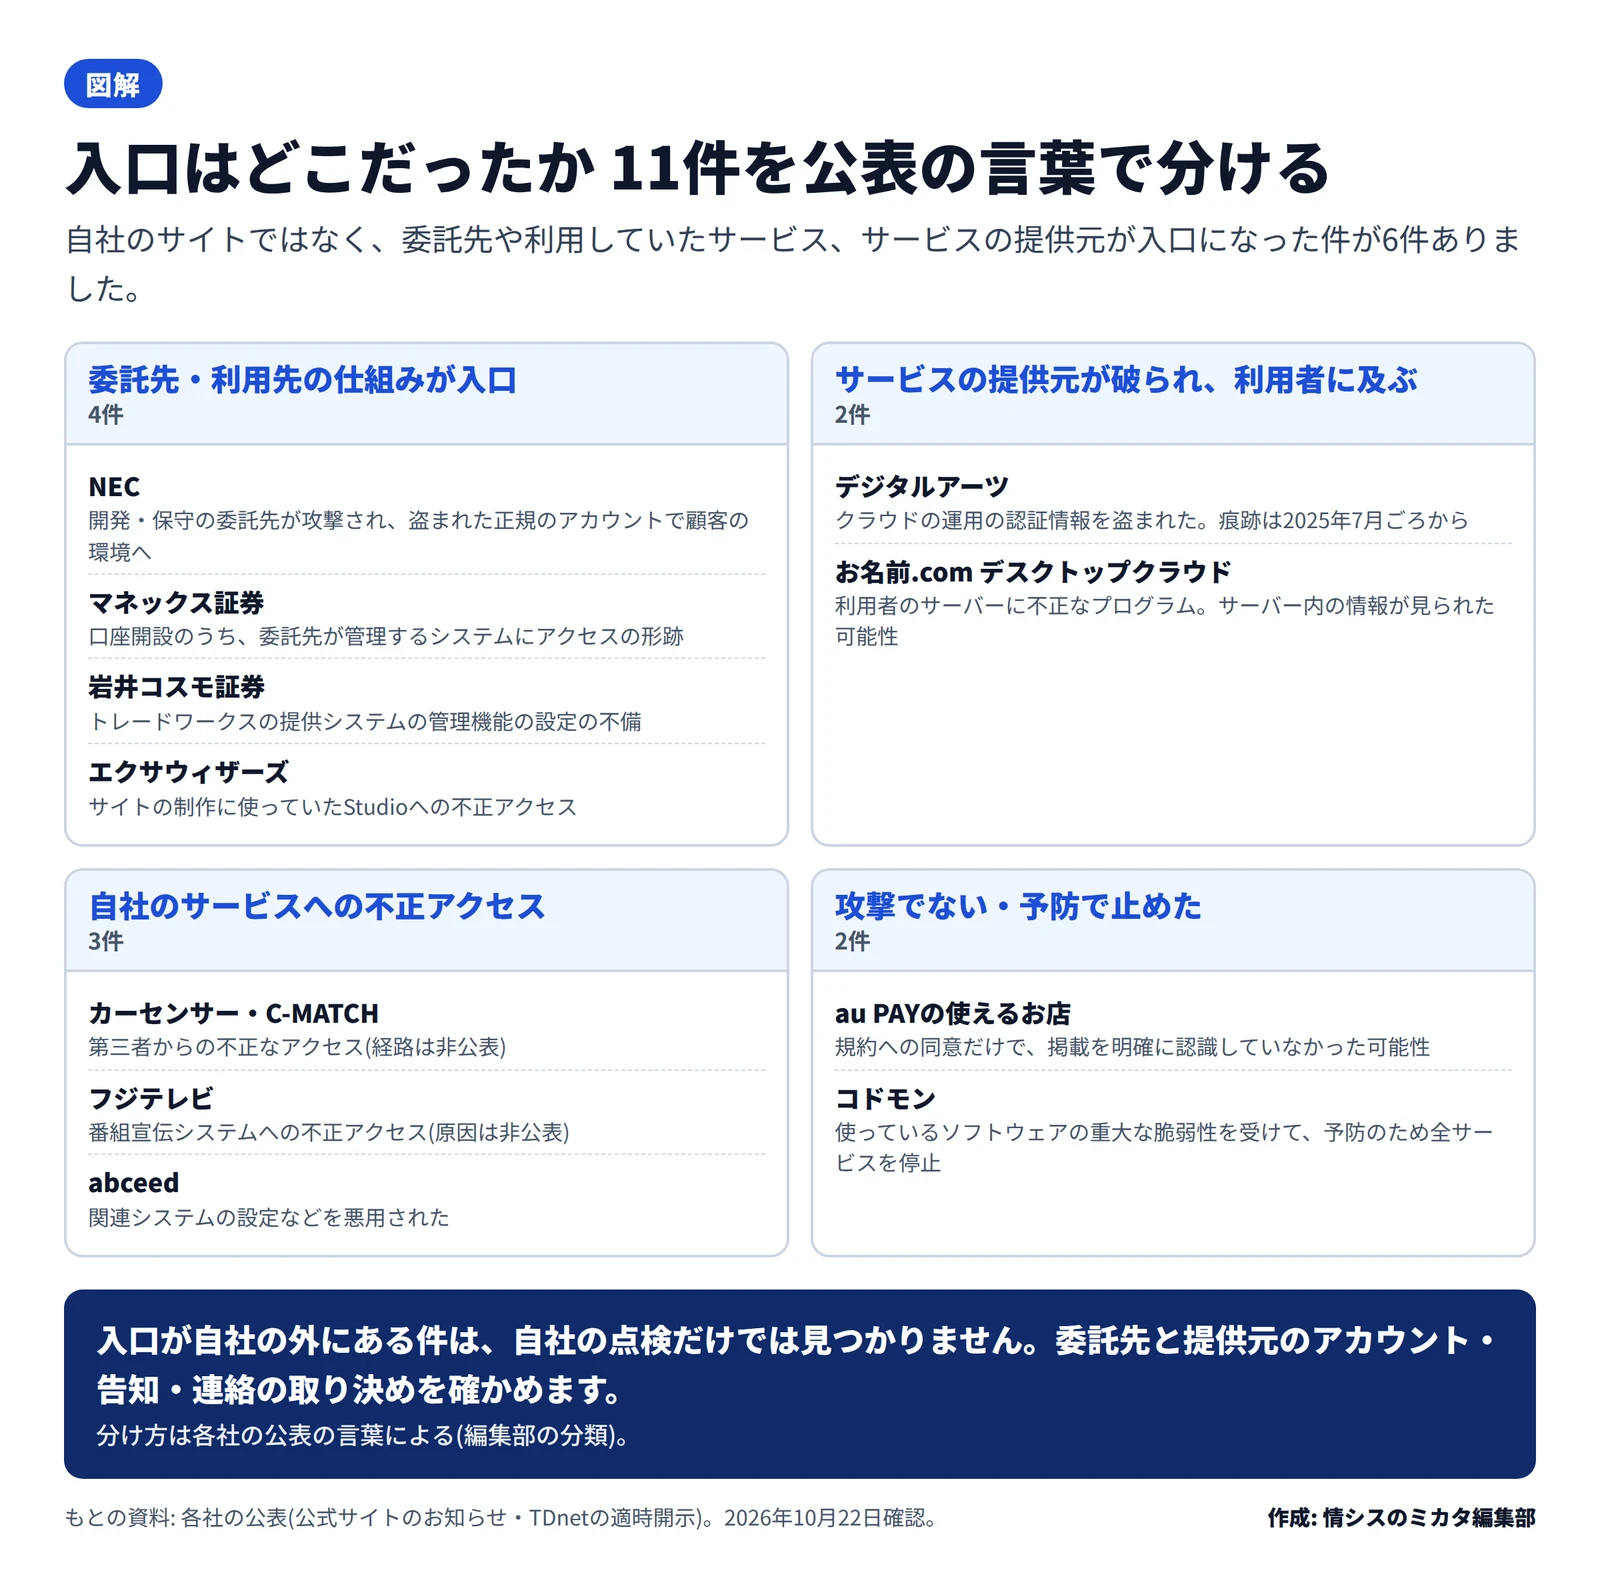
入口はどこだったか 6件が自社の外
 入口はどこだったか 11件を公表の言葉で分けた作成: 編集部 / もとの資料: 各社の公表(公式サイトのお知らせ・TDnetの適時開示)
| 入口 |
件数 |
会社・サービス |
| 委託先・利用先の仕組み |
4件 |
NEC(開発・保守の委託先の正規のアカウント)、マネックス証券(委託先が管理する口座開設のシステム)、岩井コスモ証券(トレードワークスの提供システムの管理機能の設定の不備)、エクサウィザーズ(利用していたStudio) |
| サービスの提供元が破られ、利用者に及ぶ |
2件 |
デジタルアーツ(クラウドの運用の認証情報)、お名前.com デスクトップクラウド(利用者のサーバー) |
| 自社のサービスへの不正アクセス |
3件 |
カーセンサー・C-MATCH、フジテレビ、abceed |
| 攻撃でない・予防で止めた |
2件 |
au PAYの使えるお店(掲載の同意の取り方)、コドモン(脆弱性への予防の停止) |
分け方は、各社の公表の言葉による編集部の分類です。カーセンサーとフジテレビは、入口の経路を公表していません。
入口が自社の外にある件は、自社のサーバーやサイトをいくら点検しても見つかりません。NECの件では、委託先が攻撃され、盗まれた正規のアカウントで顧客の環境に入られました。デジタルアーツの件では、痕跡が2025年7月ごろまでさかのぼり、見つかったのは10月9日の総点検でした。提供元が気づいて知らせてくれることを前提に、自社でも、委託先のアカウントや提供元からの告知を見張れる所を増やしておくことが大事です(当社の見立て)。
1件ずつの記事
その前の5日間(10月15日〜19日)の24件は、情報漏えい・不正アクセス24件を図解 10月15日〜19日の件数と公表日数でまとめています。
今日からできること
- 社員に注意の呼びかけを出します。 11件のサービスの名前を並べ、心当たりのある人に、パスワードの変更と、各社を名乗るメール・SMS・電話への注意を求めます。会社のメールアドレスで登録している人には、偽のお知らせに気をつけるよう添えます。
- 委託先のアカウントを洗い出します。 開発・保守の委託先が、自社の環境に入るために使うアカウントと端末、共有のファイルの置き場所を一覧にし、多要素認証と、使っていないアカウントの停止を確かめます。
- 使っているクラウドの提供元の告知を見ます。 デジタルアーツの6つのクラウドサービス、お名前.com デスクトップクラウド、Studioなど、今回の提供元のサービスを使っていないかを契約の台帳で確かめます。使っていれば、パスワードの変更など、各社の求める対応を済ませます。
- 委託先との連絡の取り決めを確かめます。 マネックス証券のように、委託先のシステムで「形跡」の段階で受付を止めた例もあります。侵害の疑いの段階で知らせてもらう決まりと期限が、委託の契約にあるかを見ます。
- 公開のページに載せる情報の同意を見直します。 au PAYの件は攻撃ではなく、規約への同意だけでは掲載を明確に認識していたとは限らない、というものでした。取引先や会員の情報を公開のページに載せている場合は、同意の取り方と載せる範囲を見直します。
2026年10月22日時点の内容です。件数と言葉は各社の公表のとおりで、続報で変わることがあります。