本文へ移動
情シスのミカタ
トレンド約4分で読めます

MicrosoftがAIエージェント隔離の「MXC」を公開 情シスの統制の観点

Microsoftは2026年10月7日、AIエージェントなどの実行をポリシーで隔離する「Microsoft Execution Containers(MXC)」を正式公開しました。エージェントがアクセスできるファイルやネットワークの範囲を外側から制限できます。ただし今は主に開発者向けで、Intuneでの一元管理は近日提供です。情シスがどう受け止めるか、動向と統制の観点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
MicrosoftがAIエージェント隔離の「MXC」を公開 情シスの統制の観点

この記事のまとめ

  • Microsoftは2026年10月7日、「Microsoft Execution Containers(MXC)」を正式公開しました。信頼できないコードや、AIエージェント(自律的にファイルやコマンドを操作するAI)の実行を、ポリシーで隔離するしくみです。オープンソース(MITライセンス)として公開されています。
  • MXCは、AIエージェントがアクセスできる範囲(ファイル・ネットワーク・画面など)を、エージェントの外側から強制します。エージェントが自分で権限を広げられない構造で、適用・記録・許可のモードがあります。エージェントの意図しないデータアクセスや「暴走」を抑えるための、ガードレールの考え方です。
  • ただし現時点では、主に開発者やエージェント製品の提供側が組み込むしくみです。情シスがIntuneで一元管理するしくみは「近日提供」で、まだ使えません。強い隔離(仮想マシンなど)は実験的で、安定版のWindows 11では既定の機能も完全には使えないなど、前提が重い段階です。
  • 「今すぐ中小企業が導入・管理する道具」ではなく、AIエージェントの実行を隔離する考え方が標準になり始めた、という動向です。情シスは、自社で使う(使おうとしている)AIエージェント製品が、こうした隔離に対応しているかを見る観点を持っておくとよいでしょう。
こんな方に#30代#40代#50代実務

Microsoftは2026年10月7日、「Microsoft Execution Containers(MXC)」を正式公開しました。信頼できないコードや、AIエージェント(自律的にファイルやコマンドを操作するAI)の実行を、ポリシーで隔離するしくみです。AIを業務で使い始めた会社にとっては、「AIエージェントをどこまで動かしてよいか」を制御する、新しい選択肢になります。ただし、今すぐ中小企業の情シスが導入・管理できるものではありません。動向と、情シスがどう受け止めるかの観点を、公式情報をもとに整理します。

MXCとは何か

MXCは、Microsoftの説明によると「信頼できないコードや、動的に生成されるワークロードのための、ポリシー駆動の実行レイヤー」です。AIエージェント本体やそのツール、生成物などをこのしくみの中で動かし、(1)エージェントの行動とアクセス範囲を制限し、(2)人の操作とエージェントの操作を区別し、(3)エージェントの活動を監視します。

2026年10月7日に正式公開(一般提供)され、オープンソース(MITライセンス)として公開されています。単一の隔離技術ではなく、OSに備わる軽量なサンドボックスから仮想マシンまで、複数の隔離方式を、共通のしくみとSDKで扱う設計です。
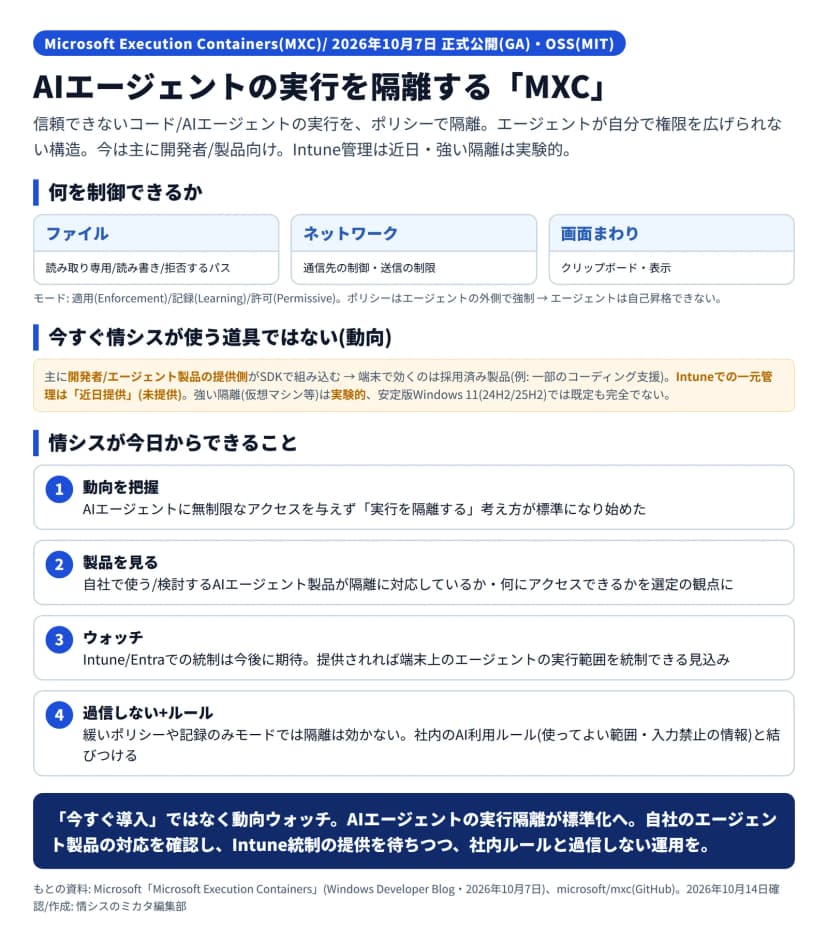
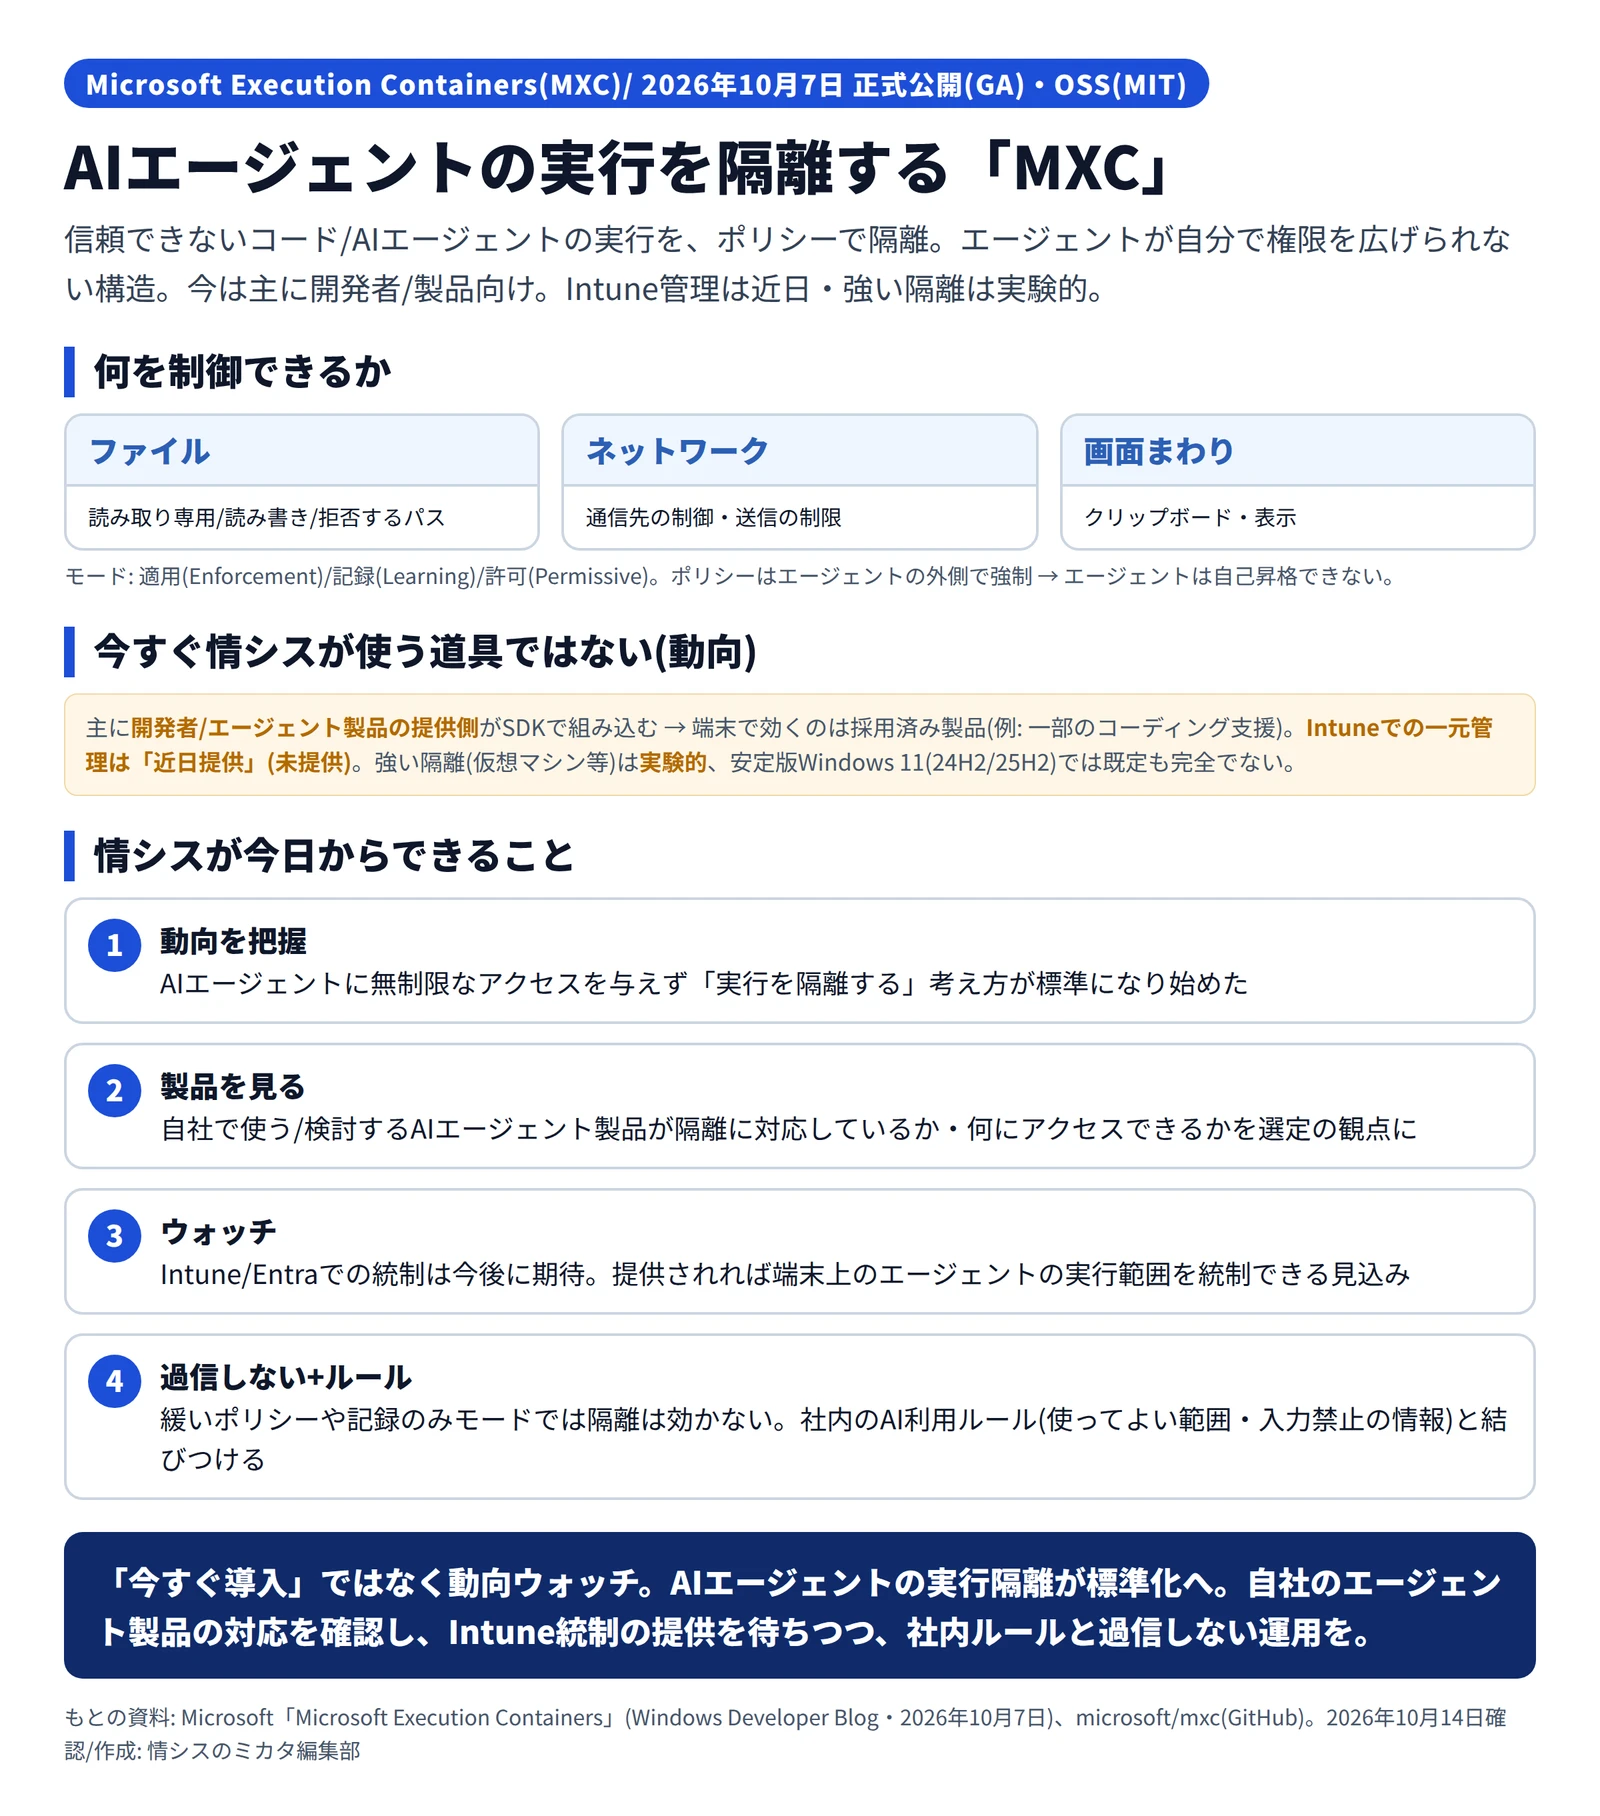
Microsoft Execution Containers(MXC)の図解。2026年10月7日に正式公開(GA)されたOSS(MIT)で、信頼できないコードやAIエージェントの実行をポリシーで隔離し、エージェントが自分で権限を広げられない構造。何を制御できるかは、ファイル(読み取り専用/読み書き/拒否するパス)、ネットワーク(通信先の制御・送信の制限)、画面まわり(クリップボード・表示)で、モードは適用・記録・許可の3つ。ただし今すぐ情シスが使う道具ではなく、主に開発者やエージェント製品の提供側がSDKで組み込み、端末で効くのは採用済み製品(例: 一部のコーディング支援)、Intuneでの一元管理は近日提供で未提供、強い隔離(仮想マシン等)は実験的で安定版Windows 11(24H2/25H2)では既定も完全でない。情シスが今日からできることは、動向の把握、自社で使うAIエージェント製品が隔離に対応しているかを見る、Intune/Entraでの統制の提供をウォッチ、緩いポリシーや記録のみモードでは効かないので社内のAI利用ルールと結びつけ過信しない、の4点
Microsoft Execution Containers(MXC)の要点と、情シスが今できること(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

何を制御できるのか

MXCでは、ワークロード(AIエージェントなど)に必要なファイルやネットワークの範囲を宣言し、実行時にその範囲を強制します。ポイントは、このポリシーをエージェントの外側で強制し、エージェントが自分で権限を広げられないようにする点です。

制御できるのは、ファイルシステム(読み取り専用・読み書き・拒否するパス)、ネットワーク(通信先の制御)、画面まわり(クリップボードや表示)などです。動作のモードは、範囲外を制限する「適用(Enforcement)」、許可していない操作を記録する「記録(Learning)」、拒否対象を記録しつつ許可する「許可(Permissive)」の3つがあります。まず「記録」モードで、エージェントが実際にどこへアクセスするかを把握し、そのうえで「適用」モードで範囲を絞る、といった使い方が想定されます。

今すぐ情シスが使う道具ではない

注意したいのは、MXCが現時点では、主に開発者やエージェント製品の提供側が組み込むしくみだという点です。設定はSDK(開発用の部品)で行い、エージェント製品の側が取り込みます。エンドユーザーのPCで効くのは、使っているAIエージェント製品がMXCを組み込んでいる場合です。たとえば、GitHubのコーディング支援のローカルのサンドボックスに採用され、ほかのAI関連の企業もパートナーとして名前が挙がっています。逆に言えば、MXCに対応していない製品や、MXCを使わない使い方では、この隔離は働きません。

情シスにとって重要な「Intuneでの一元管理」は、公式に「近日提供」とされており、まだ使えません。また、強い隔離にあたる仮想マシンなどの方式は実験的な扱いで、既定は軽量なプロセス単位の隔離です。安定版のWindows 11(24H2・25H2)では、既定のしくみも完全には使えないとされ、前提が重い段階です。つまり、「今すぐ中小企業の情シスが設定して配る」ものではありません。

情シスが今日からできること

今すぐ導入する話ではありませんが、今からできることがあります。

  • 「実行の隔離」が標準になり始めた: AIエージェントに、ファイルやネットワークへの無制限なアクセスを与えず、実行を隔離するという考え方が標準化し始めています。これは、どのAIエージェントを使う場合にも通じる発想です
  • 使う製品が隔離に対応しているかを見る: 自社で使う(使おうとしている)AIエージェント製品が、こうした隔離のしくみに対応しているか、何にアクセスできるのかを、選定や利用の観点に加えます
  • 一元管理は今後に期待してウォッチする: IntuneやEntraでの管理・統制は「近日提供」です。提供されれば、情シスが端末上のAIエージェントの実行範囲を統制できる見込みです。動向を追っておきます
  • 隔離を過信しない: 隔離は有効ですが、ポリシーを緩く設定したり、記録だけのモードを使えば効きません。あくまで一つの層として扱います
  • 社内のAI利用のルールと結びつける: 「どのAIエージェントを、どの範囲で使ってよいか」「何を入力してはいけないか」を社内のルールとして決め、実行の隔離は、そのルールを技術で後押しするものとして位置づけます。今あるデータ持ち出し対策(DLP)やブラウザの管理機能で、AIへの入力を抑えられないかも確認します

AIエージェントは、自律的にファイルやコマンドを操作できるぶん、与える権限の設計が重要になります。MXCは、その「実行の隔離」を標準のしくみにしていく一歩です。今は導入ではなく、「自社のAIエージェントの実行範囲を、誰が・どう制御するのか」を考え始める材料として受け止めるのがよいでしょう。

よくある質問

QMXCとは何ですか? 何を隔離するのですか?

AMXC(Microsoft Execution Containers)は、信頼できないコードやAIエージェントの実行を、ポリシーで隔離するしくみです。AIエージェントがアクセスできるファイル、通信先、画面(クリップボードなど)の範囲を宣言し、実行時にその範囲を強制します。エージェントが自分で権限を拡張できないようにすることで、エージェントが意図せず広い範囲のファイルを読む・外部に送る、といった事故を防ぐガードレールになります。

Q情シスはすぐ使えますか? 端末に配布できますか?

A現時点では、主に開発者やエージェント製品の提供側が、SDKを使って組み込むしくみです。エンドユーザーのPCで効くのは、使っているAIエージェント製品(たとえば一部のコーディング支援)がMXCを組み込んでいる場合です。情シスがIntuneで一元的に配布・管理するしくみは「近日提供」とされ、まだ使えません。すぐに自社で設定して配る、という段階ではありません。

Q隔離すれば、AIエージェントは安全になりますか?

A隔離は有効な対策ですが、過信は禁物です。強い隔離(仮想マシンなど)は実験的で、既定は軽量なプロセス単位の隔離です。また、許可する範囲を広く設定したり、記録だけで制限しないモードを使えば、隔離は効きません(MXCには、サンドボックスの保護をすべて無効にするモードもあり、信頼できないコードには使わないよう公式が注意しています)。ポリシーを適切に設計し、隔離はあくまで一つの層として扱うことが大切です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします