本文へ移動
情シスのミカタ
事故・障害約2分で読めます

東洋紡せんいのメールアカウントに不正アクセス 約1,500件の不審メール送信

東洋紡グループの東洋紡せんいで、従業員のメールアカウントが不正アクセスを受け、グループ内外へフィッシング誘導の不審メール約1,500件が送信されました。経緯と、アカウント乗っ取りに情シスが備えることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
東洋紡せんいのメールアカウントに不正アクセス 約1,500件の不審メール送信

この記事のまとめ

  • 東洋紡グループの東洋紡せんいで、従業員のメールアカウントが第三者による不正アクセスを受けました。
  • 乗っ取られたアカウントから、グループ内外の関係者へ、フィッシングサイトへの誘導を目的とする不審メール約1,500件が送信されました。
  • 基幹システムや業務システムへの不正アクセスは確認されておらず、メールや連絡先情報へのアクセスはログをもとに調査中としています。
こんな方に#30代#40代#50代#60代実務

化学・繊維メーカーの東洋紡のグループ会社である東洋紡せんいで、従業員のメールアカウントが第三者による不正アクセスを受けました。乗っ取られたアカウントから、グループの内外の関係者へ、フィッシングサイトへの誘導を目的とする不審なメールが約1,500件送信されたとしています。

何が起きたのか(経緯)

東洋紡の発表によると、2026年9月24日11時頃、東洋紡せんいの従業員が利用するメールアカウントが第三者による不正アクセスを受け、そのアカウントから社内および社外の関係者に不審なメールが送信されたことを確認しました。その後の調査で、約1,500件(社内・社外のアドレス宛)の不審メールが送られていたことが分かったとしています。

この不審メールにはPDFファイルが添付されており、開くと外部サイトに誘導され、メールアドレス・ID・パスワードなどの認証情報の入力を求められる内容だったとしています。同日13時頃、情報セキュリティ部門が確認後、当該アカウントのパスワード変更や認証セッションの失効など、被害の拡大を防ぐ措置を直ちに実施したとしています。
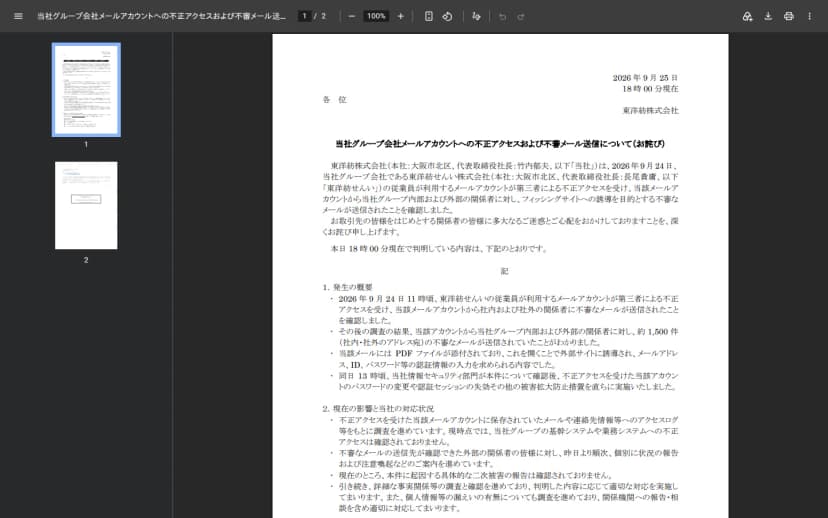
東洋紡株式会社の2026年9月25日付のお詫び文。見出しは「当社グループ会社メールアカウントへの不正アクセスおよび不審メール送信について(お詫び)」。本文に、9月24日11時頃に東洋紡せんいの従業員のメールアカウントが第三者による不正アクセスを受け、フィッシングサイトへの誘導を目的とする不審メール約1,500件が社内・社外に送信されたこと、PDF添付を開くと認証情報の入力を求められる内容だったことなどが書かれている
東洋紡が公表したお詫び文(PDFの1ページ目)出典: 東洋紡株式会社(引用)

影響を受けるのは誰か

直接の影響を受けるのは、乗っ取られたアカウントから不審メールが送られた、グループ内外の関係者や取引先です。メールを受け取った人が、添付のPDFや誘導先でうっかり認証情報を入力してしまうと、その人のアカウントも乗っ取られる、という連鎖が起こりえます。東洋紡せんいは、送信先が確認できた外部の関係者へ、順次、個別に状況の報告と注意喚起を行っているとしています。

これは「取引先のメールアカウントが乗っ取られ、そこから自社に不審メールが届く」という、どの会社にも起こりうる形です。送信元が実在する取引先のアドレスであるため、受け取った側も信じてしまいやすい点が、やっかいなところです。

情シスが今日やること

  • 受け取る側の注意を共有する: 取引先を含め、実在する相手からでも、PDF添付やログインを促す不審なメールには注意するよう、従業員に周知します。認証情報は、メールのリンク先で入力しない、を基本にします
  • アカウント乗っ取りに備える: メール・グループウェアのアカウントに多要素認証をかけ、普段と違う場所・端末からのログインを検知・通知できるようにします。パスワードの使い回しも見直します
  • 乗っ取られたときの手順を用意する: 自社のアカウントが乗っ取られた疑いがあるときに、すぐにパスワードを変更し、ログインセッションを失効させ、送信先に連絡する、という手順を決めておきます
  • ログを確認できる状態にする: メールの送受信やログインのログを残し、不正アクセスの範囲(どのメール・連絡先が見られたか)を後から追えるようにしておきます
  • 取引先からの連絡に備える: 取引先のアカウント乗っ取りで、自社宛に不審メールが届くこともあります。不審なメールの報告窓口を社内で決め、受け取った人がすぐ相談できるようにします

メールアカウントの乗っ取りは、そこから取引先へ被害が広がる入り口になります。受け取る側の注意と、多要素認証による乗っ取りの防止、乗っ取られたときの素早い対応を、平時から整えておくことが情シスの実務になります。

よくある質問

Q不審メールには何が書かれていたのですか。

A東洋紡の発表によると、不審メールにはPDFファイルが添付されており、開くと外部サイトに誘導され、メールアドレス・ID・パスワードなどの認証情報の入力を求められる内容だったとしています。これは、入力させた情報を盗むフィッシングの典型的な手口です。

Q情報は漏れたのですか。

A現時点で、基幹システムや業務システムへの不正アクセスは確認されていないとしています。一方、乗っ取られたアカウントに保存されていたメールや連絡先情報へのアクセスについては、ログをもとに調査中で、個人情報などの漏えいの有無も調査中としています。

Q取引先として気をつけることはありますか。

A東洋紡せんいを名乗る、身に覚えのないメール(とくにPDF添付や、ログインを促すもの)に注意してください。リンクや添付を開かず、認証情報を入力しないでください。不審な場合は、公式の窓口に自分から連絡して確かめることをおすすめします。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします