2026年10月7日から9日に、委託先、クラウド、会員サイト、管理ツールと、入口の違う不正アクセスの公表が続きました。当事者の公式の発表で確かめた7件を、件数、原因の型、公表までの日数、カード情報の有無で並べます。1件はJR東日本で、公式の発表を開けなかったため報道から整理しています。
前の週の公表は情報漏えい・不正アクセス12件を図解 9月末〜10月6日の件数・原因・公表日数にまとめました。この記事は、10月7日以降の公表だけを扱い、期間を重ねていません。
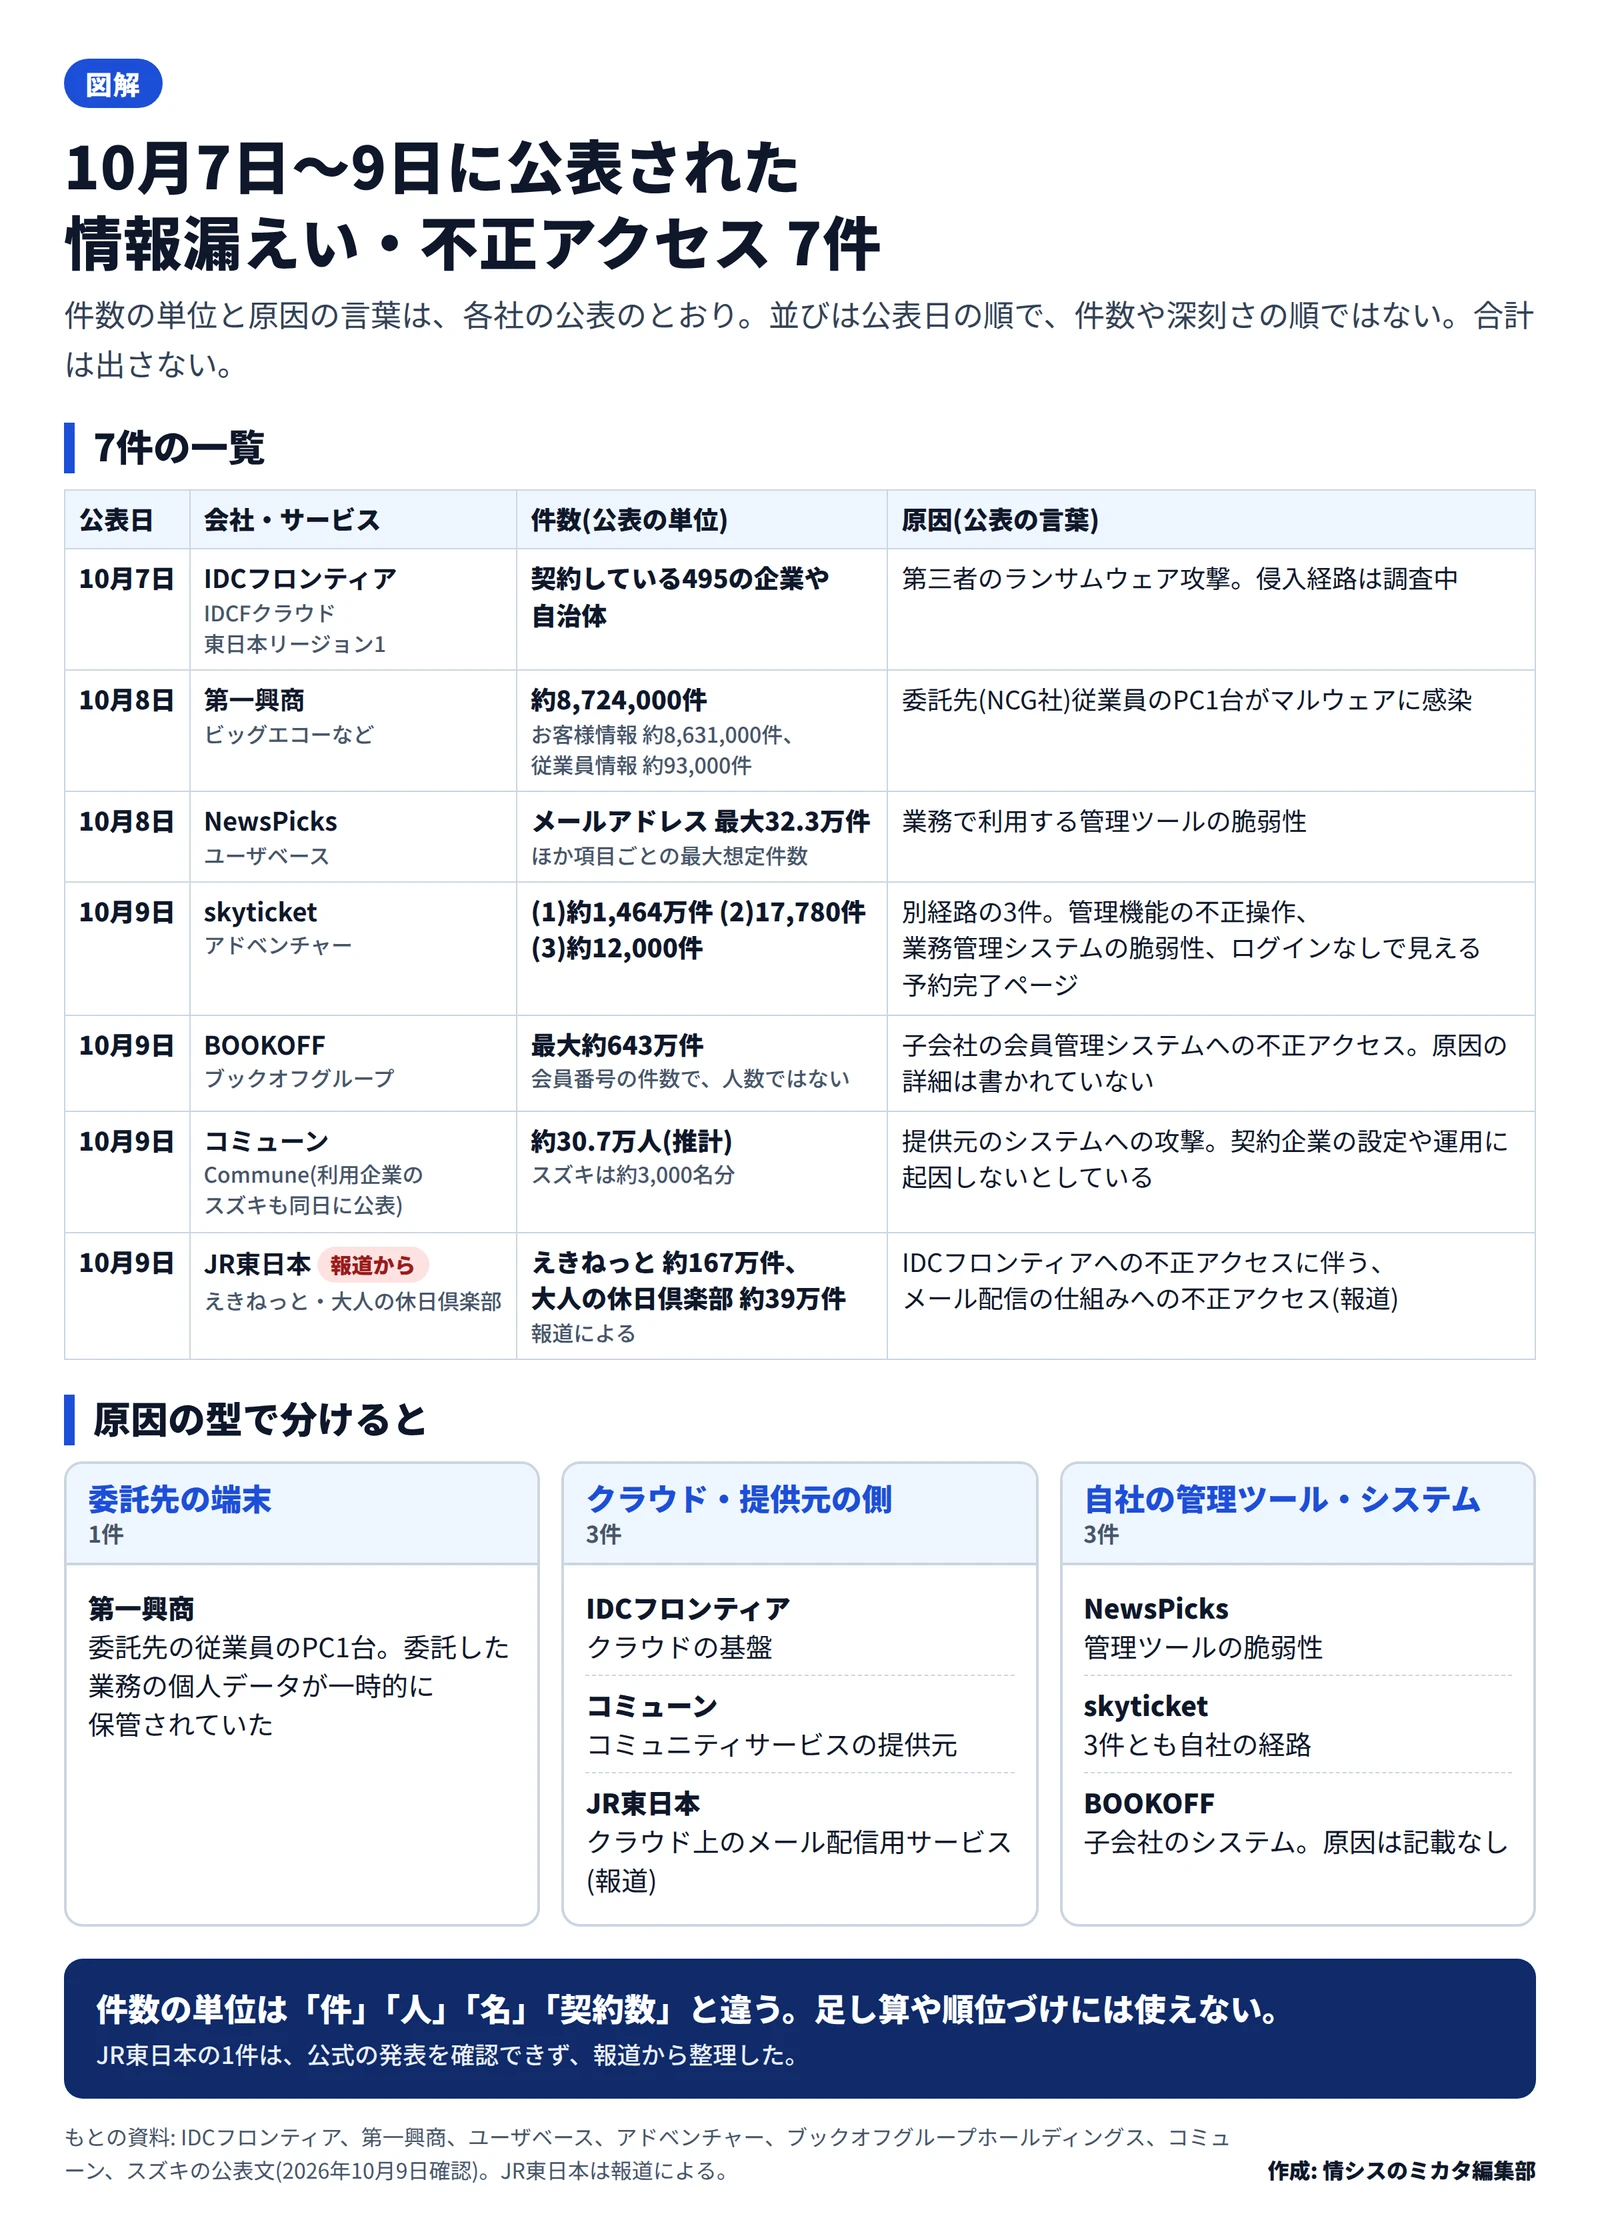
7件の一覧 並びは公表日の順
件数の単位(件・人・名・契約数)と原因の言葉は、各社の公表のとおりです(2026年10月10日確認)。並びは公表日の順で、件数や深刻さの順ではありません。単位が違うので、合計は出しません。
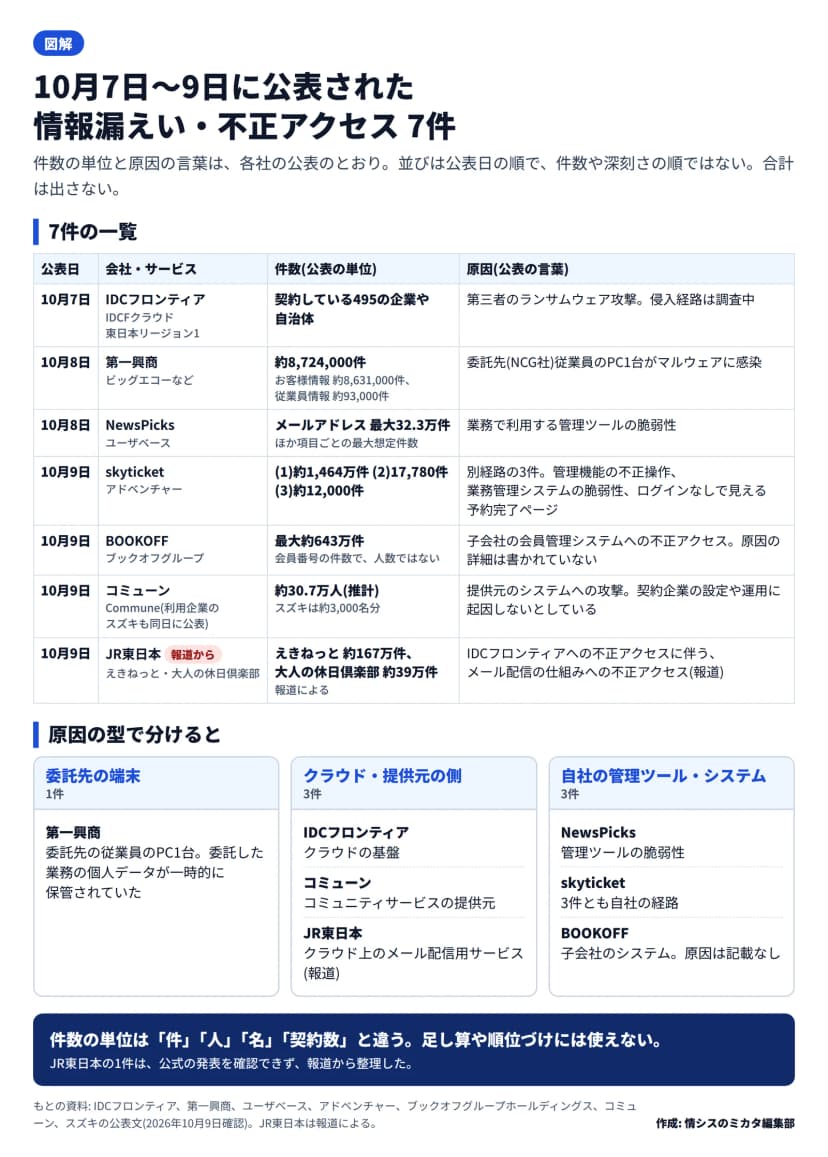 10月7日〜9日に公表された7件の公表日・件数・原因の型作成: 編集部 / もとの資料: 各社の公表文(この記事の「出典・参考」の一覧)
| 公表日 |
会社・サービス |
件数(公表の単位) |
原因(公表の言葉) |
| 10月7日 |
IDCフロンティア「IDCFクラウド」東日本リージョン1 |
契約している495の企業や自治体 |
第三者のランサムウェア攻撃。侵入経路は調査中 |
| 10月8日 |
第一興商(ビッグエコーなど) |
約8,724,000件(お客様情報 約8,631,000件、従業員情報 約93,000件) |
委託先(NCG社)従業員のPC1台がマルウェアに感染 |
| 10月8日 |
NewsPicks(ユーザベース) |
メールアドレス 最大32.3万件ほか、項目ごとの最大想定件数 |
業務で利用する管理ツールの脆弱性 |
| 10月9日 |
skyticket(アドベンチャー) |
(1)約1,464万件 (2)17,780件 (3)約12,000件 |
別経路の3件。管理機能の不正操作、業務管理システムの脆弱性、ログインなしで見える予約完了ページ |
| 10月9日 |
BOOKOFF(ブックオフグループ) |
最大約643万件(会員番号の件数で、人数ではない) |
子会社の会員管理システムへの不正アクセス。原因の詳細は書かれていない |
| 10月9日 |
コミューン「Commune」 |
約30.7万人(推計)。スズキは約3,000名分 |
提供元のシステムへの攻撃。契約企業の設定や運用に起因しないとしている |
| 10月9日 |
JR東日本(報道から) |
えきねっと 約167万件、大人の休日倶楽部 約39万件(報道) |
IDCフロンティアへの不正アクセスに伴う、メール配信の仕組みへの不正アクセス(報道) |
数え方の違いにも注意が要ります。第一興商の件数は重複を除いた数で、人数とは書かれていません。skyticketの(2)は重複を含む件数で、件数を調査中のものが別にあります。コミューンの約30.7万人には、従業員とテスト用アカウント約4.2万人が含まれます。
原因の型は3つに分かれる
公表に書かれた範囲で分けると、次のとおりです。
- 委託先の端末(1件): 第一興商。委託した業務の個人データが、委託先の端末に一時的に保管されていました。
- クラウド・提供元の側(3件): IDCフロンティア、コミューン、JR東日本。JR東日本は、報道によるとIDCFクラウド上のメール配信用のサービスが関わります。
- 自社の管理ツール・システム(3件): NewsPicks、skyticket、BOOKOFF。BOOKOFFは原因の詳細が書かれていません。
IDCフロンティアの障害はIDCFクラウド東日本リージョン1にランサムウェア攻撃、JR東日本はJR東日本のえきねっと等で最大206万件で、つながりを整理しています。
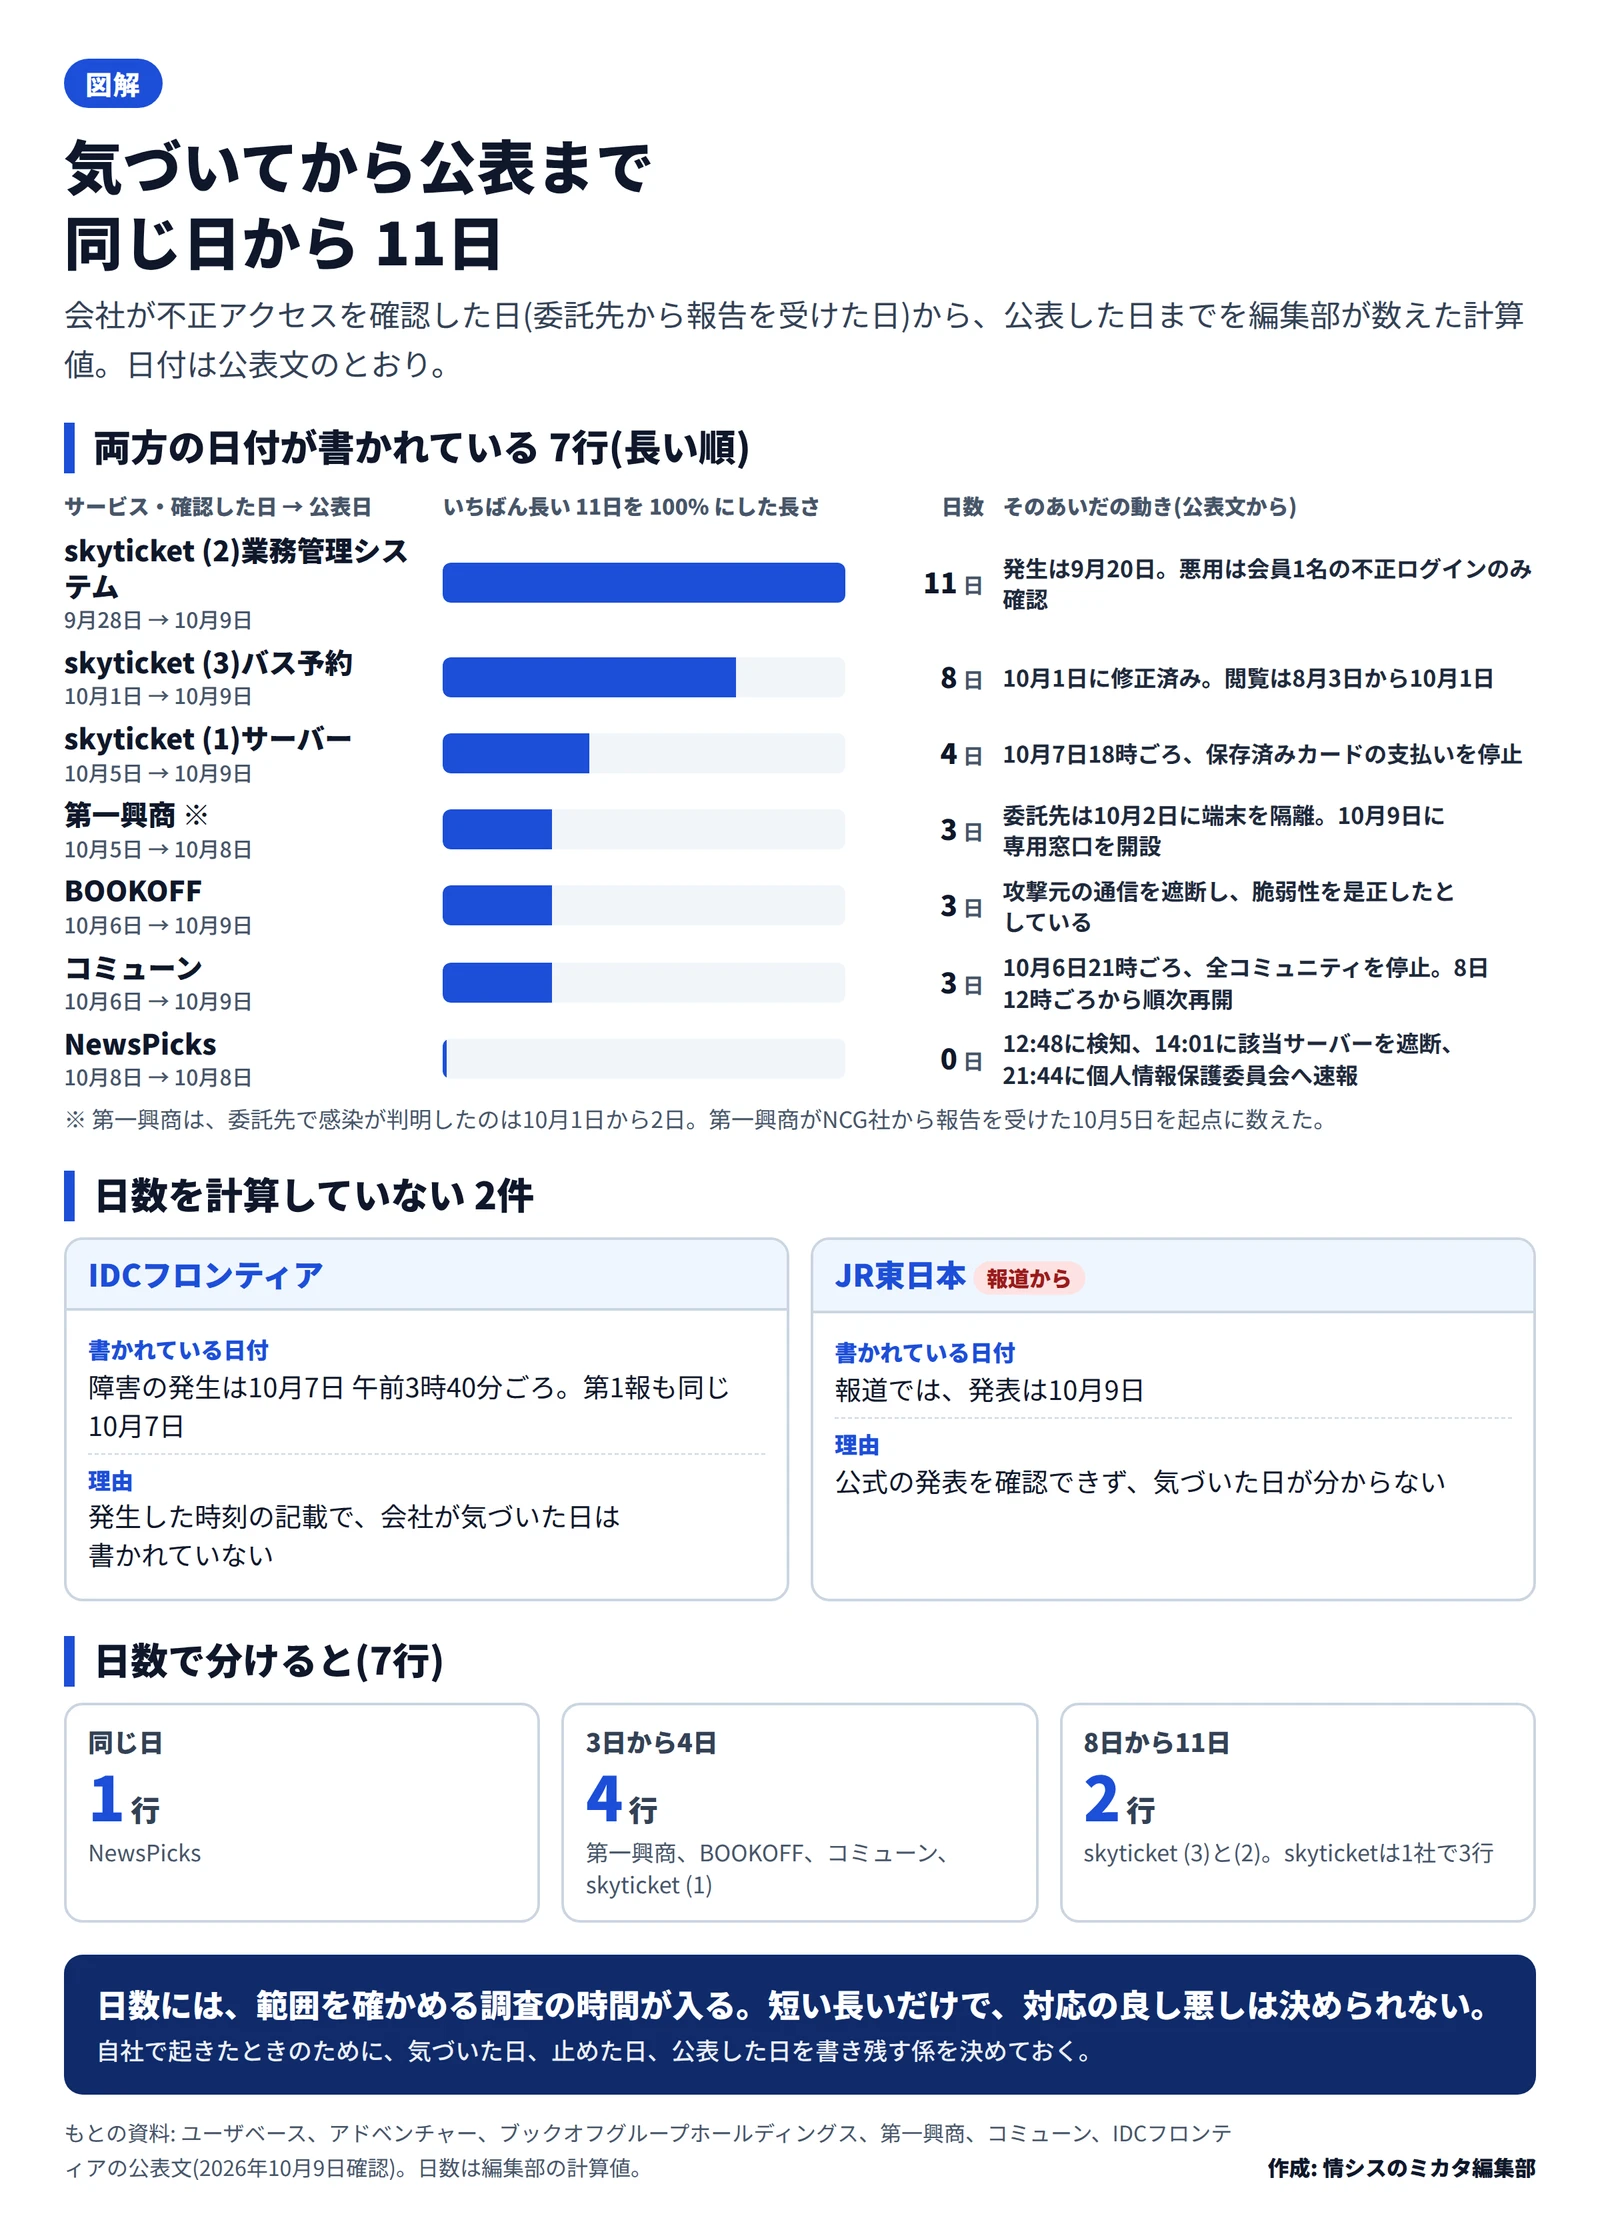
確認から公表まで 同じ日から11日
会社が不正アクセスを確認した日から、公表した日までを数えました。両方の日付が公表にある7行だけで、編集部の計算値です。
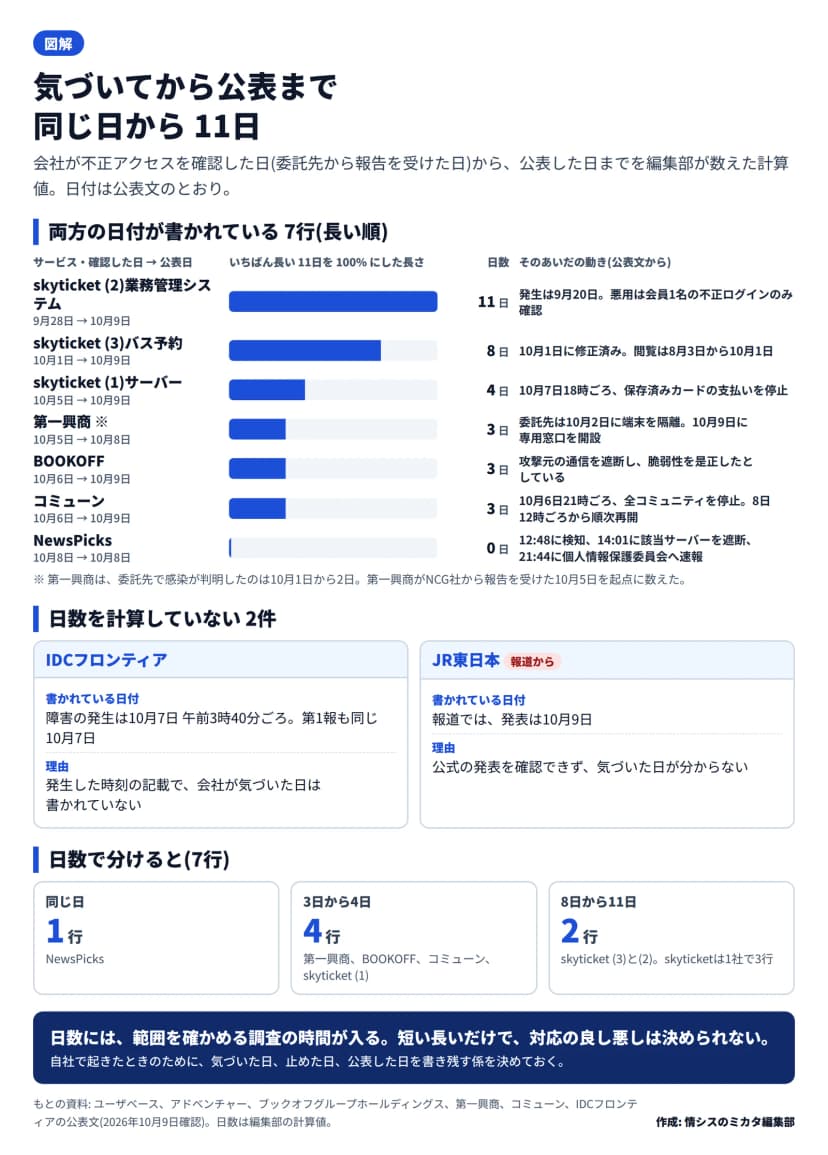 確認した日から公表までの日数。日付のある7行を長い順に並べた作成: 編集部 / もとの資料: 各社の公表文(この記事の「出典・参考」の一覧)
| 会社・サービス |
確認した日 |
公表日 |
日数(計算値) |
| skyticket (2)業務管理システム |
9月28日 |
10月9日 |
11日 |
| skyticket (3)バス予約 |
10月1日 |
10月9日 |
8日 |
| skyticket (1)サーバー |
10月5日 |
10月9日 |
4日 |
| 第一興商 |
10月5日(委託先から報告を受けた日) |
10月8日 |
3日 |
| BOOKOFF |
10月6日 |
10月9日 |
3日 |
| コミューン |
10月6日 |
10月9日 |
3日 |
| NewsPicks |
10月8日 |
10月8日 |
0日(同じ日) |
第一興商の委託先は、10月1日から2日にかけて感染を把握し、10月2日に端末を隔離しています。表は、第一興商が報告を受けた日からです。IDCフロンティアは障害の発生が10月7日の午前3時40分ごろで、第1報も同じ日です。気づいた日の記載がないため、日数は計算していません。JR東日本も計算していません。
日数には、範囲を確かめる調査の時間が入ります。短い長いだけで、対応の良し悪しは決められません。
漏れた項目とカード情報
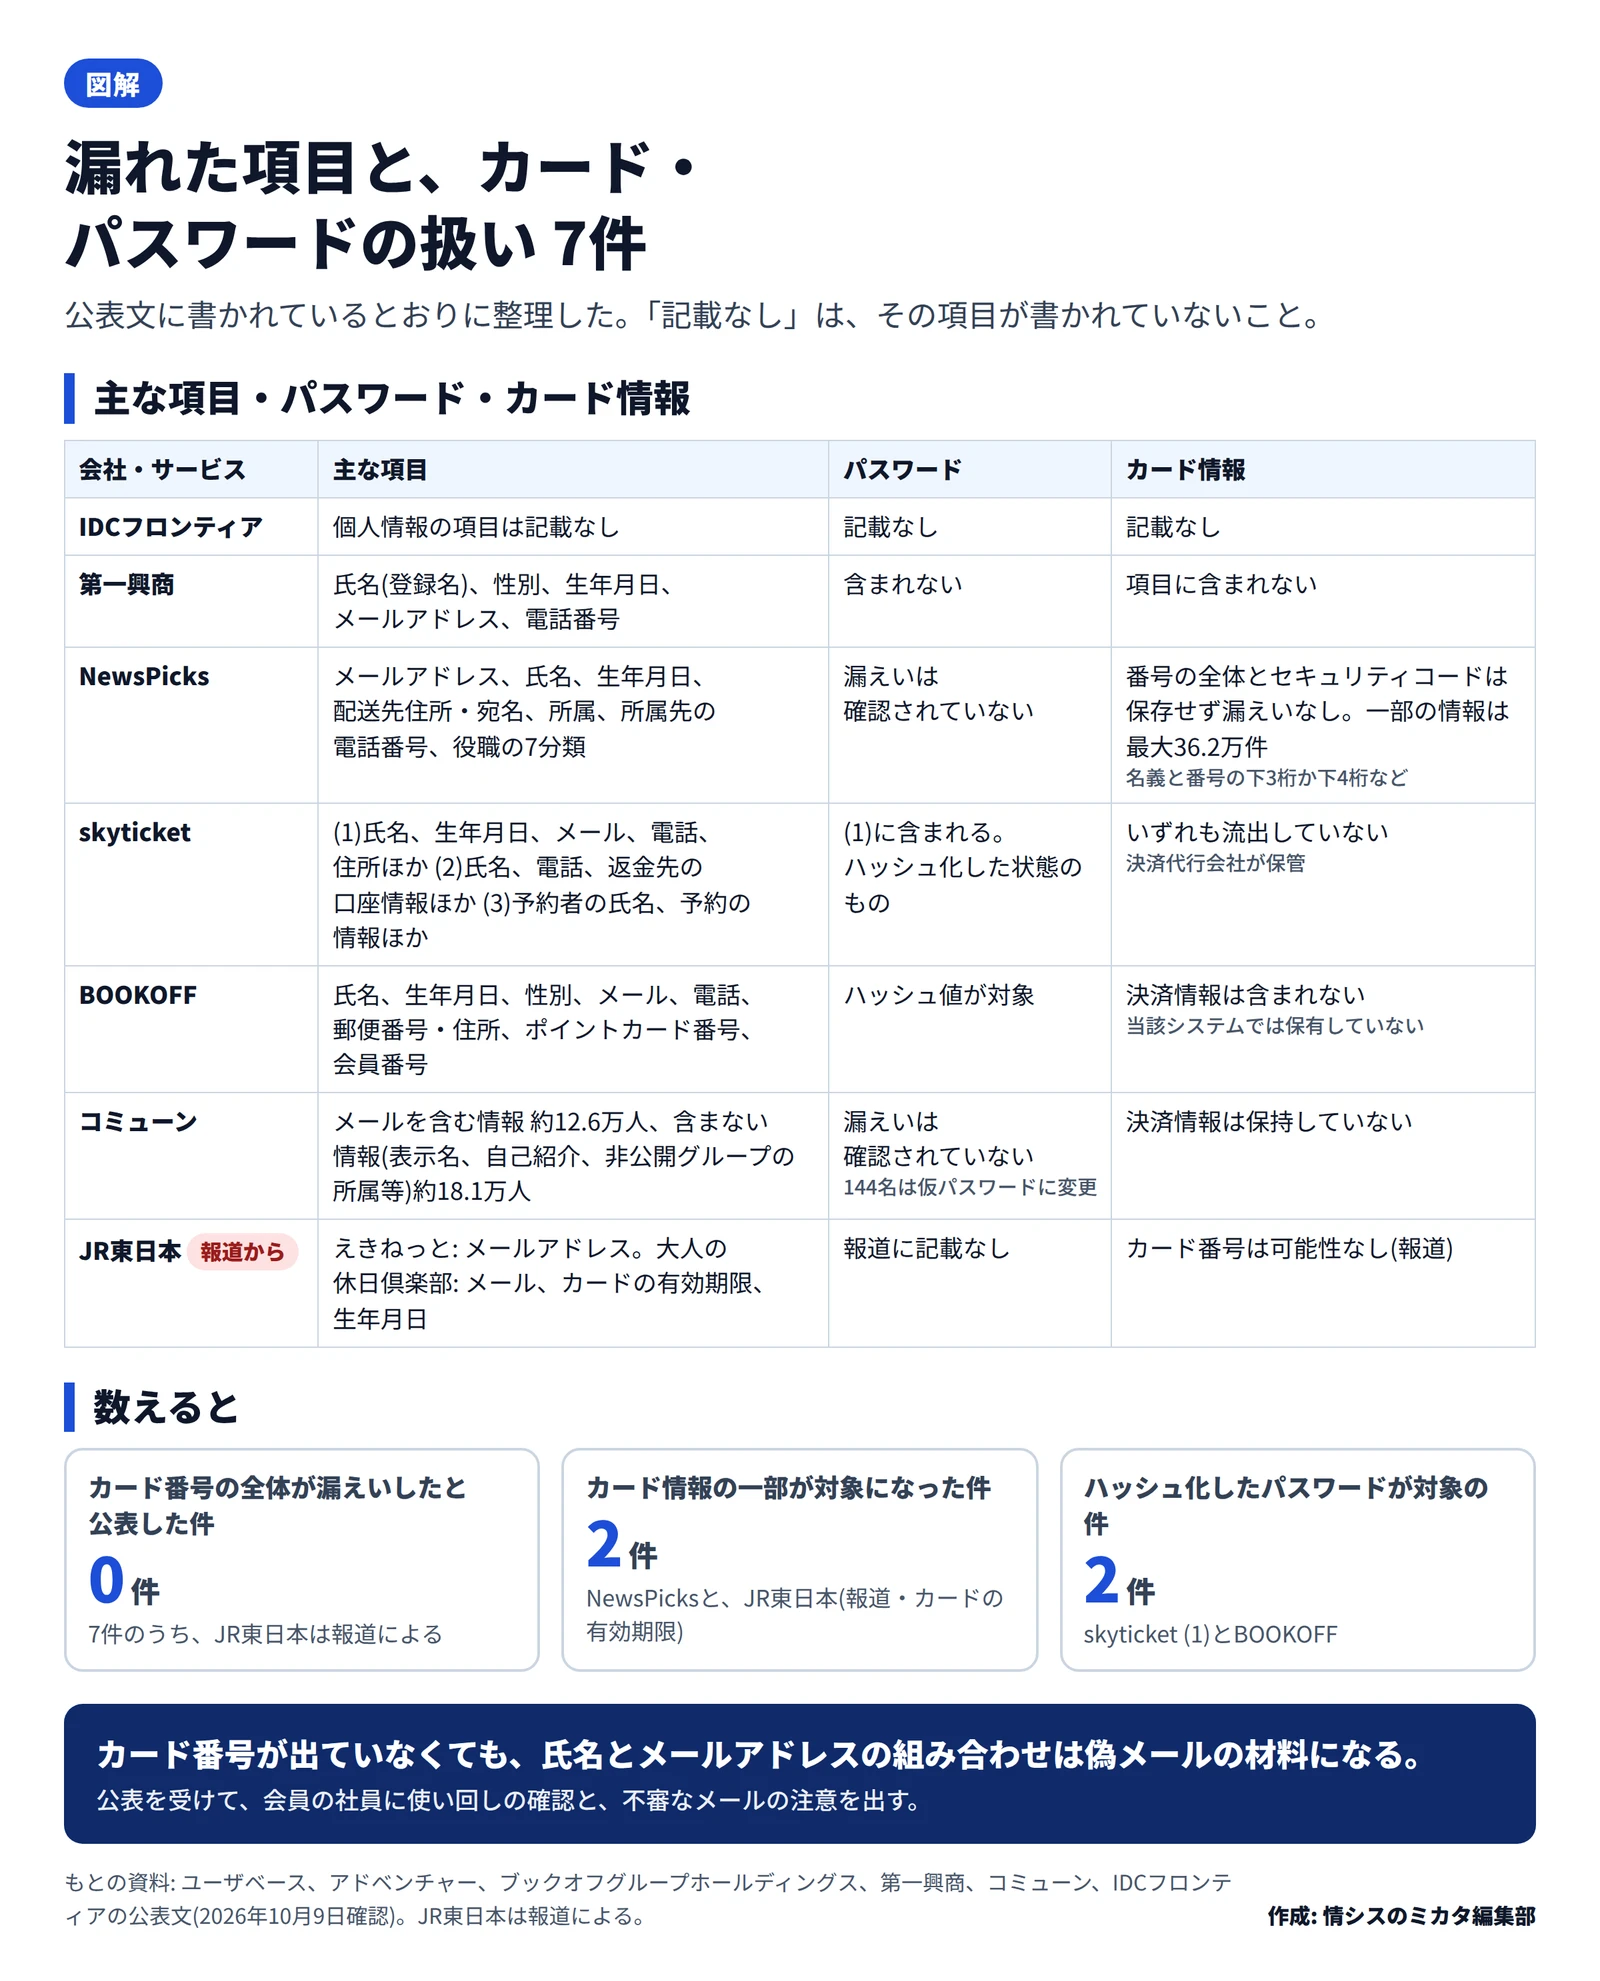
主な項目、パスワード、カード情報を並べました。「記載なし」は、公表にその項目が書かれていないことです。
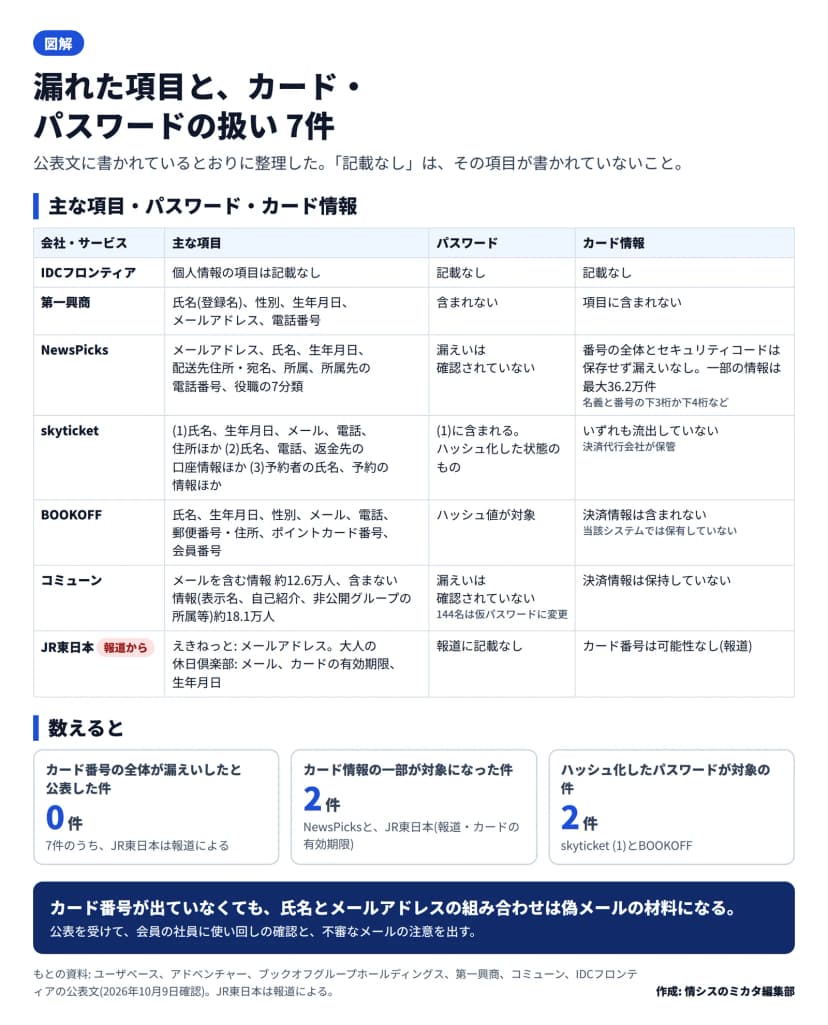 漏れた項目と、パスワード・カード情報の扱いを7件でそろえた表作成: 編集部 / もとの資料: 各社の公表文(この記事の「出典・参考」の一覧)
| 会社・サービス |
パスワード |
カード情報 |
| IDCフロンティア |
記載なし |
記載なし |
| 第一興商 |
含まれない |
項目に含まれない |
| NewsPicks |
漏えいは確認されていない |
番号の全体とセキュリティコードは保存せず漏えいなし。名義と下3桁か下4桁などの一部の情報は最大36.2万件 |
| skyticket |
(1)に含まれる(ハッシュ化した状態) |
いずれも流出していない(決済代行会社が保管) |
| BOOKOFF |
ハッシュ値が対象 |
決済情報は含まれない(当該システムでは保有していない) |
| コミューン |
漏えいは確認されていない(144名は仮パスワードに変更) |
決済情報は保持していない |
| JR東日本(報道) |
報道に記載なし |
カード番号は可能性なし。大人の休日倶楽部はカードの有効期限が対象 |
カード番号の全体が漏えいしたと公表した件はありません。ただし、NewsPicksとJR東日本は、カード情報の一部が対象です。ハッシュ化したパスワードが対象に入ったのは、skyticketの(1)とBOOKOFFです。
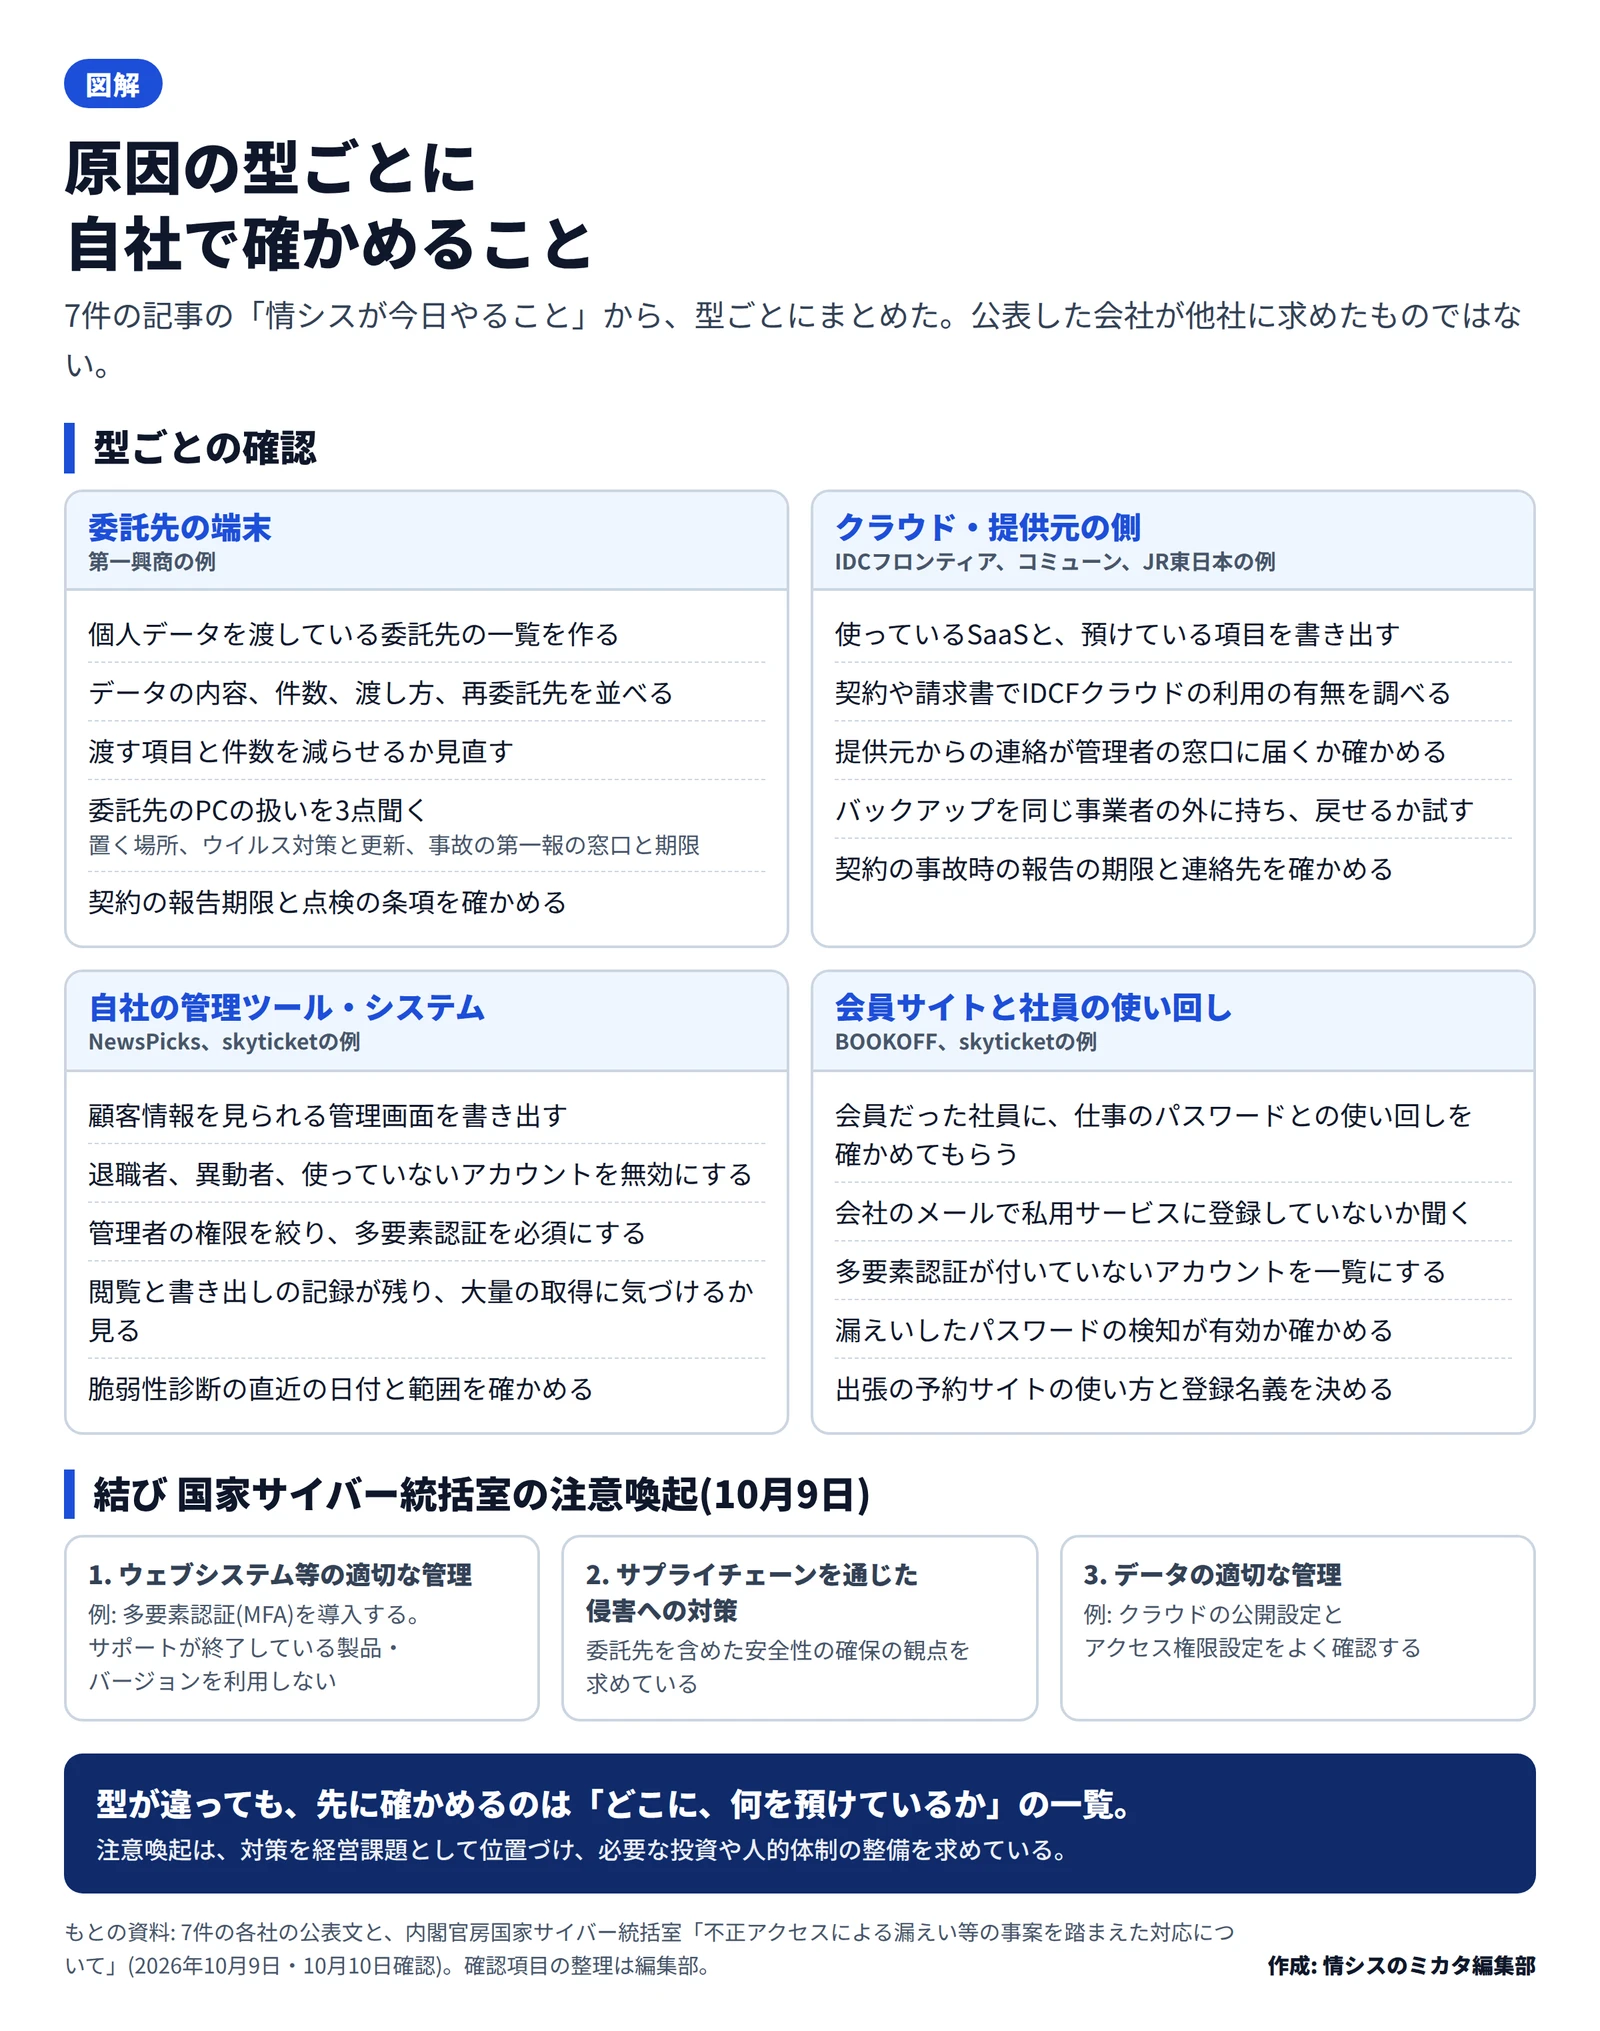
原因の型ごとに自社で確かめること
7件の記事の「情シスが今日やること」から、型ごとにまとめました。公表した会社が、他社に求めたものではありません。
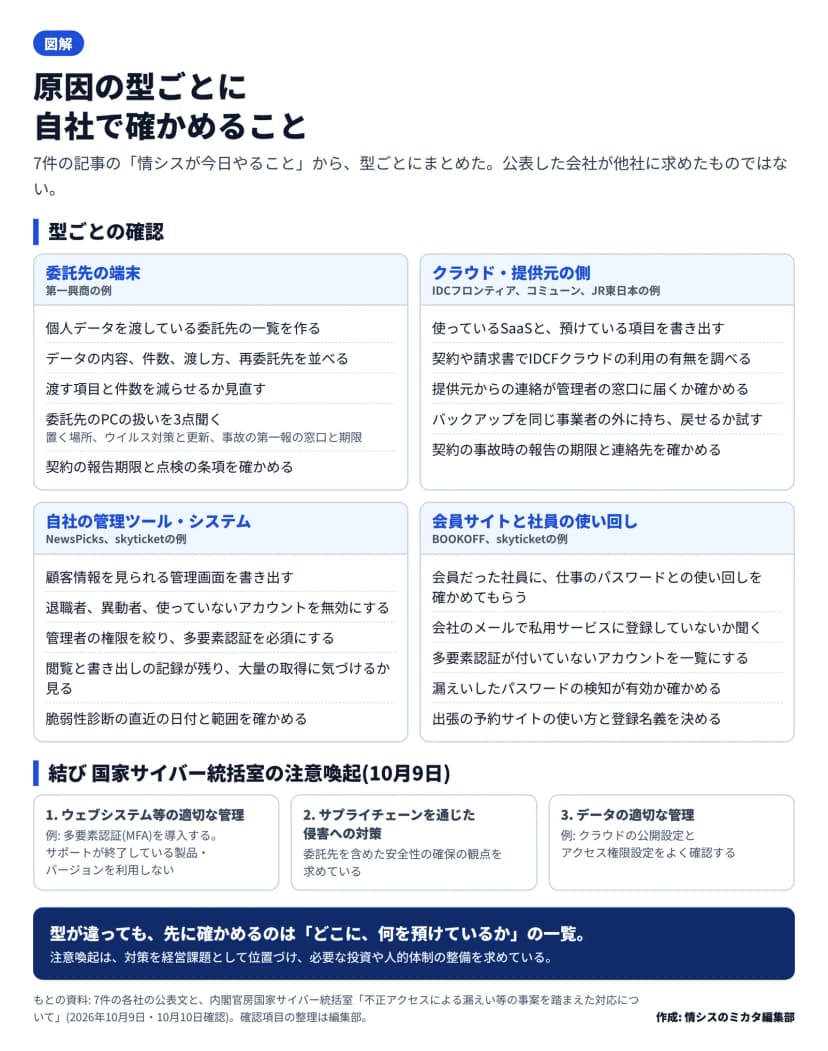 原因の型ごとに自社で確かめること(各記事の情シスの切り口から)作成: 編集部 / もとの資料: 各社の公表文(この記事の「出典・参考」の一覧) 、内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」
- 委託先の端末: 個人データを渡している委託先の一覧を作り、渡す項目と件数を見直します。委託先のPCの扱いと、契約の報告期限も確かめます。詳しくは第一興商の記事にあります。
- クラウド・提供元の側: 使っているSaaSと預けている項目を書き出し、提供元からの連絡が管理者の窓口に届くかを確かめます。バックアップは、同じ事業者の外に持ちます。コミューンの記事に確認の手順があります。
- 自社の管理ツール・システム: 顧客情報を見られる管理画面のアカウントを棚卸しし、多要素認証を必須にします。閲覧の記録も確かめます。NewsPicksの記事に点検表があります。
- 会員サイトと社員の使い回し: 会員だった社員に、仕事のパスワードとの使い回しを確かめてもらいます。BOOKOFFの記事とskyticketの記事が詳しいです。
内閣官房国家サイバー統括室は10月9日、ウェブシステム等の適切な管理、サプライチェーンを通じた侵害への対策、データの適切な管理の3つの柱で対策を呼びかけました。項目は国家サイバー統括室が不正アクセス事案で注意喚起 情シスの点検表に整理しています。
今週記録した、この記事に入れなかった5件
次の5件は、公表が10月6日以前のため、この記事の7件には入れていません。当サイトで今週記録したものです。
| 公表日 |
件 |
内容(公表のとおり) |
| 10月6日(10月8日更新) |
ソルティドッグ |
Google広告のMCCに、認めていないユーザーが管理者権限で追加された。記事 |
| 9月17日 |
千葉銀行の子会社 |
コーポレートサイトの不正アクセス。個人約722先、法人約1,616先の情報が対象。記事 |
| 9月11日 |
デジタル庁 |
ガバメントソリューションサービスで約24.6万件の漏えいの可能性。記事 |
| 9月30日、10月6日 |
関西国際大学 |
eポートフォリオシステムのファイルが外部に取得された。前の週の記事に掲載。記事 |
| 2月19日 |
アドバンテスト |
ランサムウェア。米国の届け出の通知の手紙(10月6日付)で、個人情報の持ち出しが分かった。記事 |
アドバンテストの日本語の公表は2月19日と3月4日で、10月の届け出は米国のカリフォルニア州の公開です。日本での通知の状況は、日本語の発表に書かれていません。
今日からできること
- 7件のサービスに、会社のメールアドレスや電話番号で登録した社員がいないかを聞く。公表を装うメールやSMSのリンクは開かないよう、今日中に知らせる
- 会員だった社員に、仕事のアカウントと同じパスワードを使っていないかを確かめてもらう。使っていれば会社の側を変える
- 個人データを渡している委託先と、使っているSaaS、クラウドの一覧を作る。預けている項目と、事故のときの連絡先を書き添える
- 顧客情報を見られる管理画面のアカウントを棚卸しし、多要素認証が付いていないものを洗い出す
- 自社で事故が起きたときの時系列(確認した日、止めた日、公表した日)を、書き込む様式にしておく。相次ぐ漏えいと「返金します」を装う詐欺メールは、9月末から相次ぐ情報漏えい一覧にあります
委託先で漏えいが起きたときの報告の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。