ライドオンエクスプレスホールディングスは2026年10月13日、子会社のサーバーへの不正アクセスにより、宅配寿司「銀のさら」「釜寅」「すし上等」の公式サイトと公式アプリの登録者情報が、最大約650万件漏えいした可能性があると発表しました。ただし、漏えいの事実と範囲は特定できておらず、確定した件数ではありません。
公表の内容と時系列
運営は、子会社の株式会社ライドオンエクスプレス(東京都港区)です。ホールディングスは東証スタンダード上場(コード6082)で、10月13日に第2報として発表しました。
| 日 |
起きたこと |
| 10月5日以降 |
子会社が利用するサーバーへの、第三者による不正アクセスを検知 |
| 10月7日早朝 |
システム障害が発生 |
| 10月8日 |
第1報「システム障害発生に関するお知らせ」を公表 |
| 10月13日 |
第2報で、個人情報漏えいの可能性を公表 |
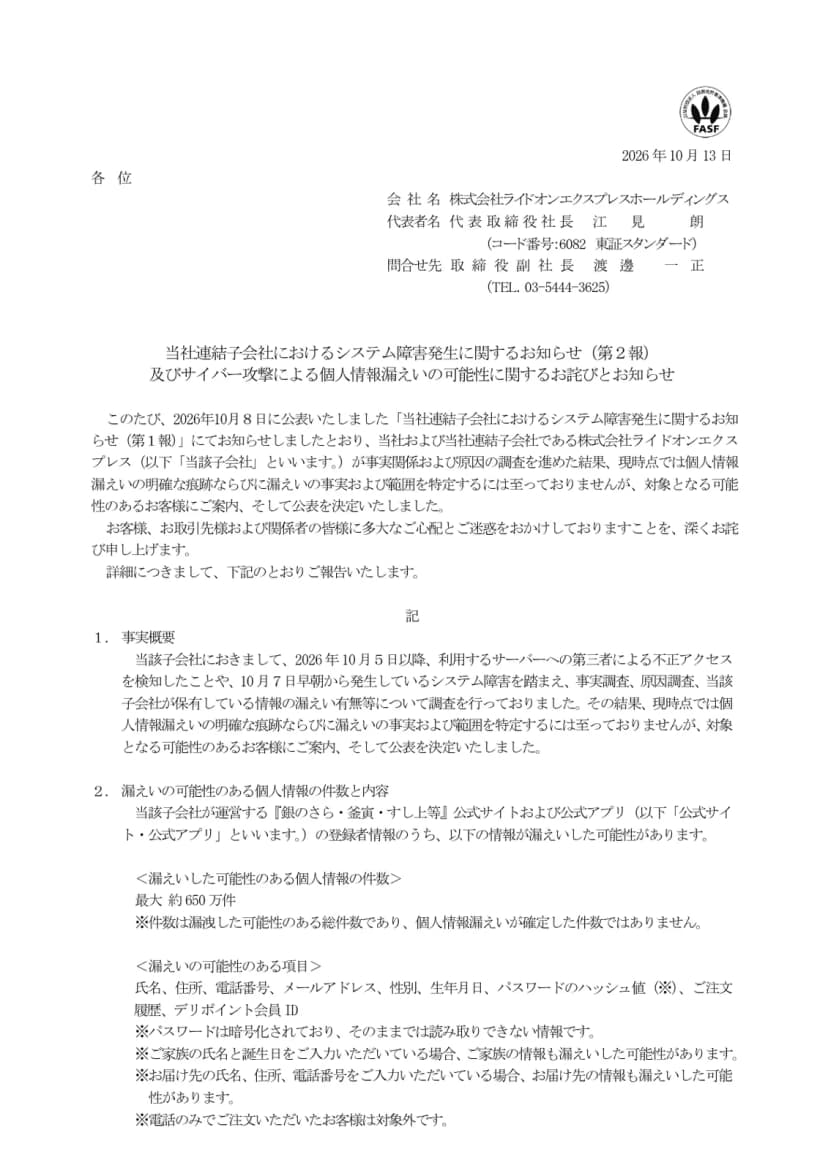 ライドオンエクスプレスHDが10月13日に出した第2報(TDnet)の1ページ目出典: ライドオンエクスプレスホールディングス「システム障害発生に関するお知らせ(第2報)…」(2026年10月13日)(引用)
公式は、事実と原因、保有する情報の漏えい有無を調べた結果を、次のように書いています。
現時点では個人情報漏えいの明確な痕跡ならびに漏えいの事実および範囲を特定するには至っておりませんが、対象となる可能性のあるお客様にご案内、そして公表を決定いたしました。
出典: ライドオンエクスプレスホールディングス「システム障害発生に関するお知らせ(第2報)…」
この記事も「漏えいした」とは書かず、「漏えいの可能性がある」と書きます。
漏えいの可能性がある情報と件数
件数は最大約650万件です。公式は、漏洩した可能性のある総件数であり、漏えいが確定した件数ではないと注記しています。
| 項目 |
公表の内容 |
| 対象 |
「銀のさら・釜寅・すし上等」公式サイトと公式アプリの登録者情報 |
| 可能性のある項目 |
氏名、住所、電話番号、メールアドレス、性別、生年月日、パスワードのハッシュ値、注文履歴、デリポイント会員ID |
| 家族の情報 |
家族の氏名と誕生日を入力していた場合、家族の情報も可能性あり |
| お届け先の情報 |
お届け先の氏名、住所、電話番号を入力していた場合、その情報も可能性あり |
| 対象外 |
電話のみで注文した人。クレジットカード情報は同社が保有していないため対象外 |
パスワードのハッシュ値とは、パスワードを元の文字列に戻しにくい形へ変換した値です。公式は「暗号化されており、そのままでは読み取りできない情報」と説明しています。
注文できる経路と会社の対応
公式サイトと公式アプリからの注文は、引き続き停止しています。銀のさらの公式サイトにも、システムの不具合で公式サイトと公式アプリが使えず、注文は近くの店舗に電話するよう案内が出ています(2026年10月13日確認)。
| 経路 |
状況 |
| 公式サイト・公式アプリ |
停止中 |
| 電話 |
注文できる |
| 店頭でのテイクアウト |
注文できる |
| 出前館、Uber Eats |
注文できる |
会社の対応は、次のとおりです。
- 緊急対応チームで、システム障害の復旧に取り組んでいる
- 個人情報保護委員会と、管轄警察署に報告した
- 対象になる可能性のある人に、順次お詫びと案内を送る
- 通常の体制に戻るには、今しばらく時間がかかる見込み
- 業績への影響は精査中で、重大な影響が分かれば速やかに開示する
ライドオンエクスプレスホールディングスのIRページは、確認の時点で開けませんでした。そのため、この記事は開示資料のPDFを一次情報にしています。
影響する人・会社、しない人・会社
- 影響する: 銀のさら、釜寅、すし上等の公式サイトか公式アプリに登録していた人。対象になる可能性のある人には、順次案内が送られます。
- 影響する: 家族の氏名・誕生日や、お届け先の氏名・住所・電話番号を登録していた人。登録された家族やお届け先の情報も、漏えいの可能性があります。
- 影響する: 会社のメールアドレスで登録した社員がいる会社。公式をかたるメールが、会社の受信箱に届くおそれがあります。
- 影響しない: 電話のみで注文した人。公式は対象外としています。
- 影響しない: クレジットカード情報。同社が保有していないため、漏えいの対象に含まれないとしています。
利用者として気をつけること
公式から、パスワード変更の指示は出ていません。それでも、次の2点は今日できます。
- 同じメールアドレスとパスワードの組み合わせを、他のサービスでも使っていないかを確かめる。使っているなら、そちらのパスワードを変える
- 銀のさら、釜寅、すし上等をかたるメール、SMS、電話に注意する。リンクは開かず、ブックマークした公式サイトで確かめる
住所、電話番号、生年月日、注文履歴が一緒に出ていると、本物らしい文面のフィッシングが作られやすくなります。これは一般的な注意で、被害が出ているという公表はありません。パスワードを使い回した人の被害は、ブックオフの不正アクセスでも扱いました。
会社として学ぶこと
ここからは公表の内容ではなく、自社の会員サイトやアプリを持つ会社への一般的な点検です。今回の侵入の経路や原因は、公表されていません。
- 不正アクセスの検知: 今回は、不正アクセスの検知(10月5日以降)から、障害(10月7日)、第2報(10月13日)まで8日です。サーバーの不審なログイン、大量のアクセス、データの持ち出しを見つける仕組みと、見る人を決めます。
- パスワードの保存: ハッシュ値で保存しているか、ハッシュを作る方式が今の推奨に合うかを、開発担当か委託先に聞きます。平文や弱い方式なら、見直す日を決めます。
- 保有する項目の見直し: 家族やお届け先の情報まで持っていないか、注文履歴を何年分持つかを確かめます。持たない情報は漏れません。
- 公表と報告の流れ: 個人情報保護委員会への報告は、速報と確報の2段階です。個人データの漏えいのおそれが、不正の目的によるものか、1,000人を超えるときは義務です。警察への相談と合わせて、だれが何日以内にやるかを決めておきます。流れは個人情報保護委員会の資料にまとまっています。
- 代わりの経路: 今回、公式サイトとアプリが止まっても、電話や出前館などで注文できました。会員サイトが止まったときの代わりの経路と、客への案内の出し方を決めておきます。
会社・情シスが今日やること
- 社員に、銀のさら、釜寅、すし上等をかたるメール、SMS、電話への注意を知らせる。リンクは開かず、公式サイトで確かめてもらう
- 社員から相談が来たら、対象は公式サイトか公式アプリへの登録者で、電話のみの注文は対象外と伝える。会社のパスワードを同じ組み合わせで使っていた社員には、変更を勧める
- 自社の会員サイトとアプリのパスワードの保存方式を、開発担当か委託先に聞く。今週中に回答をもらう
- 自社のサーバーで、不正アクセスを見つけて通知する仕組みがあるかを確かめる。無ければ、ログを見る人と頻度を決める
- 個人情報保護委員会への報告と、お客への公表の手順を、1枚にまとめる。連絡先と担当を入れる
社員への注意の文面は、次の文例集の文例3を書き換えて使えます。
調査が進み、公式が新しい事実を出したときは、この記事を更新します。