第一ライフグループと第一生命保険は2026年10月2日、両社が使う従業員向けの人事システムが不正アクセスを受けたと発表しました。9月24日に検知し、従業員と退職者の個人情報が第三者に閲覧され、外部へ流出したおそれがあるとしています。対象は約12万人です。
同社の旧名は第一生命ホールディングスです。サイトによると、2026年4月1日に「株式会社第一ライフグループ」へ商号を変更しました。この記事では、公式のお知らせに合わせて第一ライフグループと書きます。
第一ライフグループが10月2日に公表した内容
お知らせの題は「退職された皆さまへのお知らせ 当社の従業員向け人事システムへの不正アクセスについて」です。同社サイトの「重要なお知らせ」からPDFで出ています。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月2日 |
| 検知した日 |
2026年9月24日 |
| 不正アクセスを受けた所 |
両社が利用する従業員向け人事システム |
| 対象の人 |
第一ライフグループと第一生命の従業員、および両社を退職した人(内勤職員は1967年以降、営業職員は2017年以降) |
| 流出したおそれのある情報 |
従業員番号、氏名、住所、電話番号、性別、所属、職位(資格)、職務、管理職上司氏名 |
| 対象の人数 |
約12万人 |
| 人数の内訳 |
従業員 約5万人(内勤職員 約1.3万人、営業職員 約3.7万人)、退職した人 約7万人 |
| 原因 |
第三者による不正アクセスを受けたため |
| お客さま情報 |
現時点で不正アクセスは確認されていない |
| 二次被害 |
退職した人に関する本件に起因するものは確認されていない |
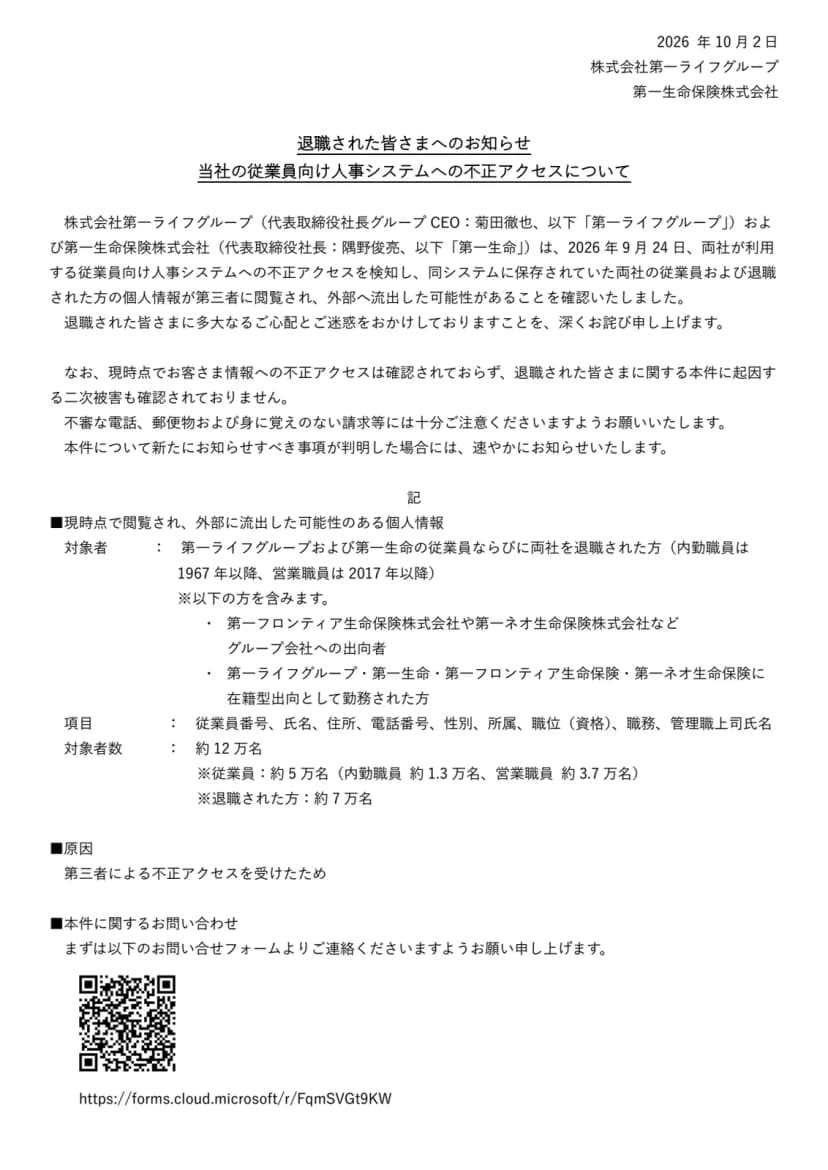 第一ライフグループと第一生命が10月2日に出したお知らせ(PDF)の1ページ目出典: 株式会社第一ライフグループ・第一生命保険株式会社「退職された皆さまへのお知らせ 当社の従業員向け人事システムへの不正アクセスについて」(引用)
対象には、第一フロンティア生命保険や第一ネオ生命保険などグループ会社への出向者も入ります。第一ライフグループ、第一生命、第一フロンティア生命保険、第一ネオ生命保険に在籍型出向として勤務した人も含みます。
お知らせは、不審な電話、郵便物、身に覚えのない請求に十分注意するよう求めています。新たに知らせることが分かれば、速やかに知らせるとしています。
第三者による不正アクセスを受けたため
出典: 第一ライフグループ・第一生命「退職された皆さまへのお知らせ 当社の従業員向け人事システムへの不正アクセスについて」
問い合わせの窓口
お知らせは、まずお問い合わせフォームから連絡するよう求めています。フォームが使いにくいときは、人事部の窓口へ電話します。
- 電話: 070-3195-0933、070-3195-1239
- 受付時間: 平日9時から17時
公表に書かれていないこと
お知らせの本文には、次のことが書かれていません。この記事でも推し量りません。
- 不正アクセスの経路や、人事システムの提供元(自社運用か外部のサービスか)
- 不正アクセスが始まった日と、閲覧された期間
- 現在の従業員への案内の方法(題と本文は、退職した人に向けたものです)
- 個人情報保護委員会への報告の有無と、対象の人への個別の連絡の方法
- 家族の情報が含まれるかどうか。項目に、家族に関するものは挙がっていません
影響する人・会社、しない人・会社
- 影響する: 第一ライフグループまたは第一生命に在籍している人と、退職した人。内勤職員は1967年以降、営業職員は2017年以降の退職者が対象です。出向や在籍型出向で働いた人も含みます。
- 影響しない: お客さま(契約者)の情報。お知らせは、現時点でお客さま情報への不正アクセスは確認されていないとしています。
- 影響しない: 項目に挙がっていない情報。パスワードや給与、家族の情報などは、お知らせに書かれていません。含まれないと言い切れる情報でもないので、公式の続報を待ちます。
- 自社に関係する: 人事・給与のシステムを使う会社。自社は同じ原因ではなくても、従業員と退職者の情報を預けている点は同じです。下の備えを点検に使えます。
人事システムの従業員情報を守る備え
公表から言えること
- 対象に、退職してから何十年もたった人が含まれます。内勤職員は1967年以降の退職者です。退職後も情報が人事システムに残っていたことになります。
- 項目は、従業員番号、氏名、住所、電話番号など、人事の台帳の基本の情報です。単体では軽く見えても、組み合わせると、本人や上司の名前を使った詐欺の電話や郵便の材料になります。
- 項目に「管理職上司氏名」が入っています。組織のつながりが分かると、社内の人を名乗るなりすましが作りやすくなります。
- 検知は9月24日、公表は10月2日で、8日です。公表の時点では、お客さま情報や二次被害は確認されていないとしています。
一般的な備え
ここからは第一ライフグループの公表ではなく、人事・給与のシステム(クラウドのサービスを含む)を使う会社の一般的な備えです。今回の原因がこれらに当たるかは、公表されていません。
IPAの「情報セキュリティ10大脅威 2026」は、組織向けの脅威として、不正アクセスやサプライチェーンの弱点を挙げています。人事システムは、全社員と退職者の情報が一か所に集まるので、狙われたときの被害が大きくなります。
- 退職者の情報を、いつまで残すかを決める。法令で保存が必要なものと、消してよいものを分ける
- 人事システムの閲覧の権限を、役割ごとに分ける。全員の一覧を見られる人を最小にする
- 管理者のアカウントには多要素認証をかけ、ログイン元の制限と操作の記録(ログ)を有効にする
- 大量のデータを書き出す操作(CSVのダウンロードなど)に、通知か承認を付ける
- 人事システムを外部のサービスで使うなら、そのサービスの事故の連絡の期限、調査への協力、保存するデータの範囲を契約に書く
- 人事システムに連携する給与、勤怠、経費精算などのサービスを一覧にし、どの項目が渡っているかを分かるようにする
- 事故のときに、現役・退職者・出向者・家族ごとに、だれのどの項目が対象かを答えられるようにしておく
個人データの漏えい(おそれを含む)は、1,000人を超える場合や不正の目的によるおそれがある場合などに、個人情報保護委員会への報告が義務です。対象の本人への通知も必要です。委員会は、速報を発覚から概ね3〜5日以内、確報を30日以内(不正の目的によるおそれがあるときは60日以内)に出すよう求めています。人事システムを委託先に預けているときは、その委託先からの連絡を受けて、委託元の会社が報告します。
委託先で起きたときの報告と本人への通知の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。同じ時期のほかの漏えいと、不審なメールの見分け方は、9月末から相次ぐ情報漏えい一覧にまとめています。
会社・情シスが今日やること
- 自社の人事・給与のシステムを一覧にし、運用している会社(自社か委託先か)と、保存している従業員・退職者・家族の項目を確かめる
- 退職者の情報の保存の期間を、人事と法務で確かめる。決まりが無ければ、法令で必要な期間と、消す日を決める
- 人事システムの管理者とデータを書き出せる人の一覧を出し、多要素認証とログの有効を確かめる。使っていない管理者は外す
- 委託先(ベンダー)の契約で、事故の連絡の期限と、本人への通知の費用の分担を確かめる。第一ライフグループの公表のように、人数の内訳が出せるかも聞いておく
- 社員と退職者に、なりすましの電話や郵便に注意するよう知らせる。上司や人事を名乗る連絡は、折り返しの番号を社内の名簿で確かめてもらう
社員への注意の文面は、次の文例集を書き換えて使えます。