2026年10月5日から8日にかけて、大和証券、シチズン時計、損保ジャパン、東武鉄道、オリックス生命の5社が、同じ委託先の株式会社スカラコミュニケーションズ(以下SC社)のサーバーへの不正アクセスについて公表しました。5社は、件数の数え方も項目も、対応の書き方も違います。
この記事は、各社とSC社の公式の発表だけを使い、違いを表に並べます。そのうえで、問い合わせやFAQを外部に預けている会社の情シスが、委託先に確かめることを整理します。各社の記事は大和証券、シチズン時計、損保ジャパンでも書いています。
SC社が10月6日に公表したこと
SC社は10月6日、同社のFAQシステム「i-ask」(よくある質問と回答を扱う仕組み)が不正アクセスを受けたと公表しました。第三者が管理サイトに不正にログインして不正なプログラムを設置し、同じサーバー上で動いていた利用企業(最大5社)のデータベースから、問い合わせ情報を取得された可能性があります。
| 項目 |
SC社の発表 |
| 不正アクセスの時間 |
10月2日(金)20時30分頃から10月3日(土)8時頃 |
| 気づいた経緯 |
10月3日朝、データベースの監視アラートをきっかけに調査を開始。同日8時頃に遮断し、利用企業には同日中に報告 |
| 対象の情報 |
利用企業(最大5社)の問い合わせ情報。氏名、メールアドレス、問い合わせ内容など。項目は利用企業によって違う |
| 件数 |
最大713,126件。問い合わせ単位の延べ件数で、同じ人の複数回の問い合わせを重ねて数えている |
| 人数 |
実際の人数は名寄せ(同じ人の記録をまとめる作業)を進めている |
| 二次被害 |
不正利用などは確認されていない |
SC社は、不正ログインに使われたアカウントのパスワード変更、攻撃元IPアドレスの遮断、不正プログラムの隔離、全環境の管理者アカウントのパスワード変更を済ませたと書いています。アップロードしたファイルをプログラムとして実行できない設定への変更も、実施済みです。
原因と被害の技術的な調査(フォレンジック調査)は、外部の専門機関と進めています。多要素認証の導入などの管理者認証の強化、環境間の分離、監視の強化、第三者による定期的な脆弱性診断は、調査結果に基づいて行う今後の対策です。導入済みという意味ではありません。個人情報保護委員会へは報告済みで、警察にも相談しています。
5社の公表を並べて比べる
5社はいずれも、委託先をSC社と書いています。ただし「i-ask」という名前を使っているかは、社によって違います。大和証券、シチズン時計、東武鉄道の発表には、i-askの名前がありません。損保ジャパンは、SC社のお知らせのURLを載せています。オリックス生命は、SC社のお知らせへのリンクを載せ、リンクの題にi-askの名前があります。
このため、5社の対象が全部i-askだと、各社の発表から言い切ることはしません。以下の表は、各社が書いたとおりに並べています。
何に使っていたか
| 会社 |
公表日 |
SC社のサービスを使っていた用途(各社の書き方) |
| 大和証券 |
10月5日 |
お客様からのインターネット経由のお問い合わせ内容の管理等 |
| シチズン時計 |
10月6日 |
シチズン、ブローバ、フレデリック・コンスタントの各サイトのお問い合わせフォームの受付業務 |
| 損保ジャパン |
10月7日 |
事業者向けドライブレコーダー「SMILING ROAD」の、主に導入企業の従業員からのよくある質問・お問い合わせ機能 |
| 東武鉄道 |
10月7日 |
お客さまセンター「お問い合わせ」フォームで利用しているサービス |
| オリックス生命 |
10月8日 |
公式ウェブサイトからのお問い合わせ内容の管理等 |
使い方は、どれも「顧客や利用者からの問い合わせを受け付けて、保管する」ものです。顧客に見えるのは各社の窓口ですが、入力された内容は、委託先のサーバーに残っていました。
件数と項目
件数は、人数と延べ件数が混ざっています。ここを読み違えると、被害の大きさを誤って伝えます。
| 会社 |
件数と数え方 |
主な項目 |
含まれないと書かれている情報 |
| 大和証券 |
約22万件。個人を特定できない問い合わせ等も合わせた件数。うち約11万名分の情報 |
約11万名の氏名、メールアドレス、口座番号等 |
一覧の記載なし。漏えいした可能性のある情報では、口座へのアクセスや取引はできないと説明 |
| シチズン時計 |
約10万名分(人数) |
氏名、住所、電話番号、メールアドレス等。問い合わせ内容欄に口座情報やカード情報を書いていた場合は、その情報も |
通販・会員制サービス・生産システム・社内ネットワークへのアクセスは確認されていない |
| 損保ジャパン |
延べ約6万件。同じ人の複数回を重ねて数えている |
氏名、電話番号、住所、メールアドレス、勤務先に関する情報、ドライバーID、運転アラートの情報、利用機器の情報、申込番号、問い合わせ内容 |
金融機関の口座、クレジットカード、マイナンバーカードの情報 |
| 東武鉄道 |
件数の記載なし |
記載なし |
同社に関する情報の閲覧・取得の形跡は確認されていない |
| オリックス生命 |
約26,500件。同じ人の複数回を含む |
氏名、生年月日、住所、電話番号、メールアドレス、証券番号、問い合わせ内容(申告された医療情報等を含む) |
マイナンバーやクレジットカード番号等、財産的被害が生じるおそれのある情報 |
オリックス生命の項目には、問い合わせの中で申告された医療情報等が含まれます。問い合わせの自由記述欄は、書く側が何を入れるか決められません。損保ジャパンの発表にも、問い合わせの件名・本文が含まれています。項目の一覧を作るときは、フォームの項目だけでなく、自由記述の中身も対象にします。
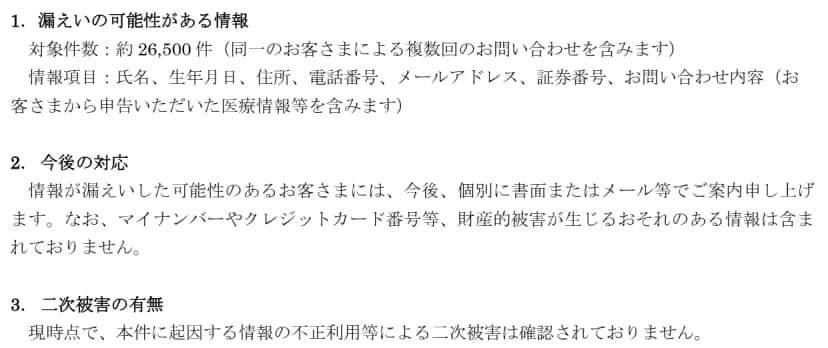 オリックス生命が2026年10月8日に出したお知らせの、漏えいの可能性がある情報の部分出典: オリックス生命保険「当社の委託先における個人情報漏えいの可能性について」(引用)
個別の連絡と対応
| 会社 |
対象の人への連絡 |
現時点の確認(各社の発表) |
自社システム |
| 大和証券 |
速やかに個別に連絡する方針。方法は書かれていない |
不正な取引、ネット上への公開・拡散は確認されていない |
不正アクセスは確認されていない |
| シチズン時計 |
速やかに、順次、個別に連絡。専用のお問い合わせフォームを設置 |
二次被害は確認されていない |
不正アクセスは確認されていない |
| 損保ジャパン |
個別に連絡。困難な人には、公表をもって連絡に代える |
情報の不正利用、ネット上への公開・拡散は確認されていない |
不正アクセスは確認されていない |
| 東武鉄道 |
個別連絡の記載なし。不審な連絡があれば専用窓口へ |
同社に関する情報の閲覧・取得の形跡は確認されていない |
不正アクセスは確認されていない |
| オリックス生命 |
書面またはメール等で個別に案内 |
二次被害は確認されていない |
不正アクセスは確認されていない |
「個別に連絡する」と書いている会社でも、方法は違います。損保ジャパンは、連絡できない人に対して、公表で連絡に代える考えを示しています。委託元として自社が公表する場合も、連絡が届かない人への扱いを先に決めておく必要があります。
東武鉄道だけが違うところ
東武鉄道の発表は、ほかの4社と書き方が違います。同社は、SC社から、SC社のサーバーへの不正アクセスの報告を受けました。SC社の説明では、不正アクセスは10月2日20時33分頃から10月3日8時1分頃で、現時点の調査では、東武鉄道に関する情報の閲覧・取得の形跡は確認されていません。
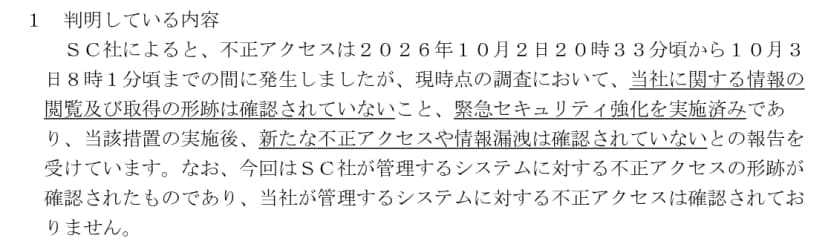 東武鉄道が2026年10月7日に出したお知らせの、判明している内容の部分出典: 東武鉄道「委託先事業者への不正アクセスについて(お知らせ)」(引用)
ほかの4社は、情報が漏えいした可能性があると公表しています。東武鉄道は、サービスの提供元が被害を受けたことを知らせたうえで、同社の情報の形跡は未確認としています。
委託先の事故では、委託元が「うちの情報があるのか」を自分で確かめる手段が少なくなります。形跡が確認されていないという報告は、委託先の調査の結果です。委託元は、委託先がどこまで調べ、いつまでに最終の報告を出すのかを、自分で確かめる必要があります。
影響する人・会社、しない人・会社
- 影響する: 5社の問い合わせフォームやよくある質問から問い合わせた人。損保ジャパンは、主にSMILING ROADを導入している企業の従業員を想定しています。対象の人には、各社が個別に連絡します。
- 影響する: 自社のフォームやFAQを、SC社に預けている会社。SC社の発表は、同じサーバー上の利用企業(最大5社)が対象です。自社がその中に入るかは、SC社か、契約窓口を通して確かめます。
- 影響する: 問い合わせの自由記述に、口座情報や医療情報などを書く欄を作っている会社。項目に無い情報も、本文に書かれてしまうからです。
- 影響しない: 各社の自社システム。5社とも、自社システムへの不正アクセスは確認されていないと発表しています。
- 影響しない: SC社と契約がなく、問い合わせを自社のシステムだけで受けている会社。ただし、ほかの外部サービスに同じ構造がないかは、確かめる価値があります。
委託元の情シスが委託先に確かめる7つのこと
個人情報保護委員会は、委託先の監督で、委託先の選定、委託契約の締結、委託先での取扱状況の把握の3つに留意するよう示しています。同委員会の資料には、次の趣旨も書かれています。
不正アクセスに対するセキュリティ対策について、委託先に任せっきりにせず委託元の事業者も取り組む必要があります。
出典: 個人情報保護委員会「委託先を監督してますか?」
同資料は、一般的な業務委託契約にはセキュリティの項目が含まれていないことが多いので、確認して盛り込むよう求めています。再委託する場合も、委託先と同様の監督が必要です。以下の7つは、この考え方とSC社の対応を対応させた確認の手順で、公式が示した期限ではありません。
- 何を預けているか。 問い合わせ・FAQ・チャットなど、外部のサービスに保存している項目を一覧にします。自由記述欄に書かれる内容も含めます。
- 保存期間と削除。 終わった問い合わせを、いつまで保存するか決めます。シチズン時計は、移行後に旧システムの保管情報を全て削除する予定だと発表しています。
- 管理画面の認証。 管理サイトの認証に多要素認証があるかを聞きます。SC社の事故は管理サイトへの不正ログインが入口で、多要素認証の導入は、SC社にとって今後の対策です。
- 他社との同居。 自社のデータが、同じサーバーやデータベースで他社と同居していないかを聞きます。SC社は、環境間の分離をこれから進める方針です。
- アップロードの制限。 管理画面からファイルをアップロードできる場合、プログラムとして動かせない設定になっているかを聞きます。SC社は事故の後にこの設定へ変更しました。
- 連絡の窓口と期限。 事故のとき、誰に何時間以内に連絡が来るかを契約で決めます。SC社は10月3日の朝に気づき、同日中に利用企業へ報告しています。公表は大和証券が10月5日、損保ジャパンは10月7日です。
- 診断と監視の中身。 定期的な脆弱性診断の頻度と、結果を委託元へ共有してもらえるかを確かめます。監視の通知が、誰に届くのかも聞きます。
確認シートは次のテンプレで使えます。
委託先で漏えいが起きたときの報告の期限は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。
会社・情シスが今日やること
- 外部サービスの一覧を作る。 問い合わせフォーム、FAQ、チャット、アンケートなど、顧客や従業員の入力を預けているサービスを書き出します。提供元と契約窓口も書きます。
- スカラコミュニケーションズ(i-ask)との関係を聞く。 該当するサービスの契約先に、SC社のサービスを使っているかを書面で確認します。使っている場合は、自社のデータが今回の対象に入るかの回答と、その期限を求めます。
- 上の7つを委託先に送る。 回答の日付を記録し、答えられなかった項目は、次の契約更新までの宿題にします。
- お客様への案内文を用意する。 何が漏れた可能性があるか、人数か延べ件数か、二次被害の確認状況、不審な連絡への注意、窓口を、公式の事実だけで書ける雛形を作っておきます。