ディップ株式会社は2026年10月9日、運営する求人サイト「バイトル」「バイトルNEXT」の会員のメールアドレスが、不正アクセスで最大3,885,771件漏えいした可能性があると公表しました。原因は「システムの一部機能における仕様の不備を突いた、海外からの不正アクセス」とされています。
利用者が何に気をつけるかは、姉妹メディアのバイトルに不正アクセス メール最大3,885,771件 偽の求人メールに注意(西のITメディア)にまとめられています。この記事は、会員サイトやWebのサービスを持つ会社の情シスが、この事故から何を確かめるかを書きます。根拠は、ディップのお知らせとIPA・個人情報保護委員会の公式のページです(2026年10月10日時点)。
ディップの発表で分かること
発表から、事実だけを表にします。
| 項目 |
発表の内容 |
| 確認した日 |
2026年10月6日。Webサイトの一部機能で第三者からの不正アクセスを確認 |
| 公表した日 |
2026年10月9日(確認から3日後) |
| 件数 |
会員登録者のうち、漏えいした可能性のある件数は最大3,885,771件 |
| 漏えいした情報 |
メールアドレスのみ。氏名、電話番号、パスワード、クレジットカード情報等は含まれない |
| 原因 |
システムの一部機能における仕様の不備を突いた、海外からの不正アクセス |
| 確認後の対応 |
直ちに海外からのアクセス全遮断とプログラムの改修を実施し、技術的な防御措置を完了 |
| 外部への報告 |
個人情報保護委員会と総務省関東総合通信局への報告、警察への相談を進めている |
メールアドレス以外の個人情報の外部への流出、ネット上への流出、不正利用の事象は、現時点で確認されていないとしています。
対応の部分は、次のとおりです。
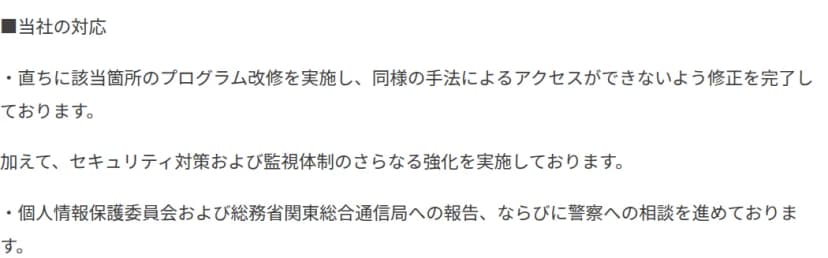 ディップのお知らせの「当社の対応」の部分(改修・報告・相談)出典: 出典: ディップ株式会社 ウェブサイト(2026年10月9日)(引用)
「最大」は、漏えいした可能性のある件数の上限です。
公表されていないこと
発表を読んで、次のことは書かれていませんでした。
- 「仕様の不備」が具体的に何か(どの機能か、どんな使われ方をされたか)
- 不正アクセスが始まった日と、続いた期間
- 海外からのアクセスの全遮断をいつまで続けるか
- メールアドレスをどんな方法で取り出されたか
この記事でも、これらを推測しません。
「仕様の不備」から、公開している機能を見直す
ここからは発表の範囲を離れ、会員サイトを持つ会社の情シスが何を確かめるかを書きます。
ディップが書いた「仕様の不備を突いた」は、公表された範囲では、ソフトウェアの既知の欠陥(脆弱性)とは書かれていません。IPAも同じ日の注意喚起で、直近の事案について「特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されておらず」、外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえる、と書いています。IPAの注意喚起は多くの事案をまとめたもので、バイトルの件を名指ししたものではありません。
自組織が独自に構築・運用している外部公開アプリケーションやサービスがあるかどうかを確認してください。
出典: IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
パッチを当てても、機能そのものの作りは変わりません。会員サイトの「パスワードを忘れた」「登録済みメールの確認」「検索」「会員の問い合わせ」のような機能は、正しい使い方のとおりなら無害でも、使われ方を変えると情報が出ることがあります。一例として、入力したメールアドレスが登録済みかどうかを画面で答える作りです。ディップの件がこの例だという意味ではありません。あくまで、点検の見方の例です。
点検の進め方
IPAの注意喚起が挙げる外部公開アプリケーションの点検は、次の3つです。
- 自社で作って運用している公開アプリケーションやサービスがあるかを確認する
- アプリケーション単位で、直近のログの異常(エラーの量、平時との差)を確認する。直近1か月、その後3か月と、範囲を段階的に広げる
- 構成要素に未適用の脆弱性対応パッチがないかを確認する
これに、編集部の整理として、機能の一覧づくりを足します。公開しているWebページとAPIを全部書き出し、それぞれに「認証が要るか」「1人が1回に取れる件数に上限はあるか」「同じ操作を機械で繰り返されたら止まるか」を横に並べます。件数の上限や回数の制限は、IPAの注意喚起の文面にはありません。ディップの原因が何かも分からないので、これは一般的な点検の観点としての提案です。
作り方の資料としては、IPAの安全なウェブサイトの作り方(改訂第7版・2021年3月31日)があります。第1章はセッション管理の不備、CSRF、アクセス制御や認可制御の欠落など11種類を取り上げ、巻末にセキュリティ実装のチェックリストが付いています。これも、ディップの件の原因とは関係づけません。公開機能の見直しの手がかりとして使います。
IPAは、点検のあとの対策として、外部公開範囲の見直し、認証機能(多要素認証・パスワード)の強化、ログの取得内容と保持期間の見直しなども挙げています。点検の表の作り方は、IPAの速やかな点検を情シスの点検表にで詳しく扱いました。
緊急の「海外からのアクセス全遮断」をどう考えるか
ディップは、不正アクセスを確認した後、直ちに海外からのアクセスの全遮断とプログラムの改修を実施したと書いています。海外からの不正アクセスと確認した上での対応です。
ここから先は、発表に書かれていない、編集部の整理です。
- 遮断は、被害を広げないための入口を狭める手当てです。原因の機能を直す改修とは別の作業で、ディップも両方を書いています
- 国別の遮断は、国内の経由先を使った接続までは止められません。遮断だけで安全が確認できたとは言えません
- 海外にいる正規の利用者や、海外のクラウド経由で連携しているシステムも止まります。ディップの発表に、遮断の影響を受けた利用者の有無は書かれていません
- 遮断を決めた人、解除を決める人、解除の条件を、先に決めておかないと、止めたまま忘れる恐れがあります
自社に置き換えるなら、次の3つを事前に書いておくと動けます。
| 決めておくこと |
例 |
| 誰が止められるか |
情シス、サービス担当、夜間・休日の連絡先まで |
| どこで止めるか |
クラウドのWAF、ファイアウォール、CDNなど、実際に国やIPで絞れる場所 |
| いつ解除するか |
原因の修正が終わった、ログで追加の不審な動きが無いことを確かめた、など |
止めたときに困る正規の利用者(海外拠点、出張者、海外のパートナー)の一覧も、先に作っておくと判断が速くなります。
メールアドレスだけの漏えいでも、報告の対象になるか
漏えいが「メールアドレスだけ」だと、報告は要らないのではと考える担当者がいます。個人情報保護委員会の「漏えい等の対応とお役立ち資料」は、報告が義務付けられる場合として、次の4つを挙げています(民間事業者の場合)。
- 要配慮個人情報が含まれる個人データの漏えい等
- 不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等
- 不正の目的をもって行われたおそれがある行為による個人データの漏えい等
- 個人データに係る本人の数が1,000人を超える漏えい等
(いずれも「又はそのおそれ」を含みます。)
3つ目の例として、ページは「不正アクセスにより個人データが漏えいした場合」を載せています。また、「不正の目的をもって」の主体は従業者だけでなく、盗難等の第三者も含まれるとしています。つまり、メールアドレスだけでも、不正アクセスによる漏えいなら、種類で外れるとは書かれていません。件数が1,000人を超える漏えいも別に対象です。
発覚したら、まずは速やかに報告してください。
不正な目的で行われたおそれがある場合は、発覚日から、60日以内
出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」
このページに、メールアドレスだけが個人データに当たるかの説明は載っていません。自社の件が当てはまるかは、ガイドラインと弁護士・個人情報保護委員会の相談窓口で確かめてください。ディップは、委員会への報告を進めていると書いています。速報と確報の期限、委託先で起きたときの考え方は、委託先で個人情報が漏えいしたらにまとめています。
影響する人・会社、しない人・会社
- 影響する: バイトル、バイトルNEXTの会員です。対象かどうかの確認方法は、西のITメディアの記事が書いています
- 影響する: 自社で会員サイト、予約、応募、問い合わせなどの公開機能を作って運用している会社です。公開機能の使われ方の点検が要ります
- 影響する: バイトルに求人を出している会社の採用担当です。発表には、求人企業やその応募者の情報が含まれるかの記載がありません。ディップから案内が来ているかを確かめてください
- 影響しない: ディップは、漏えいした情報はメールアドレスのみで、氏名、電話番号、パスワード、カード情報等は含まれないとしています。パスワードの変更を全社に求める必要は、発表からは読み取れません
- 影響しない可能性が高い: 外部に会員向けの公開機能を持たず、外部サービスだけを使う会社です。ただし、同じ日にほかの事案も続いています(10月7日〜9日の情報漏えい7件のまとめ)。外部サービスの点検は、IPAの注意喚起のとおり別に必要です
会社・情シスが今日やること
- 自社の公開しているWebページとAPIを全部書き出し、「認証の要否」「1回に取れる件数」「同じ操作の繰り返しを止められるか」を並べる(編集部の整理)
- 直近1か月のログで、エラーの量や特定の機能への集中的なアクセスなど、平時との差が無いかを見る。範囲は段階的に3か月まで広げる(IPAの注意喚起)
- 緊急時に、誰が・どこで・いつまで海外や特定のIPからの通信を止めるかを、1枚に書く。止めて困る正規の利用者の一覧も添える
- 自社が預かっている個人データの項目を確かめ、「メールアドレスだけ」でも、不正アクセスで漏れたら個人情報保護委員会への報告の対象になりうると想定して、報告の担当者と手順を決めておく
- 会員に出す案内の文面の下書きを作る。ディップの発表のように、起きたこと、漏れた情報と件数、漏れていない情報、自社の対応、利用者へのお願い、問い合わせ先の順にする
2026年10月10日時点の、ディップ・IPA・個人情報保護委員会の公式の発表に基づいています。続報が出たときは、ディップの公式のお知らせで確かめてください。