予約システムを提供する株式会社ファインズが、自社のシステムへの第三者による不正アクセスを公表しました。予約者の情報、最大1,536,322件に影響のおそれがあるとしています。
何が起きたのか(経緯)
ファインズの発表(速報)によると、2026年9月22日に、システムで異常を検知して調査したところ、第三者による不正アクセスを確認したとしています。同社はただちにアクセス遮断などの緊急措置を実施し、弁護士と連携して詳細な調査を進めているとしています。
影響範囲として、対象件数は最大1,536,322件、対象データは予約者の情報(氏名、電話番号、メールアドレス、予約した店舗・メニュー・日時など)が挙げられています。今後の対応として、個人情報保護委員会などの関係機関への報告を行うとともに、影響範囲の特定とセキュリティ強化を進めるとしています。
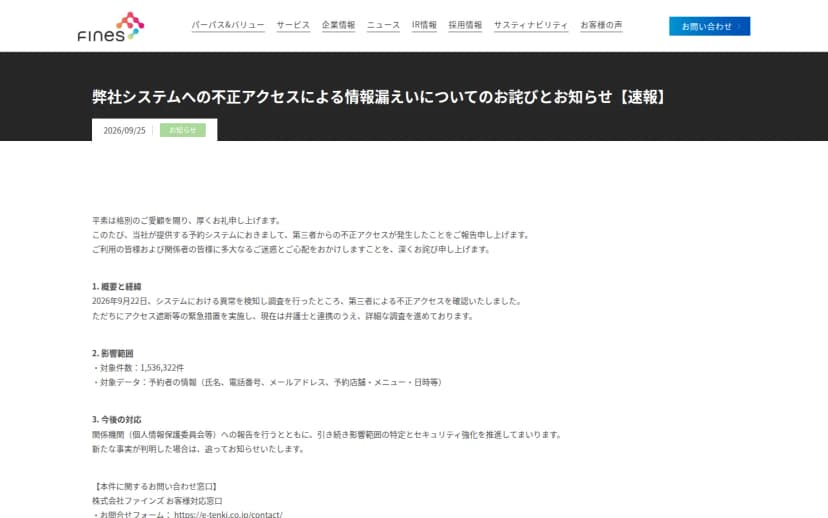 株式会社ファインズが公表した不正アクセスのお知らせ(速報)出典: 株式会社ファインズ(引用)
影響を受けるのはどんな人か
影響を受けるおそれがあるのは、ファインズの予約システムを通じて予約をした利用者です。氏名や連絡先に加え、どの店舗・メニューをいつ予約したか、という予約の内容も対象に挙がっています。予約の内容は、その人の行動が分かる情報でもあるため、連絡先と合わせて悪用されないよう注意が必要です。
一方で、これは「予約や会員の情報を預かるシステムが狙われる」という、多くのサービスに共通する形でもあります。自社が同じように予約や顧客の情報を扱っている場合は、人ごとではない事故として受け止める材料になります。
情シスが今日やること
- 予約・顧客データを扱うシステムを点検する: 自社で予約・会員・問い合わせなどの情報を扱うWebシステムがある場合、脆弱性診断、管理画面のアクセス制限、不審なアクセスの監視、ログの保全ができているかを確認します
- 委託先・外部サービスを確認する: 予約や顧客管理を外部のサービスに任せている場合、そのサービスのセキュリティと、事故が起きたときの連絡体制・影響範囲の特定の進め方を確認します
- 漏れた連絡先を狙う連絡に備える: メールアドレスや電話番号が影響を受けると、その宛先を狙ったフィッシングやなりすましが増えます。従業員や利用者に、心当たりのない連絡のリンク・添付を開かないよう周知します
- 自社が対象かを確かめる: ファインズの予約システムを自社サービスで利用している場合は、公式の発表と続報を一次情報として確認し、必要に応じて利用者への案内を準備します
予約や顧客の情報は、連絡先と行動が結びつく、悪用されやすいデータです。預かる側として、アクセスの制限と監視、ログの保全、事故時の段取りを平時から整えておくことが、情シスの実務になります。