本文へ移動
情シスのミカタ
事故・障害約2分で読めます

キングプリンターズに不正アクセス 盗んだ認証情報で「生成AIの不正利用」が狙い

ネット印刷通販のキングプリンターズが、システム基盤への不正アクセスを公表しました。攻撃者の狙いは、同社が保有する認証情報を使って生成AIサービスを不正利用することと見られます。顧客情報の漏えいは確認されていません。経緯と、認証情報を守るために情シスが確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
キングプリンターズに不正アクセス 盗んだ認証情報で「生成AIの不正利用」が狙い

この記事のまとめ

  • ネット印刷通販のキングプリンターズが、システム基盤への第三者による不正アクセスを公表しました。
  • 攻撃者の狙いは、同社が保有する認証情報を使って生成AIサービスを不正利用することと見られるとしています。
  • 社内調査では外部へのデータ送信の痕跡はなく、第2報の時点で顧客の個人情報などの漏えいは確認されていないとしています。
こんな方に#30代#40代#50代#60代実務

ネット印刷通販のキングプリンターズが、自社のシステム基盤への第三者による不正アクセスを公表しました。注目すべきは、攻撃者の狙いが「データを盗む」ことよりも、会社が保有する認証情報を使って生成AIのサービスを不正に利用することにあったと見られる点です。

何が起きたのか(経緯)

キングプリンターズの発表によると、2026年9月10日に、同社が管理するシステム基盤への第三者による不正アクセスを検知しました。これを受けて、9月10日午後6時から9月14日午後4時まで、同社のサイトと関連機能を一時停止しました。会社は9月14日に第1報を、9月25日に第2報を公表しています。

第2報では、攻撃者の目的は、同社が保有する認証情報を使って生成AIサービスを不正利用することと見られるとしています。社内調査では、外部へのデータの不正送信の痕跡は確認されず、9月25日の時点で顧客の個人情報や各種データの漏えいは確認されていないとしています。今後、10月初旬から外部専門機関によるフォレンジック調査を実施し、再発防止策を進めるとしています。
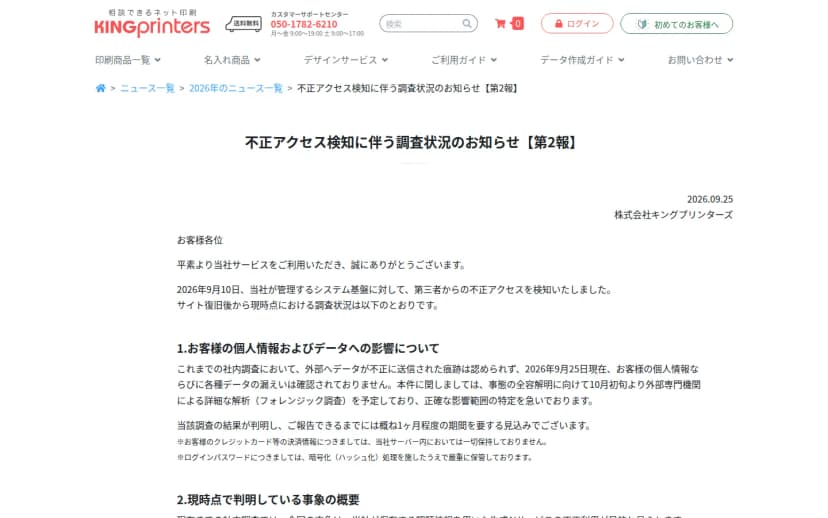
キングプリンターズのお知らせページ。見出しは「不正アクセス検知に伴う調査状況のお知らせ【第2報】」。本文に、システム基盤への不正アクセスを検知したこと、攻撃者の目的が同社の保有する認証情報を用いた生成AIサービスの不正利用と見られること、外部へのデータ不正送信の痕跡や顧客情報の漏えいは確認されていないことが書かれている
キングプリンターズが公表した「不正アクセス検知に伴う調査状況のお知らせ(第2報)」出典: キングプリンターズ(引用)

影響を受けるのはどんな範囲か

今回、現時点で顧客の個人情報の漏えいは確認されていません。利用者が直接受けた影響は、調査と対応に伴うサイト・サービスの一時停止が中心です。

一方で、この事故が示すのは「認証情報そのものが狙われる」という形です。攻撃者は、盗んだ認証情報を、データの窃取だけでなく、クラウドや生成AIのサービスを「タダ乗り」で使うためにも悪用します。生成AIのサービスは使った分だけ費用がかかるため、不正利用は高額な請求や、自社のアカウントを踏み台にした悪用につながりえます。これは、クラウドや生成AIを使う、あらゆる組織に通じる話です。

情シスが今日やること

  • 認証情報の棚卸しをする: クラウドや生成AIのサービスにログインするためのアカウント、APIキー、トークンがどこにいくつあるかを洗い出します。使っていないもの、退職者のものは無効にします
  • 認証情報の置き場所を見直す: APIキーやパスワードを、プログラムのコードや設定ファイルに平文で書いていないかを確認します。秘密情報の保管の仕組み(シークレット管理)に移し、アクセスできる人を絞ります
  • 多要素認証と権限の最小化: 重要なサービスのアカウントには多要素認証をかけます。APIキーは、必要な権限だけに絞り、定期的に入れ替えます
  • 利用量と請求を監視する: 生成AIやクラウドの不正利用は、見慣れない利用の増加や請求で気づくことがあります。利用量・課金のアラートを設定し、急な増加に気づける状態にします
  • 漏れたときの手順を決めておく: 認証情報が漏れた疑いがあるときに、すぐに鍵を失効・再発行し、影響を確認する手順を用意しておきます

認証情報は、データと同じくらい狙われる資産です。どこに何があるかを把握し、安全に保管し、不審な使われ方に気づける仕組みを持っておくことが、情シスの実務になります。

よくある質問

Q顧客の個人情報は漏れたのですか。

Aキングプリンターズは、社内調査で外部へのデータの不正送信の痕跡は確認されず、第2報(9月25日)の時点で顧客の個人情報や各種データの漏えいは確認されていないとしています。今後、外部専門機関によるフォレンジック調査を行うとしています。

Q「認証情報で生成AIを不正利用」とは、どういうことですか。

A攻撃者が、会社が持っていた認証情報(サービスにログインするための情報)を使い、生成AIのサービスに不正にログインして使うことを狙った、という意味です。盗んだ認証情報は、データを盗む以外にも、クラウドやAIのサービスを「タダ乗り」で使う目的でも悪用されます。

Q自社でも気をつけることはありますか。

Aクラウドや生成AIのサービスにログインするための認証情報(APIキーやアカウント)が漏れると、見知らぬ利用や高額な請求につながります。認証情報を安全に保管し、多要素認証をかけ、利用量や請求に不審な増え方がないか監視することが備えになります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします