ストレスチェックの結果、持株会の振替先口座、健康プログラムの登録情報。11月9日から12日朝までに出た漏えい・不正アクセスの発表77件には、社員のために会社や持株会が使うサービスから、社員本人の情報も出た発表が5件ありました。こうした契約は人事や総務、持株会の事務局の側にあることが多く、情シスの契約台帳だけでは拾いきれないはずです。
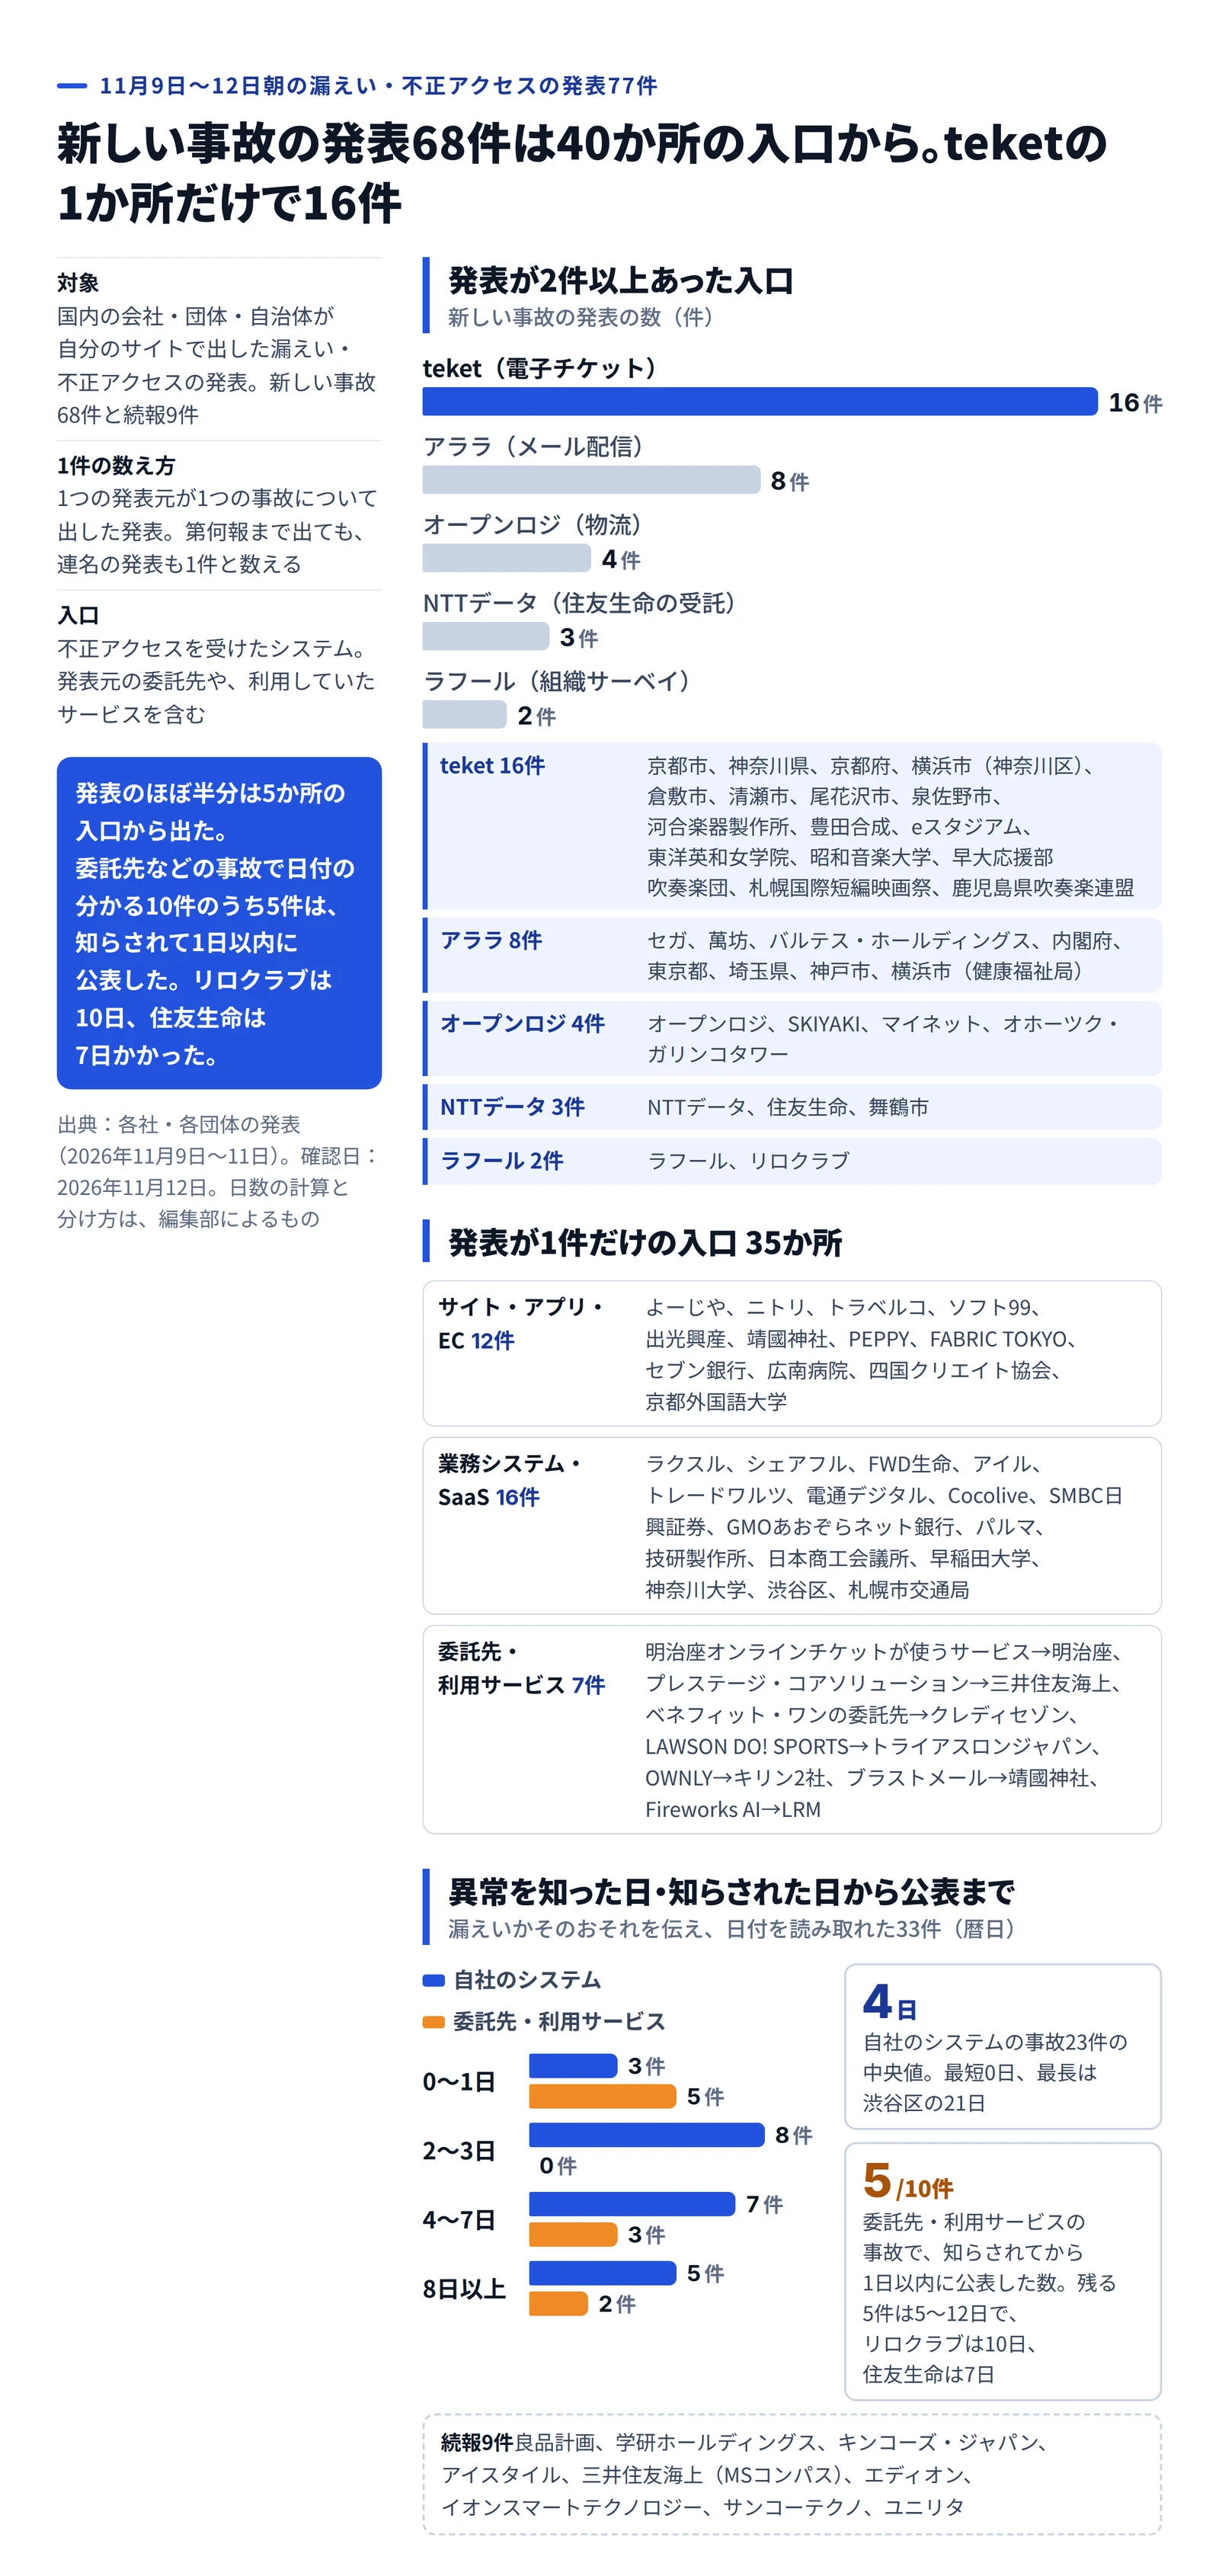
77件の内訳は新しい事故の発表が68件、続報が9件です。新しい事故の発表は40か所の入口から出ていて、電子チケットのteketが受けた不正アクセスだけで16の発表元が公表しました。アララは前の回の12件に続いて、今回も8件の発表につながっています。1
サーベイと持株会と健康プログラムから、社員の情報
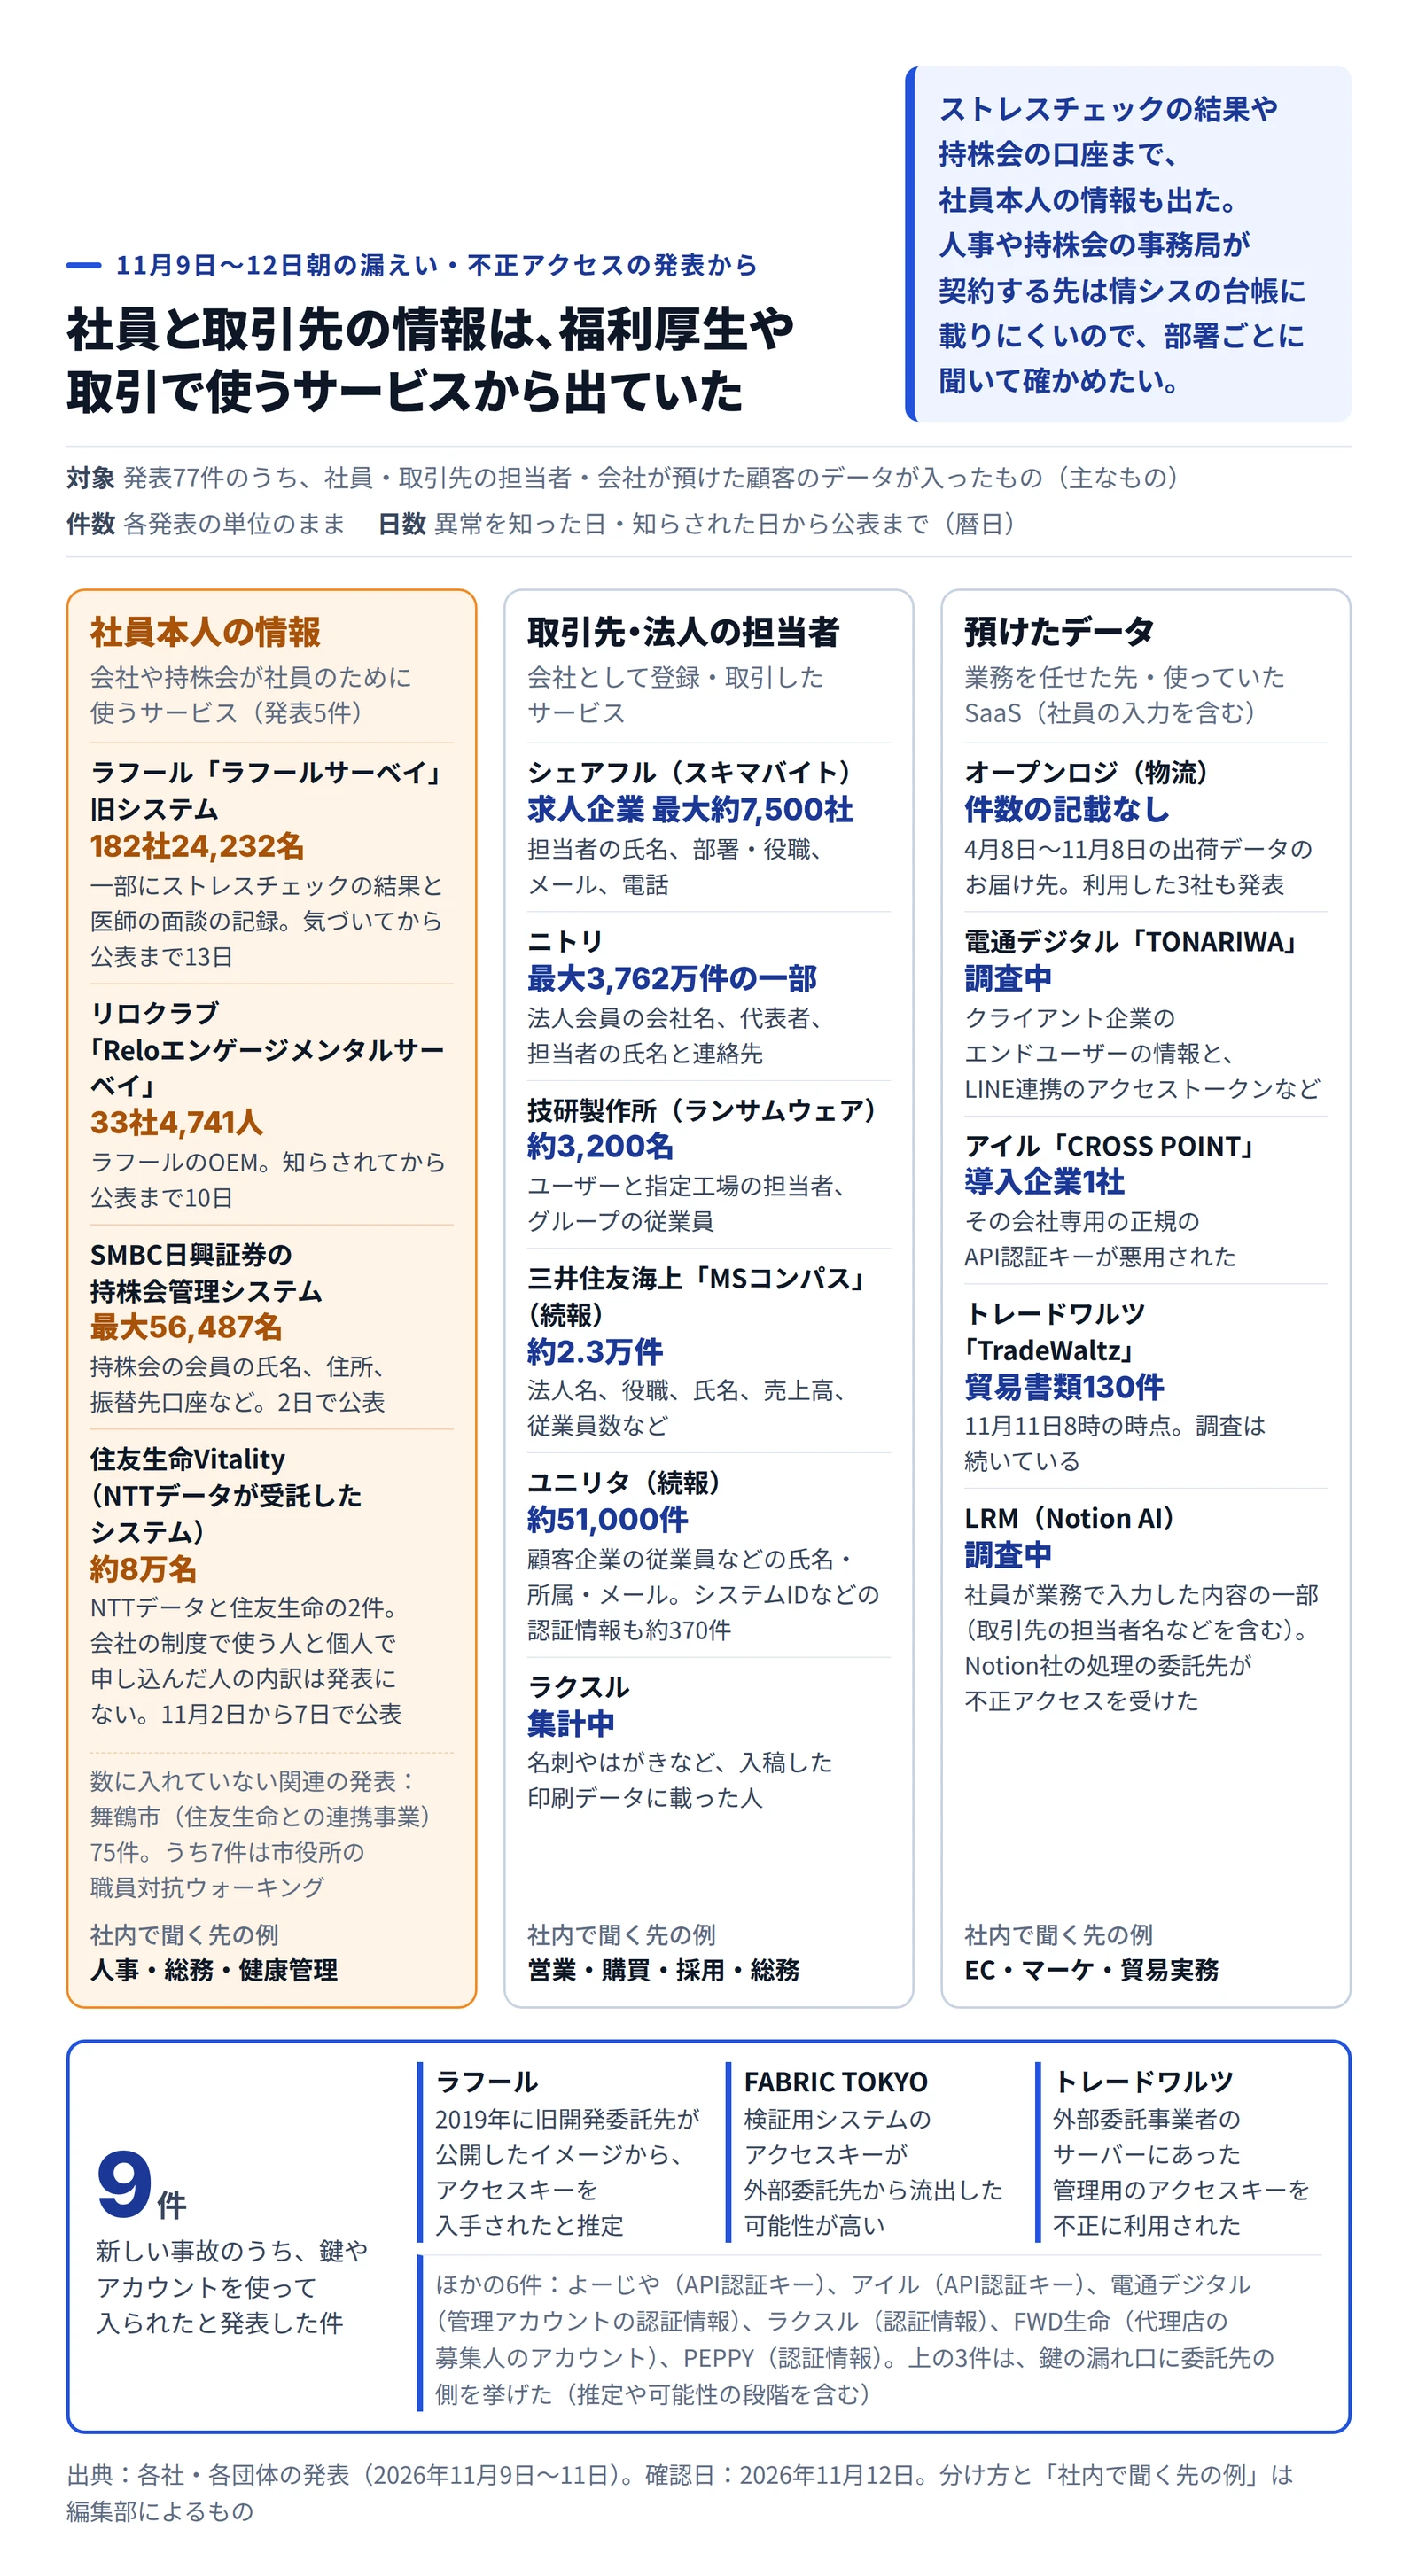
5件(ラフール、リロクラブ、SMBC日興証券、NTTデータ、住友生命)のうち、いちばん中身が重いのは組織サーベイ「ラフールサーベイ」の件です。ラフールによると、第三者が旧システムのファイル保管領域からファイルを取得し、182社24,232名分の従業員番号、氏名、所属部署、サーベイの回答と結果が外に出ました。一部の人にはストレスチェックの結果や回答、医師による面談・面接指導の記録まで含まれます。
旧システムから新しいシステムへ移ったのは7月30日でした。ところが旧システムのファイル保管領域からの取得は、7月24日から10月25日まで続いていました。個人情報を含むファイルが取られたのは7月24日と8月8日の2回です。原因について同社は、自社のエンジニアが旧システムのプログラムにアクセスキーを書き込んでいたと説明しました。そのプログラムを含むテスト用の実行環境のイメージを、2019年に当時の開発委託先の開発者がインターネットに公開しており、第三者はそこからキーを入手したと同社は推定します。
同じサーベイをOEMで売っていたリロクラブも、「Reloエンゲージメンタルサーベイ」を使う33社の4,741人が対象だと発表しました。項目にはストレスチェックの結果のほか、病歴や医師による面接指導の記録・意見書まであります。なお、ラフールの182社は、他社経由で提供したサービスの利用企業も含めた数です。
SMBC日興証券は11日、持株会の事務の受託に使うシステムから、持株会の会員の情報が漏えいしたと公表しました。最大56,487名で、氏名と住所に加え、振替先口座、持分残高、配当金と諸税の情報も項目に入ります。電話番号とメールアドレスはもともとシステムに登録しておらず、対象外です。
住友生命の健康プログラム「Vitality」では、構築と運用を受託したNTTデータの申込みのサービスに不正アクセスがあり、約8万名の氏名、住所、電話番号、生年月日、メールアドレスなどが漏えいしました。「住友生命Vitality体験版・企業型」と、福利厚生タイプを含む「Vitalityスマート」が対象です。会社の制度で使う人と個人で申し込んだ人の内訳は、発表にありません。クレジットカード番号(一部マスキング済み)が出た人も約1,000名います。数には入れていませんが、舞鶴市も11日、住友生命との連携事業の75件を発表し、うち7件は市役所の職員対抗ウォーキング大会の参加者でした。
この5件は公表までの時間が長めでした。ラフールは不審なアクセスに気づいた10月27日から13日、リロクラブは報告を受けた10月30日から10日、NTTデータと住友生命は不正アクセスを確認した11月2日から7日です。2日で出したSMBC日興証券のほうが例外でした。前の回の勤怠管理のTeamSpiritも、異常を知ってから公表まで10日です。
サーベイは会社が導入して社員が答えるもので、持株会の事務は持株会が日興に任せたものです。どちらも、社員が自分で選んだ提供元ではありません。社員から「自分の情報は入っているのか」と聞かれるのは、提供元より先に人事や持株会の窓口でしょう。
取引先の担当者と、預けた出荷データ
社員のほかでは取引先や法人の担当者の情報が目立ちました。スキマバイトのシェアフルは、11月4日23時30分ごろに不正アクセスを受け、最大約750万件の個人アカウントの情報が流出した可能性があると発表しました。求人企業も最大約7,500社が対象で、会社名に加えて、担当者の氏名、部署と役職、メールアドレス、電話番号が入ります。個人の側の給与振込用の口座や緊急連絡先は、西のITメディアの記事で確認できます。
ニトリの最大3,762万件にも、法人会員の会社名、代表者、担当者の氏名と連絡先が入っています。一方、ランサムウェアを含む不正アクセスを受けた技研製作所の対象は、ユーザーと指定工場の担当者(海外企業を含む)とグループの従業員の約3,200名です。顧客支援システムのログインIDと、暗号化したパスワードも入っていました。
続報では、ユニリタが11日、9月に判明した文書管理システムへの不正アクセスで、顧客企業の従業員や社外関係者の氏名、所属組織、メールアドレス約51,000件が漏えいしたと公表しました。システムIDや利用者名などの認証情報も約370件あります。まだ連絡していない対象者には、11月24日から電子メールか郵送で知らせる予定です。
会社が顧客のデータを預けた先の事故もあります。物流のオープンロジは11日、8日から9日にかけての不正アクセスで、4月8日から11月8日に依頼された出荷データの一部が持ち出されたと発表しました。お届け先の氏名、住所、電話番号、メールアドレス、商品名などが対象です。同じ日に、出荷を任せていたSKIYAKI、マイネット、オホーツク・ガリンコタワーの3社も、自社の客のお届け先が対象になりうると知らせました。
電通デジタルのマーケティング基盤「TONARIWA」では、クライアント企業が扱うエンドユーザーの氏名や連絡先と、LINE公式アカウントとの連携に使うアクセストークンなどが漏えいした可能性があります。貿易のプラットフォーム「TradeWaltz」では、11日8時の時点で貿易書類130件の漏洩が確かめられました。
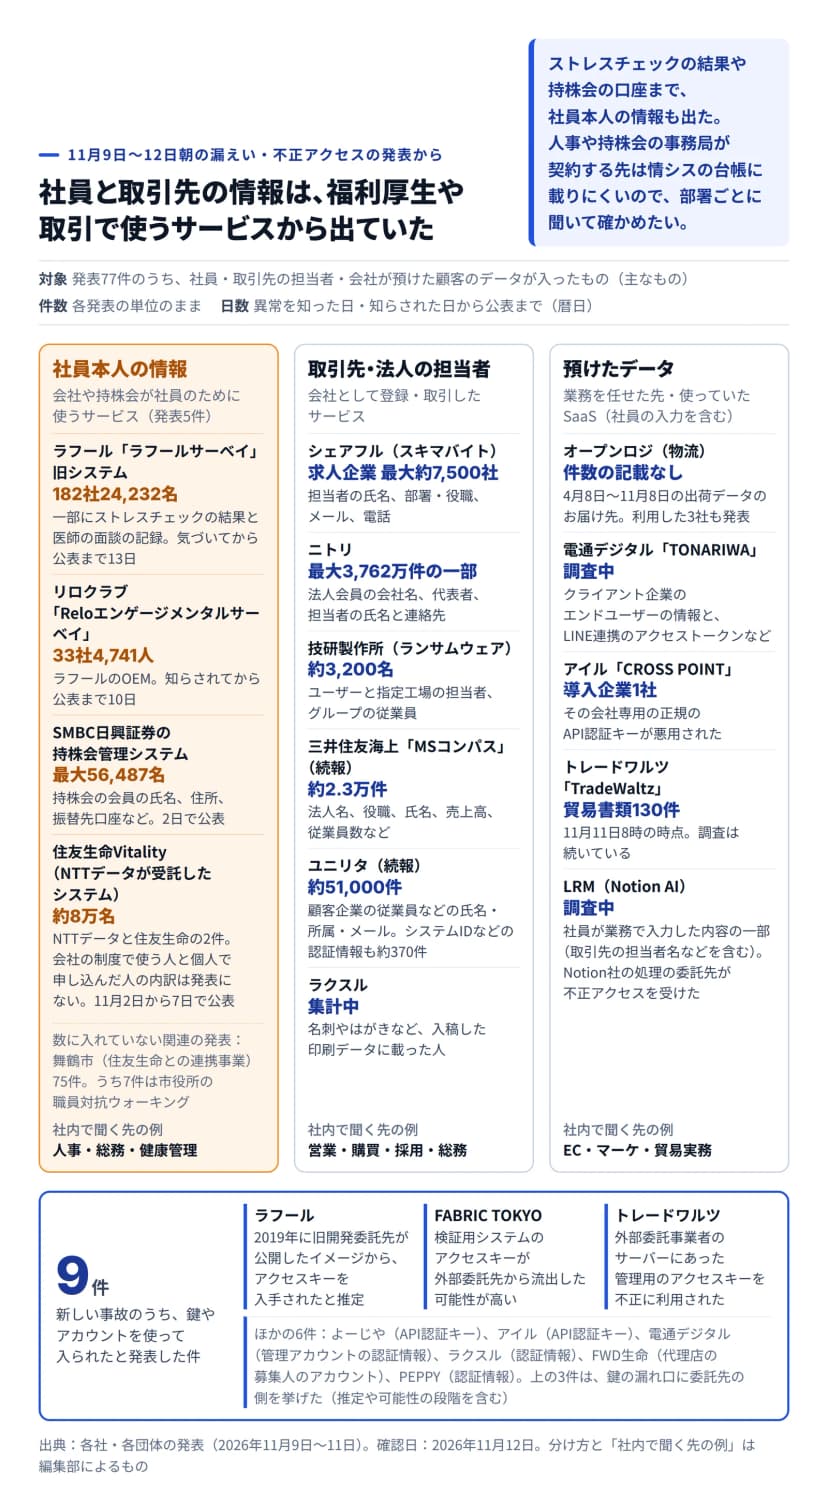 社員本人、取引先の担当者、預けたデータに分けた主な発表と、鍵が使われた9件作成: 編集部 / 出典: 情シスの相棒編集部(各社・各団体の発表をもとに作成)
鍵で入られた9件、3件は漏れ口に委託先の側を挙げた
新しい事故のうち9件は、鍵やアカウントを使って入られたと発表しました。アイルとFWD生命の発表では、導入企業や代理店に渡したキーやアカウントが入口でした。ほかの件の発表からは、誰が持っていた鍵かは分かりません。
そのうち3件は、鍵の漏れ口に委託先の側を挙げました。言い切ったのはトレードワルツだけで、ラフールは推定、FABRIC TOKYOは可能性が高いという段階です。ラフールは前の節のとおり、2019年に旧開発委託先が公開したイメージからの入手を推定しています。FABRIC TOKYOは、検証用システムのアクセスキーが外部委託先から流出した可能性が高いとしています。そのシステムには2021年5月から7月の予約データ699名分が一時保管されていました。トレードワルツは11日10時40分、資本関係のない外部委託事業者が運用するサーバーが攻撃を受け、そこに保管されていた管理用のアクセスキーが不正に使われたと特定しました。
残る6件の入口は、アイルのCROSS POINTが導入企業専用の正規のAPI認証キー、電通デジタルが管理アカウントの認証情報、FWD生命が代理店の募集人のアカウントでした。よーじやも、不正アクセスに使われた可能性のあるAPI認証キーを無効にし、キーが外に出た経路をシステム提供元と調べています。ラクスルとPEPPYも、使われた認証情報を無効にしたと発表しました。CROSS POINTの件では、アイルが9日22時15分に全利用企業のAPIアクセスキーを無効にし、再発行を済ませました。
ラフールの件で確認された取得は、イメージの公開から7年後の今年7月24日からです。一度外に出た鍵は、止めない限り何年たっても使えます。FABRIC TOKYOのように、検証用の環境に5年前の予約データが残っていれば、鍵1本で届く範囲も広がります。だからこそ、委託先や開発会社に鍵を渡すときは、渡した鍵と、その鍵で届くデータの範囲を、契約が終わったあとまで追える形にしておきたいところです。
teketの1件が16の発表に、日付の分かる10件の半分は翌日まで
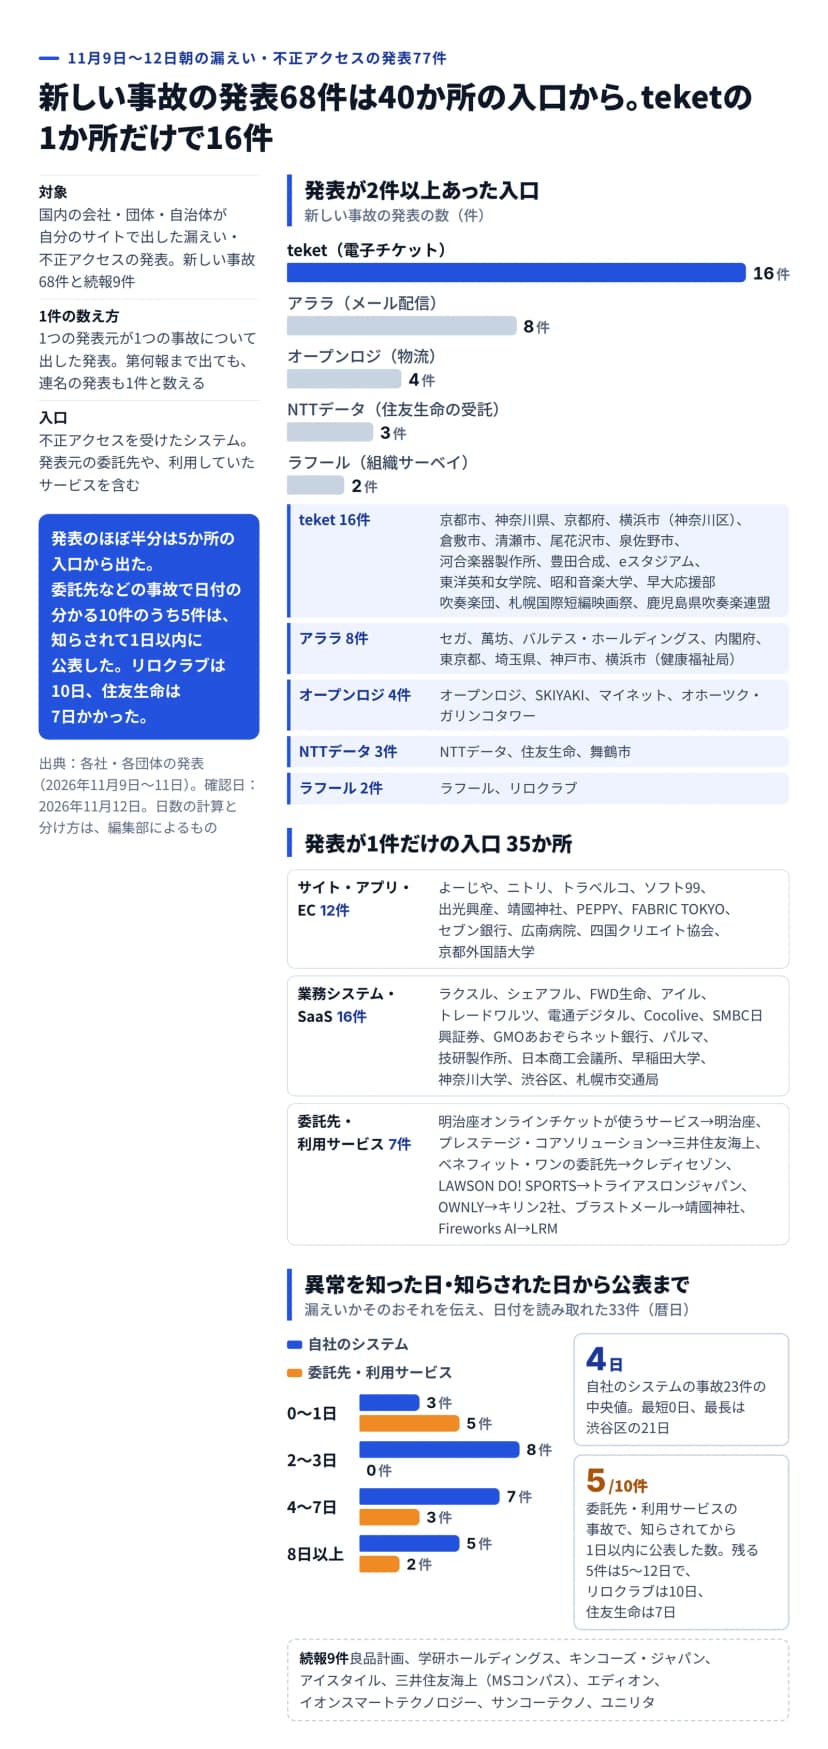 新しい事故の発表68件を入口ごとに数え、公表までの日数を2組で比べた図作成: 編集部 / 出典: 情シスの相棒編集部(各社・各団体の発表をもとに作成)
teketは11月5日20時30分にサービスを止めましたが、情報の流出を公表したのは8日でした。それを受けて9日と10日に、teketでチケットを売っていた自治体8、企業3、学校と学生の団体3、ほかの団体2の、計16の発表元が続きました。関西の主催者の発表は西のITメディアの記事にもあります。件数を書いたのは京都府の約160名、横浜市神奈川区の約120件、尾花沢市の最大44件の3件だけでした。河合楽器製作所や早稲田大学応援部吹奏楽団は、自分たちの客が対象かどうかを、まだteketに確かめている段階です。teketは10日21時の案内で、少なくとも11月23日まではサービスを再開できない見込みだとしました。
アララのメール配信からは、セガの2,196,044件、内閣府の62,863件(重複を除くと61,751件)など、新たに8件の発表が出ました。ベネフィット・ワンの委託先の事故では、クレディセゾンが「選べるゴールド優待」の198,660名を発表しました。10月28日にベネフィット・ワンから2,622名の漏えいの報告を受け、11月5日に顧客を識別する番号など約19万件の追加の報告を受けた結果の数です。同社は10月28日にも、ベネフィット・ワンの委託先で起きたトク買の件を出しています。今回の発表は、関連サービスの不正アクセスを受けて10月22日に止めたと書いていますが、トク買と同じ事故かは書いていません。
公表までの日数は自社のシステムの事故と、委託先や利用サービスの事故で分かれました。自社のシステムの事故23件は0〜21日で、中央値は4日です。いちばん長い渋谷区は10月20日に施設予約システムへの不正アクセスを確認し、10月31日に漏えいを確認したうえで、11月10日に公表しました。
委託先や利用サービスの事故37件のうち、最初の報告の日が分かる10件では、半分の5件が知らされてから1日以内に公表しました。残る5件は5〜12日です。ただ、12日かかった神戸市が10月29日に受けたのは、メール配信を念のため止めたという報告で、漏えいの報告が届いたのは11月9日です。漏えいの報告を受けた日から数えれば、神戸市は1日になります。前の回の9件は0〜7日でした。
一報と漏えいの報告が分かれて届く形は、前の回のパ・リーグ5球団にもありました。漏えいは確認されていないという一報の5日後に、流出の報告が届いています。そこで、止めたという報告の段階で利用者に注意を出すかどうかを決めておけば、漏えいの報告を待つ日数を、利用者への注意に回せるでしょう。
続報9件 エディオンはカード情報とパスワードを追加
エディオンの第2報は、11月6日の第1報の対象に、注文時のエラーログに残ったカード情報最大5件と、エディオンギフトカード5,360枚の番号やPIN、最大1,141名分のログインIDとパスワードが含まれていたと訂正しました。さらに、パソコン向けの決済の入力処理に不正なプログラムが組み込まれ、11月4日19時過ぎから動いていたことも分かりました。この間にパソコンで新しく入力されたカード情報、最大556回分が漏れた可能性があり、同社は11月7日22時からECサイトなどを止めています。
イオンスマートテクノロジーは10月20日に検知したイオングループの一部Webサイトへの不正アクセスで、2024年度「イオンの夏ギフト」の承り情報414件の流出を確認しました。良品計画は、ネットストアでリスト型攻撃による不正ログインが見つかったとして再開を延期し、代金引換の受取先約44万件の配送先氏名と郵便番号も対象に加えました。
ほかの続報も、確かめた数を出してきました。学研ホールディングスはグループ17社で合計793,060件、キンコーズ・ジャパンは266,395件、アイスタイルは約280万人とアドレス帳の約8,000人です。三井住友海上はMSコンパスの約2.3万件、サンコーテクノはベトナムの子会社の関係者898名と取引先1,348社などを挙げました。
部署ごとに聞く確認表
| 聞く相手 |
確かめること |
もとになった発表 |
| 人事(組織サーベイ、ストレスチェック) |
ラフールサーベイか、OEMのReloエンゲージメンタルサーベイを使っていたか。使っていれば、提供元から連絡が来ているか、ストレスチェックの結果が対象に入るか |
ラフール、リロクラブ |
| 人事、総務(持株会の事務局) |
持株会の事務をSMBC日興証券に任せているか。会員への案内をだれが出すか |
SMBC日興証券 |
| 人事(健康経営、福利厚生) |
住友生命Vitalityの企業型や福利厚生タイプを入れているか |
NTTデータ、住友生命 |
| 採用の担当 |
シェアフルで求人を出しているか。担当者の名前とメールアドレスが対象なので、なりすましの連絡に気をつけるよう伝える |
シェアフル |
| EC、物流の担当 |
オープンロジに出荷を任せているか。4月8日〜11月8日のお届け先が対象 |
オープンロジほか3社 |
| 情シス |
委託先や開発会社に渡したクラウドのアクセスキーとAPIキー、検証用の環境に残った本番のデータ |
ラフール、FABRIC TOKYO、トレードワルツ |
| 情シス(Notionの管理者) |
Notion AIを業務で使っているか。Notion社から通知が来ているか。入力に取引先の名前などが入っていないか |
LRM、Notion AIの件の記事 |
| 情シス、購買 |
ユニリタと取引があるか。11月24日からの個別の連絡が届く宛先は今も生きているか |
ユニリタ |
| イベントを主催する部署 |
teketでチケットを売っていたか。11月23日まで再開しない前提で、入場の受付を決める |
teketの16件 |
上の3行は、情シスの台帳には載っていないことが多いはずの契約です。人事に先に聞けば、確かめる範囲が早く決まります。
11月9日〜12日朝の77件
| 公表日 |
発表元 |
件数(発表の単位のまま) |
入口 |
区分 |
| 11月9日 |
よーじや |
131,557名(最大134,344名) |
会員情報管理システムのAPI |
新しい事故(自社) |
| 11月9日 |
早稲田大学 |
延べ3,342件 |
個人情報を管理するシステム |
新しい事故(自社) |
| 11月9日 |
ニトリHD |
最大3,762万件 |
自社が管理するシステム |
新しい事故(自社) |
| 11月9日、10日 |
神奈川大学 |
件数の記載なし |
認証基盤システム |
新しい事故(自社) |
| 11月9日 |
ラクスル |
集計中 |
データ入稿の処理のシステム |
新しい事故(自社) |
| 11月9日 |
札幌市交通局 |
個人情報の漏えいは確認されず |
バスナビの配信システム |
新しい事故(自社) |
| 11月9日 |
FWD生命 |
最大9,000件 |
代理店向けシステム「FWD navi」 |
新しい事故(自社) |
| 11月9日 |
技研製作所 |
約3,200名 |
業務用サーバー(ランサムウェア) |
新しい事故(自社) |
| 11月9日 |
シェアフル |
最大約750万件、求人企業最大約7,500社 |
社内管理システム |
新しい事故(自社) |
| 11月9日 |
PEPPY |
動物病院6,503軒 |
クラウドのデータ保管領域 |
新しい事故(自社) |
| 11月9日 |
オープンドア |
381,926件 |
トラベルコのサイト |
新しい事故(自社) |
| 11月9日 |
四国クリエイト協会 |
146件(92人) |
ウェブサイト |
新しい事故(自社) |
| 11月9日 |
ラフール |
182社24,232名 |
ラフールサーベイの旧システム |
新しい事故(自社) |
| 11月9日 |
NTTデータ |
約8万名 |
住友生命から受託したシステム |
新しい事故(自社) |
| 11月10日 |
京都外国語大学 |
5,376人 |
旧ホームページのサーバー |
新しい事故(自社) |
| 11月10日 |
出光興産 |
調査中 |
idemitsuカーメンテ予約 |
新しい事故(自社) |
| 11月10日 |
広南病院 |
約124名 |
ホームページの問い合わせフォーム |
新しい事故(自社) |
| 11月10日 |
ソフト99 |
最大136,968人 |
公式オンラインショップ |
新しい事故(自社) |
| 11月10日 |
日本商工会議所 |
最大約98万人分 |
ネット試験の管理システム |
新しい事故(自社) |
| 11月10日 |
渋谷区 |
218件 |
施設予約システム |
新しい事故(自社) |
| 11月10日 |
アイル |
導入企業1社 |
CROSS POINTのAPI |
新しい事故(自社) |
| 11月10日 |
パルマ |
調査中 |
Webサービス |
新しい事故(自社) |
| 11月10日 |
GMOあおぞらネット銀行 |
漏えいなし |
銀行API接続基盤 |
新しい事故(自社) |
| 11月10日 |
トレードワルツ |
貿易書類130件 |
TradeWaltz |
新しい事故(自社) |
| 11月11日 |
Cocolive |
漏えいは確認されず |
KASIKAのWebサーバ |
新しい事故(自社) |
| 11月11日 |
FABRIC TOKYO |
699名 |
検証用システム |
新しい事故(自社) |
| 11月11日 |
SMBC日興証券 |
最大56,487名 |
持株会管理システム |
新しい事故(自社) |
| 11月11日 |
電通デジタル |
調査中 |
TONARIWA |
新しい事故(自社) |
| 11月11日 |
オープンロジ |
件数の記載なし |
物流のシステム(出荷データ) |
新しい事故(自社) |
| 11月11日 |
靖國神社(授与品サイト) |
約14,500件 |
オンライン授与品・頒布品サイト |
新しい事故(自社) |
| 11月11日 |
セブン銀行 |
最大150件程度 |
在留カード提出サイトと口座解約受付サイト |
新しい事故(自社) |
| 11月9日 |
京都市 |
件数の記載なし |
teket |
新しい事故(委託先など) |
| 11月9日 |
神奈川県 |
件数の記載なし |
teket |
新しい事故(委託先など) |
| 11月9日 |
セガ |
2,196,044件 |
アララ |
新しい事故(委託先など) |
| 11月9日 |
萬坊 |
最大約10,100件 |
アララ |
新しい事故(委託先など) |
| 11月9日 |
埼玉県(さいたま文学館) |
記載なし |
アララ |
新しい事故(委託先など) |
| 11月9日 |
東京都(東京観光財団) |
134件 |
アララ |
新しい事故(委託先など) |
| 11月9日 |
住友生命 |
約8万名 |
NTTデータ |
新しい事故(委託先など) |
| 11月9日 |
リロクラブ |
33社4,741人 |
ラフール |
新しい事故(委託先など) |
| 11月9日 |
三井住友海上(ロードサービス) |
約22.8万件 |
プレステージ・コアソリューション |
新しい事故(委託先など) |
| 11月9日 |
トライアスロンジャパン |
3,609名と申込者以外2,831名 |
iPLAss(LAWSON DO! SPORTS) |
新しい事故(委託先など) |
| 11月9日 |
明治座 |
記載なし |
明治座オンラインチケットが使用するサービス |
新しい事故(委託先など) |
| 11月9日 |
クレディセゾン |
198,660名 |
ベネフィット・ワンの委託先 |
新しい事故(委託先など) |
| 11月10日 |
京都府 |
約160名 |
teket |
新しい事故(委託先など) |
| 11月10日 |
横浜市(神奈川区) |
約120件 |
teket |
新しい事故(委託先など) |
| 11月10日 |
河合楽器製作所 |
確認中 |
teket |
新しい事故(委託先など) |
| 11月10日 |
東洋英和女学院 中学部・高等部 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
昭和音楽大学 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
札幌国際短編映画祭 |
精査中 |
teket |
新しい事故(委託先など) |
| 11月10日 |
eスタジアム |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
泉佐野市 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
豊田合成 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
鹿児島県吹奏楽連盟 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
早稲田大学応援部吹奏楽団 |
確認中 |
teket |
新しい事故(委託先など) |
| 11月10日 |
倉敷市 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
清瀬市 |
記載なし |
teket |
新しい事故(委託先など) |
| 11月10日 |
尾花沢市 |
最大44件 |
teket |
新しい事故(委託先など) |
| 11月10日 |
神戸市 |
20,730件 |
アララ |
新しい事故(委託先など) |
| 11月10日 |
横浜市(健康福祉局) |
508件 |
アララ |
新しい事故(委託先など) |
| 11月10日 |
バルテス・ホールディングス |
47,502件 |
アララ |
新しい事故(委託先など) |
| 11月10日 |
キリンビール、キリンビバレッジ |
1,825件 |
OWNLY |
新しい事故(委託先など) |
| 11月11日 |
内閣府 |
62,863件 |
アララ |
新しい事故(委託先など) |
| 11月11日 |
SKIYAKI |
確認中 |
オープンロジ |
新しい事故(委託先など) |
| 11月11日 |
マイネット |
25件 |
オープンロジ |
新しい事故(委託先など) |
| 11月11日 |
オホーツク・ガリンコタワー |
記載なし |
オープンロジ |
新しい事故(委託先など) |
| 11月11日 |
舞鶴市 |
75件 |
NTTデータ |
新しい事故(委託先など) |
| 11月11日 |
靖國神社(メールマガジン) |
記載なし |
ブラストメール |
新しい事故(委託先など) |
| 11月11日 |
LRM |
調査中 |
Fireworks AI(Notion AIの処理の委託先) |
新しい事故(委託先など) |
| 11月9日 |
良品計画 |
代金引換の受取先約44万件を追加 |
MUJIアプリとネットストア |
続報 |
| 11月9日 |
学研ホールディングス |
17社合計793,060件 |
アララ |
続報 |
| 11月9日 |
キンコーズ・ジャパン |
266,395件 |
アララ |
続報 |
| 11月9日 |
アイスタイル |
約280万人とアドレス帳約8,000人 |
Cuenote FC |
続報 |
| 11月9日 |
三井住友海上(MSコンパス) |
約2.3万件 |
MSコンパス |
続報 |
| 11月9日 |
エディオン |
カード情報(最大556回分の入力を含む)、ギフトカード5,360枚などを追加 |
ECサイト |
続報 |
| 11月10日 |
イオンスマートテクノロジー |
414件 |
イオングループのWebサイト |
続報 |
| 11月10日 |
サンコーテクノ |
898名と10名、取引先1,348社 |
ベトナムの子会社(ランサムウェア) |
続報 |
| 11月11日 |
ユニリタ |
顧客企業の従業員など約51,000件、認証情報約370件 |
文書管理システム |
続報 |
件数の単位は、件、名、人、社、軒が混ざっていて、足し合わせられません。新しい事故の発表68件のうち、件数を数字で書いたのは39件でした。
件数の大小より、自社の社員や取引先が入るかどうかで確認表の行を選ぶほうが、今日の確認は早く終わります。