ほとんど重なるメールマガジンの名簿について、5日のあいだに、2つの場所からの流出が公表されました。1回目は配信を任せていた委託先、2回目は自社のサイトです。
旅行比較サイト「トラベルコ」を運営する株式会社オープンドアが11月9日、トラベルコのウェブサイトに不正アクセスがあり、メールマガジンに登録した人のメールアドレス381,926件が外に流出したと公表しました。11月4日に知らせた、配信を任せるアララ株式会社で起きた流出とは別の事案だといいます。
11月4日は委託先、11月9日は自社のサイト
1回目のきっかけは、メール配信サービス「アララ メッセージ」への不正アクセスでした。オープンドアが11月4日に出したお知らせによると、アララは11月2日に、約380社分で約7,700万件の流出を発表しています。オープンドアは翌3日、自社のメールマガジンに使うアドレスも流出したと、アララから報告を受けました。
2回目は、オープンドアが自分で見つけたものです。11月6日、トラベルコのウェブサイトに第三者が不正にアクセスしたと確認し、メールマガジンに登録されたアドレスが外に出ていたと分かりました。
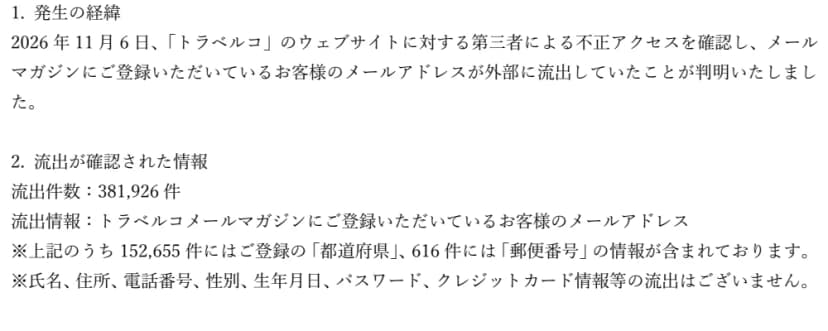 11月9日のお知らせの「発生の経緯」と「流出が確認された情報」出典: 株式会社オープンドア「当社ウェブサイトにおける不正アクセス(メールマガジン)に関するお詫びとお知らせ」(引用)
2つを同じ項目で並べると、違いがはっきりします。
| 項目 |
1回目(11月4日のお知らせ) |
2回目(11月9日のお知らせ) |
| 漏れた場所 |
配信委託先アララのメール配信システム |
トラベルコのウェブサイト |
| 気づいた経緯 |
11月3日にアララから報告を受けた |
11月6日に自社で不正アクセスを確認 |
| 件数 |
318,495件 |
381,926件 |
| 漏れた項目 |
メールアドレスだけ |
メールアドレス。うち152,655件に都道府県、616件に郵便番号 |
| 気づいてから公表まで |
翌日 |
3日後 |
| メールマガジン |
お知らせに記載なし |
停止中(ほかのサービスは利用できる) |
出典:オープンドアの11月4日と11月9日のお知らせ(2026年11月10日に確認)。1回目の318,495件は、アララが流出したアドレスの特定を続けていた時点の数で、お知らせは「メールアドレスの一部」としている。
数字を比べると、自社のサイトから漏れた分のほうが63,431件多く、全体の約4割には都道府県まで付いていました。配信サービスに渡していたのは送るのに要るアドレスで、登録のときに受け取った都道府県などは自社の側にだけ残っていた、と読むのが自然でしょう。委託先の事故に目が集まっていても、名簿の原本は自社にあります。
もっとも、2つの事案がどうつながるのかは分かりません。オープンドアは「別の事案」とし、自社のサイトにどこから、いつから入られたのかは書いていません。同じ相手による攻撃かどうかも、お知らせからは読み取れないままです。
「別の事案」でも、届く人はほぼ同じ
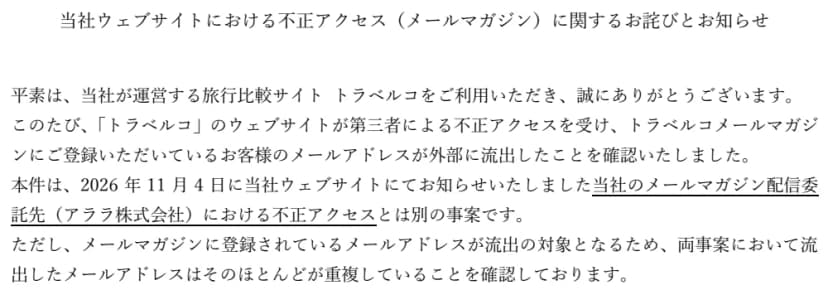 11月4日の委託先の件とは別の事案で、アドレスはほとんど重複出典: 株式会社オープンドア「当社ウェブサイトにおける不正アクセス(メールマガジン)に関するお詫びとお知らせ」(引用)
オープンドアによれば、2つの事案で流出したアドレスは「そのほとんどが重複している」そうです。本人への案内は、両方の範囲を突き合わせてから、準備が整い次第メールで送るといいます。
この順番は、委託元にとって参考になります。事案ごとに別々に送ると、受け取る人には似たお詫びが2通届きます。漏えいのあとには本物そっくりの偽のお詫びも出回りがちで、本物が2通あれば、どれを信じてよいか迷うでしょう。範囲を合わせて1回で知らせるほうが、受け取る側に親切だと考えます。
都道府県が付いていた点も、軽くは見られません。旅行を比べるサイトの名簿なので、「お住まいの県から出る限定ツアー」のような、地域に合わせた偽のメールを作る材料になりえます。アドレスだけの流出より、だまされやすい文面になるかもしれません。
影響するのは、登録した社員と、同じ立場の委託元
- トラベルコのメールマガジンに、会社のメールアドレスで登録した社員がいれば、その会社あてにトラベルコや旅行会社を名乗る偽のメールが届きうるでしょう。出張の手配や社員旅行の下調べで登録した例もあるはずです。
- 漏れたのはメールアドレスと、一部の都道府県と郵便番号です。氏名や住所、パスワード、クレジットカード情報は流出していないとされ、トラベルコのほかのサービスはそのまま使えます。
- メールマガジンに登録していない人と会社は、今回の件とは関係しません。
- オープンドアと同じ立場の会社にも、この件は関わります。アララをはじめ、配信サービスの事故で流出の報告を受けた委託元です。
報告を受けた日に、自社の名簿を点検する手順
- 配信サービスに渡している名簿の原本が、社内のどこにあるかを書き出します。登録フォームの保存先、会員のデータベース、配信リストを書き出したCSVの置き場所、配信サービスとつなぐAPIの設定などです。
- その置き場所ごとに、委託先の事故を知った日より前から、管理画面に入った記録と、データを書き出した記録を見ます。
- メールマガジンの登録と解除を受けるページと、その裏の保存先を、Webの担当に点検してもらいます。オープンドアが入られたのは配信サービスではなく、自社のサイトでした。
- 本人への連絡は、委託先の分と自社の分を突き合わせてから、1回にまとめられないかを考えます。
- 自社の側でも漏れていたら、委託先の分とは別に、自社で個人情報保護委員会へ報告するかを決めます。オープンドアは今回、警察に相談し、委員会などに報告しました。
配信サービスの事故は、10月19日のCuenote FC、21日のブラストメール、そしてアララと続いてきました。委託元が出したお知らせは、委託元15件の発表を読み比べた図解で見比べられます。委託元の目は、どうしても委託先の調査の行方に向きます。ですが、トラベルコの件で多くの情報が漏れたのは、自社のサイトの側でした。
委託先から報告を受けた日は、自社の名簿を見直す日でもあります。原本の置き場所を一覧にしておけば、次に同じ知らせが来たとき、どこから見ればよいかで迷わずに済むはずです。