8社の11月の定例セキュリティ 更新で、悪用が確認されているのはOutlook とChrome の2つです。どちらも社員のPCに入っているソフトで、8社がサーバー やネットワーク機器 向けに出した更新には、悪用の報告がありません。
米国時間11月10日に、Microsoft、Mozilla、Zoom、Intel、Fortinet、Ivanti、Siemensが月例や定例の更新を出しました。前日の9日にはGoogleがChromeの安定版を更新しました。10日には米CISAがKEVに6件を加え、そのうち2件がOutlookとChromiumでした。
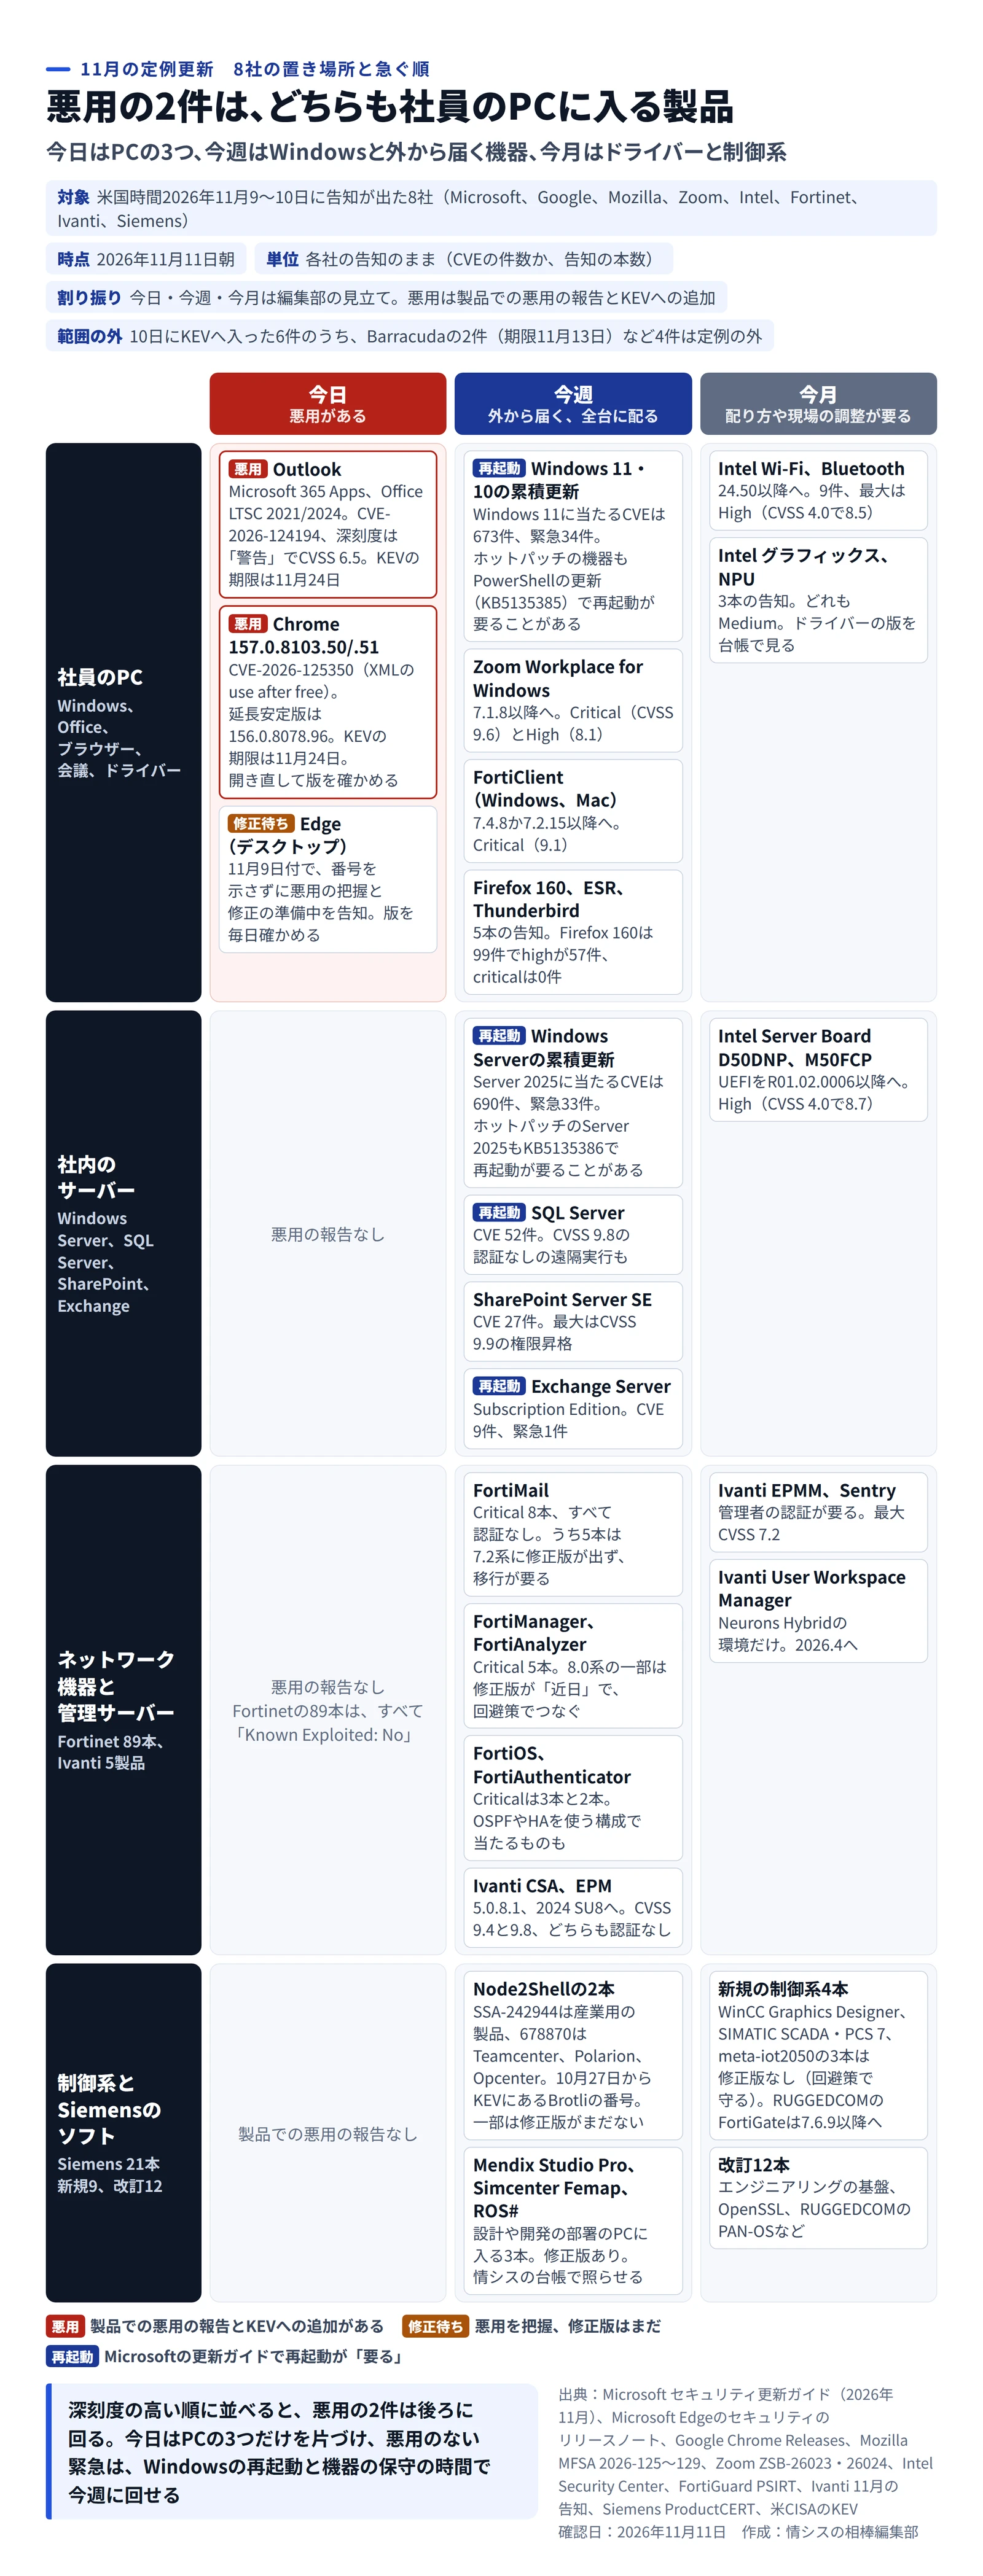
8社の更新を入る場所で分けると、今日の欄に入るのは、社員のPCに入る3つだけです。
8社の11月の定例更新を、入る場所と今日・今週・今月の急ぐ順で分けた図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
会社
告知(米国時間)
件数
緊急、Critical
悪用
入る場所
Microsoft
セキュリティ更新ガイド(11月10日)
CVE 1,093件
緊急63件
1件(Outlook、警告)
PC、サーバー
Microsoft Edge
セキュリティのリリースノート(11月9日付の注記)
なし
なし
把握、修正を準備中
PC
Google
Chrome 157.0.8103.50/.51、延長安定版156.0.8078.96(11月9日)
9件(延長安定版は11件)
0件(High 7件)
1件(High)
PC
Mozilla
MFSA 2026-125〜129(11月10日)
Firefox 160の99件ほか4本
0件(high 57件)
記述なし
PC
Zoom
ZSB-26023、26024(11月10日)
2件
1件(CVSS 9.6)
記述なし
PC
Intel
INTEL-SA-01440など(11月10日)
24本
PCとサーバー向けの主な5本はHigh以下
記述なし
PC、サーバー
Fortinet
FortiGuardの勧告(11月10日)
89本(CVE 99件)
19本
0本
機器、管理サーバー、PC
Ivanti
5製品の告知(11月10日)
CVE 13件
2件
把握なし
管理サーバー、機器
Siemens
ProductCERT(11月10日)
新規9本、改訂12本
要約に記載なし
要約に記載なし
制御系、設計と開発の部署のPCとサーバー
件数の単位は各社の告知のままです。MicrosoftはMicrosoftが採番して11月10日に公開したCVE、Fortinetは11月10日付と確認できた勧告の本数なので、ほかの社と足し合わせられません。
表を横に読むと、格付けと悪用の向きがそろっていないことに気づきます。Microsoftの緊急63件のうち56件は、Windows 11かMicrosoft 365 Apps、Office LTSCにも当たる更新ですが、どれも悪用の報告がありません。悪用の2件は、格付けの低い側にあります。
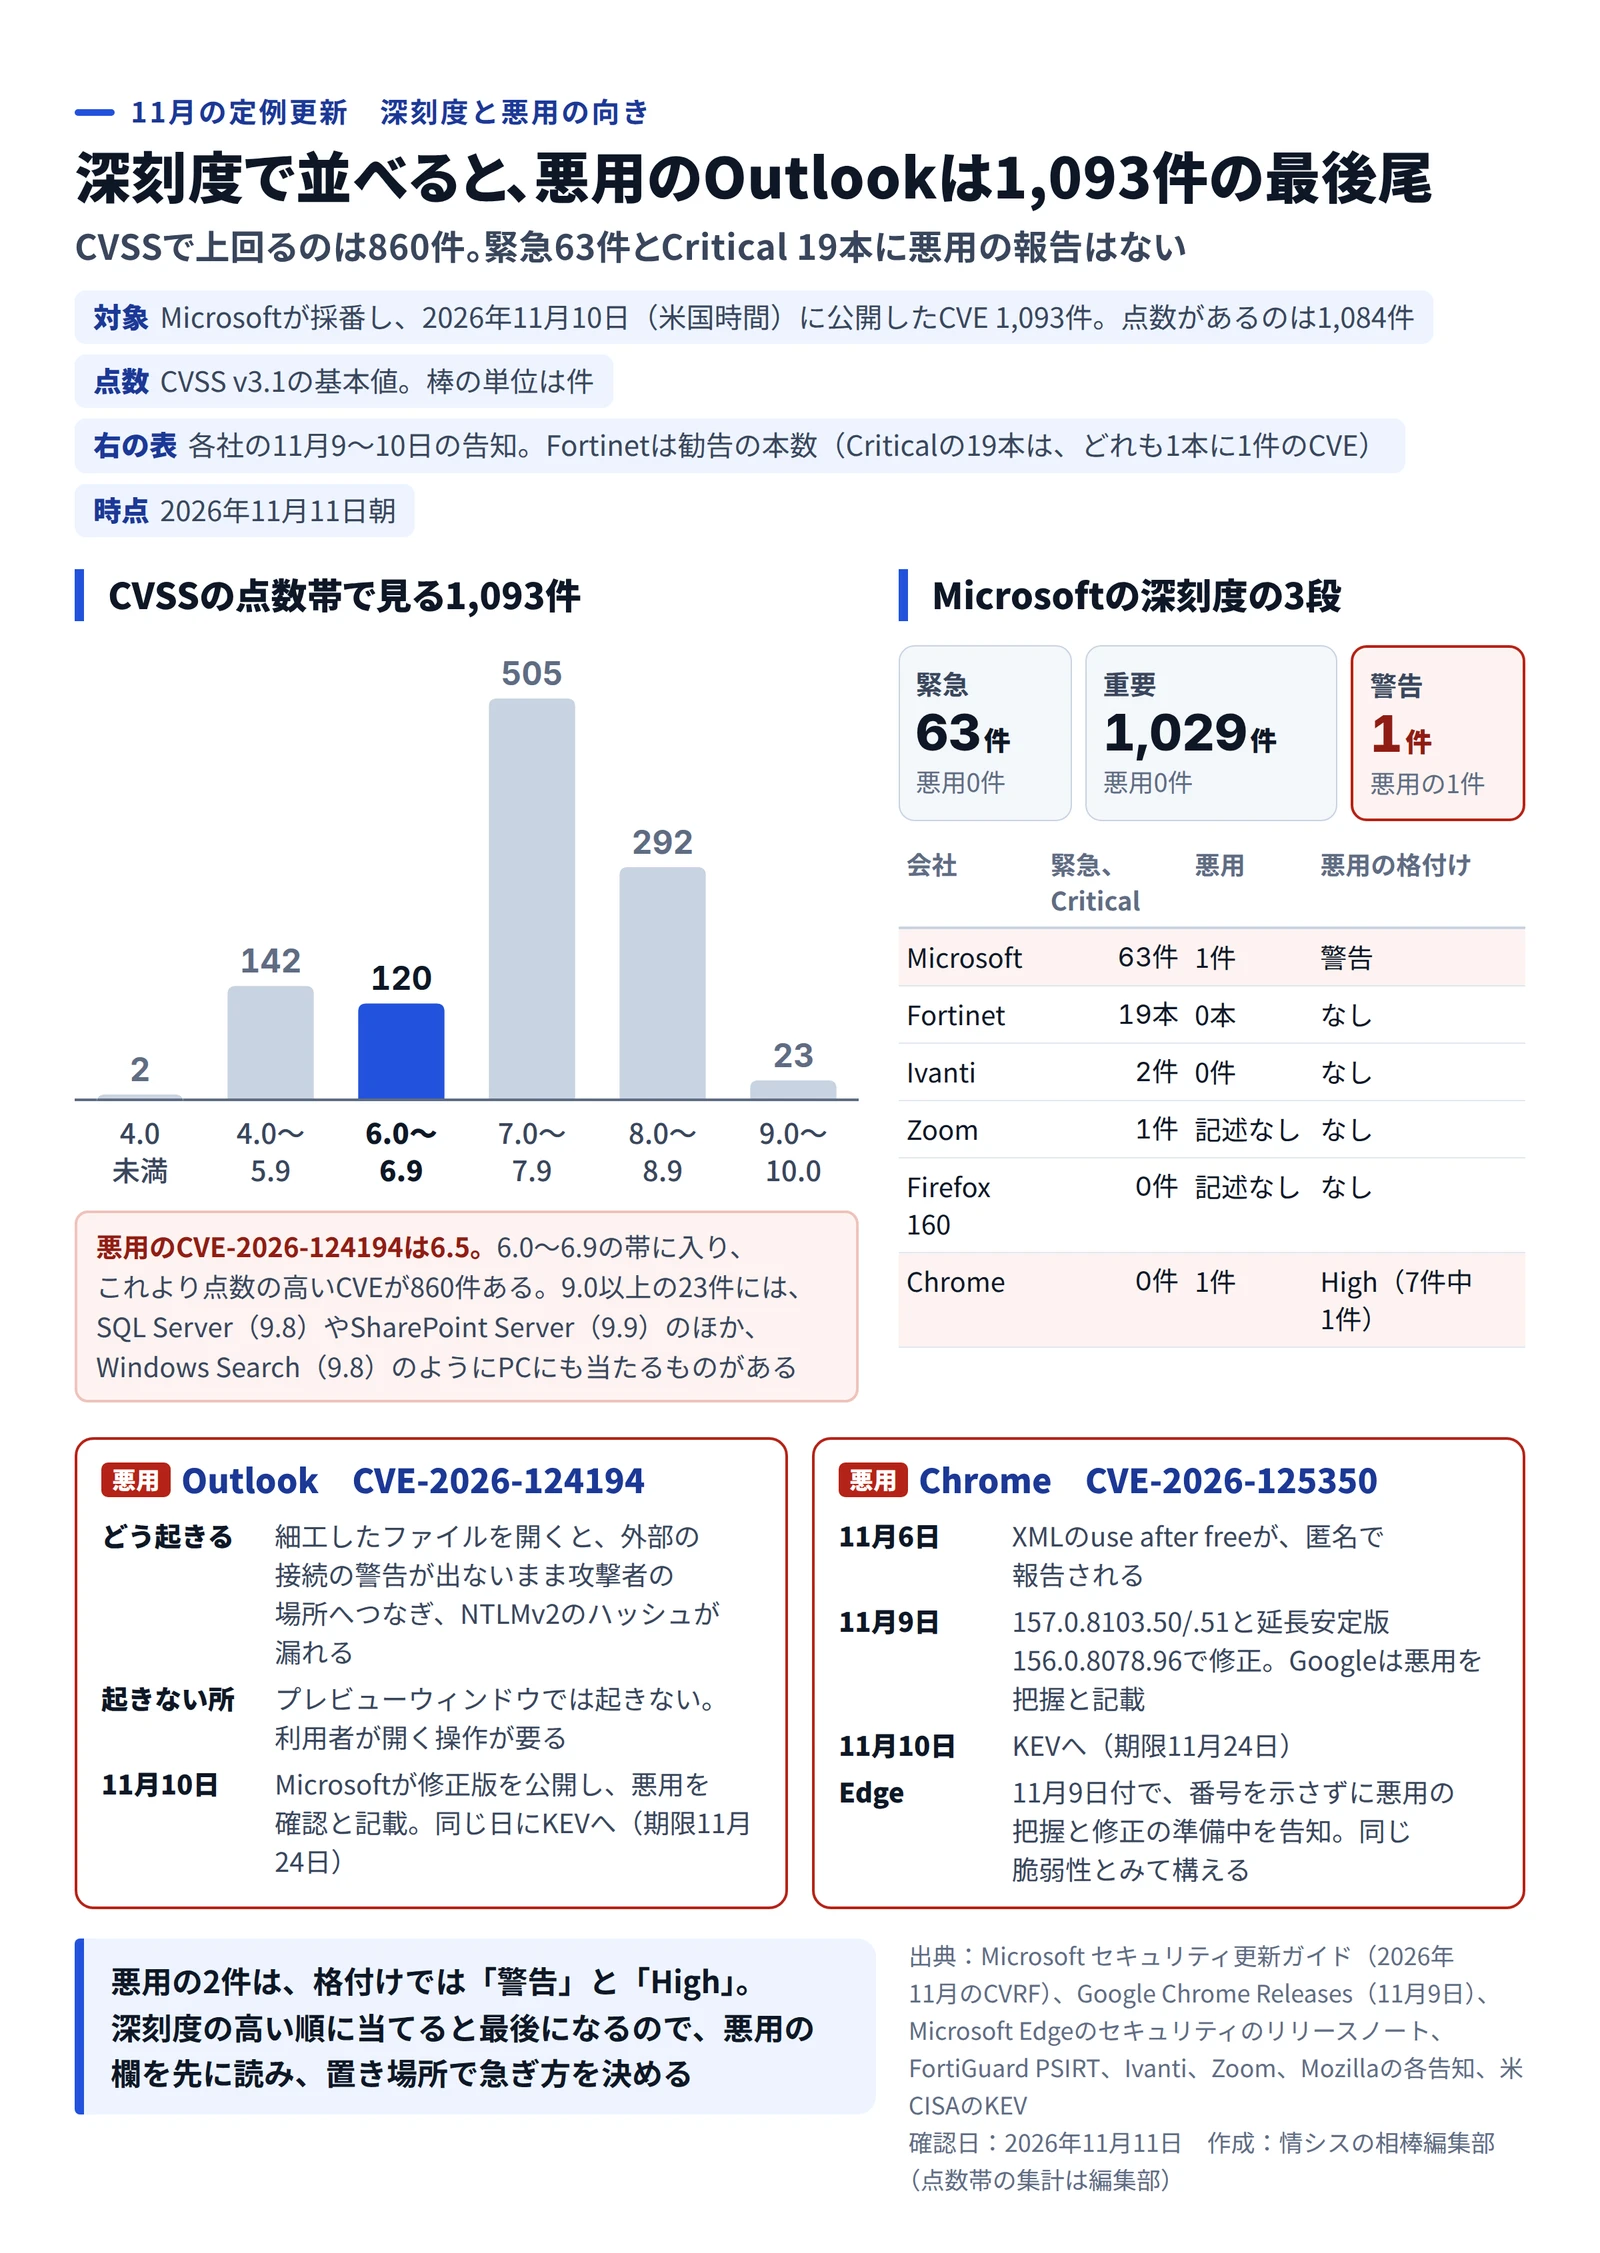
深刻度の順では、Outlookは1,093件の最後に来る
Microsoftが11月10日に公開した1,093件のうち、深刻度が「警告」のものは1件だけでした。その1件が、悪用が確認されたOutlookのCVE-2026-124194です。緊急は63件、重要は1,029件あるので、深刻度で並べると一番後ろに来ます。
Microsoftの1,093件のCVSSの点数帯と、各社の緊急・Criticalと悪用の件数 作成: 編集部 / 出典: 情シスの相棒編集部(Microsoftのセキュリティ更新ガイドと各社の告知をもとに作成) CVSSの基本値は6.5。点数が付いた1,084件のうち、これより高いものが860件ありました。点数の高い順に当てていく運用だと、Outlookにたどり着くのは作業のかなり後になります。
なぜ、こんなに低い格付けなのでしょうか。Microsoftの説明では、細工したファイルをOutlookで開くと、いつもの外部コンテンツの警告が出ないまま、攻撃者の用意した場所へ接続します。そのときNTLMv2のハッシュが漏れ、利用者になりすまして認証されるおそれがあります。プレビューウィンドウでは起きず、利用者が開く操作が要ります。CVSSの内訳でも、利用者の操作は「要」、影響は機密性だけが「高」です。
比べる相手には、2023年3月14日に公開されたCVE-2023-23397があります。同じOutlookの脆弱性で、こちらも悪用が確認されていました。あちらは深刻度が緊急、CVSSは9.8で、利用者の操作の欄は「不要」、完全性と可用性への影響も「高」でした。開く操作が要るかどうかと、影響が情報の漏えいにとどまるかどうかで、同じOutlookの悪用でも格付けは2段違います。
ただ、ファイルを開かせる手口は、メールではありふれたものです。しかもハッシュがあれば、Microsoftの説明どおり利用者として認証を通せます。社内にNTLMの認証を受け付けるサーバーが残っていれば、被害は開いた1台のPCで止まらないかもしれません。
対象はMicrosoft 365 Appsと、Office LTSC 2021、2024です。Microsoft 365 Appsの緊急22件のうち21件も、同じ11月10日の版で修正されます。Outlookのために今日Officeを上げれば、Officeの緊急もほぼいっしょに片づくわけです。
Chromeの悪用は、CVE-2026-125350です。XMLのuse after freeで、11月6日に匿名で報告されました。Googleは9日の157.0.8103.50/.51と、延長安定版の156.0.8078.96で修正し、悪用の存在を把握していると明かしました。Chrome 157の記事 で済みの基準にした157.0.8103.38では、もう足りません。11月10日朝の週の図解 は修正の中身が載る前に出たため、Chromeを今週の欄に置いていました。今は今日の欄です。
気がかりなのはEdgeです。Microsoftは11月9日付のリリースノートで、悪用が起きていることを把握し、修正を準備中だと伝えました。どの番号かは書いていません。安定版の最新は、11日朝の時点でも11月5日の157.0.4341.42のままでした。日付と文面から、Chromeと同じCVE-2026-125350を指すとみて構えておくのが無難でしょう。Edgeの修正版が出る前と後の段取りは、Chromiumの脆弱性の記事 で読めます。
KEVの期限は、OutlookとChromiumの2件とも11月24日で、証拠の保全を求める欄はNoでした。一方、同じ10日に入ったBarracudaのESGなど2件は、3日後の13日が期限で、証拠の保全の欄もYes。定例の更新の外の話ですが、ESGを使う会社はBarracuda ESGの記事 の手順が先になります。
件数の多さは、悪用の多さではない
Fortinetは11月10日付の勧告が89本あり、うちCriticalは19本でした。製品ごとに数えると、FortiManagerが37本、FortiAnalyzerが33本、FortiMailが24本、FortiAuthenticatorが17本に当たります。FortiMailのCriticalは8本で、Attack Typeの欄では8本とも認証なしです。それでも、89本すべてで「Known Exploited」の欄はNoでした。
件数がふくらんだ理由は、告知の中にあります。89本のうち85本はFortinetが社内で見つけたもので、そのうち82本の謝辞に、AIのモデルを使って見つけたとあります。Ivantiも11月の告知で、大規模言語モデルを製品のセキュリティの工程に組み込み、従来のツールが見落としていた脆弱性を見つけたと説明しました。公開の件数は今後増える見込みだ、という一文も添えました。
つまり、件数の多さは悪用の増加を示していません。見つける側が速くなった分、台帳と照らす手間が増えた月とみるのが自然でしょう。
Microsoftの側でも、CVSSが9.0以上の23件には、SQL Server(9.8)やSharePoint Server SE(9.9)、DHCPサーバー(9.8)が並びます。Windows Searchの遠隔実行(9.8、緊急)のように、PCにも当たるものも入っています。どれも悪用の報告はありません。Windowsの分は累積更新でまとめて片づくので、急ぎ方は再起動の段取りで決まります。
今週に回すかどうかは、告知にある条件でも分けられます。FortiManagerとFortiAnalyzerのCriticalのうち3本は、FGFMかOFTPのポートに届く攻撃者が条件です。FortiMailのCriticalのうち4本は、IBEなど暗号化メールの利用者のアカウントを乗っ取られる型でした。こうした管理用のポートやWebメールをインターネットに出しているなら、悪用の報告がなくても今日の側に寄せ、台帳との照合だけは今日のうちに済ませます。反対にIvanti CSAは、Ivantiの勧める2つのNICの構成なら外からは悪用できない、とIvantiが説明しています。
修正版がまだない、あるいは出ない系列も残ります。FortiMailのCriticalのうち5本は、7.2系に修正版が出ず、新しい系列への移行が要ります。FortiManagerとFortiAnalyzerの8.0系には、修正版が「近日」のCriticalがあり、それまでは回避策でつなぎます。Siemensの新規9本のうち、WinCC Graphics Designer、SIMATIC SCADAとPCS 7、meta-iot2050の3本は修正版がありません。
Siemensの新規には、Node2Shellの2本も入りました。Brotliの記事 にあるCVE-2026-111497の呼び名で、10月27日からKEVに載っている番号です。SSA-242944は産業用の製品、SSA-678870はTeamcenterやPolarion、Opcenterといったソフトが対象です。Siemensの要約に、自社の製品での悪用は書かれていません。ただ、一部の製品はまだ修正版がなく、回避策で守る形です。
再起動が要るもの、開き直せば済むもの
PCとサーバーの作業の重さを決めるのは、件数より再起動です。Microsoftの更新ガイドでは、Windowsの累積更新は、PCもサーバーも再起動の欄が「要る」です。SQL ServerとExchange Server SEも同じでした。
一方、ホットパッチを使う機器は、OSの更新(Windows 11はKB5132043、Windows Server 2025はKB5131077)だけなら、再起動の欄は「要らない」です。ただ11月は、同じ機器にPowerShellのセキュリティ更新(Windows 11はKB5135385、Server 2025はKB5135386)も届き、こちらの欄は「場合による」でした。「ホットパッチの月は再起動なし」とは言い切れない月です。それでも、ホットパッチの機器とそうでない機器を分けておけば、確実に再起動が要る台数は先に数えられます。
通常の累積更新のKB5132061には、USB Audio 1.0の機器が起動しない不具合の修正も入りました。10月の月例の記事 でも触れた、9月の更新から続く既知の問題です。会議室のPCで回避策を取っていたなら、11月の更新のあとで元に戻せるかを見ておくとよいでしょう。
ブラウザーとアプリは、OSを再起動しなくても、開き直せば新しい版になります。Chromeは開き直すまで古い版のまま動き続けるので、悪用の1件を閉じるには、社員に開き直してもらう期限を決めるのが近道です。ZoomとFirefox、Thunderbirdも、配る仕組みさえあれば今週で片づきます。FortiClientはVPNの接続に使う社員のPCに入るため、Criticalの修正を含む7.4.8か7.2.15を、同じ週の配布に入れます。
手間がかかるのは、ドライバーと機器の側です。IntelのWi-FiとBluetoothは24.50以降へ上げる更新で、9件のうち最大はHighでした。IntelはWindows向けのインストーラーのほか、IT管理者向けのパッケージも出しました。PCメーカーの配布に任せている会社は、メーカーの更新を待つ形になるでしょう。Fortinetの機器やIvantiの管理サーバーは、版を上げるために保守の時間を取る作業です。
関係する会社は、持っている機器で分かれる
WindowsとMicrosoft 365を使う会社は、どこもOutlookとWindowsの更新の対象です。Chromeを社員に配っている会社も、今日の作業から外れません。
その先は、持っている機器で分かれます。FortiGateやFortiMail、FortiManagerを使う会社は、Fortinetの89本との照合が今週の作業です。IvantiのEPMやCSAを使う会社も同じ。Siemensの21本のうち、制御系はSIMATICやWinCC、RUGGEDCOMの行で、情シスだけでは版上げを決められない製品が多いはずです。一方、SSA-678870のTeamcenterやPolarion、Opcenterと、Mendix Studio Pro、Simcenter Femapは、設計や開発の部署のPCとサーバーに入ります。制御系のない会社でも、こちらは情シスの台帳で照らせます。
AdobeとSAP、AMDの11月の告知は、11日朝7時台の時点で中身を確認できていません。とくにAcrobatとReaderは社員のPCに入るので、配っている会社はAdobeの告知に悪用の記載があるかを見て、あれば今日の欄に足してください。JPCERT/CCとIPAの11月の注意喚起も、この時点ではまだ出ていませんでした。
今日、今週、月内に分けた手順
Outlookが入ったPCの版を、今日のうちに見ます。Microsoft 365 Appsの11月10日の版は、Current Channelが2610(ビルド20527.20196)です。月次エンタープライズ チャネルは2610(20527.20194)、2609(20430.20264)、2608(20326.20320)。半期エンタープライズ チャネルは2610(20527.20192)、2609(20430.20262)、2608(20326.20318)です。LTSC 2024は17932.21140、LTSC 2021は14334.21048。開きっぱなしの社員には、一度Outlookを閉じてもらうよう連絡します。
Chromeが157.0.8103.50以降(延長安定版は156.0.8078.96以降)かを、管理コンソールかMDMで確かめます。開き直しの期限は、今日の終業までとします。Edgeは、修正版が出た日に同じ確認を回せるよう、版を集める手順だけ先に用意しておきます。
FortiManagerやFortiAnalyzerの管理用のポート、FortiMailのWebメールを外に出している機器は、今日のうちに台帳と照らします。ほかのFortiMail、FortiOS、FortiAuthenticatorと、IvantiのCSA、EPMは今週です。FortiMailの7.2系と、FortiManager、FortiAnalyzerの8.0系は、移行の計画か回避策を台帳に書き、「対応済み」にはしません。
Windowsの累積更新は、ホットパッチの機器と再起動が要る機器に分けて配ります。ホットパッチの機器もKB5135385で再起動を求められることがあると、ヘルプデスクに伝えておきます。SQL ServerとExchange Server SEは再起動が要るので、保守の時間を今週のうちに押さえます。Zoomの7.1.8以降とFortiClientも、同じ週の配布に入れます。
月内に、IntelのWi-FiやBluetooth、グラフィックス、NPUのドライバーが何版かを、資産管理ツールで拾います。工場に制御系がある会社は、Siemensの修正版のない3本と回避策を、設備の担当と読み合わせておきます。
件数のいちばん多い会社の、いちばん低い格付けの1件が、11月は今日の作業になりました。深刻度の列で並べ替える前に、悪用の列を一度だけ見る。来月の定例も、その順番で足りるはずです。