Drupal Commerce Coreを3.3.13に上げても、作業は終わりません。Drupalのセキュリティ チームは、悪用が起きているこの拡張モジュールについて、更新に加えて注文の監査 も求めています。
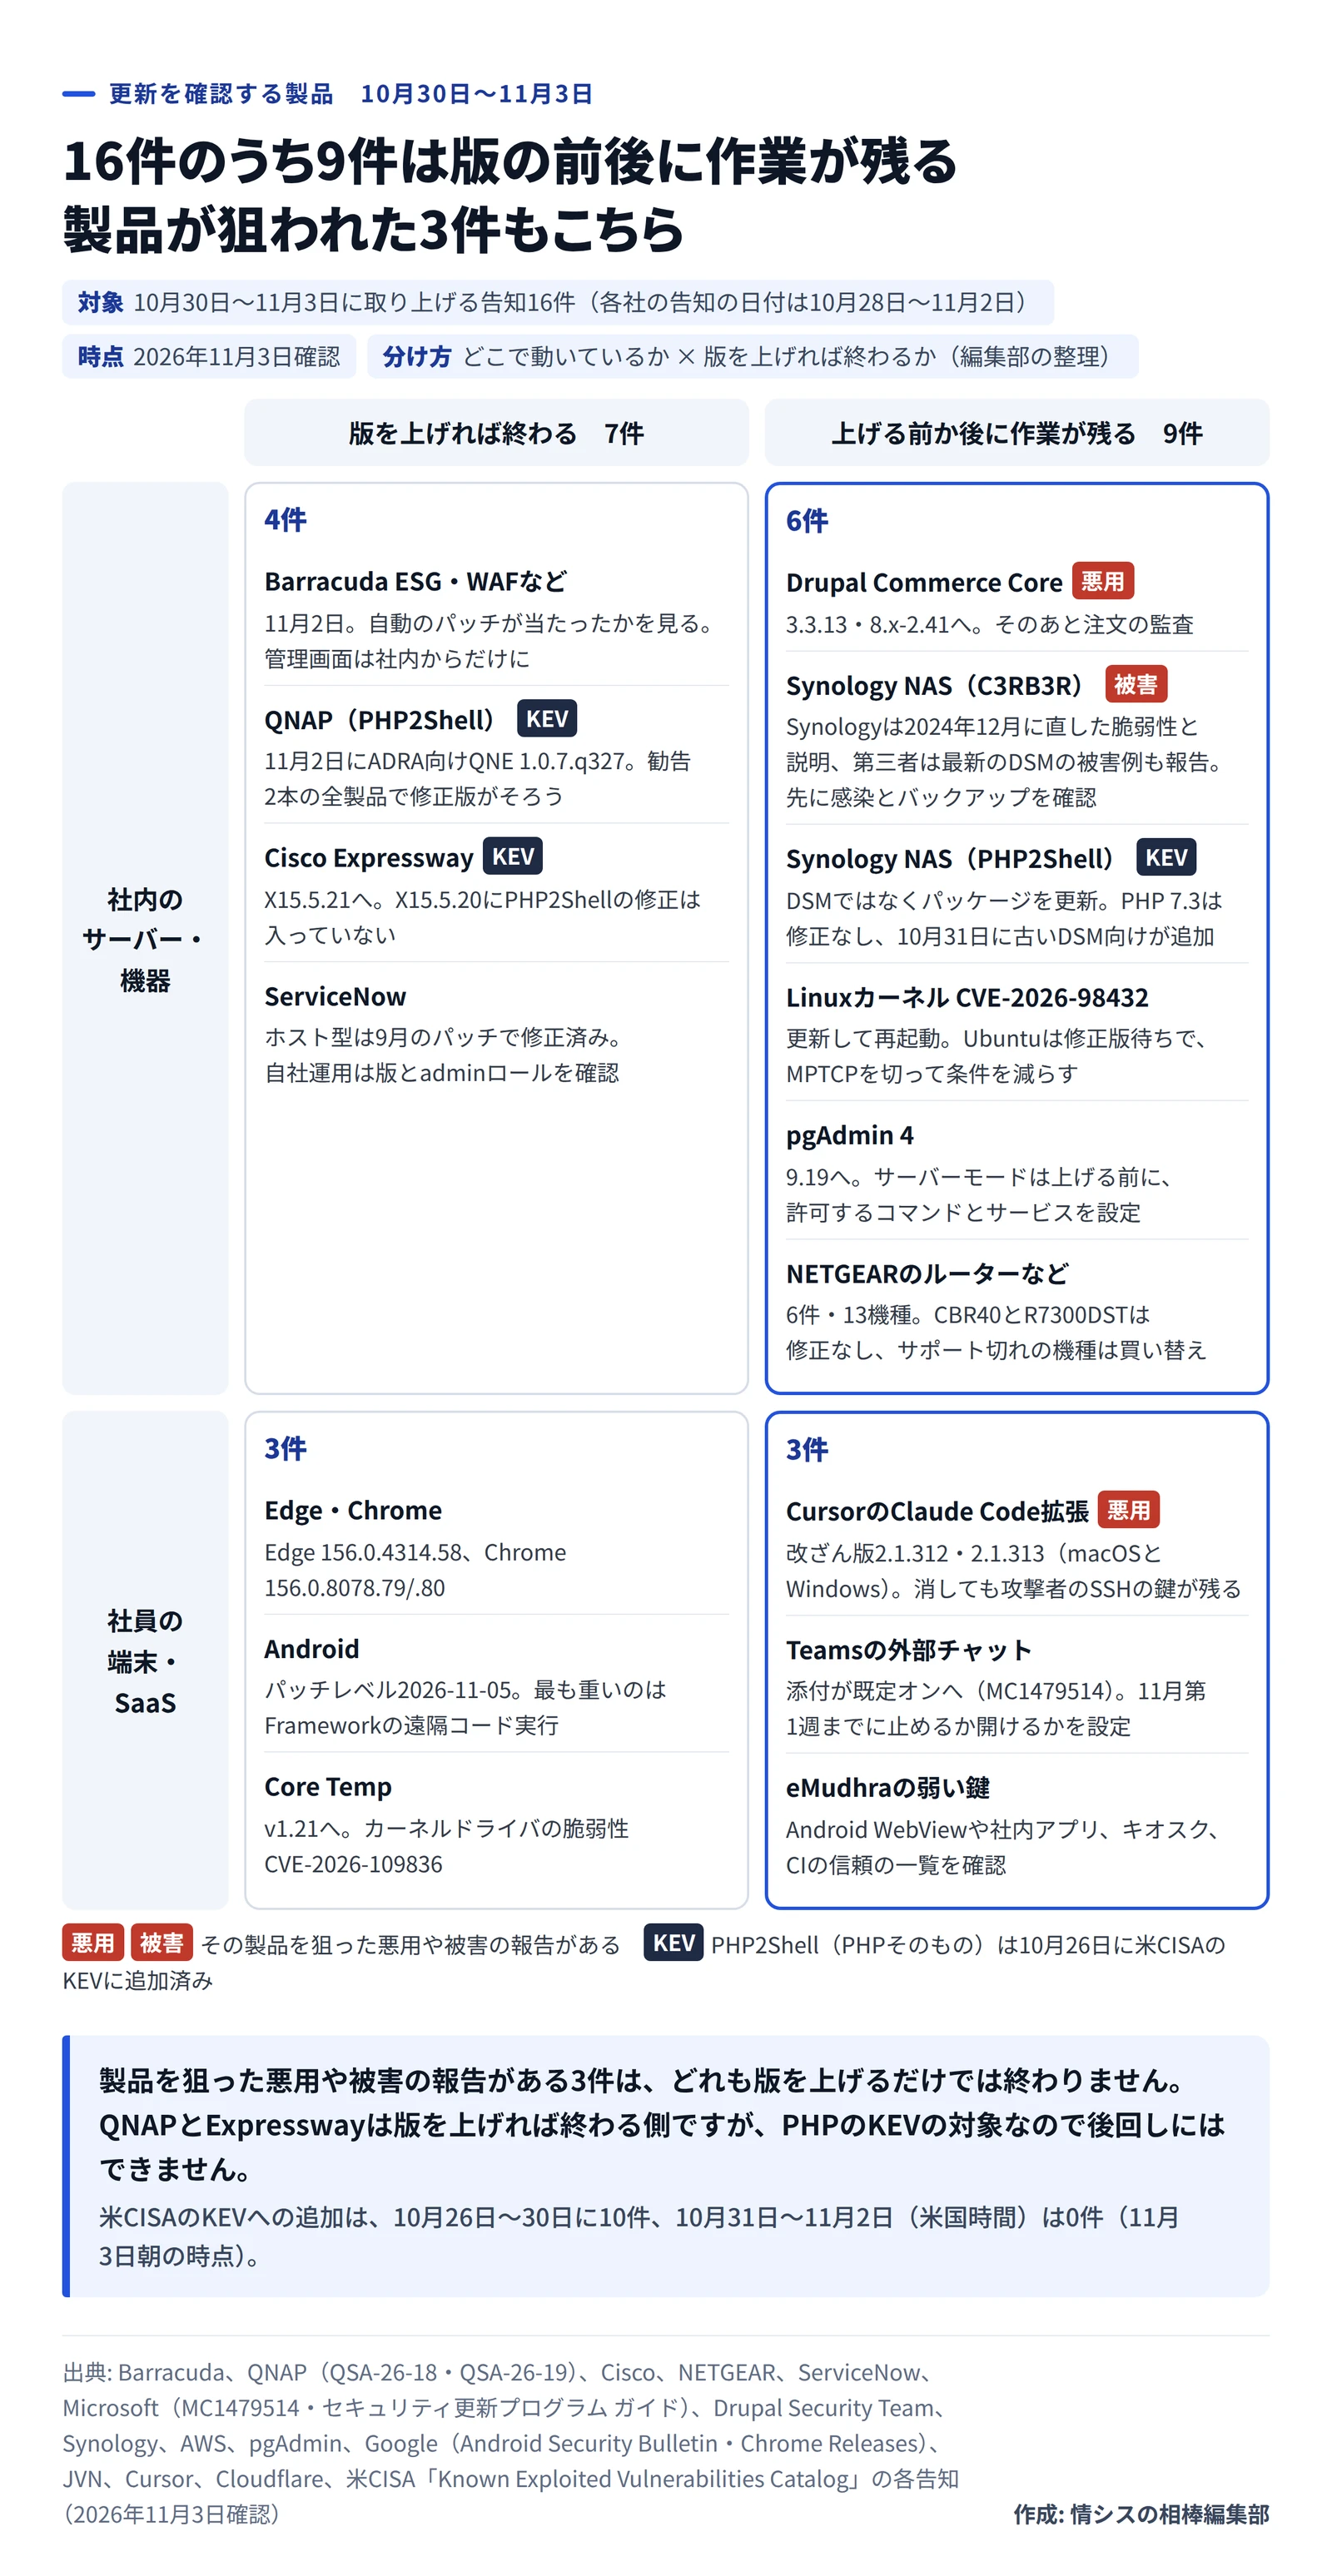
10月30日から11月3日に取り上げる告知は16件で、各社の告知の日付は10月28日から11月2日です。16件のうち9件は、版を上げる前か後に作業が残ります。製品を狙った悪用や被害の報告がある3件は、すべてそちら側です。
16件を、動いている場所と版を上げれば終わるかで分けた図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成) 前回の10月28日〜30日の図解 のあと、10月30日の朝には、Grafana の4件(11系と12.0〜12.3は修正版なし)とKeycloakの5件(6月の26.6.4で修正済み)も伝えました。中身はGrafanaの記事 とKeycloakの記事 で確かめられます。
Drupal Commerce、Cursor、Synology 、QNAP、Barracuda、NETGEARは、どれも使っていない会社もあるでしょう。その場合、今週の作業は社員の端末(Edge、Chrome、Android)とTeamsの設定に絞れます。
版を上げても終わらない、製品が狙われた3件
Drupal Commerce Core : ログインなしで狙える脆弱性(CVE-2026-118539)が悪用されています。修正版は3.3.13と8.x-2.41です。名前にCoreとあっても本体ではなく拡張モジュールなので、Drupal本体の更新表には出てきません。注文の監査は入金のデータと突き合わせる作業になり、ECの担当や経理と組まないと進みません(Drupal Commerce Coreの記事 )。CursorのClaude Code拡張 : 日本時間の10月29日18時27分から30日5時35分まで、改ざんされたmacOSとWindows向けの拡張が、Cursorのマーケットプレイスで配られました。対象は2.1.312と2.1.313です。拡張は攻撃者のSSHの鍵を加えるので、消しても鍵は残ります。2.1.312は本物と同じ番号で、版の一覧では見分けられないため、確かめるのは鍵とSSHのログです(Cursorの拡張の記事 )。Synology NAS(C3RB3R) : Synologyは10月29日、2024年12月に修正した脆弱性を使って古いDSMを狙う攻撃だと説明しました。一方、中国のセキュリティ会社360は9月の勧告の別の2件を入口に挙げ、Solarのインシデント対応チームは最新のDSMでの被害例を報告しています。DSMの更新は元に戻せず、感染の跡も消しかねないので、先に感染とバックアップを確かめます(C3RB3Rの記事 )。
eMudhraの弱い鍵の件は、この3件に数えていません。Cloudflareは10月30日、漏れた鍵で作られた偽の証明書を観測したと伝えましたが、通信を傍受した証拠は今のところ無いとしています。
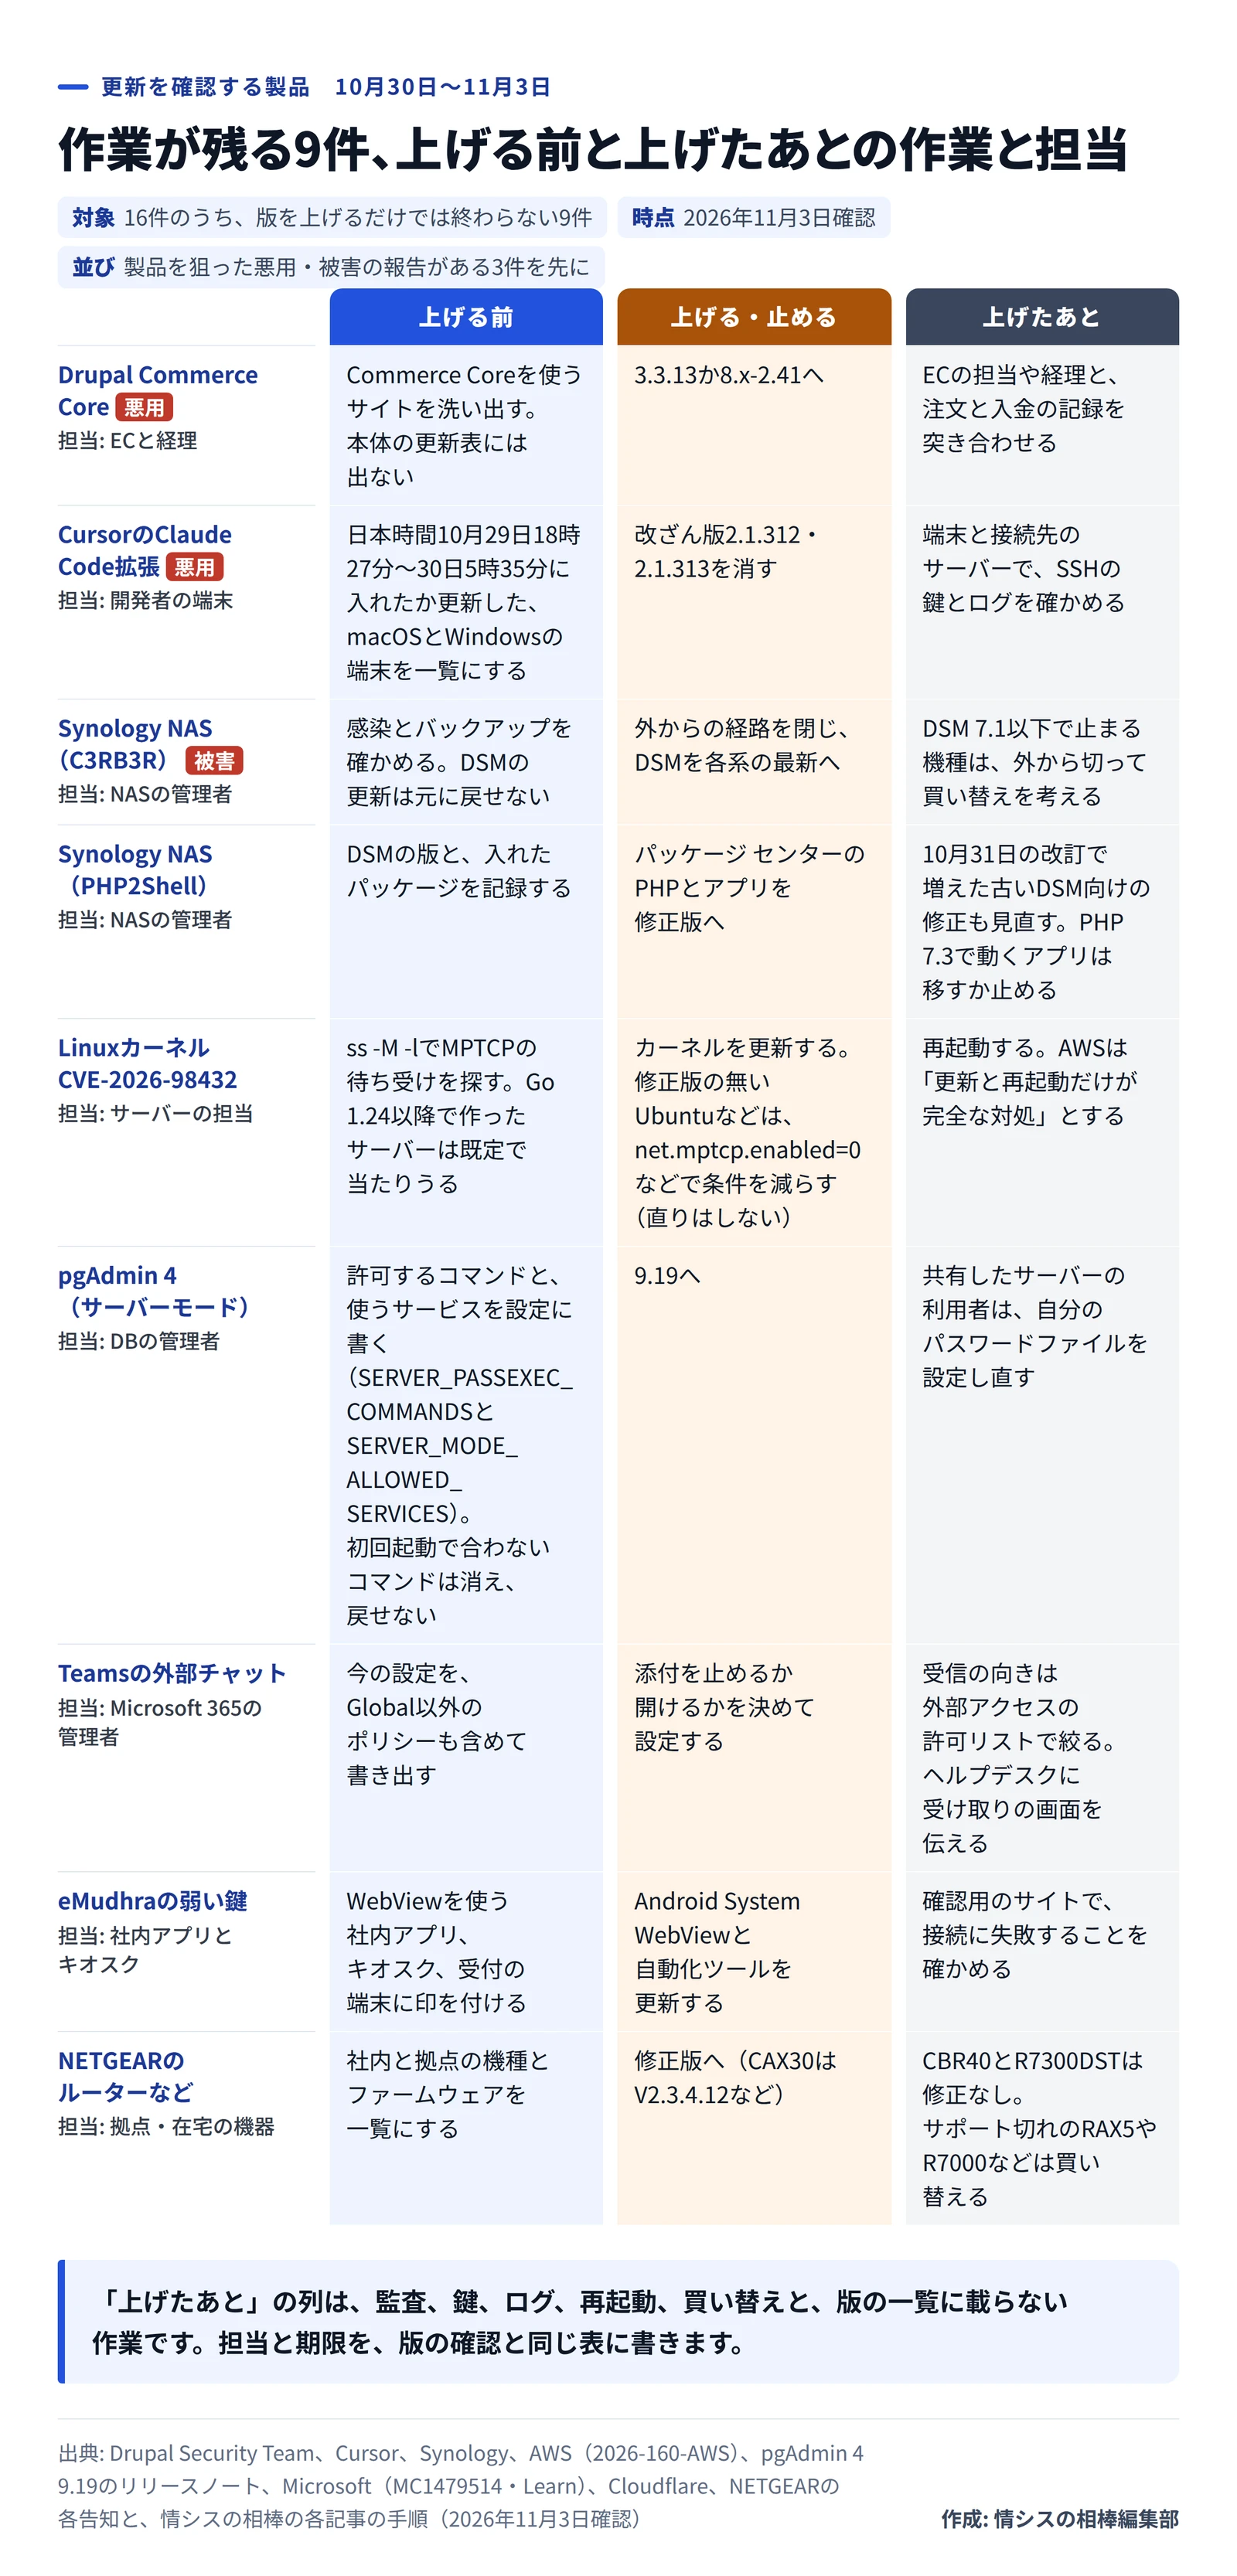
上げる前と上げたあとに残る作業
作業が残る9件の、上げる前・上げる・上げたあとと担当 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成) いちばん気をつけたいのは、pgAdmin 4の9.19です。10月29日に出たこの版は、CVEで15件(CVE-2026-116238〜CVE-2026-116252)を直しました。データの入出力の機能で、pgAdminが動くホストに任意のコマンドを実行される問題(CVE-2026-116241)も含みます(pgAdmin 4の記事 )。
その一方で、サーバーモードの動きが変わりました。接続のパスワードを取り出すコマンドは、許可するものを名前でSERVER_PASSEXEC_COMMANDSに書く形になります。上げたあとの最初の起動で、この設定に合うコマンドだけが名前に置き換わり、合わないものは消えて、元に戻せません。設定が空なら変換は先送りされ、起動のたびに警告がログに出ます。接続のサービス(pg_service.conf)も、SERVER_MODE_ALLOWED_SERVICESに書くまでつながらなくなり、書いたサービスの認証情報はpgAdminの全利用者で共有されます。いつもどおり版だけ上げる運用だと、いちばん飛ばしやすい手順でしょう。
LinuxカーネルのCVE-2026-98432は、IPオプションの付いたTCPのパケットで、待ち受けているサーバーのカーネルを落としたり、メモリの中身を漏らしたりできる脆弱性です。認証なしの遠隔のコード実行が実証されたのは、MPTCPで待ち受けるサーバーでした。AWSはAmazon Linux 2と2023向けのカーネルを出し、更新と再起動だけが完全な対処だとしています。リリースを固定したAmazon Linux 2023は、2023.12.20261102以降でないと新しいカーネルが届きません。
11月1日の更新の時点で、AWSの告知はUbuntuの修正版のカーネルはまだ出ていないとしています。すぐ更新できないサーバーには、2つの暫定策を挙げています。1つはMPTCPを切ることで、net.mptcp.enabled=0にするか、Go 1.24以降で作ったアプリならGODEBUG=multipathtcp=0にします。もう1つは、iptablesでIPオプションの付いたパケットを落とす例です。どれも条件を減らすだけで、直りはしません(Linuxカーネルの記事 )。
NETGEARの10月28日の告知は6件、13機種です。どれもMediumで、多くは社内のネットワークに入れる攻撃者が前提です。CBR40とR7300DSTは修正版が出ない(Won't Fix)とされ、RAX5、EX3700、R7000、R7000P、RAX40は最後の修正版のあと、サポートが終わっています。拠点や在宅で使う家庭向けのルーターは、版を上げるより買い替えの判断になる機種があります。
ほかの3件は、設定と確認の作業です。Teamsは外部チャットの添付が既定でオンになり、Microsoftはメッセージセンターの投稿(MC1479514)で11月第1週までの設定を求めています。ただ、Learnの説明は11月3日の時点でも既定オフのままです(Teamsの記事 )。eMudhraの弱い鍵の件は、Android WebViewを使う社内アプリやキオスクが残りやすい場所です(eMudhraの記事 )。SynologyのPHP2Shellは、DSMではなくパッケージの更新で直り、10月31日の改訂で古いDSM向けのCalendarとMail Stationが加わりました。PHP 7.3には修正版が出ないので、PHP 7.3で動かしているアプリは別の版へ移すか止めます(SynologyのPHP2Shellの記事 )。
版を上げれば終わる7件、ただしPHP2Shellの2件は急ぐ
Barracuda : 11月2日の告知で、脆弱性は2件です。ESGだけに当たる認証前の認可の回避(CVE-2026-116606、CVSS 9.3)と、ESG、ADC、BMA、WCC、WAF、WSGに当たるコマンドの注入(CVE-2026-111560、CVSS 8.6)です。組み合わせると、機器のroot権限を取られるおそれがあります。どちらも管理画面に届くことが前提です。パッチは自動で当たる作りですが、自動のパッチを切っている機器は手で当て、何版も遅れた機器は複数回の更新が要ります。QNAP(PHP2Shell) : 11月2日にADRA向けのQNE 1.0.7.q327が出て、2本の勧告(QSA-26-18・QSA-26-19)の全製品で修正版がそろいました。QTSは6.1.0.3656と5.2.11.3661(どちらもbuild 20261023)、Notes Station 3は3.9.15です。Cisco Expressway : 上げる先はX15.5.21です。X15.5.20にはPHP2Shellの修正が入っていません(Expresswayの記事 )。ServiceNow : 9月のパッチ適用プログラムどおりのホスト型は修正済みです。自社で動かすインスタンスは、版とadminロールを確かめます(ServiceNowの記事 )。Edge・Chrome : Edgeは156.0.4314.58、Chromeは156.0.8078.79/.80です(Edgeの記事 )。Android : 11月2日の月例の告知で、パッチレベル2026-11-05ですべてが直ります。最も重いのはFrameworkの脆弱性で、追加の権限も利用者の操作もなしに、遠隔でコードを実行されるおそれがあります。告知に実際の悪用の記載はありません。届く時期は端末のメーカーしだいなので、MDMでパッチレベルの分布を見ます。Core Temp : CPUの温度を見るツールで、v1.21より前のカーネルドライバに、物理メモリを読み書きされるおそれのある脆弱性があります(CVE-2026-109836)。JVNが11月2日に公表しました(Core Tempの記事 )。
QNAPとExpresswayは版を上げれば終わる側ですが、PHP2ShellはPHPそのものの脆弱性として10月26日に米CISAのKEVに載っています。QNAPは自社製品を狙った悪用の報告は受けていないとしていますが、後回しにはできません。
KEVは11月2日も追加なし
米CISAのKEVへの追加は、10月26日から30日まで毎日2件、合わせて10件でした。月曜から日曜で区切った週で見ると、その前の3週は古い順に5件、9件、8件です。10月31日からの3日間は0件で、11月2日(米国の月曜)も追加はありませんでした。11月3日朝(日本時間)の時点のカタログは、10月30日の版のままです。
追加が無くても、急ぐものはあります。悪用が伝えられているDrupal Commerce CoreのCVE-2026-118539も、KEVには載っていません。Ivanti Connect SecureのCVE-2026-111357は、連邦機関の期限が11月2日でした(Ivantiの記事 )。この先は、Ciscoが予告したISE、Unified CM、UCS Centralの勧告が日本時間11月5日の午前1時に(Ciscoの予告の記事 )、Microsoftの月例の更新が11月10日(米国時間)に出ます。
今週やること
図の右の9件で、自社に当たるものに担当と期限を付けます。上げる前、上げる、上げたあとの3列を、版の確認と同じ表に置きます。
Drupal Commerce Core、Cursor、Synology NASを使っているかを先に確かめます。使っていれば、版より先に、注文の記録、SSHの鍵、感染の跡を見ます。
共有のpgAdmin 4を動かしているなら、9.19に上げる前に、今のパスワードのコマンドと接続のサービスを書き出し、2つの設定に書く名前を決めます。
Linuxのサーバーは、カーネルを更新したら再起動の予定まで決めます。修正版の無いサーバーは、AWSの挙げる暫定策で条件を減らし、修正版が出たら更新と再起動をします。暫定策だけのサーバーと、再起動していないサーバーは、修正済みの数に入れません。
Barracuda、QNAP、Expresswayは、管理画面が社外から届かないかを、版と一緒に確かめます。NETGEARの修正の無い機種とサポート切れの機種は、買い替えの見積もりを取ります。
版の一覧で「済」が付いても、右の列が空いているうちは終わっていません。今週の表は、列が1つ多いくらいでちょうどよさそうです。