アイルの「CROSS POINT」を使っている会社は、店舗やECとつなぐAPIが、新しいキーで動いているかを今日のうちに確認しておきたいところです。アイルは11月9日の22時15分、すべての利用企業のAPIアクセスキーを無効にし、新しいキーに替えました。
きっかけは、導入企業1社のために発行したAPIキーが外に漏れ、会員情報を取り出すのに使われたことでした。アイルが10日に出したお知らせによると、ほかの利用企業で漏えいのあとは見つかっていません。でも、店舗やECとつないでいる会社には、キーの差し替えという別の仕事が残りました。
正規のキーで、会員情報取得APIが呼ばれた
CROSS POINTは、店舗とECサイトのポイントや会員をまとめて管理するクラウドのサービスです。アイルは7日の未明に、外からの不正アクセスに気づきました。調べると、会員情報取得APIを使って、会員情報が不正に取り出されていたといいます。
アイルは、原因を「当社の内部データベースへの直接侵入や改ざん、ならびにプログラムの脆弱性(セキュリティホール)に起因するものではございません」と説明します。使われたのは「外部に流出した当該企業さま専用の、正規のAPI認証キー」でした。
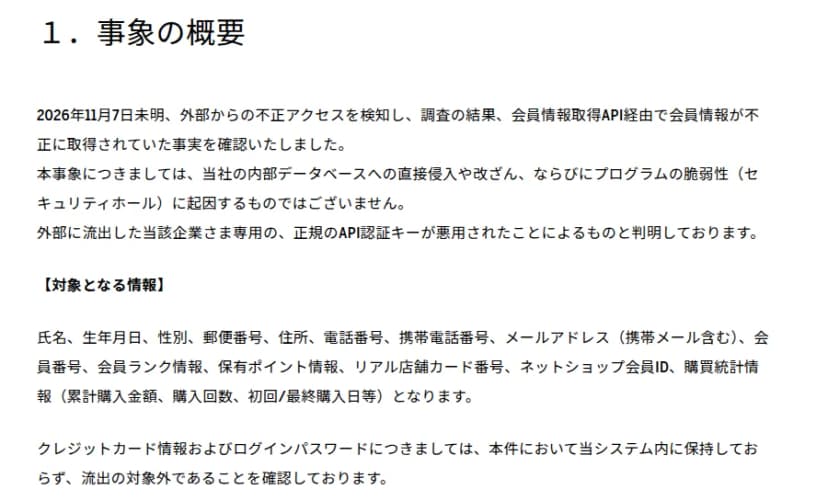 アイルのお知らせの「事象の概要」。正規のAPI認証キーが悪用されたとある出典: アイル「当社提供の「CROSS POINT」への不正アクセスに関するお詫びと、緊急メンテナンスによるセキュリティ強化について」(引用)
対象の項目は14あります。名前、生年月日、住所、電話番号、メールアドレスのほか、会員ランク、保有ポイント、店舗のカード番号、ネットショップの会員ID、累計の購入金額や購入回数まで。クレジットカードの情報とログインパスワードは、CROSS POINTの中に持っておらず、対象の外です。
アイルは再発防止に「APIアクセス権限の最小化」と「認証情報の定期的なローテーション」を挙げましたが、今回のキーがどんな権限で、いつから同じ値だったかは書いていません。はっきりしたのは、会員情報取得APIを呼べるキーが1本漏れると、会員の住所から購買の集計までが取れる、という形です。自社の連携でも、取り込むだけの先に、会員情報を引き出せるキーまで渡していないかを見ておけます。
漏れた場所と、会員の数はまだわからない
どの会社のキーか、キーがどこで外に出たか、何人分がいつから取られていたかは、お知らせに書かれていません。その会社が会員にどう知らせるかも、お知らせにはありません。アイルは「当該企業さまと連携のうえ、原因究明および影響範囲の調査を進めて」いるといいます。
導入企業専用のキーも、導入企業の中だけにあるとは限りません。キーは、発行したアイルから導入企業へ渡ります。ECカートやPOS、店舗アプリをつなぐときは、連携を作る会社の設定ファイルやサーバーにも入ります。受け渡しの経路が長いほど、写しの置き場所も増えます。ただ、どこで写しが外に出たかは、アイルと問題の1社が調べている途中です。
全社のキーを替えると、連携の側が忙しくなる
アイルは問題のキーをすぐに止めて新しくし、アクセス元を遮断しました。そのうえで、同じ手口を防ぐために、9日の22時15分にすべての利用企業のキーを替えました。お知らせは、利用企業と「連携システムをご提供の企業さま」に、「直前のご案内」になったことを詫びています。
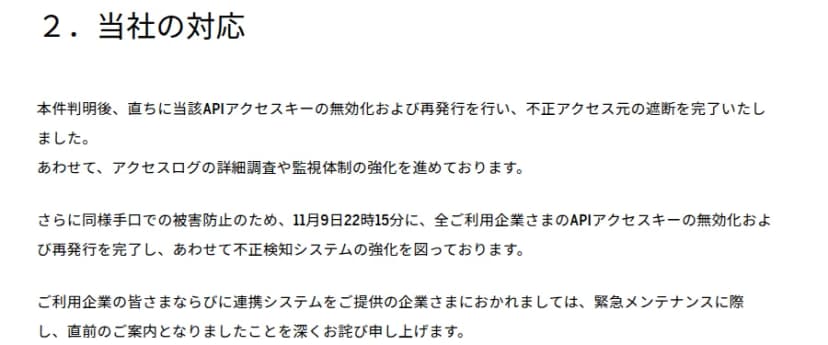 「当社の対応」。11月9日22時15分に全利用企業のキーを再発行出典: アイル「当社提供の「CROSS POINT」への不正アクセスに関するお詫びと、緊急メンテナンスによるセキュリティ強化について」(引用)
キーが替わると、古いキーで動いている連携はつながらなくなります。7日の土曜の未明に気づき、全社分を替えたのは9日の月曜の22時15分でした。案内は直前だったので、差し替えが夜のうちに間に合わなかった連携は、新しいキーが入るまで、ポイント付与や会員の同期でエラーを返したはずです。
同じ週、アイルは知らされる側にも立っていました。4日のお知らせによると、メールの配信に使っていたサービスの先で不正アクセスがあり、案内メールのアドレスが漏れました。
|
11月4日のお知らせ |
11月10日のお知らせ |
| アイルの立場 |
メール配信サービスを使う側 |
CROSS POINTを提供する側 |
| 経路 |
データXのサービスが使うアララの「repica」への不正アクセス |
導入企業1社の専用のAPI認証キーが外に出て使われた |
| 対象 |
10月8日から29日に案内メールを受けた人のアドレス42,285件 |
1社の会員情報の一部(件数は公表なし) |
| アイルの対応 |
漏えいの対象と確かめた人に、個別にメールで連絡するとした |
問題のキーを止め、全利用企業のキーを再発行 |
アララの件そのものは配信基盤から流出した件の記事に、ほかの委託元がどう発表したかは委託元15件を並べた記事にあります。
2件とも、アイルは自社のデータベースへの侵入とは説明していません。1件は委託先のさらに先、もう1件は外に渡ったキーです。自社の中だけを固めても防げない形が、1週間に2つ並びました。
キーの差し替えに関係あるのは、契約した会社と連携を作った会社
CROSS POINTを契約している会社は新しいキーを受け取り、その連携を作って運用している会社は、それを設定し直します。問題の1社とは、アイルがすでに連携して調べを進めています。
対象はCROSS POINTのAPIキーなので、販売管理の「アラジンオフィス」や、ネットショップの一元管理の「CROSS MALL」だけを使う会社は、今回の差し替えには関係しません。
CROSS POINTを使っていない会社でも、外の開発会社にSaaSのAPIキーを渡しているなら、下の手順の4と5はそのまま使えます。
渡したAPIキーを、渡した先から洗い出す手順
- CROSS POINTの契約があるかを、契約書か管理画面で確認し、つないでいるECカートやPOS、アプリを書き出します。
- 連携を作った会社に、9日の夜から後にAPIのエラーが出ていないか、ポイントや会員の同期が止まっていないかを聞きます。
- 新しいキーをだれが受け取り、どのサーバーや設定に入れたかを記録します。メールやチャットにキーを貼ったまま残さないことも、あわせて頼みます。
- ほかのSaaSでも、発行したAPIキーを一覧にします。発行した日、持っている会社、読み取りだけか書き込みもできるか、最後に替えた日の4つがあれば足ります。
- キーを替えるときの段取りを、連携先と決めておきます。だれが替え、連携先には何時間前に知らせ、替えたあとに何を確認するか。
APIキーは、渡した先の数だけ写しがあります。アイルが全社分を一晩で替えられたのは、提供元としてすべてを止められる立場だったからです。では、自社が発行したキーを、明日の夜に全部替えることになったら、連絡すべき相手を何社まで言えるでしょうか。