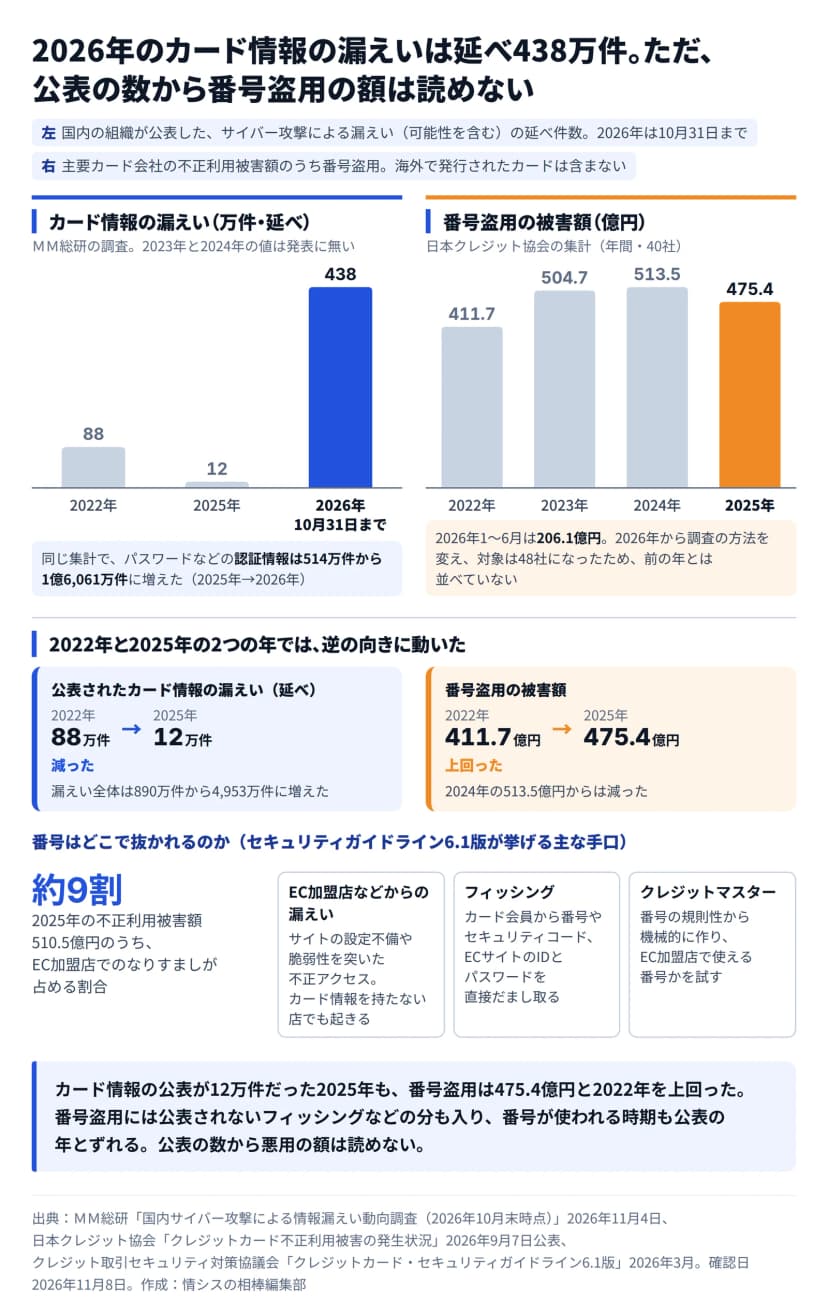
延べ438万件。2026年にサイバー攻撃で漏えいした、またはそのおそれがあると公表されたクレジットカード情報は、10月31日までにこの数になったと、MM総研が11月4日に公表しました。ただ、カード番号を自社のサーバーに置かないECサイトでも、番号が盗まれないとは限りません。IPAのガイドラインには「クレジットカード情報の非保持化対応の実施だけでは不十分です。ECサイトを改ざんされると、ECサイトからカード決済画面に移る手前でカード情報が盗まれます。」とあります。
2025年の12万件と比べると30倍を超える数字ですが、件数の伸びを追うだけでは、自社のECサイトのどこを見ればよいかまではたどり着けません。公表された漏えいの数と、カードが実際に悪用された額を並べると、別の姿が見えてきます。
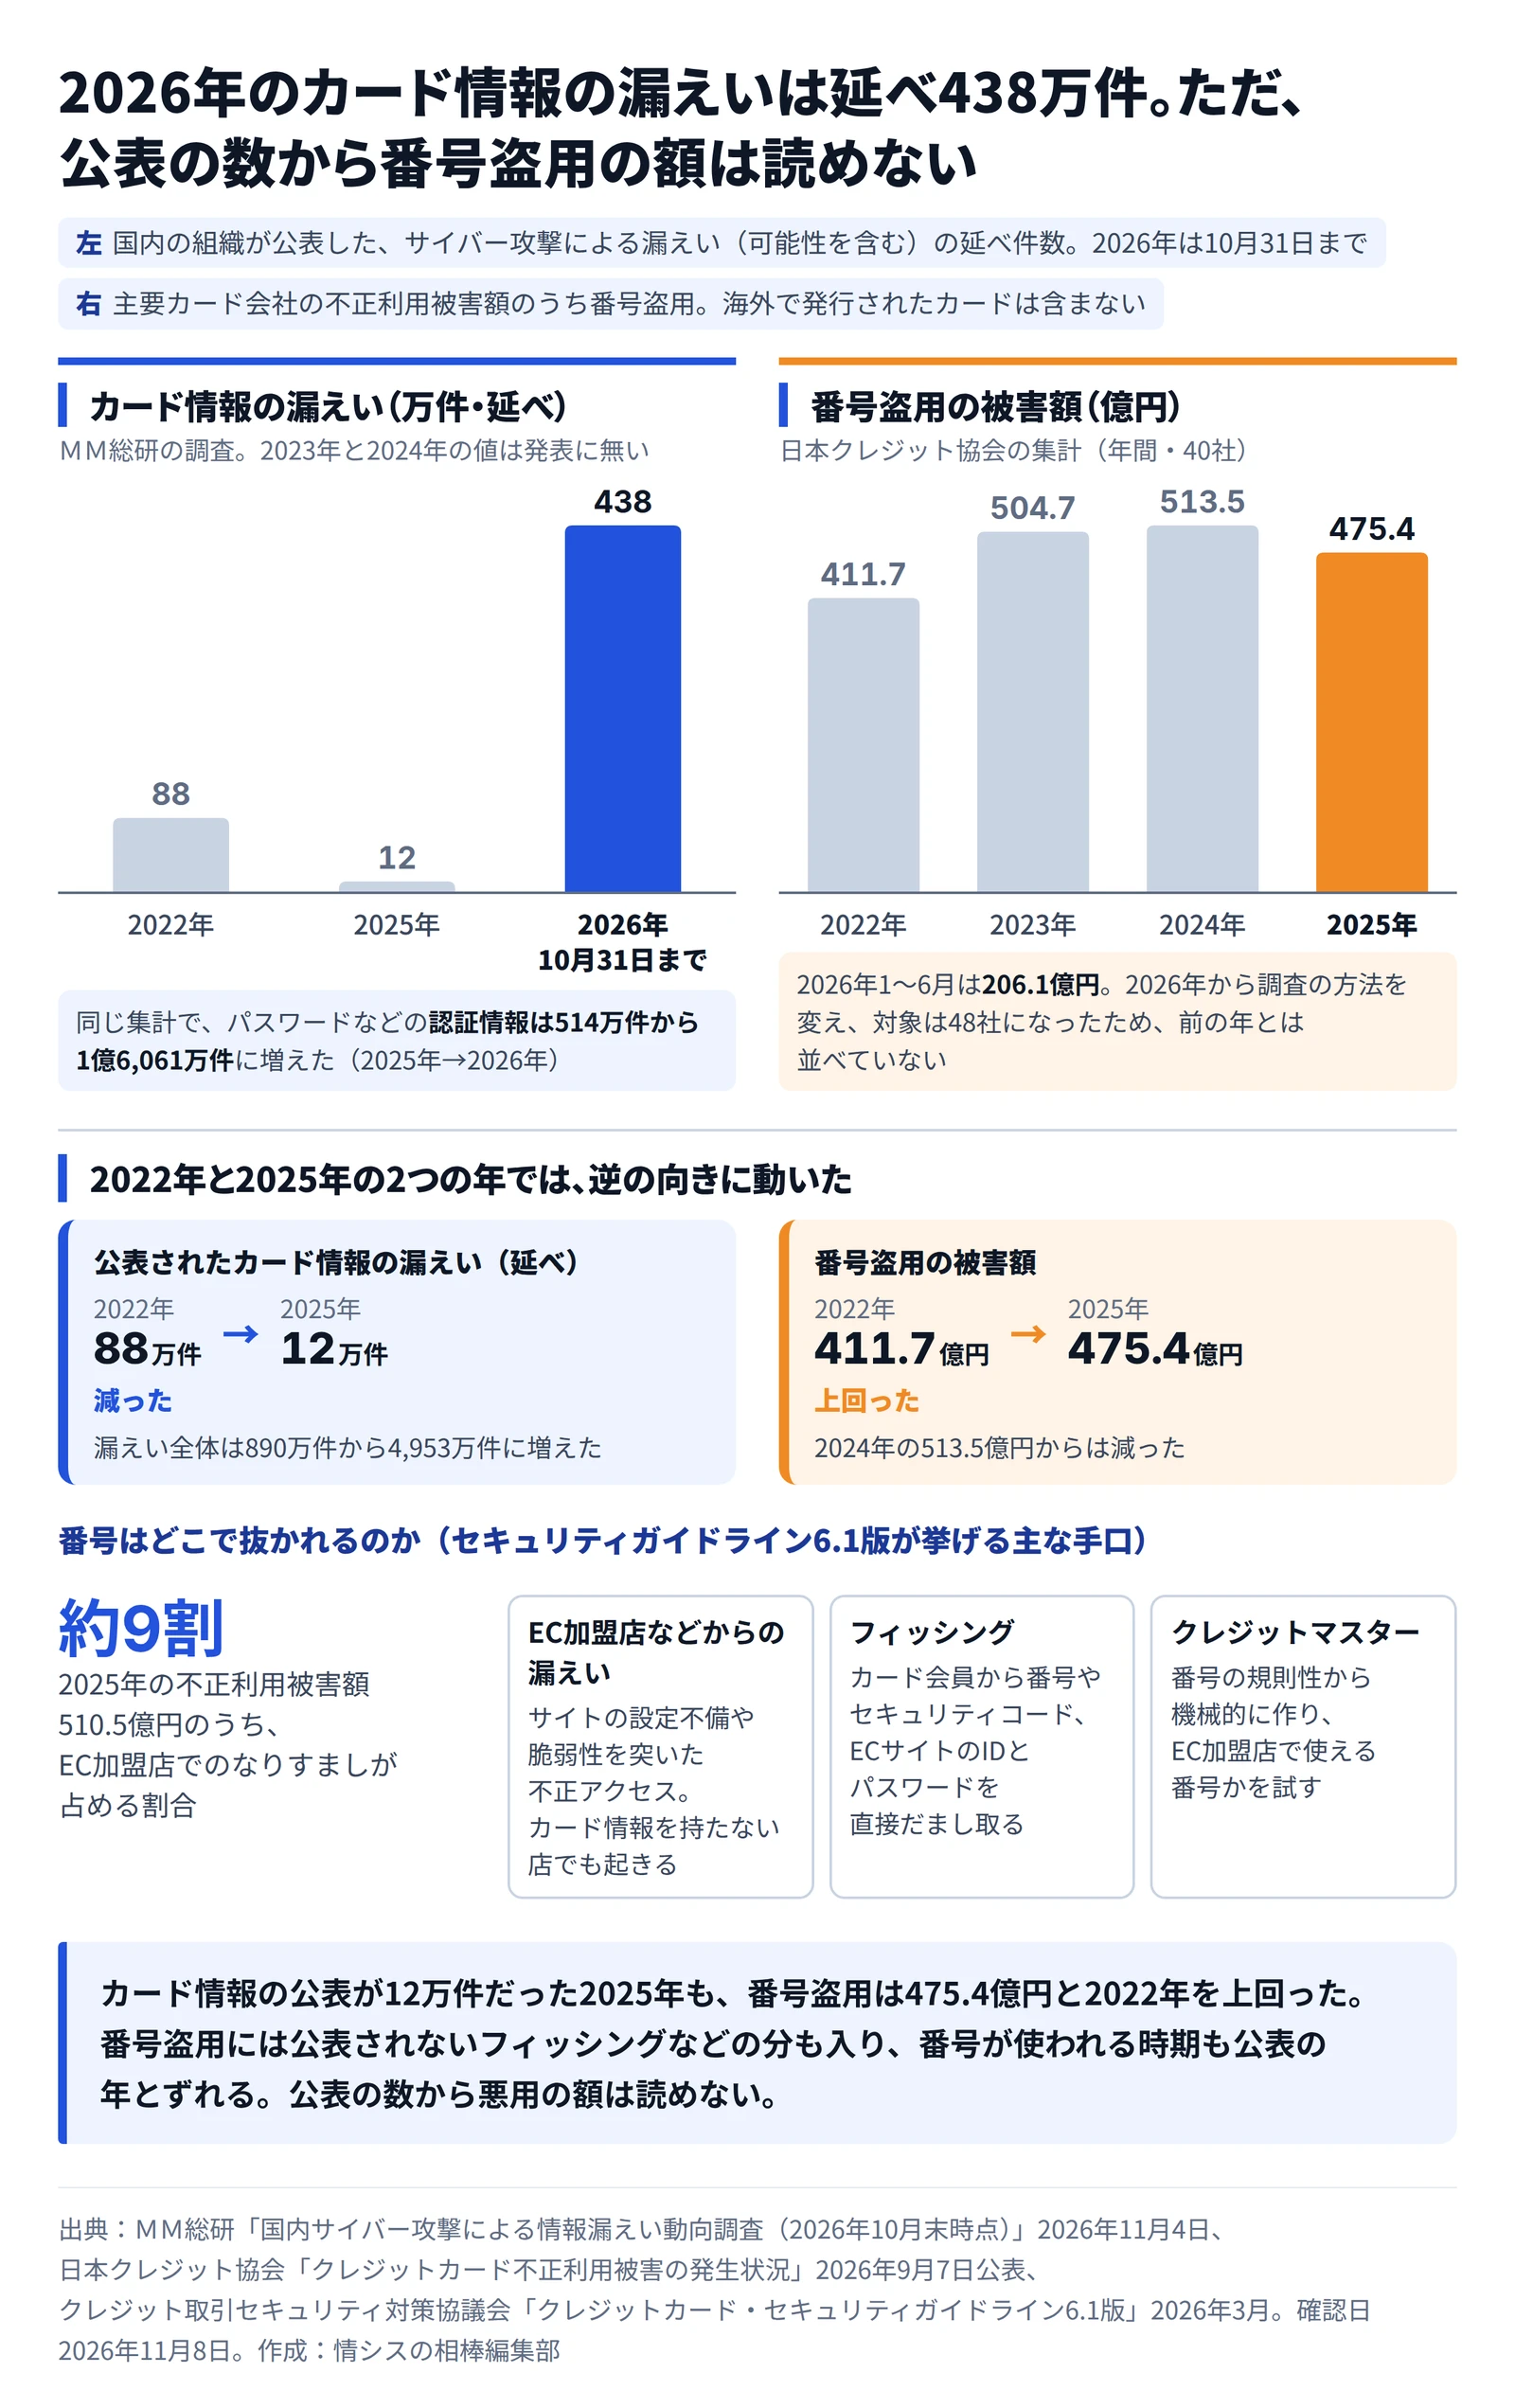
 公表されたカード情報の漏えい(延べ件数)と、番号盗用の被害額の推移作成: 編集部 / 出典: MM総研、日本クレジット協会、クレジット取引セキュリティ対策協議会の資料をもとに編集部が作成
438万件は、公表された事案で分かったカード情報の延べの数
MM総研が数えているのは、国内の組織がWebサイトや報道で公表した情報漏えいの事案です。不正アクセスやランサムウェア、フィッシングなど、攻撃によるものに限ります。漏えいの可能性があるとした事案も、公表後の調査で漏えいが確認されなかった事案も含みます。誤送信や紛失、内部不正は入っていません。2022年1月から2026年10月31日までに初報があった事案を、組織名とサービス名で照合して事案ごとにまとめると、2,041件でした。
カード情報の438万件は「延べ件数」です。各事案の件数には、記事や開示資料にある件数や人数、アカウント数の最大値を使い、同じ人の重複も含みます。1つの事案に氏名と連絡先とカード情報があれば、それぞれの項目に件数を足します。カードや口座のように一部の人にしか無い項目は、判明した件数で数えたと注記があります。
クレジットカード情報漏洩の延べ件数は、2022年の88万件から2025年は12万件まで減っていたが、2026年は438万件に増えた。
出典: MM総研「サイバー攻撃による漏えい情報は10月末までに約3.8億件」
では、ほかの項目と比べるとどうでしょうか。2026年の漏えい情報件数は、全体で約3億7600万件。項目別の延べでは、連絡先が約3億6300万件、パスワードなどの認証情報が約1億6100万件でした。カード情報の438万件は、連絡先のおよそ80分の1です。
2026年に膨らんだのは、会員基盤から氏名や連絡先、認証情報がまとめて流れた事案でした。カード情報は伸び方こそ大きいものの、全体の中ではまだ小さな項目。週ごとに公表された漏えいの中身は、11月3日〜6日の漏えい29件の図解でも確かめられます。
カード情報の公表が12万件の年も、番号盗用は475.4億円
日本クレジット協会の集計では、カードの不正利用被害は2025年に510.5億円でした。そのうち475.4億円が、カード番号を盗まれて使われる「番号盗用」です。
| 年 |
不正利用被害額 |
うち番号盗用 |
番号盗用の割合 |
| 2022年 |
436.7億円 |
411.7億円 |
94.3% |
| 2023年 |
540.9億円 |
504.7億円 |
93.3% |
| 2024年 |
555.0億円 |
513.5億円 |
92.5% |
| 2025年 |
510.5億円 |
475.4億円 |
93.1% |
2022年と2025年を比べると、カード情報の漏えいと番号盗用は逆の向きに動きました。MM総研の集計で、漏えい全体は890万件から4,953万件に増えた一方、カード情報の延べ件数は88万件から12万件に減っています。番号盗用のほうは411.7億円から475.4億円に増えました。2024年の513.5億円からは減ったものの、2022年を上回ったままです。
番号の出どころとして、クレジット取引セキュリティ対策協議会のガイドライン6.1版が主な手口として挙げるのは3つ。EC加盟店などからの情報漏えい、カード会員から直接だまし取るフィッシング、番号の規則性から機械的に作るクレジットマスターです。ガイドラインによれば、2025年の被害額の約9割は、EC加盟店でのなりすましによるものでした。
もっとも、比べたのは2つの年だけです。犯人が盗んだ番号を使う時期は、漏えいを公表した年とずれることがあります。番号盗用には、どの会社も漏えいとして公表しないフィッシングやクレジットマスターの分も入ります。それでも、カード情報の公表が12万件にとどまった年に番号盗用が475.4億円あったことから、編集部は、公表された漏えいの数から番号盗用の額は読めないとみています。
つまり自社のECサイトは、漏えいの元にも、ほかで抜かれた番号を試したり使ったりする場にもなります。「うちはカード情報が漏れていないから関係ない」とは言いにくいでしょう。
2026年の数字はまだ前の年と並べられません。日本クレジット協会は2026年の調査から方法を変えていて、対象は主要事業者48社です(2025年までの年間の集計は40社)。1〜6月の被害額は221.3億円、そのうち番号盗用は206.1億円でした。
非保持化で閉じられる道は1つだけ
ガイドラインの「非保持化」は、自社の機器やネットワークでカード情報を「保存」「処理」「通過」のどれもしないことを指します。決済代行会社(PSP)を使うECサイトの決済は、カード情報が自社の機器を通る「通過型」と、通らない「非通過型」に分かれます。非通過型には、PSPの画面に移るリダイレクト型と、自社の決済画面にPSPのプログラムを組み込むJavaScript型があります。
ガイドラインによると、過去の漏えい事故の多くは通過型の加盟店で起きました。自社が通過型だったと、事故のあとで気づいた例もあったといいます。非保持化はこの道を確かに閉じます。
ただし、閉じるのはその道だけです。6.1版には、今の漏えいの姿について次の一文があります。
現在の主な情報漏えいは、非保持化を実現した EC加盟店においてWebサイトの脆弱性等を原因としてカード情報が窃取されているものである。
出典: クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」
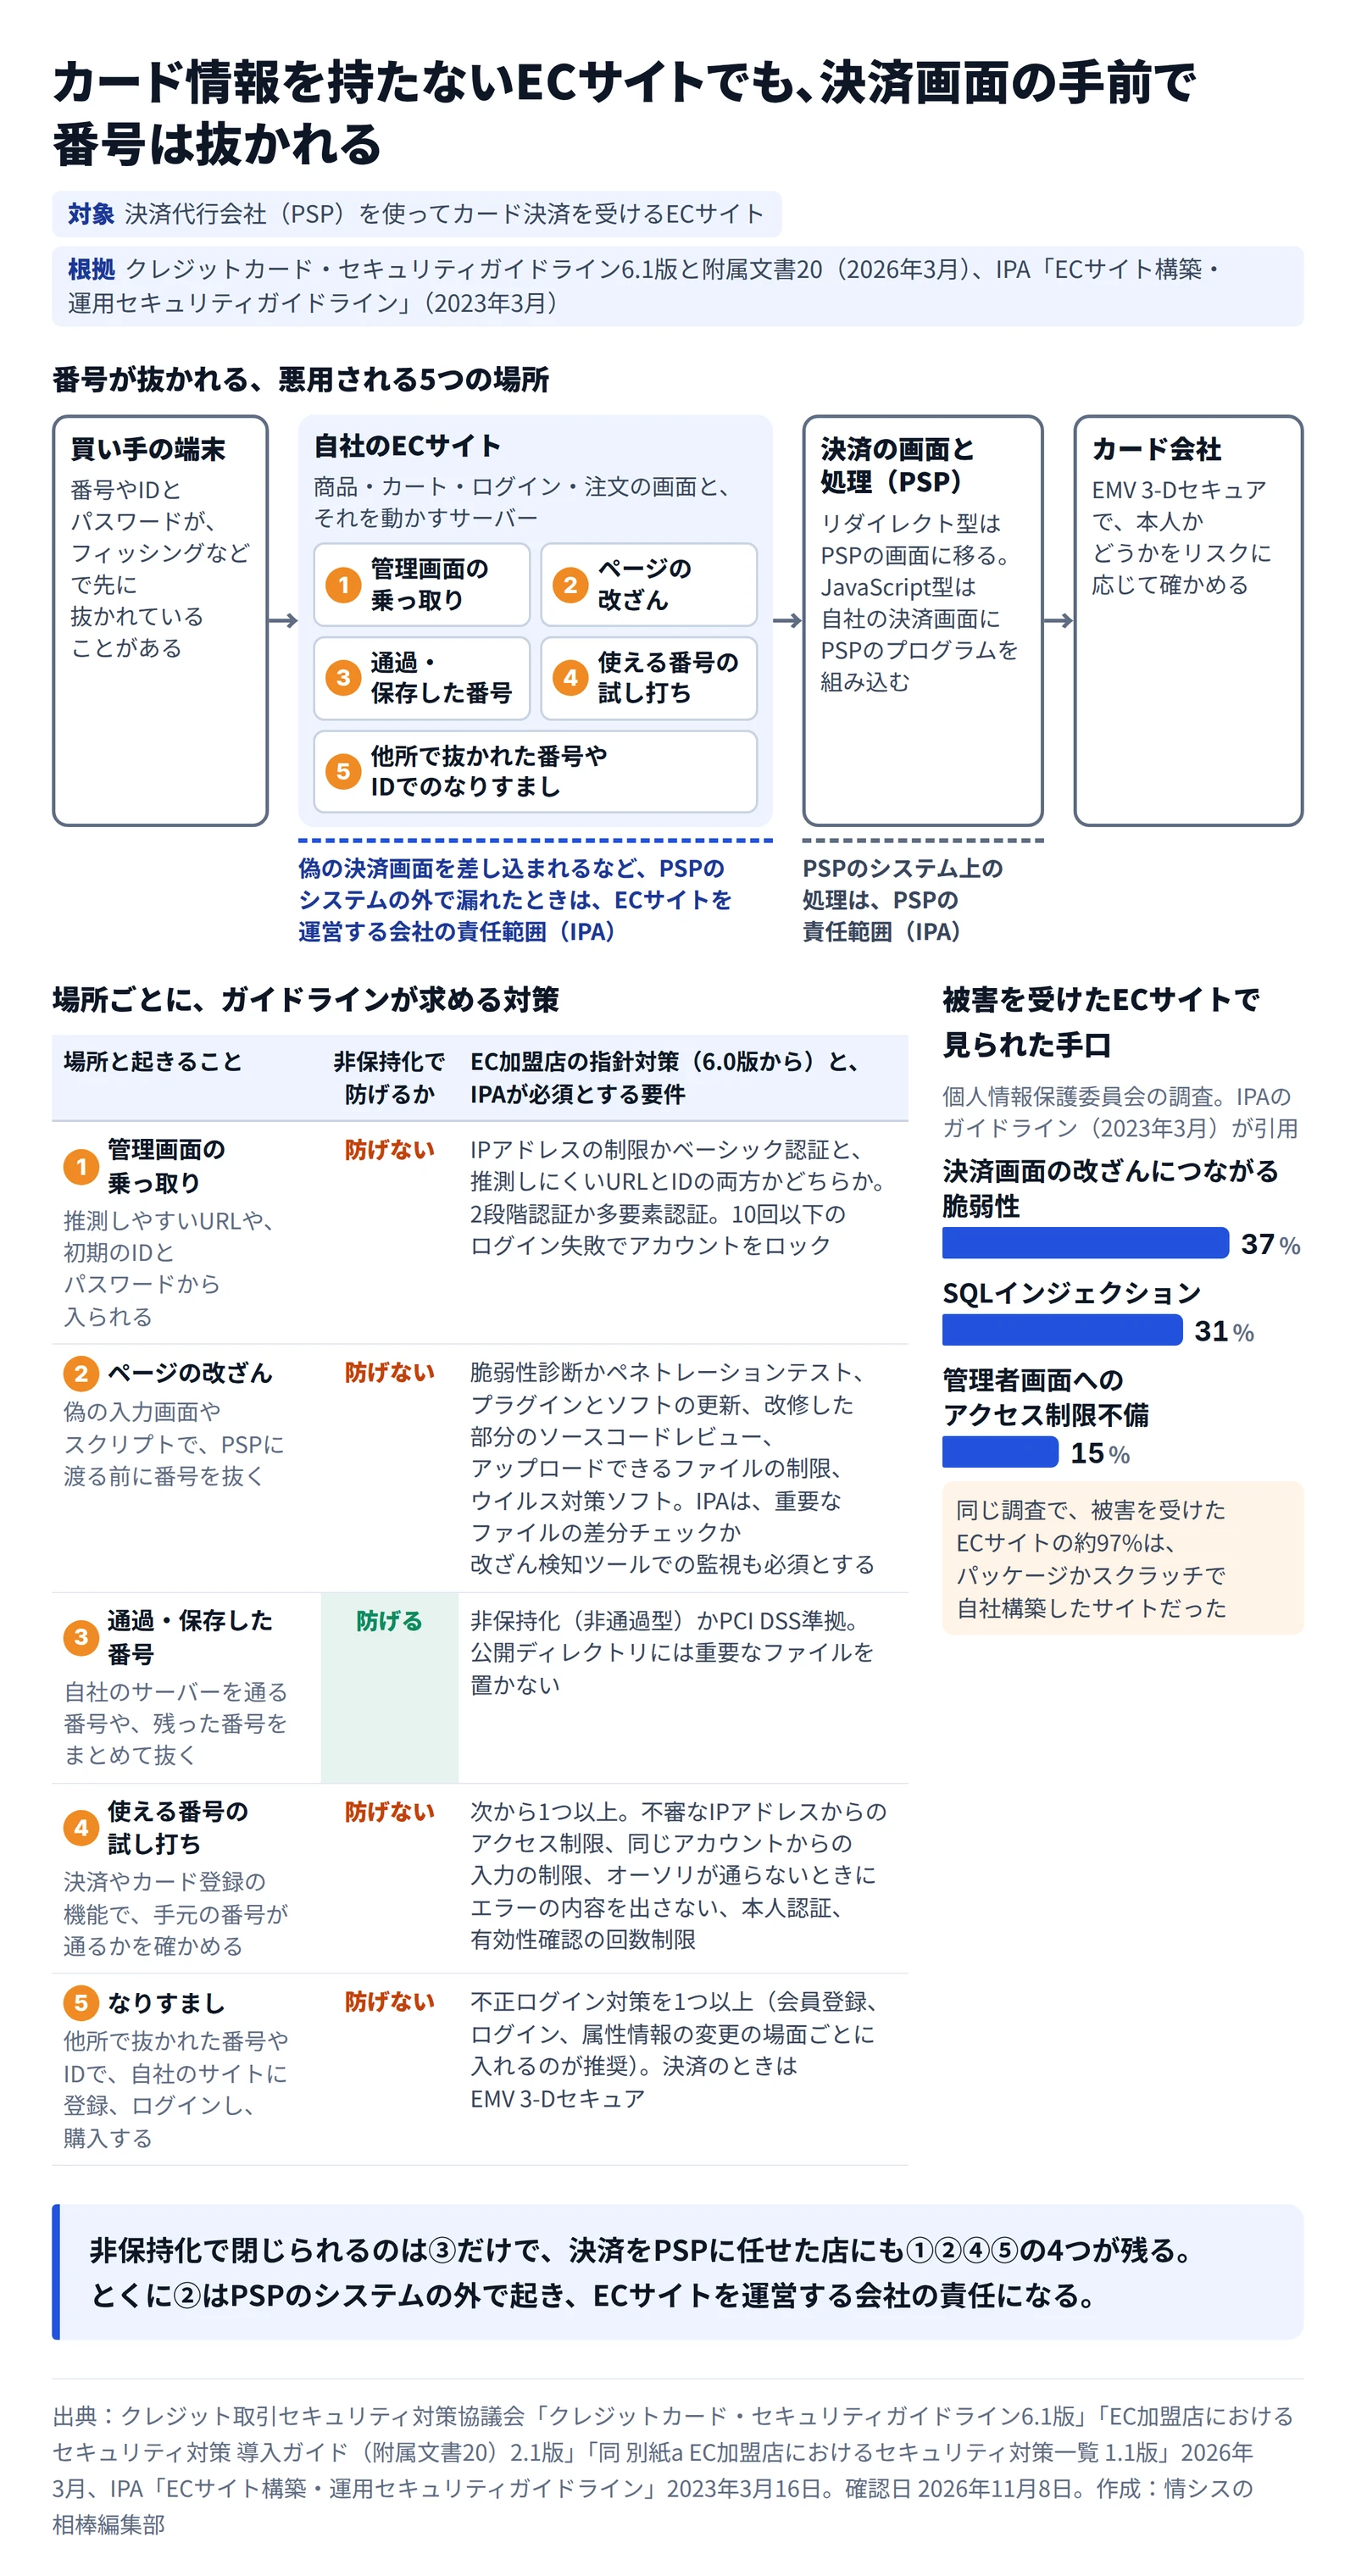
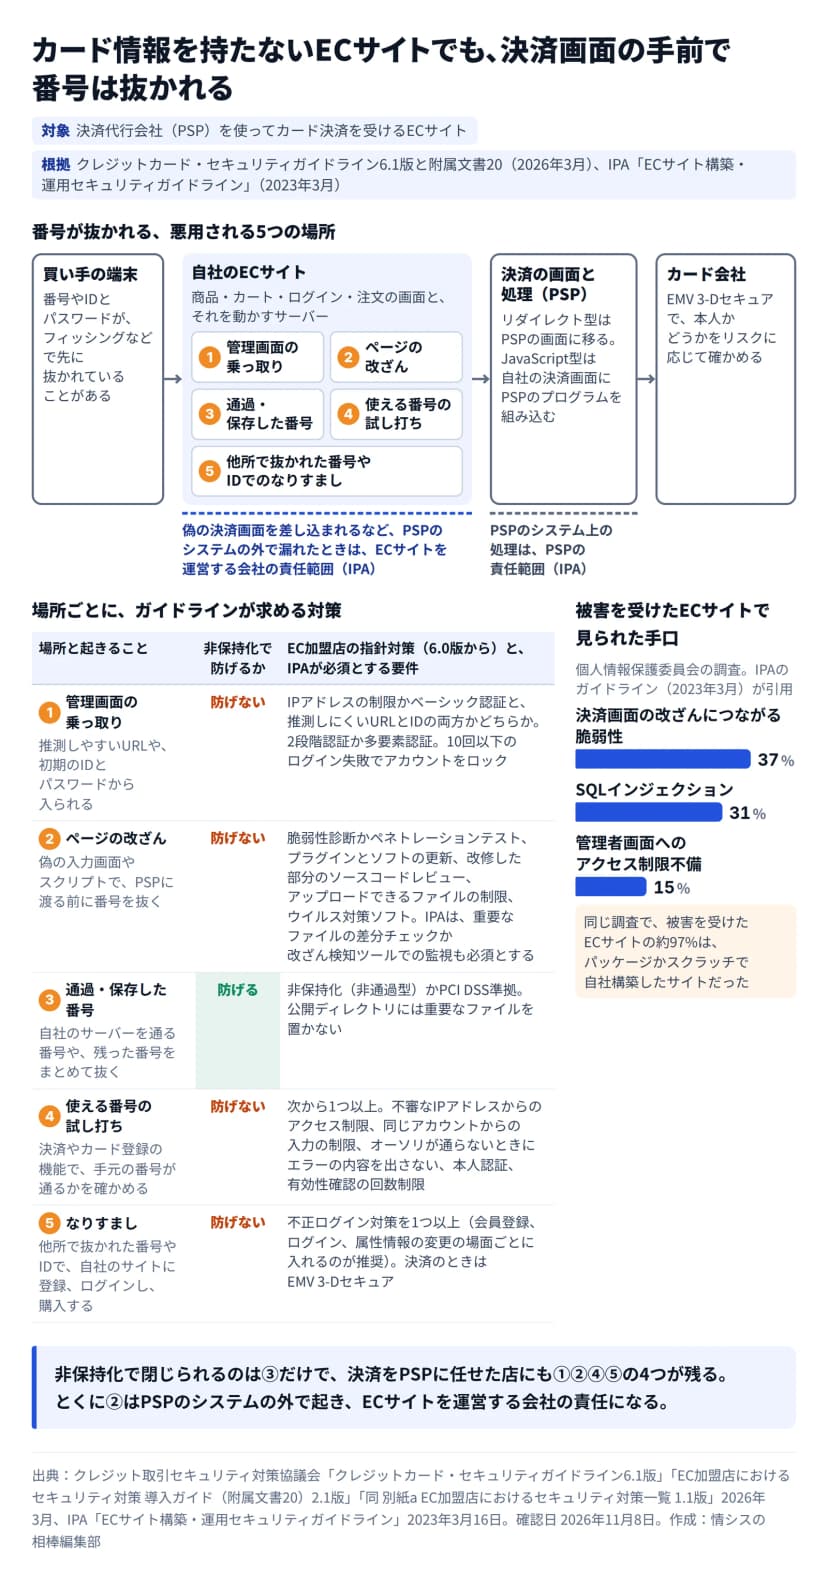
2023年3月に公開されたIPAのECサイト構築・運用セキュリティガイドラインは、もう一歩具体的です。攻撃者がECサイトを改ざんして偽のカード決済画面を差し込むと、PSPのシステムとは別の画面で番号が漏れ、ECサイトを運営する会社の責任範囲になる、という説明です。このガイドラインが引く個人情報保護委員会の調査によると、被害を受けたECサイトの手口は、決済画面の改ざんにつながる脆弱性が37%、SQLインジェクションが31%でした。
 ECサイトで番号が抜かれる・悪用される5つの場所と、求められる対策作成: 編集部 / 出典: クレジット取引セキュリティ対策協議会とIPAの資料をもとに編集部が作成
図の5つの場所のうち、非保持化で防げるのは③だけで、決済を非通過型でPSPに任せた店にも①②④⑤の4つが残ります。リダイレクト型でも、PSPの画面に移る前に偽の入力画面を挟めば、攻撃者はそこで番号を手に入れます。JavaScript型は入力欄が自社のページの中にあるので、そのページに何が読み込まれているかまでを、守る範囲として扱うのがよいでしょう。攻撃者が決済ページにスクリプトを足した実例は、通販サイト数百社を狙った攻撃の報告にあります。
2025年4月からは、残る4つに当たる対策がEC加盟店の「指針対策」に加わりました。①管理画面、②ページの改ざん、④試し打ちには、システムとWebサイトの「脆弱性対策」。⑤なりすましには、不正ログイン対策とEMV 3-Dセキュアの導入です。割賦販売法は加盟店にカード番号の適切な管理と不正利用の防止を義務づけていて、ガイドラインの対策はその実務上の指針とされています。2026年3月11日の6.1版は対策を足さず、着実な実施を促す改訂でした。
PSPに任せても、申告するのは自社
協議会が公開している「ECサイトのセキュリティ対策実施状況申告書(例)」には、2026年3月付のFAQがあります。FAQには、決済をPSPに任せている店が抱きそうな問いが、そのまま載っていました。PSPが申告すべきではないか、という問いへの答えが次の一文です。
対策状況については加盟店が自ら状況を把握し、申告する必要があります。
出典: クレジット取引セキュリティ対策協議会「ECサイトのセキュリティ対策実施状況申告書(例)【附属文書20_別紙c】に関するFAQ」
同じFAQによると、申告の対象はログイン機能や会員管理、商品のページ、申込画面を含むECサイト全体です。FAQの見立てでは、PSPが担うのは主に決済処理と決済システムの部分です。非保持化している店も、被害がまだ出ていない店も、対策と申告が要ります。
ECサイトは営業部門やEC事業部が持ち、構築は制作会社に任せている。そんな会社では、申告書で管理画面のアクセス制限や脆弱性診断を問う欄に、社内のだれも答えられないことがあります。FAQも、自社の対策状況は社内のシステム担当者や、サイトを構築・管理しているシステム会社に確認するよう勧めています。答えをそろえる役は、情シスに回ってくると考えておいたほうがよいでしょう。
委託の形で、聞く相手が変わる
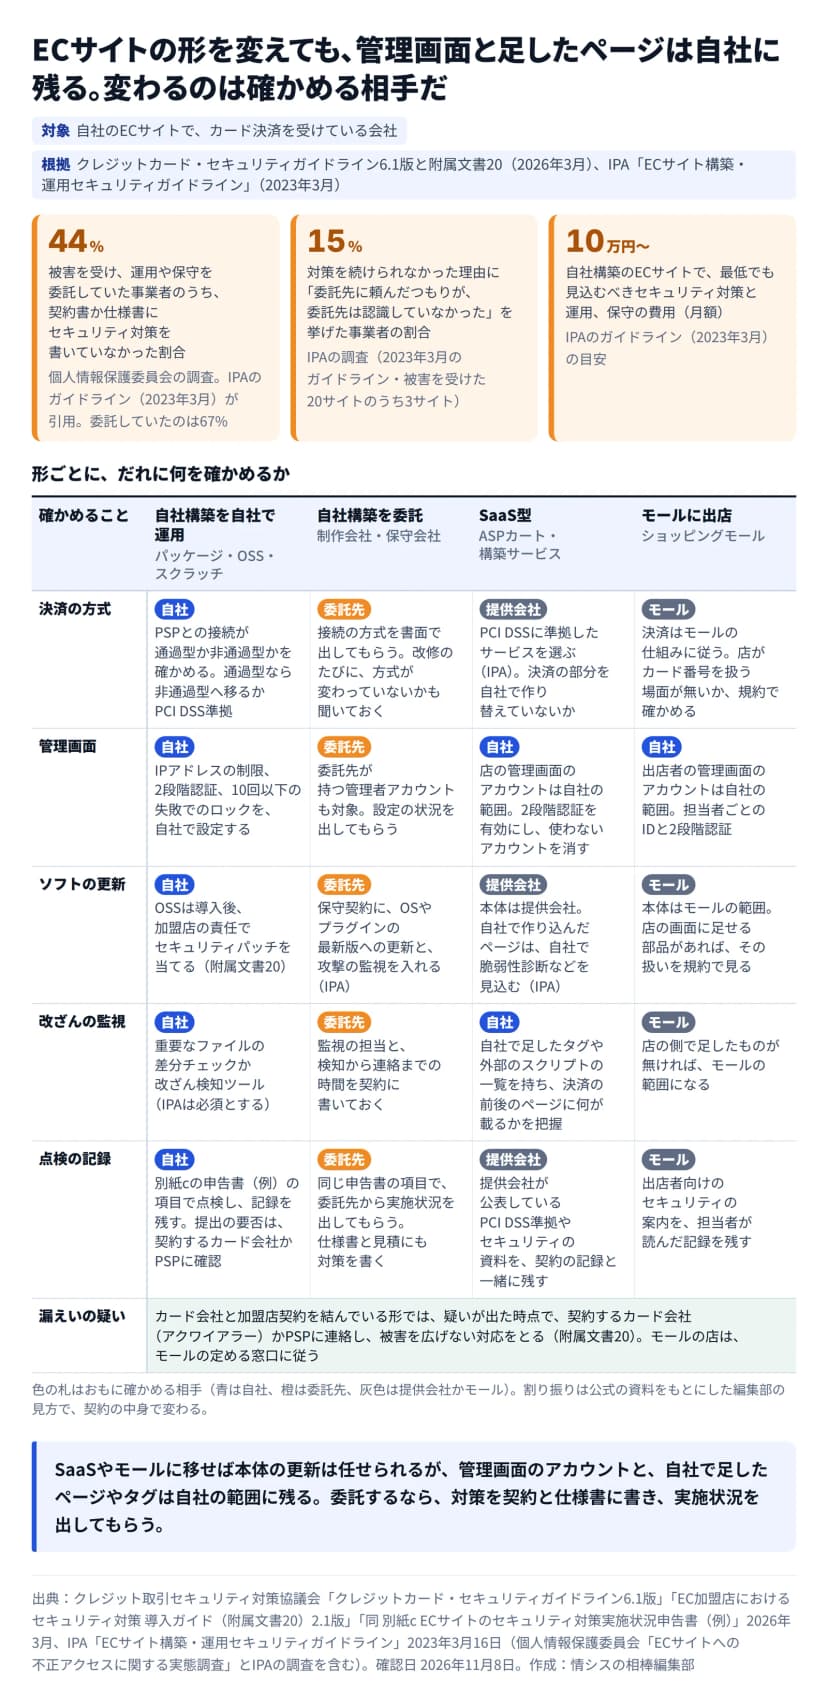
IPAのガイドラインの分け方では、ECサイトの形はパッケージやスクラッチで作る自社構築、SaaS型、モール型の3つ。2023年3月に公開されたこのガイドラインが引く個人情報保護委員会の調査では、被害を受けたECサイトの約97%が自社構築でした。
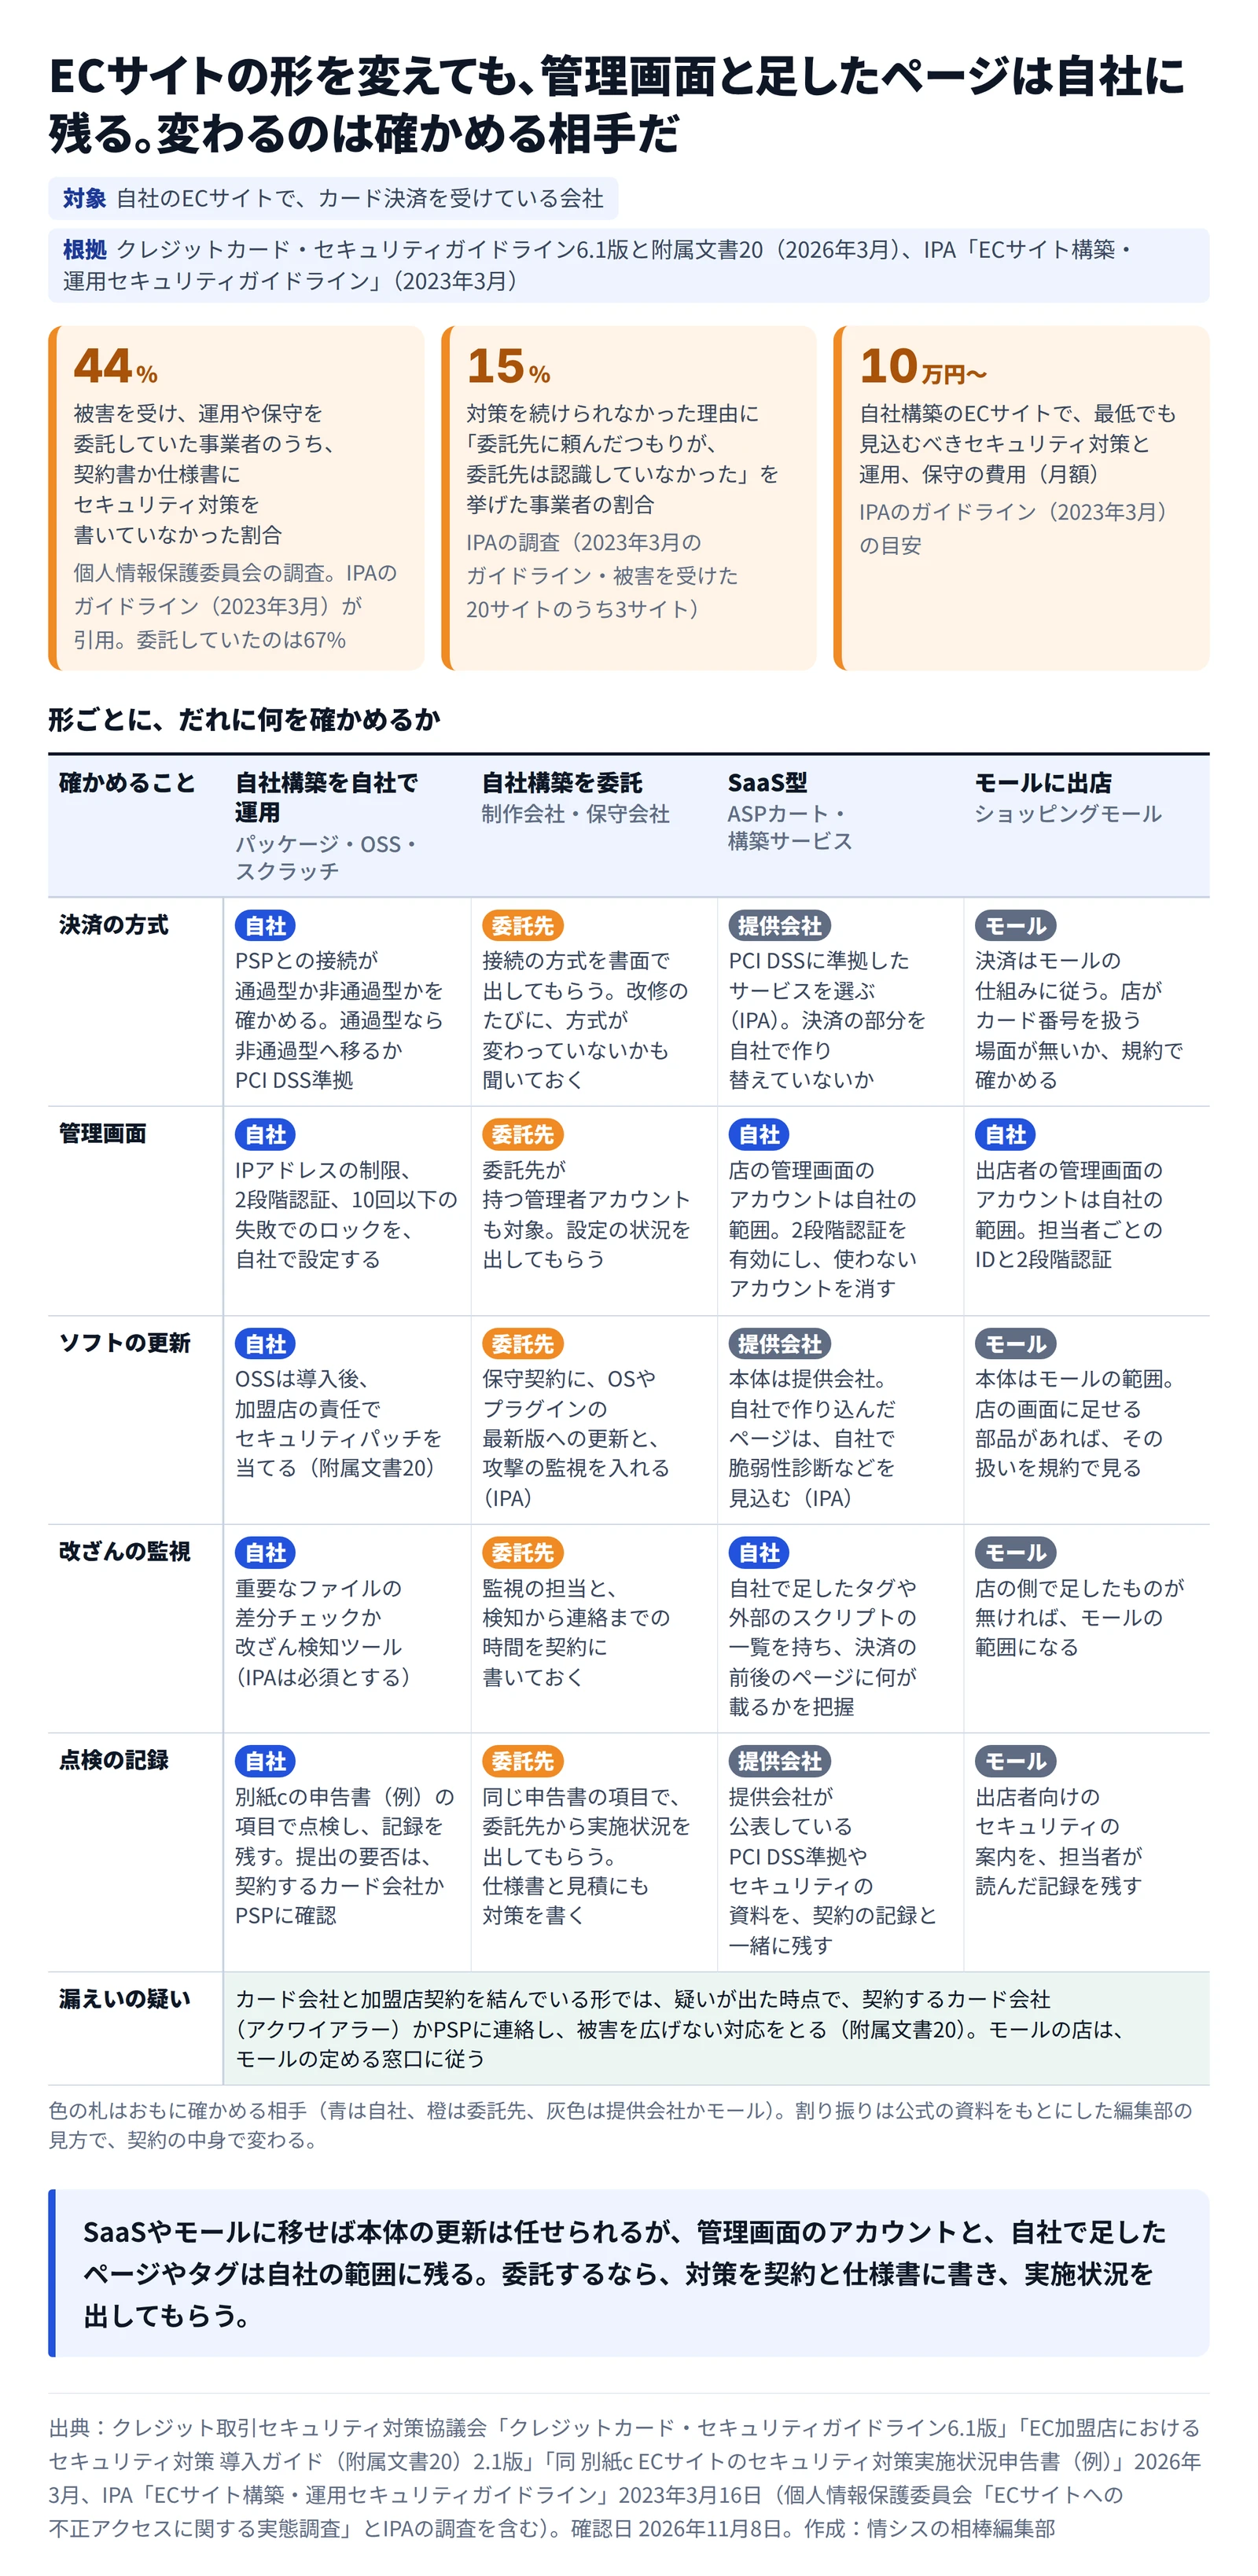
委託でつまずきやすいのは、頼んだつもりの対策が契約に書かれていないことです。同じ調査で、被害を受けた事業者の67%が運用や保守を委託しており、そのうち44%は契約書にも仕様書にもセキュリティ対策を書いていませんでした。同じガイドラインに載るIPAの調査でも、委託先に頼んでいるつもりが委託先は認識していなかった、という声が15%(被害を受けた20サイトのうち3サイト)ありました。附属文書20によると、オープンソースのソフトを使う場合、導入後のセキュリティパッチは加盟店の責任で当てる必要があります。
SaaS型やモール型に移せば、本体の更新は提供会社やモールの仕事になります。それでも、店の管理画面に入るアカウントと、自社で作り込んだページは残ります。たとえば、カートの画面に足したチャットや解析のタグは、提供会社ではなく店が入れたものです。IPAは、SaaS型を使うならPCI DSSに準拠したサービスを選び、自社固有のページには脆弱性診断などの費用を見込むよう求めています。
クレジットカードではありませんが、10月のモスカードの件では、サーバーの運用と保守を委託していたバリューデザインのシステムに不正アクセスがあり、プリペイドカードの番号とPINなど113万3,070件が流出しました。カード番号を預ける先が委託先なら、その委託先の対策も確認の範囲です。6.1版も、カード情報を扱う業務を委託する場合について「委託契約締結後はこれらセキュリティ対策の実施状況を確認することが求められる」としています。
 ECサイトの形ごとに、だれに何を確かめるか作成: 編集部 / 出典: クレジット取引セキュリティ対策協議会とIPAの資料をもとに編集部が作成
図の割り振りは契約の中身で変わります。自社の形の列を縦に読み、札の色の相手に1つずつ聞いていくと、聞き漏れが減ります。
発表から分からないこと
- 438万件がどの事案から来たか、どの手口だったかは、MM総研の発表に書かれていません。詳しいデータは担当者への問い合わせになります。
- 本文は「クレジットカード情報」、グラフの項目名は「カード情報」で、プリペイドカードの番号を含むかははっきりしません。10月23日に公表されたモスカードの113万3,070件(モスフードサービスはクレジットカード情報は含まれないとしています)が「カード情報」に入っていれば、438万件の約4分の1にあたります。
- カード情報の件数が出ているのは、2022年、2025年、2026年の3つの年だけです。2026年は10月31日までの公表分で、10月の数字はあとで変わる可能性がある、とMM総研は断り書きを付けました。
- 発表のページ冒頭の箇条書きには「約8億件」「約9億件」「約6億件」とあります。本文と題、グラフでは、それぞれ約3億7600万件、10月だけで約1億8500万件、認証情報が約1億6100万件です。冒頭のままだと、10月だけの数が年の合計を上回ります。同じ行の「2025年1年間の約7.6倍」とも合わないので、3つとも誤記とみられます。
決済画面の手前を点検する手順
- 契約しているPSPとの接続の方式を、契約書か接続の仕様書で確かめます。リダイレクト型でもJavaScript型でもなく、自社のサーバーがカード番号を受けてPSPに送る形なら通過型です。その場合は非通過型への移行か、PCI DSSへの準拠が要ります。
- 社外の回線から、管理画面のURLを開いてみます。ログイン画面までそのまま届くなら、IPアドレスの制限もベーシック認証もかかっていません。2段階認証と、10回以下の失敗でのロックは、委託先のアカウントも含めて見ます。
- カートと購入手続きのページでブラウザーの開発者ツールを開き、読み込まれている外部のスクリプトを書き出します。心当たりのない配信元があれば、制作会社やマーケティングの担当に、だれが入れたかを聞きます。差分チェックか改ざん検知をだれが担うかも、ここで決めておきます。
- 別紙cの申告書(例)を開き、項目ごとに、答える人を自社、委託先、提供会社に割り振ります。だれも答えられない項目が、契約の空いている所です。
- カード登録や決済の画面で、エラーの内容がどこまで表示されるかと、同じアカウントやIPアドレスからの入力回数に上限があるかを、PSPか制作会社に確認します。本番の画面で番号を何度も入れて試すと、それ自体が不正な試行に見えるので避けます。EMV 3-Dセキュアが有効かどうかも、PSPの管理画面か窓口で分かります。
- 漏えいが疑われたときの連絡先として、契約先のカード会社(アクワイアラー)とPSPの窓口を1枚に書いておきます。附属文書20によると、加盟店で漏えいが起きると、カード取引の停止に加えて調査と決済再開の審査に時間がかかり、フォレンジック調査の費用や不正利用の補償額、カードを差し替える費用が加盟店に請求されます。
438万件という数字は来年には別の数字に置き換わります。変わらないのは、決済を任せたあとも、自社のページと管理画面が手元に残ることです。図の5つの場所を、ECサイトの担当部門と一度一緒に見ておくだけでも、次に聞く相手がはっきりします。