Notion によると、連絡が来ていないワークスペースには、今のところ影響は確認されていません。ただ、連絡の宛先はワークスペースオーナーで、情シス の受信箱とは限りません。
Notionは11月9日、AIの推論を委託していたFireworks AIへの侵害で、Notion AIのチャット記録が外部の者の手に渡ったと公表しました。影響を受けたのは、ワークスペース全体の1%未満です。
流出したのは、Insightsの分析に送った会話
NotionはFireworksを2つの用途で使っていました。1つはメンバーがAIをどう使っているかを管理者に見せる「Insights」で、会話を分類する処理。もう1つはオープンウェイトのモデルを製品内で動かす推論です。このうち外に出たのが、Insightsに使ったチャット記録でした。
Notionのヘルプはチャットに書き込んだモデルへの入力と、モデルからの出力が「すべて」記録に含まれると説明します。社員がNotion AIに貼った文章も、そのまま残っているかもしれません。大半のワークスペースでは、誰が書いたか、どのワークスペースのものかの印は付いておらず、ツールを呼び出した結果も含まれていませんでした。AI議事録の音声や要約はチャットの入力に使っていなければ対象外です。
Notionは以前、先行プログラムのLEAPに参加した会社から預かったデータでも、Fireworks上でモデルの学習を試していました。ただ、Insightsのほかの機能に影響はなかったという説明です。
Notionの発表による経過は次のとおりです。
日付
Notionの発表にある出来事
11月2日の夜
Fireworksから、小さなデータの集まりが取られたと連絡。中身はテスト 用の合成データで、顧客のデータは無かった
11月3日の朝まで
Fireworksとの接続を切り、Fireworks側のデータをすべて消し、通信を止めた
11月6日
Fireworksから、顧客のデータにも及んだ可能性があると連絡
11月8日
影響を受けたデータの範囲を、Fireworksが確定
11月9日
影響を受けた顧客に連絡
最初の連絡の翌朝には、NotionはFireworksとの接続を切りました。ただ、顧客の会話が含まれていたと分かったのは、Fireworksが範囲を確定した8日のあとです。最初の連絡から顧客への連絡まで、1週間かかりました。
Notionの発表は最新の情報として、Fireworksの公式の更新一覧を案内しました。そのFireworksも11月9日に発表を改めています。開発 用の機械を置いていた別のクラウド 事業者で10月23日に事故があり、24日に侵入者がそこから開発用の機械に入り込んで、不正な処理を動かした。この処理で、顧客のデータにも影響が広がったという説明です。影響の範囲には、リソースの情報や請求の情報と、一部の顧客の作りかけのモデルの重み、データセットへのアクセスが挙がりました。この発表に、Notionの名前は出てきません。
2つの発表はそのままではかみ合いません。Fireworksによれば、推論(Inference)と学習用のSDK、Nexusの3つは初期設定でZDRで、影響は見つかっていません。一方のNotionの説明は使っていたFireworksのエンドポイントにデータが残っていた、というものでした。
今の発表で分からないことは4つあります。記録がいつからいつまでの会話か。どのプランのワークスペースが含まれるか。Fireworksの10月24日の件で取られたものか。そして、2つの発表がどうつながるのか、です。
ZDRは、会話を保存する機能に及んでいなかった
ZDRの扱いは、Enterpriseの契約で安心していた会社ほど引っかかる点でしょう。NotionのヘルプによるとZDRはEnterpriseの顧客への約束で、回答を作るために外部のモデル提供元へ送るAPIのリクエストに掛かります。
ところが、チャット履歴やInsightsのように、リクエストとレスポンスを保存して使う機能もあります。ヘルプはデータの保持が要る「こうしたケースには適用されません」と、ZDRの範囲をはっきり区切りました。Insightsでは、保存した会話をFireworksに送って分析していたのです。
前からあるNotion AIのセキュリティの説明によれば、データを保持するモデルが要る機能には、管理者が有効にする設定が用意されます。自社でそうした設定を有効にした覚えがあるかは、ワークスペースの管理者が確かめられる点です。
しかもFireworksはNotionの利用に際して、データを保持しないと契約で約束していました。それでも調査では、Notionが使っていたFireworksのエンドポイントにデータが残っていたことが分かりました。ZDRの外の機能で使ったデータが、契約で残さないはずの委託先に残っていた。二重に外れた形です。
学習に使わない約束があるかどうかは、法人向け生成AIの地図(2026年秋) で各社を見比べられます。ただ、今回問われたのは学習ではなく、保存でした。AIの導入の審査では、ベンダーの回答に「ZDR」とあればそこで安心しがちですが、ZDRがどのリクエストに掛かる約束かを機能ごとに聞かないと、保存して使う機能がまるごと抜け落ちます。今回の件で、その穴が表に出ました。
なお、Enterprise以外のFree、Plus、Businessでは、AIの提供元がデータを最長30日持ち、その後に消すという案内です。
サブプロセッサー一覧で読めること、読めないこと
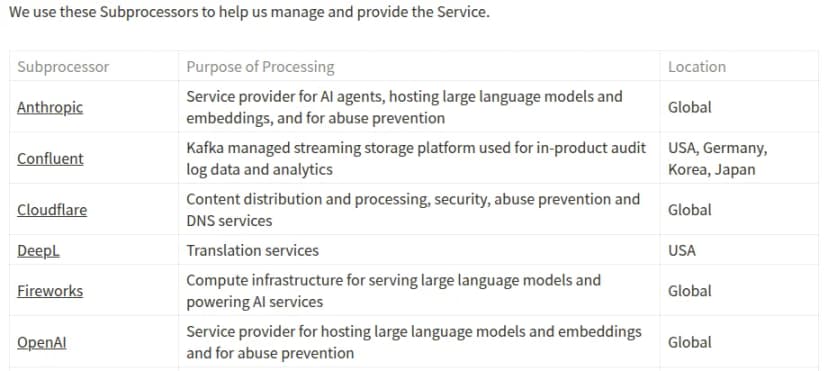
Notionのサブプロセッサー一覧には、11月12日朝の時点でもFireworksの行が残っていました。目的の欄は「Compute infrastructure for serving large language models and powering AI services」、場所は「Global」です。
Notionのサブプロセッサー一覧のPlatformの表。Fireworksの行が残る 出典: Notion Labs, Inc. (引用) Platformの表を見ると、目的に「large language models」とある会社は9社。そのうちBasetenとModal LabsはFireworksとまったく同じ書き方です。同じ表には目的を「structured classification」のモデルと書いたTypeSafe AIもあります。分類を請け負うと書いた会社は別にいて、実際にInsightsの分類をしていたFireworksの行からは、それが読めません。
どの会社に、何のために、どこで、までは一覧で分かります。けれど、どの機能のデータが渡るのか、保存されるのかは、一覧の外にあります。
新しい委託先の通知は一覧のページにある方法で申し込めます。team@makenotion.com に「Subscribe to New Subprocessors」の件名でメールを送ると、新しい委託先を使い始める前に知らせが届き、10日のあいだ異議を出せる仕組みです。
うちの会社に連絡は来ていたか
影響を受けた顧客には、すでに連絡が済んでいます。本人にもオーナーにも連絡がなければ影響は確認されておらず、今は何もしなくてよい、とNotionは説明しました。調査は続いていて、影響が分かれば直接連絡するとのことです。
見当をつける手がかりは、Insightsが使えるプランかどうかでしょう。Notionのヘルプでは、Insightsのタブを含むAIの設定は、BusinessとEnterpriseのオーナーと管理者が開くものでした。今はInsights自体が一時停止中です。
Fireworksを直接使っている会社は、別の線で対象になりえます。Fireworksはデータに影響が出た顧客へ、個別に知らせるとしました。10月9日の最初の発表は社内の資格情報が不正に使われ、一部の顧客のアカウントで評価の処理に使う環境変数にアクセスされたという内容です。AIの開発基盤の事故は10月に相次ぎ、Northflankで利用者のAIキーが悪用 された件もありました。
オーナーの受信箱から始める確認の手順
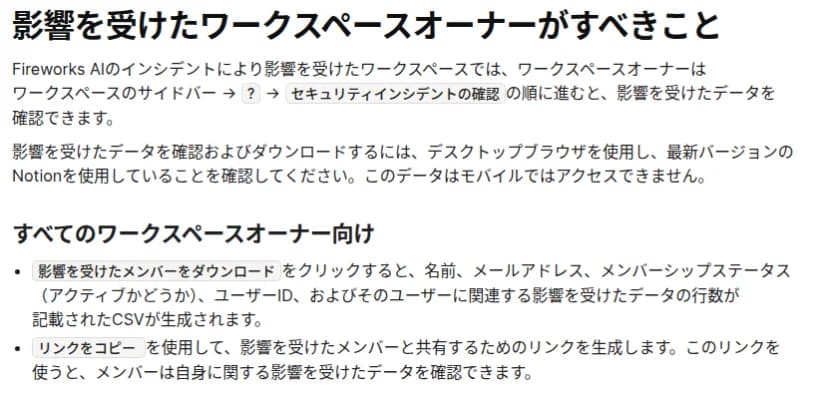
影響を受けたワークスペースオーナーが見る場所は、Notionのヘルプのこの節にあります。
Notionのヘルプの、影響を受けたワークスペースのオーナーがすべきことの節 出典: Notion Labs, Inc. (引用)
設定のメンバー一覧で、ロールがワークスペースオーナーの人を確認し、11月9日以降にNotionからのメールが届いていないかを本人に見てもらいます。退職者や共有のアドレスがオーナーのまま残っていれば、ここで気づけます。
連絡が来ていたら、デスクトップのブラウザーで最新のNotionを開き、サイドバーの「?」から「セキュリティインシデントの確認」へ進みます。スマートフォンでは見られません。「影響を受けたメンバーをダウンロード」で、名前とメールアドレス、影響を受けた行数などのCSVが取れます。
ドメインを検証済みのワークスペースなら、affected_content.csvと注釈付きのaffected_content_annotated.csvで、会話の中身まで確認できます。注釈付きの__analysisの欄には、機密かもしれない情報に印が付きます。ドメインが未検証だと、中身のCSVは出ません。会話の中身を確かめる手だてがあるかは、Notionの窓口に聞くことになります。
会話に貼られたパスワードやAPIキーは、それぞれのシステムの担当と一緒に変更か再発行を進めます。Notionも、このデータを「流出したものとして扱う」よう勧めました。
顧客や社員の個人データが含まれていた場合は、個人情報保護委員会に報告するかどうかを、個人情報の担当と判断します。委員会のページでは、民間の事業者が報告する事態が4つに分かれています。
メンバーに本人分のデータを見せる「リンクをコピー」もあります。配るのは社内向けの説明を決めてからでも遅くありません。
連絡がなかった会社も含め、Notionに限らずAIの機能があるSaaSに聞き直したいのは、次の3点です。
保存した会話やプロンプトを、外部のモデルに送る機能はどれか
その送り先の会社と、送り先でデータを保持するかどうかの約束
その機能を、管理者が止められるか
Notionでは、チャット履歴とInsightsという保存して使う機能が、ZDRの約束の外にありました。ほかのSaaSでその線がどこに引かれているかは、聞いてみないと分かりません。