15.5.5-014に上げたCisco Secure Email Gatewayにも、まだ確認が残ります。Ciscoは悪用が確認されているCVE-2026-76461の修正を10月31日に改めました。版番号はそのまま。11月3日の勧告の改訂で、CLIのretroscannerstatusを使い、Retro Remediation Engineが4.0.2以降かを確認するよう求めています。
11月4日から6日に公式の告知で確認できた更新は、この件を含めて19件でした。告知や改訂、KEV への追加の日付は11月2日から5日で、数えたのは告知の単位です。この期間に出た更新のすべてではありません。
今週の分かれ目は、製品名より系列でしょう。たとえばRailsは8.1と8.0に修正版があり、7.2以前にはありません。
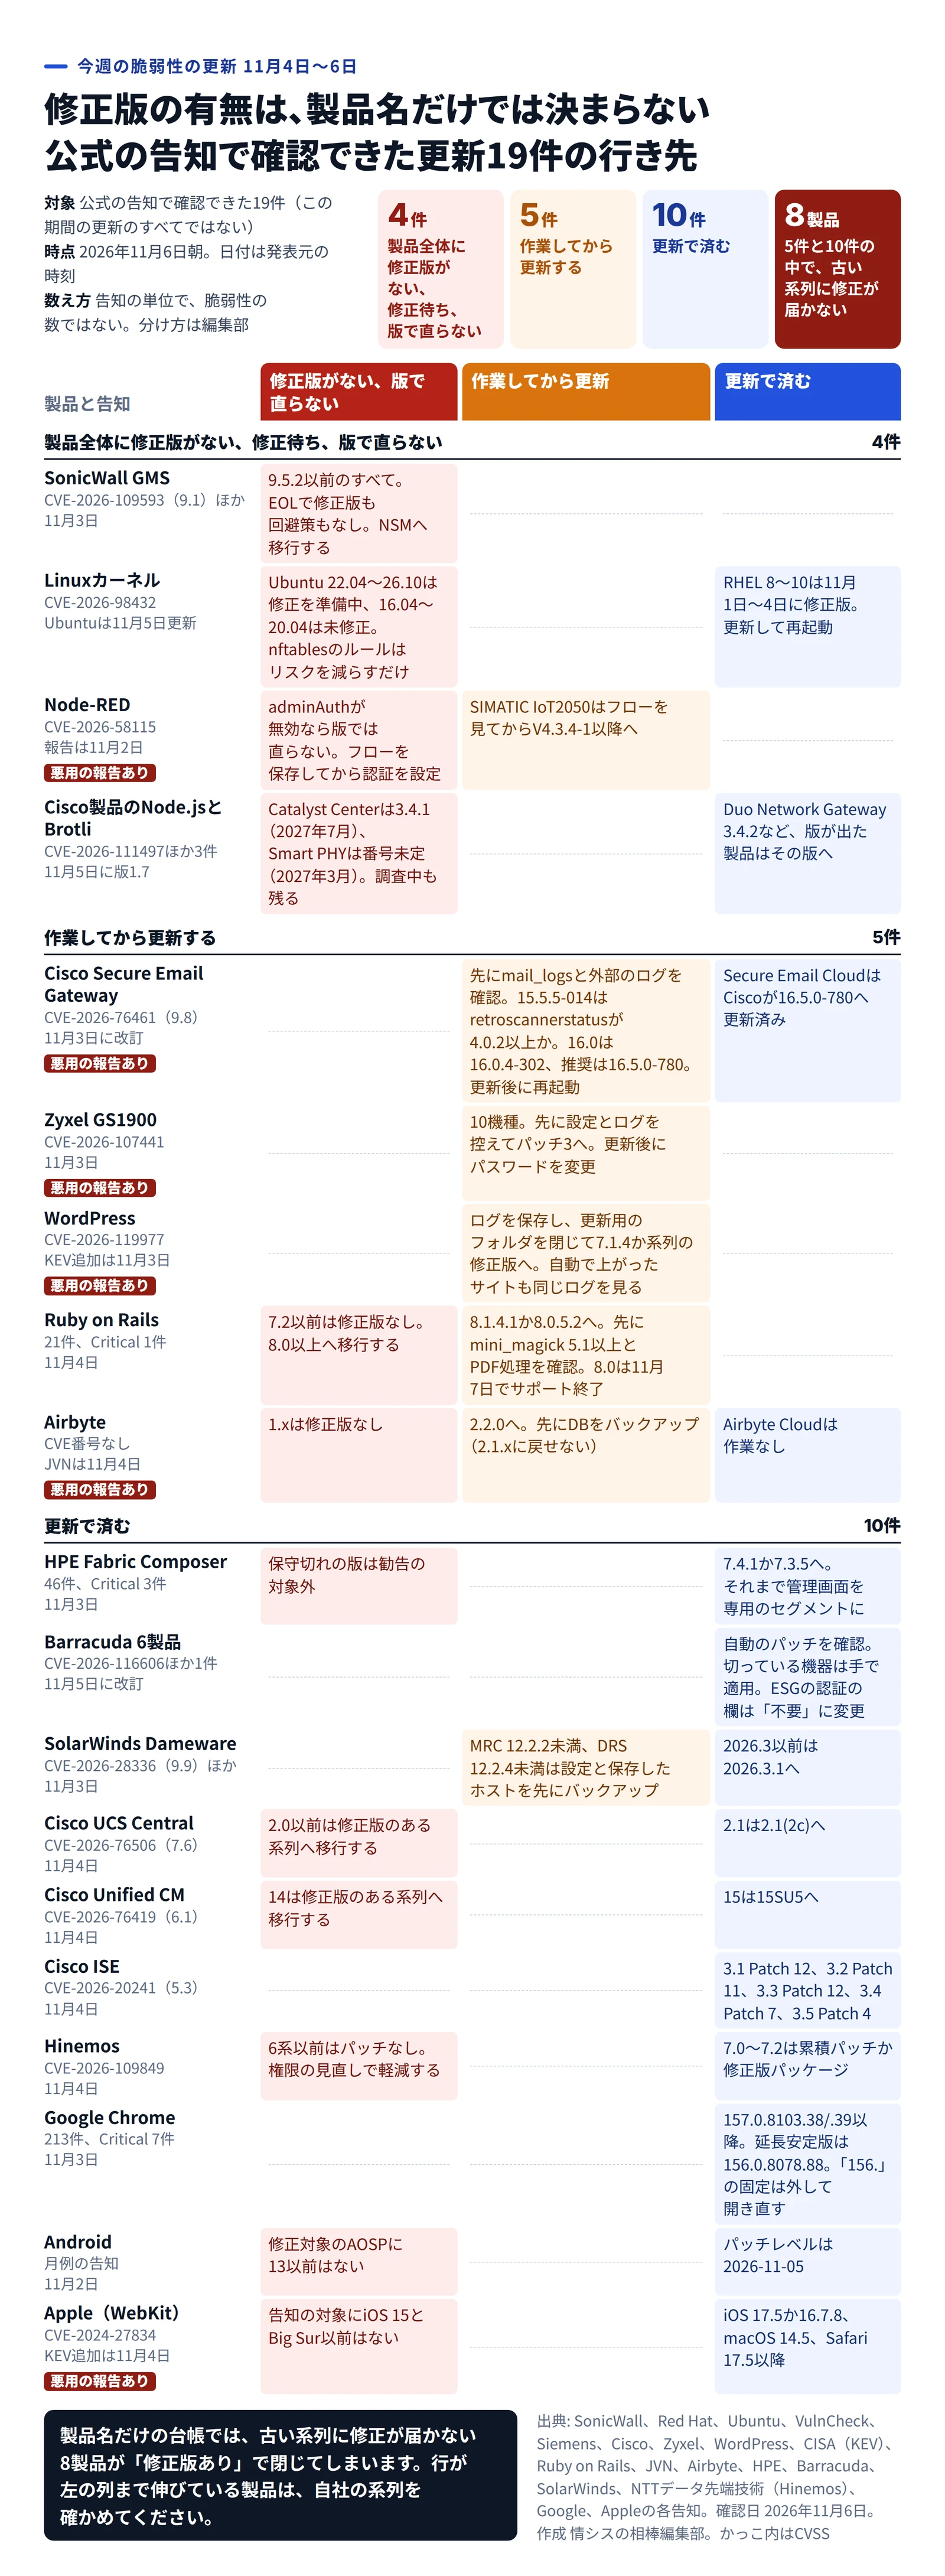
更新19件を、修正版の有無と作業の要否で分けた図。同じ製品が版で複数の列にまたがる 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
製品
番号と日付
修正版がない、版で直らない
作業してから更新
更新で済む
SonicWall GMSCVE-2026-109593(CVSS 9.1)ほか、11月3日
9.5.2以前のすべて。EOLで修正版も回避策もなし。NSMへ移行 する
Linux カーネルCVE-2026-98432、Ubuntuは11月5日更新
Ubuntu 22.04〜26.10は修正を準備中、16.04〜20.04は未修正
RHEL 8〜10は11月1日〜4日に修正版。更新して再起動
Node-RED
CVE-2026-58115、報告は11月2日。悪用の報告あり
adminAuthが無効なら版では直らない。フローを保存してから認証を設定
SIMATIC IoT2050はフローを見てからV4.3.4-1以降へ
Cisco製品のNode.jsとBrotli
CVE-2026-111497ほか3件、11月5日に版1.7
Catalyst Centerは3.4.1(2027年7月)、Smart PHYは番号未定(2027年3月)。調査中も残る
Duo Network Gateway 3.4.2など、版が出た製品はその版へ
Cisco Secure Email Gateway
CVE-2026-76461(CVSS 9.8)、11月3日に改訂。悪用の報告あり
先にmail_logsと外部のログを確認。15.5.5-014はretroscannerstatusが4.0.2以上か。16.0は16.0.4-302、推奨は16.5.0-780。更新後に再起動
Secure Email CloudはCiscoが16.5.0-780へ更新済み
Zyxel GS1900
CVE-2026-107441、11月3日。悪用の報告あり
10機種。先に設定とログを控えてパッチ3へ。更新後にパスワードを変更
WordPress
CVE-2026-119977、KEV追加は11月3日。悪用の報告あり
ログを保存し、更新用のフォルダを閉じて7.1.4か系列の修正版へ。自動で上がったサイトも同じログを見る
Ruby on Rails
21件、Critical 1件、11月4日
7.2以前は修正版なし。8.0以上へ移行する
8.1.4.1か8.0.5.2へ。先にmini_magick 5.1以上とPDF処理を確認。8.0は11月7日でサポート終了
Airbyte
CVE番号なし、JVNは11月4日。悪用の報告あり
1.xは修正版なし
2.2.0へ。先にDBをバックアップ(2.1.xに戻せない)
Airbyte Cloudは作業なし
HPE Fabric Composer
46件、Critical 3件、11月3日
保守切れの版は勧告の対象外
7.4.1か7.3.5へ。それまで管理画面を専用のセグメントに
Barracuda 6製品
CVE-2026-116606ほか1件、11月5日に改訂
自動のパッチを確認。切っている機器は手で適用。ESGの認証の欄は「不要」に変更
SolarWinds Dameware
CVE-2026-28336(CVSS 9.9)ほか、11月3日
MRC 12.2.2未満、DRS 12.2.4未満は設定と保存したホストを先にバックアップ
2026.3以前は2026.3.1へ
Cisco UCS Central
CVE-2026-76506(CVSS 7.6)、11月4日
2.0以前は修正版のある系列へ移行する
2.1は2.1(2c)へ
Cisco Unified CM
CVE-2026-76419(CVSS 6.1)、11月4日
14は修正版のある系列へ移行する
15は15SU5へ
Cisco ISE
CVE-2026-20241(CVSS 5.3)、11月4日
3.1 Patch 12、3.2 Patch 11、3.3 Patch 12、3.4 Patch 7、3.5 Patch 4
Hinemos
CVE-2026-109849、11月4日
6系以前はパッチなし。権限の見直しで軽減する
7.0〜7.2は累積パッチか修正版パッケージ
Google Chrome
213件、Critical 7件、11月3日
157.0.8103.38/.39以降。延長安定版は156.0.8078.88。「156.」の固定は外して開き直す
Android
月例の告知、11月2日
修正対象のAOSPに13以前はない
パッチレベルは2026-11-05
Apple WebKit
CVE-2024-27834、KEV追加は11月4日。悪用の報告あり
告知の対象にiOS 15とBig Sur以前はない
iOS 17.5か16.7.8、macOS 14.5、Safari 17.5以降
左の列に文字がある行から見ると早く済みます。自社の版がそこに当たらなければ、右の列へ進んでください。
サーバー側の製品をどれも持たない会社なら、今週の作業はChrome、Android、Appleの端末の版を見るところまでです。Secure Email CloudとAirbyte Cloudの利用者に更新の作業はありません。ただ、Ciscoから連絡を受けたSecure Email Cloudの顧客には、認証情報と鍵の更新が勧められました。
修正版がない、修正待ち、版で直らない4件
製品全体に修正版がないのはSonicWall GMSです。SonicWallは11月3日、9.5.2以前で認証なしに内部ファイルを読まれるおそれと、認証後のSQLインジェクションを公表しました。EOLのため修正版は出ず、回避策の欄も「None」です。勧告に悪用の記述はありません。番号ごとの中身はSecPulseのCVE-2026-109593のページ で引けます。
移行先にはNSMが挙がっていますが、移行は1日では終わりません。編集部は、移行の日が決まるまで、管理画面に届く経路を管理用の端末だけに絞るのが現実的な線とみています。直す策ではなく、届く相手を減らすだけです。NSM On-Premも10月に4.4.0未満の脆弱性が公表 されたので、入れるなら4.4.0以降を選びます。
LinuxカーネルのCVE-2026-98432は、ディストリビューションで分かれました。Red Hatは11月1日から4日にかけて、RHEL 8、9、10などに修正版を出しました。10月30日の記事 の時点では出ていなかった側です。OpenShiftとRHEL AIの欄は影響ありのままです。一方、Ubuntuのページは11月5日の更新でも、本体のlinuxパッケージで22.04から26.10が修正の準備中、16.04から20.04が未修正のままです。同じページの緩和策にあるnftablesのルールも、リスクを減らすだけで悪用を完全には防げないという説明つきです。
Node-REDは、SIMATIC IoT2050を除けば版を上げても直りません。VulnCheckは11月2日、adminAuthのないNode-REDが自動で見つけられ、悪用されていると報告しました。番号のCVE-2026-58115はSIMATIC IoT2050のものなので、Siemensの機器がない会社の台帳からは行き着きにくいでしょう。機器の探し方とフローの見方は、Node-REDの記事 でご覧いただけます。
部品の修正を待つ製品もあります。Google BrotliのCVE-2026-111497はKEVに載り、連邦機関の期限は11月10日です。ところが、Ciscoが11月5日に更新したNode.jsとBrotliの勧告(版1.7、確定前)を見ると、修正の遠い製品があります。修正版の欄は、Catalyst Centerが2027年7月の3.4.1、Smart PHYが2027年3月で番号は未定です。勧告は4件の番号をまとめて扱うので、どの製品がBrotliの分かは一覧だけでは読めません。
SolarWindsは11月3日のDameware 2026.3.1でBrotliも修正したので、製品で差が出る形です。KEVの期限を自社の期限にそのまま写すと、守れない行が出てくるでしょう。
古い系列に修正が届かない8製品
4件より見落としやすいのは、こちらでしょう。告知の文から編集部で数えた8製品で、公式の書き方は3通りに分かれます。修正待ちのUbuntuやCiscoの製品は、ここに入りません。
修正を出さないと明記するのはAirbyte、Rails、Hinemosです。Airbyteの勧告は「Airbyte 1.x will not receive a fix」、Railsは9月24日の7.2.4を最後に修正を8.0系と8.1系に絞り、Hinemosは通常保守が終わった6系以前にパッチを出しません。
表や注で外すのはCiscoの2製品とHPEです。UCS Central 2.0以前とUnified CM 14は「Migrate to a fixed release」で、理由は書かれていません。HPEの勧告では、保守切れの版は影響ありとみなされ、対象から外れます。
告知の対象に載っていないだけなのがAndroidとAppleです。Androidの修正対象のAOSPは14から17で、Appleの2024年5月の修正にiOS 15とmacOS Big Sur以前はありません。Androidは10以降の端末も更新を受ける場合があると告知にあるので、13以前は機種ごとに配信を見ます。
WordPressは逆に、修正を4.7系まで戻しました。悪用された番号の対象も4.7以降とWordfenceが説明しているので、8製品には数えていません。
台帳が製品名と「修正版あり」の欄だけだと、この8製品は閉じた行に見えてしまいます。系列の列を1つ足すだけで、移行の予算の話に早く移れるでしょう。
上げる前に残すものがある5件
先に見るのはCisco Secure Email Gatewayです。細工したメールを送るだけで、認証なしにrootでコマンドを実行されるおそれがあり、CVSSは9.8。Ciscoは2026年9月に悪用を把握し、KEVにも9月14日に載りました。11月3日の改訂は、攻撃コードがオンラインで手に入るという新しい情報を受けたものです。確認の手順は、Cisco Secure Email Gatewayの記事 でご覧いただけます。
版番号が同じなので、台帳の上では何も変わって見えません。だから15.5系の機器は、版ではなくretroscannerstatusの結果で判断します。16.5.0-780はエンジンの版を問わず修正済みで、Ciscoは16.5より前の機器にこの版への移行を強く勧めています。16.0系の修正版は16.0.4-302です。ただ、10月のCVE-2026-76519 の表ではAsyncOS 16.0が「移行」でした。その番号の修正はContent Scanner Toolsの更新でも入りますが、16.0に留まる理由は薄いでしょう。
上げる前に見るのはmail_logsです。Ciscoはgrep -i "COPY.*TO PROGRAM"の例を示し、クラスターなら全台を見るよう求めています。rootを取られると機器の中の跡は消されるおそれがあるので、機器の外にあるネットワークとファイアウォールのログとも突き合わせます。更新が終わると機器は再起動します。メールの経路に置く機器なので、止める時間も先に決めておきます。
侵害が疑わしければ、更新だけでは終わりません。物理の機器はTACへ相談し、仮想の機器は記録を残してから新しいVMで作り直して、認証情報と鍵を替えます。クラスターのSSHの鍵を取られるおそれがあるので、1台でも疑わしければ全台が対象です。番号の概要はSecPulseのページ でも引けますが、版は勧告でご確認ください。
Ruby on Railsは、確認する項目がいちばん多い1件です。11月4日の8.1.4.1と8.0.5.2で21件を修正し、Criticalは1件でした。重いのはActive Storageです。ImageMagickで画像を処理し、信頼できない利用者のアップロードを受けるアプリは、添付されただけで任意のファイルを書き込まれるおそれがあります(CVE-2026-122006 )。DebianとUbuntuのパッケージにあるImageMagickのポリシーでは防げない、とRailsは説明しています。
更新に合わせて確認するのは3つです。
config.active_storage.variant_processorが:mini_magickのアプリは、mini_magick 5.1以上にします。古いままだと起動時に例外が出ます。ImageMagickでPDFやPostScriptを描画しているアプリは、policy.xmlでgsのデリゲートと使うコーダーを許可し直します。
影響の条件に当たり、添付をDiskサービスに置くアプリは、secret_key_baseやマスターキー、DBなどの認証情報を替えます。古い値を予備に残しません。
8.0系のセキュリティサポートは11月7日で終わります。8.0.5.2が8.0系で受け取る最後の修正になるかもしれないので、8.1系(2027年10月10日まで)へ移る日も一緒に決めておくと、次の修正で慌てずに済むでしょう。
Airbyteは、JVNが11月4日に悪用の確認を記しましたが、開発元の勧告に悪用の記述はなく、CVE番号もありません。2.2.0への更新は一方通行で、マイグレーションが2.1.xの使うテーブルを消すため、DBのバックアップが先です。Self-Managed Enterpriseには、更新せず担当者に相談するよう案内があります。回避策は11月5日のダイジェスト でご覧いただけます。
Zyxel GS1900は6月の修正版(パッチ2)も対象で、手順はZyxelの記事 でご覧いただけます。WordPressはKEVの連邦機関向けの期限が今日の11月6日で、自動で7.1.4に上がったサイトも更新の前後のログを見ておきます(WordPressの記事 )。サイトを持つ部署に渡せる説明は、TECHNOVAの記事 でご覧いただけます。
更新で済む側にも、読み直す行がある
Barracudaは11月5日に勧告を改めました。ESGのCVE-2026-116606で、認証の欄が「Yes, administrative access」から「No(Administrative UI Access Required)」に変わりました。つまり認証は要らず、管理画面に届けば狙えます。欄を見て「管理者の認証が要るなら後でよい」と判断していたなら、順番を上げてください。Barracudaは、管理画面を社外から開けない組織は狙われにくいと説明します。パッチは自動で当たる形で、切っている機器は勧告の表にあるパッチを手で当てます。
HPE Networking Fabric Composerの勧告は、各項目を数えると46件で、Critical 3件、High 20件、Medium 18件、Low 5件です。最も重いのはCLIの固定パスワードで、認証なしで管理者権限を取られるおそれがあります(CVE-2026-95731 )。HPE社内の調査で見つかり、公開の議論や攻撃コードは把握していないといいます。7.4.1か7.3.5へ上げるまでは、HPEの回避策どおりCLIと管理画面を専用のセグメントに閉じます。
SolarWinds Dameware 2026.3.1は、自社の3件と部品の2件を修正しました。いちばん重いコマンドインジェクション(CVE-2026-28336 )は認証が要るものの、遠隔操作先のホストを侵害されるおそれがあります。遠隔操作の製品だけに、「認証が要るから後回し」とは言いにくいところです。
Ciscoが10月28日に予告した11月4日の定例は、UCS Central(CVSS 7.6)、Unified CM(6.1)、ISE(5.3)の3製品でした。どれも悪用は把握されておらず、回避策はありません。編集部は、今週のCiscoで重いのは、悪用の報告がありCVSSも9.8で、予告 の外で改訂されたSecure Email Gatewayだとみています。定例の日だけを見ていると、こうした改訂は目に入らないのです。
Hinemosの7系は、11月4日の累積パッチか修正版パッケージで直ります。既存環境のALL_USERSロールの権限は自動では変わりませんが、脆弱性の対処としての見直しは要らないとの案内です。
社員の端末の3件は、版の確認が中心です。Chrome 157は213件を修正し、発表に悪用の記載はありません。「156.」で固定したPCの扱いはChrome 157の記事 でご覧いただけます。Androidはパッチレベル2026-11-05で11月の分がそろい、MDMの基準日の置き方はAndroidの記事 でご覧いただけます。AppleのCVE-2024-27834は2024年5月に修正済みで、11月4日にKEVへ入りました。古い端末で修正がないことの意味は、Appleの記事 でご覧いただけます。
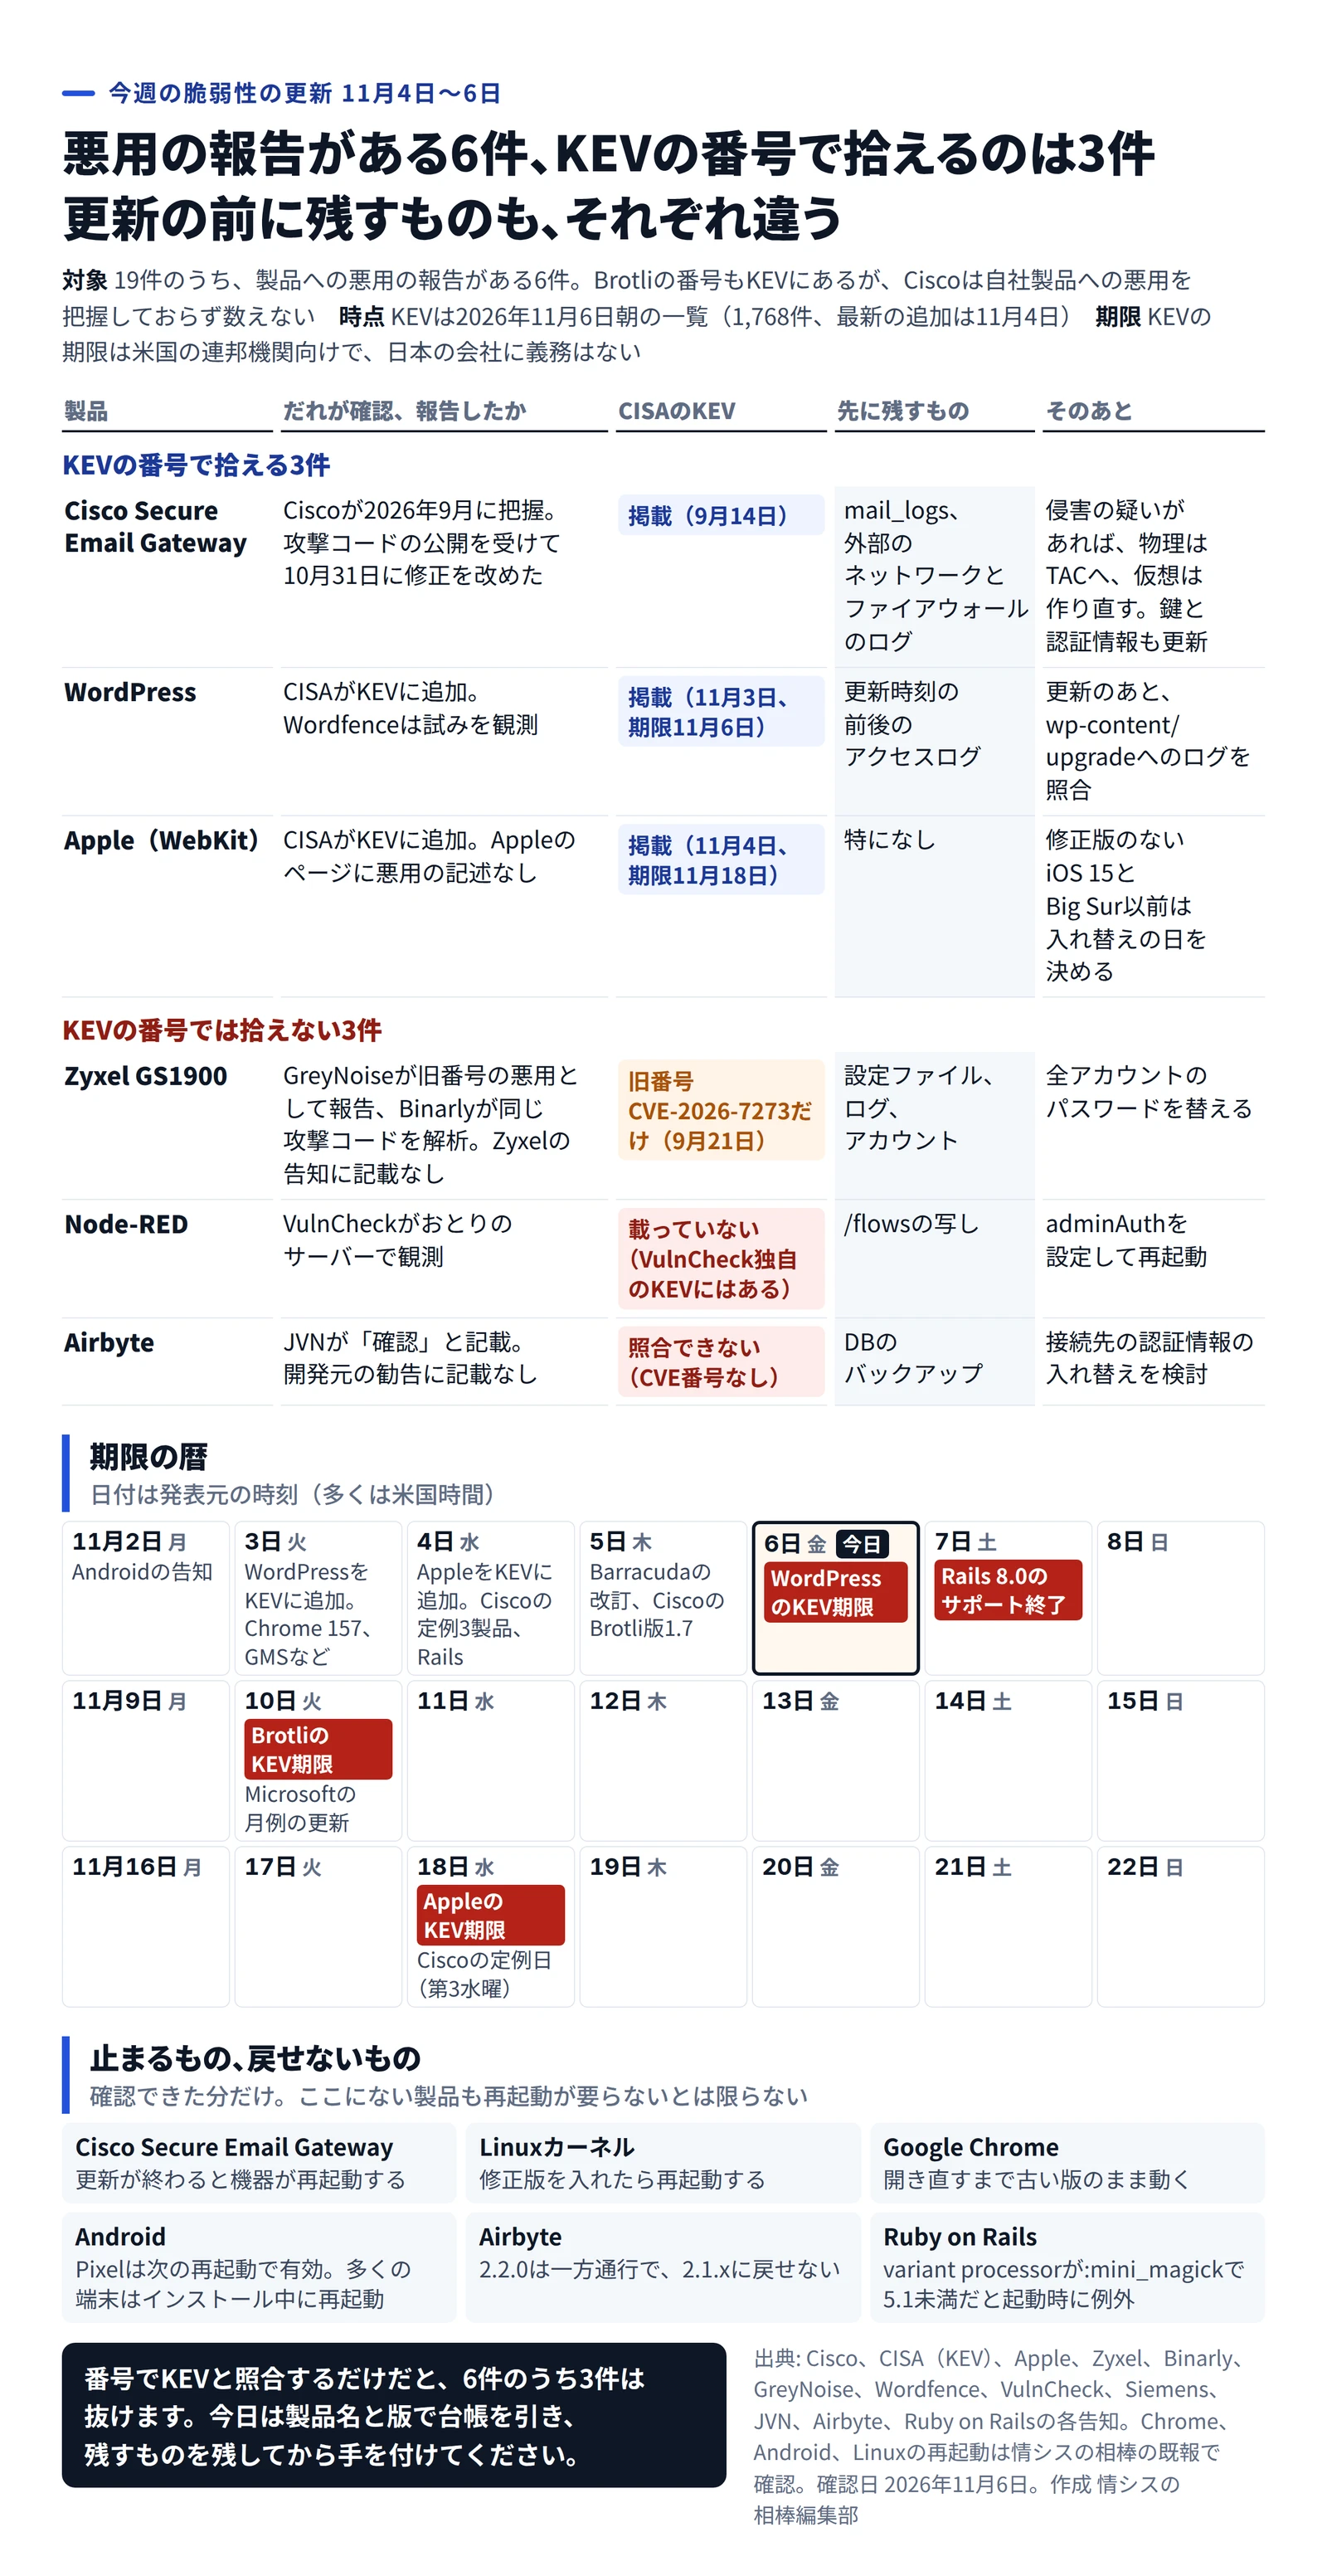
KEVで拾える悪用は半分
悪用の報告がある6件の確認元とKEVの掲載、先に残すもの、期限の暦 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式の告知をもとに作成)
製品
だれが確認、報告したか
CISAのKEV(11月6日朝)
先に残すもの
Cisco Secure Email Gateway
Ciscoが2026年9月に把握。攻撃コードの公開を受けて10月31日に修正を改めた
掲載(9月14日)
mail_logs、外部のネットワークとファイアウォールのログ
WordPress
CISAがKEVに追加。Wordfenceは試みを観測
掲載(11月3日、期限11月6日)
更新時刻の前後のアクセスログ
Apple WebKit
CISAがKEVに追加。Appleのページに悪用の記述なし
掲載(11月4日、期限11月18日)
特になし
Zyxel GS1900
GreyNoiseが旧番号の悪用として報告、Binarlyが同じ攻撃コードを解析。Zyxelの告知に記載なし
旧番号CVE-2026-7273だけ(9月21日)
設定ファイル、ログ、アカウント
Node-RED
VulnCheckがおとりのサーバーで観測
載っていない(VulnCheck独自のKEVにはある)
/flowsの写し
Airbyte
JVNが「確認」と記載。開発元の勧告に記載なし
照合できない(CVE番号なし)
DBのバックアップ
6件のうち、KEVの番号で拾えるのは上の3件です。Zyxelは6月の番号だけがKEVにあり、備考から開くのはパッチ2の告知でした。Node-REDはVulnCheck独自のKEVにしかなく、Airbyteには番号そのものがありません。つまり、だれが確認したかが違えば、台帳に入ってくる経路も変わります。
BrotliのCVE-2026-111497もKEVにありますが、Ciscoが把握するのは攻撃コードの公開までで、自社製品への悪用は把握していないといいます。そのため、この6件には数えていません。
逆に、KEVに載っても急ぎ方は同じになりません。Secure Email Gatewayは外から届くメールが入口ですが、Appleの番号は毎月OSを更新している端末なら修正済みです。
11月6日朝(日本時間)の一覧は1,768件で、最新の追加は11月4日です。追加はKEVの日付で11月3日と4日に1件ずつと、10月26日から30日の10件より少ない週でした。もっとも、悪用の報告が減ったとは言えません。
今日の順番と今週の段取り
Cisco Secure Email Gatewayの有無を見ます。あればmail_logsと機器の外のログを確認し、15.5系はretroscannerstatusで4.0.2以降かを見て、16.5.0-780へ移る日を決めます。
Zyxel GS1900、WordPress、Node-RED、Airbyteの有無を見ます。あるものは、上の表の「先に残すもの」を残してから手を付けます。
台帳に系列の列を足します。Rails、Airbyte、Hinemos、UCS Central、Unified CM、Fabric Composer、iPhoneとMac、Androidで修正版のない系列が残っていれば、移行の日か軽減策を決めます。
SonicWall GMSとUbuntuのサーバーは、入れた暫定の策と外す条件を台帳に残します。暫定の策だけのものは「対応済み」とせず、GMSは「移行待ち」、Ubuntuは「修正版待ち」の行に残します。
今週のうちに、更新で済む側を片づけます。Barracudaはパッチが当たったかを見て、Fabric Composer、Dameware、Ciscoの3製品、Hinemosの7系は保守の時間を取ります。Chromeは「156.」の固定を外し、Railsは8.1系へ移る日を決めます。
来週は11月10日(米国時間)にMicrosoftの月例の更新が出ます。その前に系列の列を足しておけば、月例の分も同じ列で仕分けられるはずです。