ラクスルで漏れたおそれがあるのは、注文した会社の担当者の情報だけではありません。名刺に刷った社員の名前や、はがきの宛先も入りうると、ラクスル自身が認めました。
ネット印刷の「ラクスル」を運営するラクスル株式会社が11月9日、データ入稿の処理に関わるシステムが第三者の不正アクセスを受けたと公表しました。件数と、いつからのデータが対象かは、まだ調査中です。
発覚は8日の0時20分、画面が止まったのは9時40分
不正アクセスが見つかったのは11月8日の0時20分ごろ。ラクスルによると、自社システムの認証情報が不正に取得され、保管するデータの一部に外からアクセスできる状態でした。使われた認証情報は無効にし、不正アクセスに使われたアカウントも止めたといいます。
注文サイトのお知らせでは、raksul.comなど7つのサイトが8日の9時40分ごろから使えなくなりました。9日7時から順に戻ったものの、9日の時点で、パッケージとAdobe Express連携のサイトは止まったままです。プレスリリースによれば、デザイン制作依頼サービスとカタログサイトも停止が続きます。
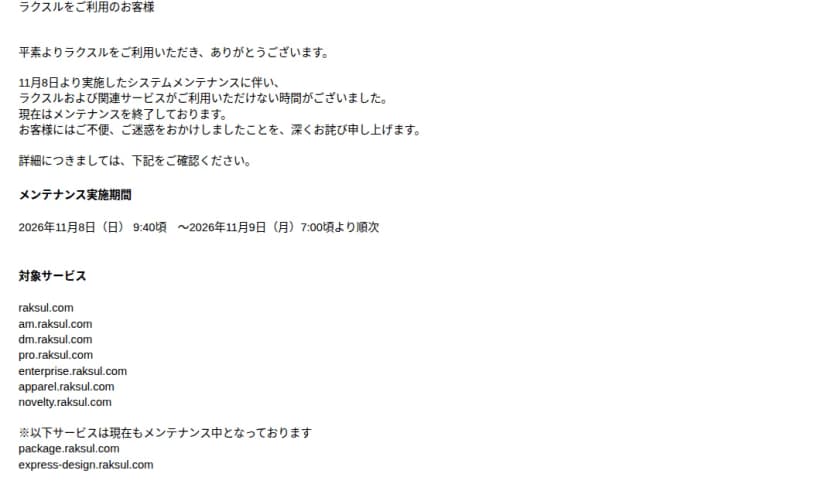 注文サイトのお知らせ。題と本文はシステムメンテナンス出典: ラクスル株式会社「【重要】システムメンテナンスによるデータチェック遅延のお知らせ」(引用)
ただ、注文サイトに出たお知らせの題は「システムメンテナンスによるデータチェック遅延のお知らせ」でした。本文にも不正アクセスの言葉はなく、入稿の途中で止まった注文がないか、マイページで確かめてほしいという内容です。名刺や販促物を頼んだ社員の多くは、注文サイトしか見ません。遅れの理由を「メンテナンス」と受け取ったままの人もいるでしょう。
社内には、情シスから事故として伝え直したほうが早いと考えます。
刷った紙に載っていた人まで入る
漏れたおそれがある情報は、入稿された印刷データと、請求書やWeb郵便などのデータに記載された氏名、会社名、住所、電話番号、メールアドレスなどです。ラクスルは「印刷データには、ご注文いただいたお客様の情報だけでなく、名刺やはがきなど、印刷物に記載された方の情報が含まれている場合があります」と説明しました。
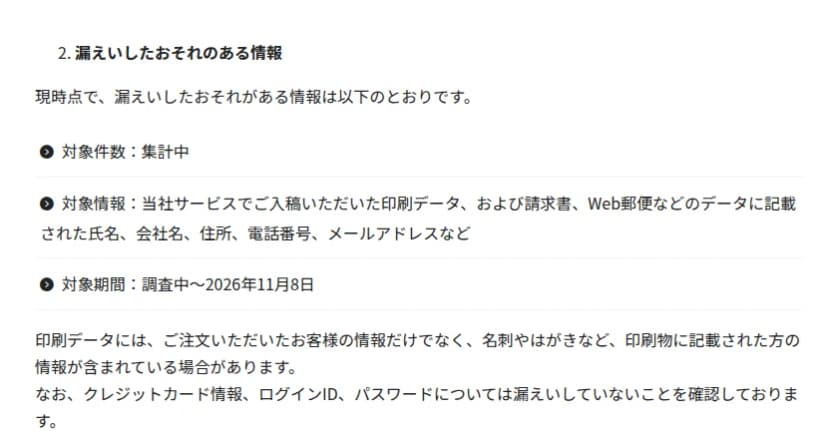 11月9日の発表の「漏えいしたおそれのある情報」の部分出典: ラクスル株式会社「当社システムへの不正アクセスによる個人情報漏えいのおそれについて」(引用)
会社の側から見ると、同じ「ラクスルの注文」でも、載っている人で3つに分かれます。
- 注文した担当者。注文のときに入れた氏名や連絡先です。
- 名刺に載った社員。氏名と会社の住所、電話番号、メールアドレスがそのまま並びます。
- はがきなどの宛先。顧客や取引先の住所と氏名です。請求書とWeb郵便のデータも、発表に挙がっています。
社員の名刺は会社の中で片づく話です。とはいえ、軽くは見られません。名刺のデータは名前と所属、直通の番号、メールアドレスが一枚にそろった形をしています。取引先を名乗るメールや電話を作るには、これで足りてしまうからです。
いちばん重いのは3つめでしょう。はがきの宛先は、会社が顧客から預かった個人データを、印刷のために渡したものです。印刷と発送を外に頼むのは委託にあたることが多く、渡した先で漏れたときに委託元として報告が要るかどうかは、TeamSpiritの件の記事で個人情報保護委員会のガイドラインの文と一緒に読めます。
一方で、クレジットカード情報とログインID、パスワードは漏れていないと確認済み。ラクスルのアカウントのパスワードを今日のうちに変える理由は、この発表からは出てきません。
2022年の件では、5年前の出荷分まで漏れた
ラクスルは2022年2月にも、印刷を任せるパートナー企業への不正アクセスを公表したことがあります。同じネット印刷のキングプリンターズも、9月の不正アクセスの最終報を11月9日に出しました。3件を同じ項目で並べると、次のとおりです。
| 項目 |
ラクスル(2026年11月) |
キングプリンターズ(2026年9月) |
ラクスルの印刷パートナー(2022年2月) |
| 入られた所 |
データ入稿の処理に関わるシステム |
システム基盤 |
印刷パートナー企業 |
| 入り口として書かれたこと |
認証情報の不正な取得 |
認証情報の不正な利用 |
記載なし |
| 漏れた(おそれのある)情報 |
印刷データなどに記載された氏名や会社名など(件数は集計中) |
個人情報、注文データ、機密情報の漏えいは確認されず(最終報) |
注文8,705件の出荷元とお届け先の氏名、住所、電話番号 |
| 対象の期間 |
発表の「対象期間」は調査中〜2026年11月8日 |
不正利用の時間は9月10日6時51分〜13時44分 |
出荷日が2016年12月28日〜2018年9月4日の注文 |
| 把握から公表まで |
11月8日0時20分ごろの発覚から翌日 |
9月10日の検知から4日後 |
2月25日15時ごろの報告の受領から同じ日 |
出典:各社の発表(2026年11月10日に確認)。キングプリンターズは9月14日の第1報と11月9日の最終報、2022年は2月25日の第1報と3月4日の続報(件数は続報の数で、第1報では8,789件)。
先に「対象の期間」の行を見てください。2022年の件で漏れたのは、公表の3年5か月前から5年1か月前までに出荷した注文の、出荷元とお届け先の氏名、住所、電話番号でした。シールやステッカーを刷り終えて何年もたってから、その記録が印刷パートナーの側から漏れたことになります。
今回の発表の「対象期間:調査中~2026年11月8日」は、入稿した時期とも、不正アクセスがあった期間とも読めます。ただ、2022年の件を見る限り、ラクスル自身のシステムにも古い注文のデータが残っていると考えておくのが無難でしょう。この数か月の注文だけを数えて安心するのは早い、とみています。
次に「入り口」の行です。キングプリンターズは最終報で、固定の認証情報をやめ、必要なときに一時的な認証情報を発行する方法に統一するとしました。ラクスルの第一報は認証情報がどこから取られたかに触れていません。次の報告で、まずそこを読みたいところです。キングプリンターズの経緯はこちらの記事で追えます。
まだ分からないことは5つあります。件数、対象期間の始まりと何の期間か、認証情報が取られた経路、DMの宛名のデータと「Web郵便」がどこまで入るか、挙がった請求書が注文した会社あてか刷ったものか。どれも、今の発表には書かれていません。
影響するのは、入稿したことがある会社
- ラクスル(raksul.com)や、大企業と中堅企業向けの「ラクスル エンタープライズ」で、データを入稿して印刷を頼んだことがある会社は対象になりえます。名刺をまとめて発注していた会社ほど、載っている社員は多くなります。
- DMの印刷と発送(dm.raksul.com)を頼んだ会社も、対象に入れて備えるのが無難です。このサイトも8日から止まりました。
- 社員が個人のアカウントで会社の名刺を頼んでいた場合も、会社の住所と社員の連絡先が載っています。
- 自社でラクスルに頼んだことがなくても、取引先がラクスルで刷ったはがきなどの宛先として、社名や担当者の名前が載っている場合があります。ほかのネット印刷の注文は、今回の件とは別の話です。
発注の記録から対象を絞る手順
- 経理の支払いの記録で「ラクスル」を検索し、発注した部署と担当者を拾います。法人向けの請求書払いのほか、部署のカードの明細にも出てきます。
- 発注した担当者にマイページの注文履歴を開いてもらい、印刷物の種類と入稿した時期を控えます。2022年の件のように数年前の注文も入りうるので、さかのぼれるところまで。
- 控えた注文を、載っている人で分けます。名刺なら社員、はがきやDMの宛先なら顧客と取引先です。請求書を刷っていれば、その宛先も控えます。
- 顧客や取引先の情報が入った注文があれば、委託元として報告が要るかを法務と話し合っておきます。ラクスルが件数と期間を出した日に、すぐ突き合わせられます。
- 名刺に載った社員には、ラクスルや取引先を名乗る連絡が来うることを伝えます。ラクスルは、お客様自身の手続きによらずに、メールやSMSでパスワードやカード番号の入力を求めることはないとしました。
印刷が終わっても、データは残る
名刺も年賀状も、刷って届いたら終わったものと思いがちです。でも元のデータは、事業者の側に残っていました。ネット印刷は、発注する部署が自分たちで使い始めることが多いサービスです。情シスの台帳に載っていない会社も、少なくないでしょう。
手順2と3で作った控えは、そのまま委託先の一覧の1行になります。次に別の印刷会社から同じ知らせが来た日、対象を探す手間はずっと小さくなるはずです。