最大約713万通。クレジットカード会社を装った偽のメールが、10月28日の未明から30日の昼すぎまでに、メール配信サービス「アララメッセージ」から送られた数です。送信元のアドレスは「news@arara.com」、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などでした。運営するアララ(ペイクラウドホールディングスの子会社)が、11月2日の第2報で明かしました。
同じ第2報で、流出の範囲も大きく変わりました。10月28日のお知らせと29日の第1報でメールアドレス約301万件としていた流出は、契約企業の環境のサーバー97台に広がり、持ち出されたメールアドレスは約7700万件(精査中)です。アララは10月31日にサービスをすべて止め、再開の時期は決まっていません。
配信を任せている会社から見ると、流出、止まった配信、偽のメール、個人情報保護委員会への報告が、一度に押し寄せている状態です。どれから手を付けるかで、今週の段取りが変わります。
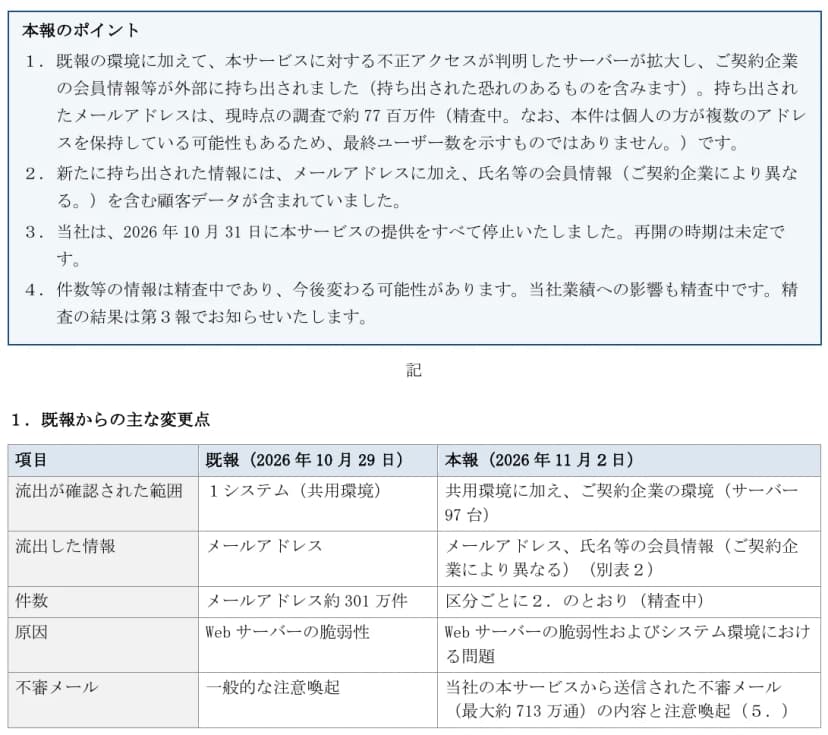 アララの第2報(11月2日)。流出は契約企業の環境97台に広がった出典: アララ株式会社「当社が提供する「アララメッセ-ジ」への不正アクセスによる情報流出およびサービス停止について(第2報)」(引用)
1つの共用環境から、契約企業の環境97台へ
第2報は、影響を3つに分けました。区分の間で同じアドレスが重なっている可能性があるため、アララは件数を足し合わせていません。
| 区分 |
起きた期間 |
対象 |
持ち出された情報など |
件数(11月1日時点) |
| サービスを経由した不正アクセス |
10月28〜31日 |
契約企業の環境のサーバー97台(推計で最大約380社) |
メールアドレスと、契約企業が登録した会員情報 |
メールアドレス約7700万件(精査中) |
| 10月28日に公表した共用環境 |
10月27〜28日 |
契約企業61社 |
メールアドレス。うち5社は氏名や会社名を含む顧客データも |
メールアドレス338万6187件、顧客データ最大41万1827件 |
| サービスを使った不審メールの送信 |
10月28〜30日 |
2つの環境 |
送り先は、第三者が外から持ち込んだアドレス |
最大約713万通 |
会員情報の項目は契約企業ごとに違い、氏名、性別、生年月日、電話番号、会員番号、住所などで、配信の宛先などの記録も含みます。クレジットカード番号は、サービスでは一切保有していないとしています。約7700万件は人の数ではありません。1人が複数のアドレスを持つことがあり、アララもそう断っています。
経路は2つ書かれています。最初に公表した共用環境では、第三者が10月27日から28日にかけて管理画面に不正にログインし、データを出力する機能で持ち出しました。もう1つは、第三者がサービスのサーバーに入り、そこを足場にほかの多数のサーバーへ入って、データベースを持ち出したものです。アララがこれに気づいたのは10月31日の午前で、一連の原因を調べる途中でした。原因は、29日の第1報の「Webサーバーの脆弱性」に「システム環境における問題」が加わりました。侵入の始まりと経路は、まだ調査中です。
10月30日の続報で、アララは流出を対象の環境(bvam001)の約301万件とし、それ以外の環境での流出はないとしていました。第2報は、その答えを覆したことになります。ユミルリンクのCuenote FCでも、「対象外」と聞いていた委託元の答えがあとから覆り、漏えいの跡はすべて1社で使うシステムで見つかりました(Cuenote FCの記事)。契約企業ごとに環境が分かれていても、同じサービスの中から入られれば防げない。2つの件が示したのは、その点だと編集部は受け止めています。
偽のメールは、配信サービスのアドレスから届いた
アララの件で、ほかの配信サービスの事故と違うのは、サービスそのものが偽メールの送信に使われたことです。
ユミルリンクも10月20日に、自社のドメインの「info@cuenote.jp」を使った迷惑メールに注意を呼びかけていました。表示名は「セゾンカード」「SAISON」、件名は「ご利用確認のお願い」「利用内容確認のご依頼」です。ただ、ユミルリンクは「当社および第三者が送信指示したものとは一切関係なく」としていました。アララは、自社のサービスから送られたと認めています。
第2報の経緯の表によると、不審メールの送信は10月28日3時59分ごろに始まりました。アララは同じ日の7時にその環境への外からのアクセスを止めましたが、別の環境では8時47分ごろから送信が続いていて、気づいたのは10月30日13時8分です。13時26分に通信を断ち、13時32分を最後に、送信は確認されていません。送り先は第三者が外から持ち込んだアドレスです。つまり、アララの契約企業の会員かどうかに関係なく、どの会社の社員にも届きえました。
SPFは送ってきたサーバーがそのドメインに許されたものか、DKIMは署名した鍵がそのドメインのものかを見る仕組みで、送った人や中身が正当かまでは見ません。arara.comのSPFには、アララの配信基盤(repica)が送信元として入っています(11月3日にDNSで確認)。実際に認証を通ったかは公表されていませんが、サービスから送られた偽メールは、外からのなりすましより受信箱に届きやすかったとみています。
全部を止めるまでの3日間に、持ち出しと偽メールが続いた
アララは、最初から全部を止めたわけではありません。10月28日のお知らせでは、不正アクセスを確認した対象の環境を一時停止し、停止前に予約済みの配信は実行すると案内していました。サービス全体を止めたのは10月31日で、14時50分に止め始め、19時53分に止め終えています。
その間にも、被害は続いていました。第2報の経緯の表では、契約企業の環境からの持ち出しが10月29日1時36分から30日2時22分まで、別の環境からの偽メールの送信が30日13時32分まで続いています。どこまで止めるかは、その時点で見えている範囲で決めるしかありません。アララの判断も、10月30日までの調査の答えに沿ったものだったとみています。
委託元の側では、配信サービスから「一部の環境を止めた」と連絡が来た時点で、自社の配信も止めるかを決めておく意味がありそうです。自社の環境が後から対象と分かったとき、その間に自社の名前で送られるものを減らせるからです。
同じ10月のブラストメールの件では、10月21日の未明に管理画面とAPI、配信がまとめて止まりました。報告の受付は、2つの件でよく似ています。
|
ブラストメール(ラクスライトクラウド・10月27日12時30分の更新まで) |
アララメッセージ(アララ・11月2日の第2報まで) |
| 止まった時期 |
10月21日0時30分から管理画面とAPI、1時ごろから配信 |
10月28日に対象の環境だけ一時停止。10月31日14時50分から全サービス(19時53分に停止を完了) |
| 漏れた範囲 |
全契約者の会社名・担当者名など。配信先のリストなどは345件の契約 |
契約企業の環境97台と、10月28日に公表した共用環境の61社 |
| 個人情報保護委員会への報告 |
運営会社と連名で出せる。申し込みは10月29日まで |
民間は連名、行政機関と自治体はアララが代行。申し込みは11月9日18時まで |
| プライバシーマーク |
JIPDECへの報告は利用者が自社で |
同じく利用者が自社で |
| 再開 |
未定 |
未定。再開時に管理画面のパスワードやAPIキーの再設定を求める予定 |
管理画面を使う契約企業の担当者の氏名やメールアドレスが漏れたかは、アララもまだ確認中です。ブラストメールでは、全契約者の担当者名などが持ち出されていました。同じことが起きていれば、担当者あての偽メールも考えておく必要があります。
7700万件はサーバーを足場に持ち出されていて、委託元の側で防げる形ではありませんでした。委託元が自分で手を打てるのは、管理画面の2要素認証と接続元の制限、APIキーの置き場所までです。管理画面の対策について各社が公式に何と書いているかは、メール配信サービスの地図で10製品分をご覧いただけます。
影響を受けるのは契約企業、偽メールはどの会社にも
- アララメッセージ(GUI、API v1・v2)、ASP repica(editor・sender・auto-mail)、BMAエラーリスト取得機能を使う会社は、10月31日から配信が止まったままです。止まっている間は、予約済みの配信も実行されません。オンプレミスのrepicaは、停止の対象外です。
- 流出の対象かどうかは、アララが契約企業ごとに個別に知らせます。代理店経由で契約した会社は、アララのサポートではなく契約先が窓口です。
- アララと契約していない会社も、偽メールの受け手にはなりえます。
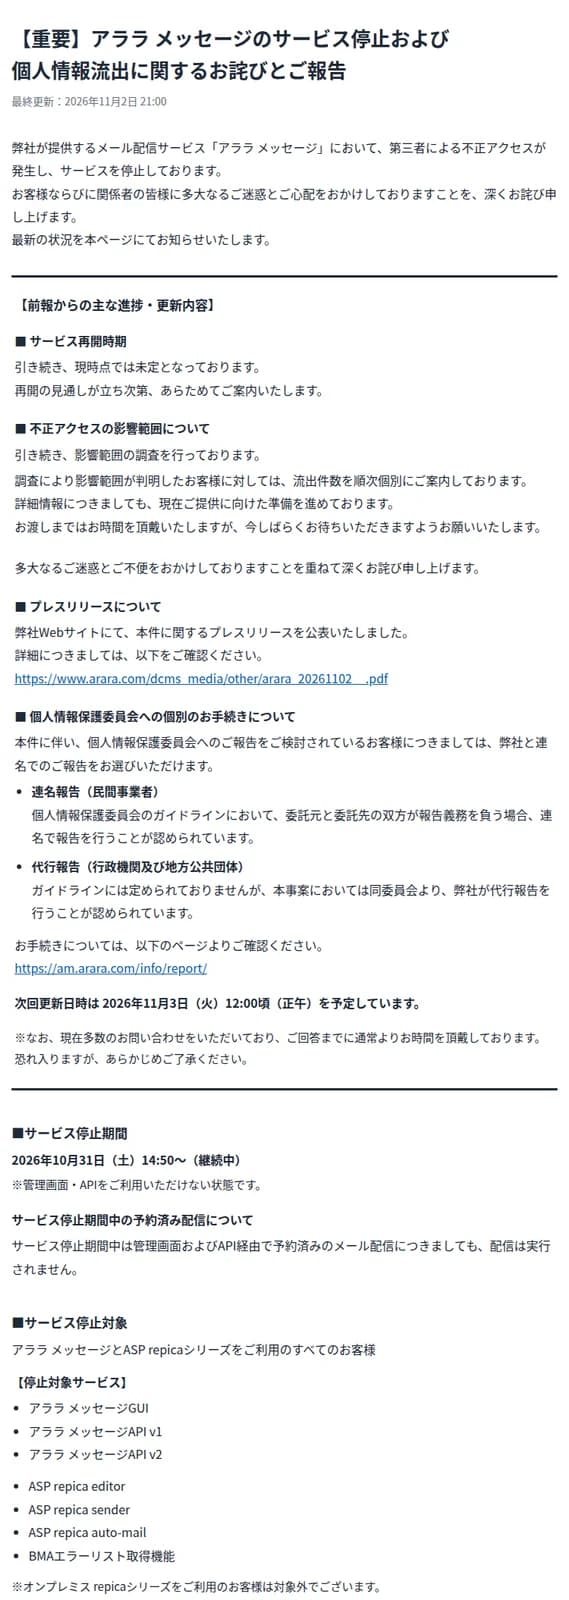 アララメッセージの案内のページ(11月2日21時の更新)出典: アララ株式会社「【重要】アララ メッセージのサービス停止および個人情報流出に関するお詫びとご報告」(引用)
委託元が今週確認すること
今日は1と2、11月9日までに3、再開の連絡の前に4と5を済ませておくと、順番に迷いません。
- メールのゲートウェイで、10月28日から30日に「news@arara.com」から届いたメールを探します。件名の「利用内容確認のご依頼」「ご利用明細確認のご依頼」でも引けます。差出人が「info@cuenote.jp」のものは、Cuenoteの件です。リンクを開いた社員がいれば、会社のカードの番号を入れていないかを本人に聞き、入れていればカード会社に連絡します。
- 部署ごとの契約と、止まった配信を洗い出します。メールマガジンだけでなく、会員登録の確認、パスワードの再設定、注文の確認など、システムがAPIで送る通知も止まったままです。代わりの送り方を決めるまでの間は、サイトのお知らせで会員に伝えます。
- 個人情報保護委員会への報告を、アララとの連名にするか自社で出すかを、個人情報保護の担当部署と決めます。申し込みは11月9日18時までです。連名で済むのは委員会への報告だけで、本人への通知は含まれません。だれがどう知らせるかも、同じ場で決めます。プライバシーマークの付与を受けている会社は、JIPDECへの報告を自社で出します。
- 自社のドメインでアララから送っていた会社は、SPFのレコードにアララの送信元を入れていないか、DKIMの鍵を預けていないかを確認します。再開まで使わないなら、SPFから外すことも考えます。ブラストメールの件と同じ考え方です。
- 再開に備えて、アララのAPIキーと管理画面のアカウントを置いている場所を一覧にします。ECサイトや会員システムの設定、サーバーの環境変数、連携しているツールなどです。再開の連絡が来たら、その日のうちに入れ替えられるようにしておきます。
件数と対象企業の数は、第3報で知らせる予定です。案内のページは、次の更新を11月3日正午ごろとしていました。自社の数字は第3報でも動きうる前提で、社内と会員への説明を組み立てておくと、後から言い直す回数を減らせます。