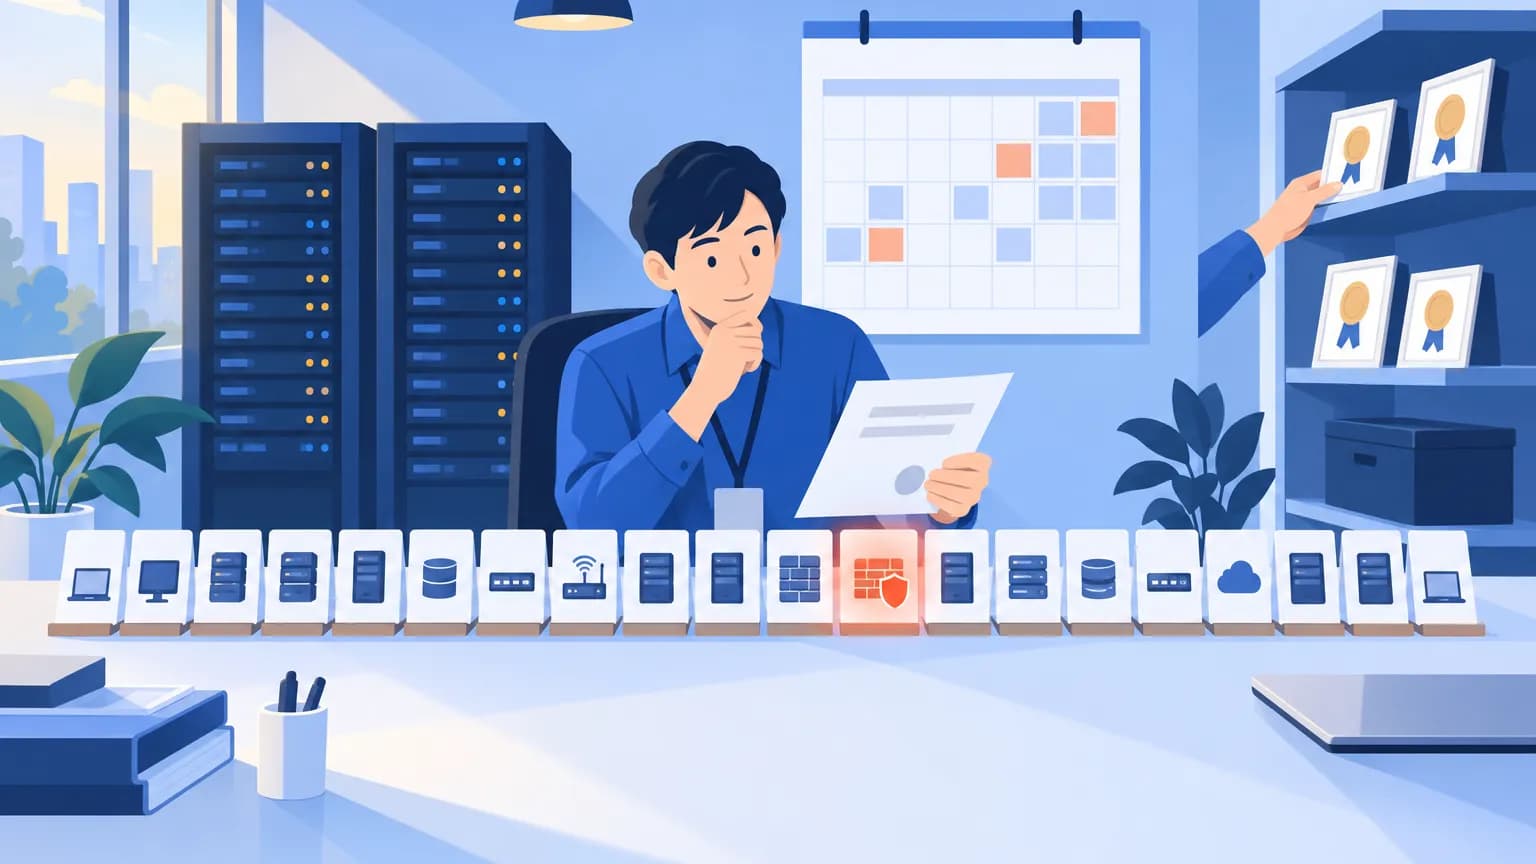
今日まず見るのは、悪用の報告がある8件です。SonicWallのSSL-VPN、OpenSSH、GPUStack、FreeSWITCHに、IBM Aspera Faspex、NASのPlex、cPGuard、Webtop Media Transcoderの8つ。どれかが社内にあれば、今日のうちに手を付けます。
8件のどれも使っていなくても、Ubuntuのサーバー、Veeamの12.3、Cisco ISEには修正待ちの行が残ります。WebSAM WinShareも、構成によっては今日の側に入ります。
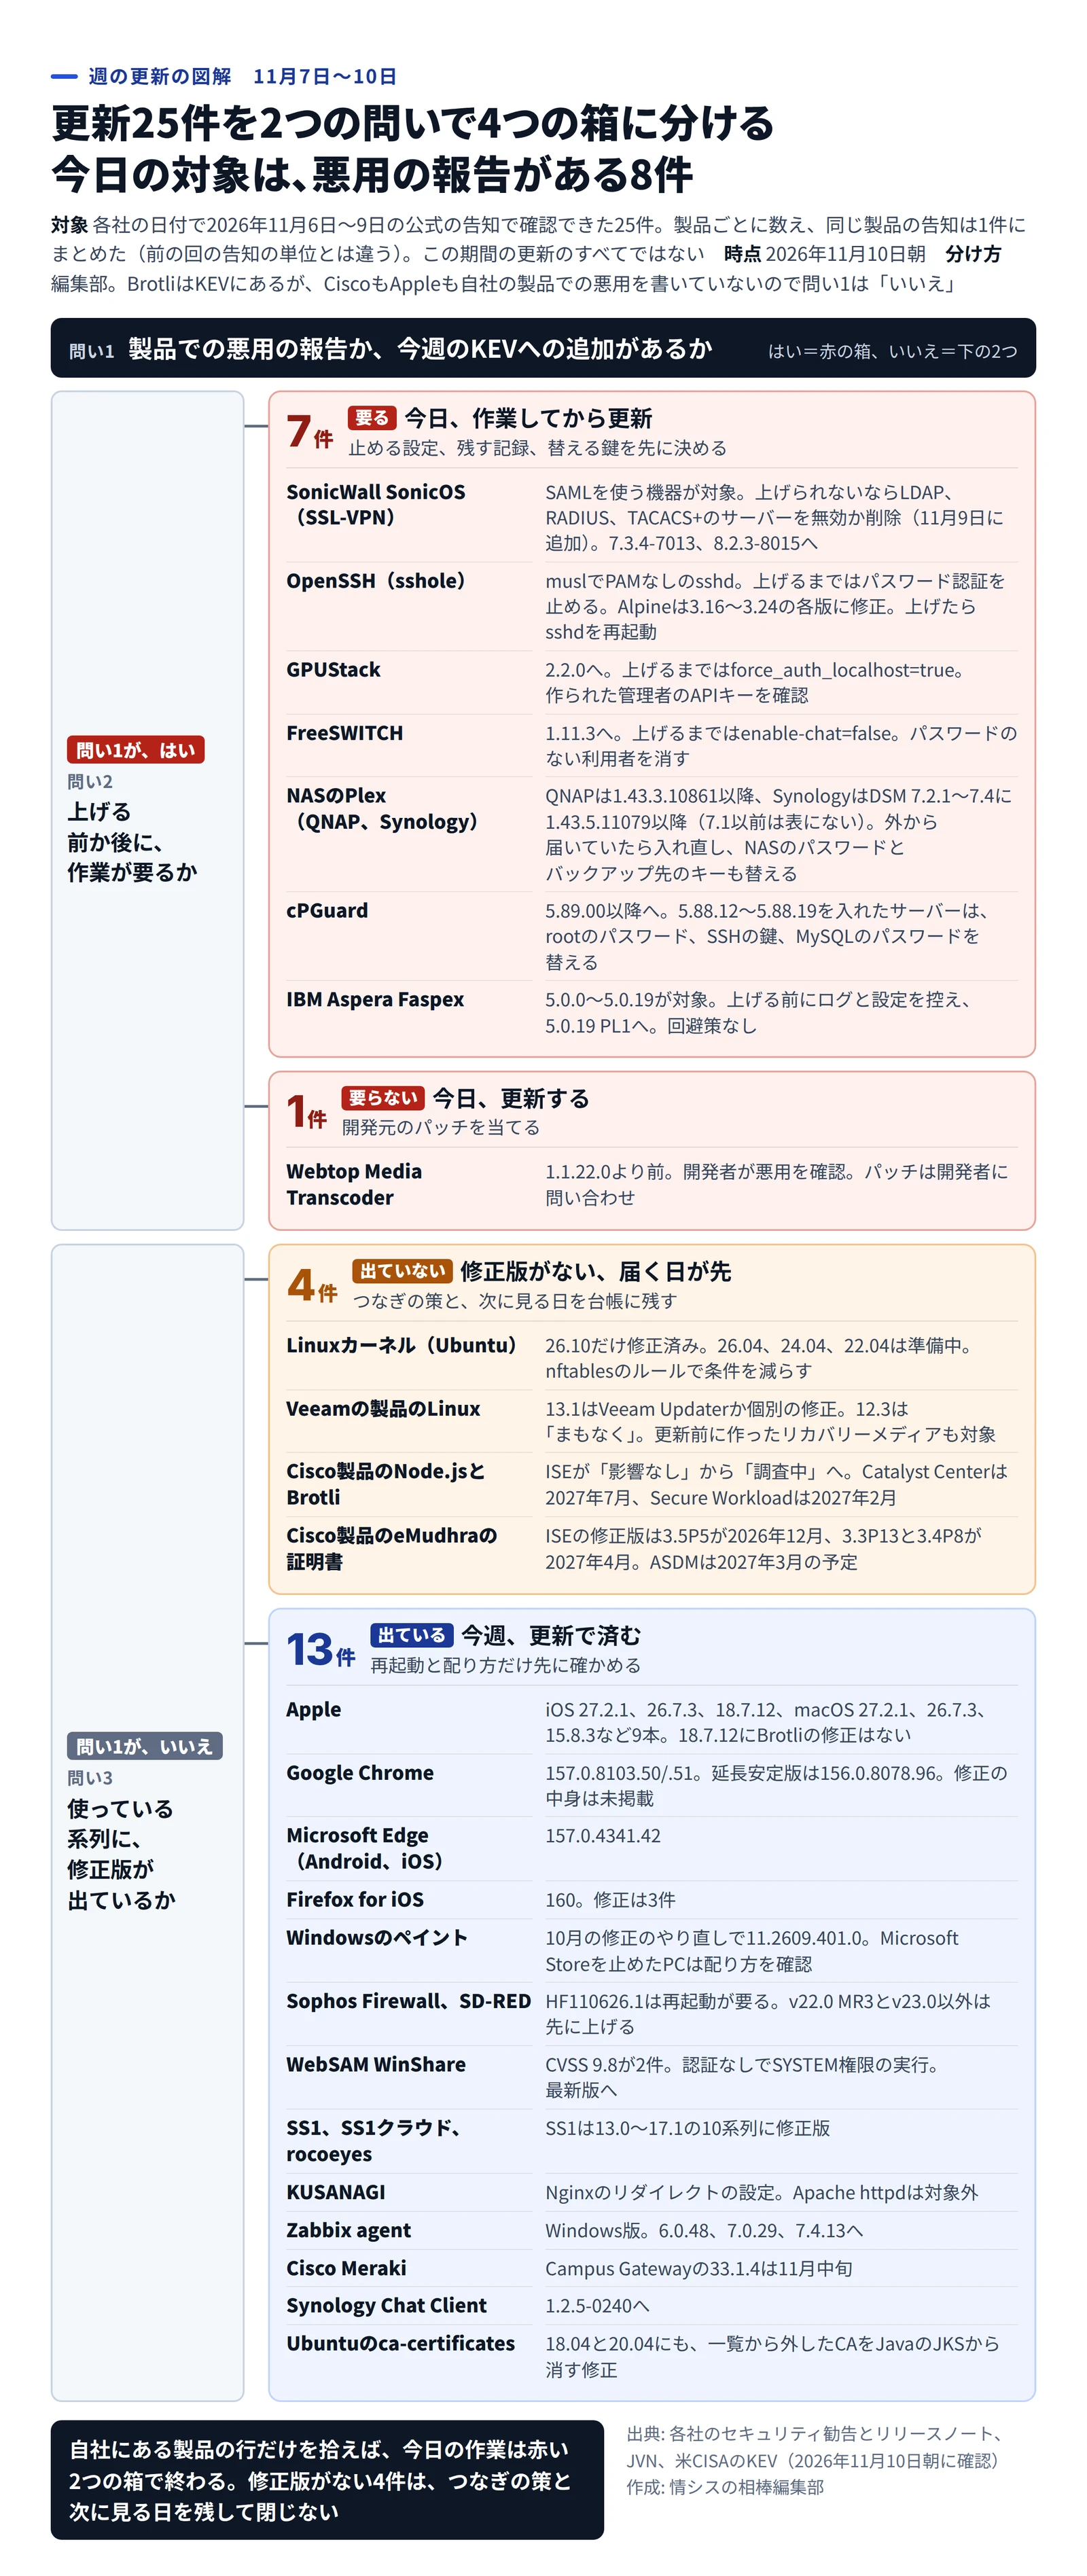
各社の日付で11月6日から9日に、公式の告知で確認できたセキュリティ更新は25件でした。
| 製品 | 告知と日付 | 要点 |
|---|---|---|
| 今日、作業してから更新(7件) | ||
| SonicWall SonicOS(SSL-VPN) | SNWLID-2026-0014(11月6日、9日に版1.1)、KEVは11月6日 | SAMLを使う機器が対象。上げられないならLDAP、RADIUS、TACACS+のサーバーを無効か削除(11月9日に追加)。7.3.4-7013、8.2.3-8015へ |
| OpenSSH(sshole) | 10.6p2(11月5日)、KEVは11月9日 | muslでPAMなしのsshd。上げるまではパスワード認証を止める。Alpineは3.16〜3.24の各版に修正。上げたらsshdを再起動 |
| GPUStack | GHSA-gj9m-f8ph-pmhr(7月31日)、KEVは11月9日 | 2.2.0へ。上げるまではforce_auth_localhost=true。作られた管理者のAPIキーを確認 |
| FreeSWITCH | GHSA-mg63-h38w-8p9p(10月28日)、KEVは11月9日 | 1.11.3へ。上げるまではenable-chat=false。パスワードのない利用者を消す |
| NASのPlex(QNAP、Synology) | QNAPの告知(11月6日)、Synology-SA-26:17(11月8日) | QNAPは1.43.3.10861以降、SynologyはDSM 7.2.1〜7.4に1.43.5.11079以降(7.1以前は表にない)。外から届いていたら入れ直し、NASのパスワードとバックアップ先のキーも替える |
| cPGuard | 5.89.00(11月8日)、5.89.01(11月9日) | 5.89.00以降へ。5.88.12〜5.88.19を入れたサーバーは、rootのパスワード、SSHの鍵、MySQLのパスワードを替える |
| IBM Aspera Faspex | IBMの告知(11月7日)、KEVは11月9日 | 5.0.0〜5.0.19が対象。上げる前にログと設定を控え、5.0.19 PL1へ。回避策なし |
| 今日、更新する(1件) | ||
| Webtop Media Transcoder | JVNVU#93403064(11月9日) | 1.1.22.0より前。開発者が悪用を確認。パッチは開発者に問い合わせ |
| 修正版がない、届く日が先(4件) | ||
| Linuxカーネル(Ubuntu) | CVE-2026-98432のページ(11月9日更新) | 26.10だけ修正済み。26.04、24.04、22.04は準備中。nftablesのルールで条件を減らす |
| Veeamの製品のLinux | KB4966(11月6日) | 13.1はVeeam Updaterか個別の修正。12.3は「まもなく」。更新前に作ったリカバリーメディアも対象 |
| Cisco製品のNode.jsとBrotli | 版1.8(11月6日)、版1.9(11月9日) | ISEが「影響なし」から「調査中」へ。Catalyst Centerは2027年7月、Secure Workloadは2027年2月 |
| Cisco製品のeMudhraの証明書 | 版1.8(11月6日) | ISEの修正版は3.5P5が2026年12月、3.3P13と3.4P8が2027年4月。ASDMは2027年3月の予定 |
| 今週、更新で済む(13件) | ||
| Apple | iOS 27.2.1など9本(11月9日) | iOS 27.2.1、26.7.3、18.7.12、macOS 27.2.1、26.7.3、15.8.3など9本。18.7.12にBrotliの修正はない |
| Google Chrome | 安定版と延長安定版(11月9日) | 157.0.8103.50/.51。延長安定版は156.0.8078.96。修正の中身は未掲載 |
| Microsoft Edge(Android、iOS) | セキュリティのリリースノート(11月9日) | 157.0.4341.42 |
| Firefox for iOS | MFSA 2026-124(11月9日) | 160。修正は3件 |
| Windowsのペイント | CVE-2026-83844の版2.0(米国時間11月6日) | 10月の修正のやり直しで11.2609.401.0。Microsoft Storeを止めたPCは配り方を確認 |
| Sophos Firewall、SD-RED | 版3(11月6日) | HF110626.1は再起動が要る。v22.0 MR3とv23.0以外は先に上げる |
| WebSAM WinShare | JVN#89009783(11月9日) | CVSS 9.8が2件。認証なしでSYSTEM権限の実行。最新版へ |
| SS1、SS1クラウド、rocoeyes | JVN#76179675(11月9日) | SS1は13.0〜17.1の10系列に修正版 |
| KUSANAGI | JVNVU#92635551(11月9日) | Nginxのリダイレクトの設定。Apache httpdは対象外 |
| Zabbix agent | JVN#42011956(11月9日更新) | Windows版。6.0.48、7.0.29、7.4.13へ |
| Cisco Meraki | 版1.3(11月9日) | Campus Gatewayの33.1.4は11月中旬 |
| Synology Chat Client | Synology-SA-26:15の版2(11月9日) | 1.2.5-0240へ |
| Ubuntuのca-certificates | USN-9001-2(11月9日) | 18.04と20.04にも、一覧から外したCAをJavaのJKSから消す修正 |
対象は、前の回の締めにあたる11月6日朝のあとに出た告知です。前の回に入った告知のうち、ここにあるのは改訂があったものだけで、この期間に出た更新のすべてではありません。件数は製品ごとで、NASのPlexはQNAPとSynologyの2本、OpenSSHは開発元とAlpine、Synologyの3本の告知で、それぞれ1件です。
前の回の11月4日〜6日の図解は告知の単位で数えた19件なので、25件とは数え方が違います。悪用の報告がある製品で比べると、前の回の6件から今回は8件に増えました。KEVへの追加も、KEVの日付で11月3日と4日の2件から、6日と9日の5件に増えています。
問い1の「悪用」は、製品での悪用の報告です。BrotliのCVE-2026-111497は10月27日からKEVにあり、連邦機関の期限は11月10日です。ただ、Ciscoは自社の製品への悪用を把握していないとし、9日に同じ番号を修正したAppleの告知にも悪用の記述はありません。どちらも自社の製品での悪用を書いていないので、赤い箱には数えていません。
赤い2つの箱の8件は、自社にあれば今日のうちに手を付けたい行です。もっとも、会社で広く使われているのはSonicWallとOpenSSH、NASのPlexくらいでしょう。GPUStack、FreeSWITCH、IBM Aspera Faspex、Webtop Media Transcoderは、入れている会社が限られるはずです。
ただ、使う会社が少ない製品ほど、台帳から漏れやすいものです。GPUStackはAIのモデルを動かすGPUのサーバーを束ねて管理するツールで、開発の部署が自分で立てていることもあるでしょう。
月曜の4件は、修正版が出てからKEVに入った
米国の月曜にあたる9日にKEVへ加わった4件は、どれも連邦機関の期限が3日後の12日です。6日に加わったSonicWallの期限は14日後の20日なので、急ぎ方がはっきり違います。
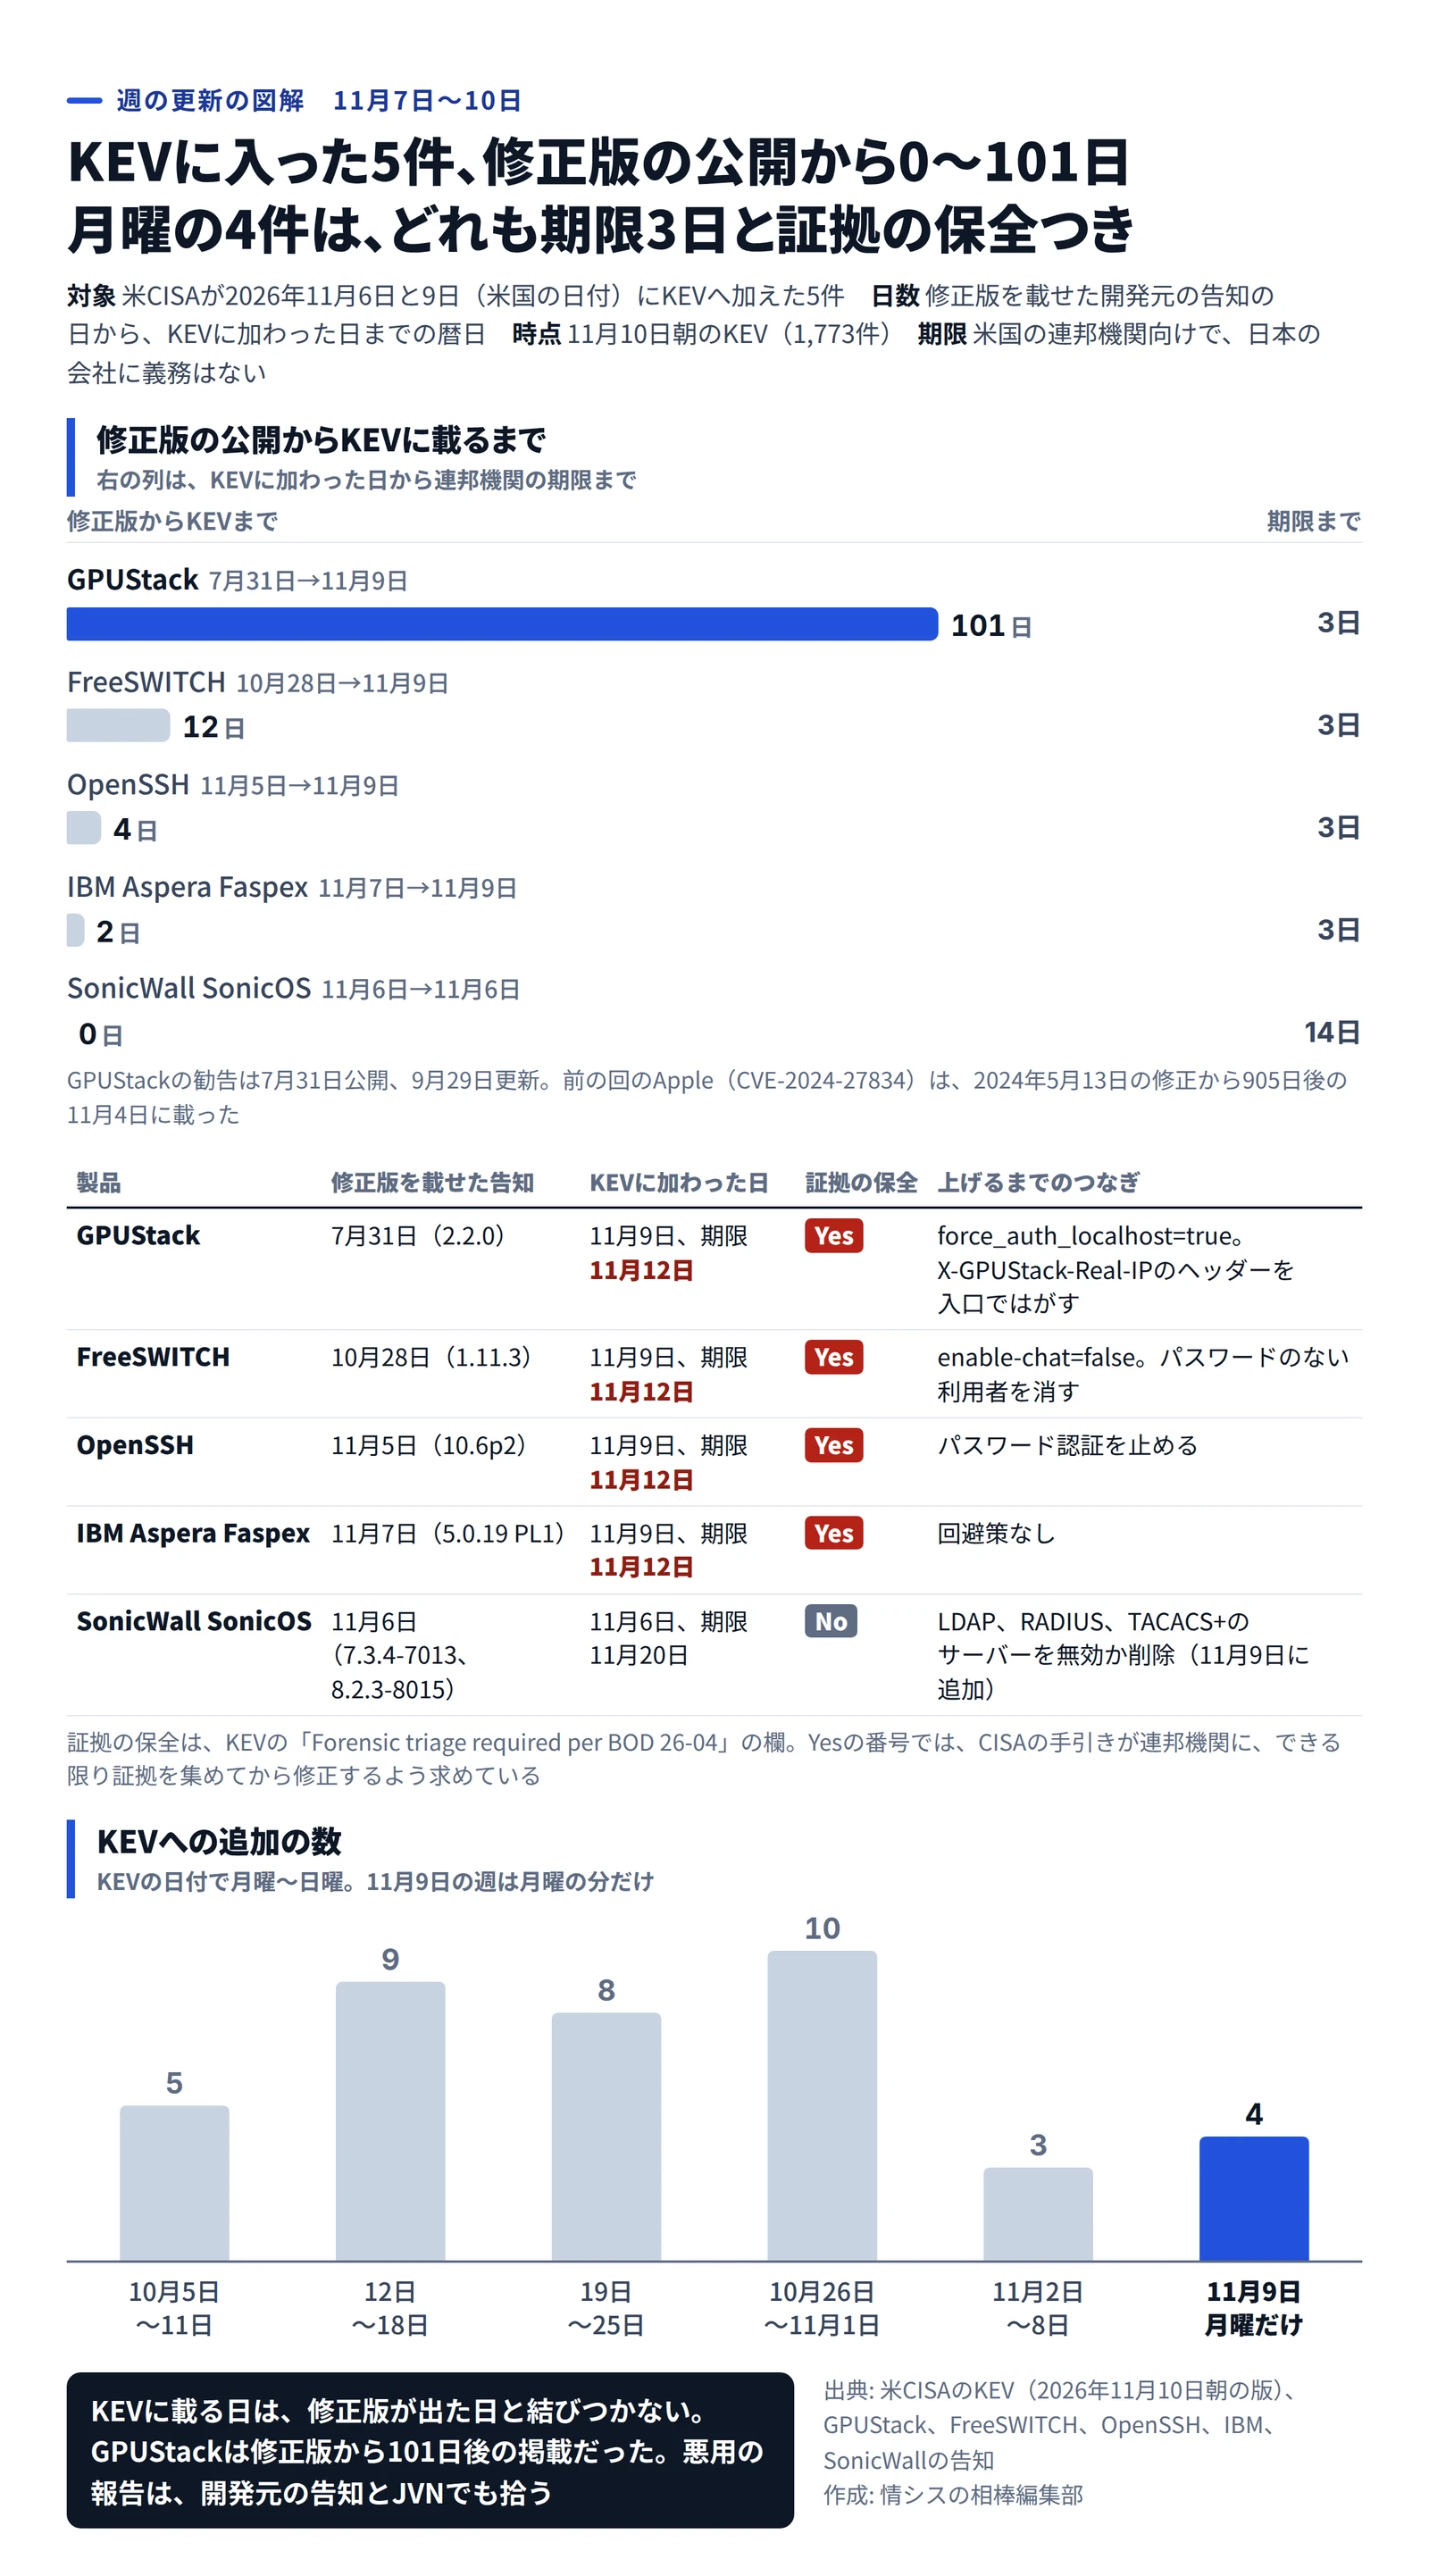
| 製品 | 修正版を載せた告知 | KEVに加わった日(期限) | 日数 | 証拠の保全 |
|---|---|---|---|---|
| GPUStack | 7月31日(2.2.0) | 11月9日(11月12日) | 101日 | Yes |
| FreeSWITCH | 10月28日(1.11.3) | 11月9日(11月12日) | 12日 | Yes |
| OpenSSH | 11月5日(10.6p2) | 11月9日(11月12日) | 4日 | Yes |
| IBM Aspera Faspex | 11月7日(5.0.19 PL1) | 11月9日(11月12日) | 2日 | Yes |
| SonicWall SonicOS | 11月6日(7.3.4-7013、8.2.3-8015) | 11月6日(11月20日) | 0日 | No |
日数は、修正版を載せた開発元の告知の日から、KEVに加わった日までの暦日です。並べると、KEVに載る日が修正版の出た日と結びつかないことが分かります。
いちばん長いのはGPUStackです。勧告は7月31日に公開され、修正版の2.2.0もそのときに示されていました。勧告はその後、9月29日に更新されています。今の勧告には、2.1.1で動かしていた環境が実際に悪用され、攻撃者がリバースシェルを動かすバックエンドを作っていたとあります。この一文が初版からあったかは、確かめられませんでした。はっきりしているのは、修正版から101日たってKEVに入ったことです。KEVだけを更新の順番の物差しにしていると、修正版の出た日から大きく遅れて動くことになります。
前の回のApple(CVE-2024-27834)は、2024年5月13日の修正から905日たってKEVに入りました。古い修正が急に急ぎの行に変わるのは、今週に限った話ではありません。KEVだけに頼らず、開発元の告知やJVNの「悪用」の字も同じように拾うほうが確かでしょう。
| 週(KEVの日付、月曜〜日曜) | 追加 |
|---|---|
| 10月5日〜11日 | 5件 |
| 10月12日〜18日 | 9件 |
| 10月19日〜25日 | 8件 |
| 10月26日〜11月1日 | 10件 |
| 11月2日〜8日 | 3件 |
| 11月9日(月曜だけ) | 4件 |
週の数で見ると、9日の月曜1日だけで前の週の3件を超えました。11月10日朝のKEVは1,773件で、前の回の11月6日朝の1,768件から5件増えました。
期限3日の4件には、どれもKEVの「Forensic triage required per BOD 26-04」の欄にYesが付いています。CISAの手引きは、こうした番号について連邦機関に、できる限り証拠を集めてから修正するよう求めています。日本の会社に義務はありません。それでも、外から届くところで動いていた機器なら、上げる前にログと設定を控える順番はそのまま使えます。
上げるまでのつなぎは、製品ごとに違います。GPUStackはforce_auth_localhost=trueにし、入口のプロキシでX-GPUStack-Real-IPのヘッダーをはがします。勧告によると、同じホストのリバースプロキシの後ろに置いた構成では、外からの要求も127.0.0.1から来たように見え、認証なしで管理者になれてしまいます。攻撃者はどのIPアドレスからでも使える管理者のAPIキーを作れるので、上げたあとも見覚えのないキーとバックエンドが残っていないかを見ておきたいところです。
FreeSWITCHは、受け付けたSIPのMESSAGEで、FreeSWITCHのAPIのコマンドを選べてしまう脆弱性です。上げるまでは、受信のチャットが要らないプロファイルでenable-chat=falseにし、標準の設定にあるパスワードのない利用者を消します。メッセージの認証だけでは道はふさがらない、と勧告は念を押しています。
OpenSSHのssholeが当たるのは、muslで動き、PAMを使わず、パスワード認証が有効なsshdです。RHELやDebian、Ubuntuの標準の構成は条件に当たりません。自社のどこにAlpineのsshdがあるかの探し方は、OpenSSHのssholeの記事にまとまっています。Synologyは11月6日、自社の製品は影響を受けないと公表しました。
IBM Aspera Faspexは5.0.0〜5.0.19が対象で、回避策の欄は「None」です。IBMの告知に悪用の記述はありませんが、KEVには入り、証拠の保全の欄もYesです。修正そのものは上げるだけでも、外から届くところに置いていたなら、上げる前にログと設定を控えておきます。番号ごとの中身は、SecPulseのGPUStack、FreeSWITCH、IBM Aspera Faspexのページで引けます。